
«با یک نگاه میتوانم ببینم هوش مصنوعی در شرکت چه کرده است»؛ تریسفورس از فناوری ردیابی استفاده از هوش مصنوعی رونمایی کرد
همزمان با گسترش استفاده شرکتها از عاملهای هوش مصنوعی، فناوریهای امنیتی جدیدی در حال ظهورند که فعالیتهای هوش مصنوعی و کارکنان را در سامانههای سازمانی ردیابی میکنند.
شرکت تریسفورس (Traceforce)، استارتاپ فعال در حوزه امنیت هوش مصنوعی در سیلیکونولی، روز ۲۰ اکتبر از فناوری «تریسگراف» (Tracegraph) رونمایی کرد. این فناوری ارتباط میان کاربران، مدلهای هوش مصنوعی، استاندارد اتصال دادههای سازمانی موسوم به MCP و میزان مصرف توکن را به یکدیگر پیوند میدهد.
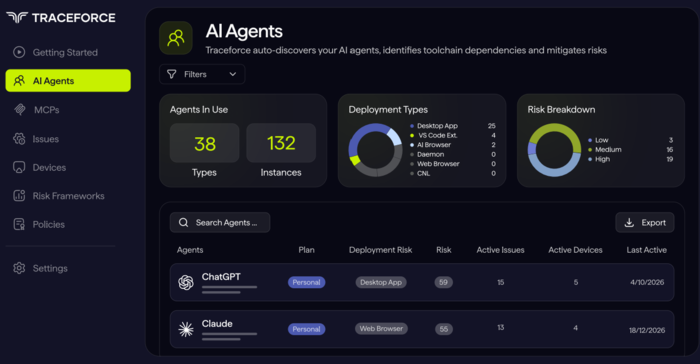
تریسگراف فناوریای است که روابط میان بخشهای مختلف استفاده از هوش مصنوعی در یک شرکت را در قالب یک نمودار واحد نمایش میدهد. این نمودار کاربران، برنامهها و مدلهای هوش مصنوعی را به هم متصل میکند و اطلاعات مربوط به MCP و مصرف توکن را نیز در بر میگیرد؛ MCP سازوکاری است که ارتباط هوش مصنوعی با ابزارهای خارجی را امکانپذیر میکند.
برای مثال، اگر مدیری به زبان معمولی بپرسد «کدام تیم در این ماه مصرف توکن خود را دو برابر کرده است؟»، سامانه میتواند اطلاعات مرتبط را پیدا کند؛ بدون آنکه مدیر مجبور باشد داشبوردهای جداگانه را بررسی کند.
رویکرد شرکتها به مدیریت استفاده از هوش مصنوعی نیز در حال تغییر است. پیشتر، تمرکز اصلی مدیریت امنیت بر این بود که کارکنان یا برنامهها به چه سامانههایی دسترسی دارند. اما عاملهای هوش مصنوعی میتوانند با استفاده از مجوزهای اعطاشده، مستقیماً فایلها را بخوانند یا دادهها را تغییر دهند.
تریسفورس در واکنش به این تغییر، بر شناسایی سطح دسترسی عاملهای هوش مصنوعی و مدیریت اقداماتی تمرکز کرده است که آنها با استفاده از این دسترسیها انجام میدهند. این فناوری هنگام شناسایی رفتارهای خطرناک هشدار میدهد یا مانع ادامه کار میشود. همچنین اقداماتی که بازگرداندن آنها دشوار است، مانند حذف دادهها، پیش از اجرا متوقف میشوند.
این شرکت امنیت MCP را نیز بررسی میکند؛ سازوکاری که مسیر اتصال عاملهای هوش مصنوعی به برنامههای خارجی را فراهم میسازد. تریسفورس با استفاده از ابزار امنیتی متنباز خود با نام «MCP X-Ray»، پنج آسیبپذیری را در چهار نوع سرور MCP متنباز شناسایی کرده است. برای تمام آسیبپذیریهای کشفشده، شناسه مشترک آسیبپذیری (CVE) اختصاص داده شده و دو مورد از آنها در بالاترین سطح خطر، یعنی سطح «بحرانی»، طبقهبندی شدهاند.
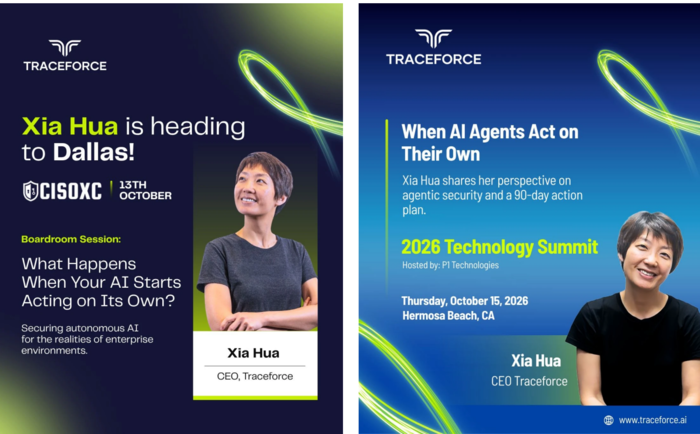
تریسفورس همچنین در حال معرفی فناوریهای مرتبط خود به بازار امنیت سازمانی آمریکا است. این شرکت روز ۱۳ اکتبر به وقت محلی، بهعنوان حامی در کنفرانس پاییزی «Dallas CISO XC» در ایالت تگزاس شرکت کرد و جلسهای ویژه مدیران ارشد امنیت اطلاعات برگزار کرد. این شرکت همچنین روز ۱۵ اکتبر، موضوع امنیت عاملهای هوش مصنوعی را در «اجلاس فناوری P1 Technologies 2026» در ایالت کالیفرنیا مطرح کرد.
تریسفورس سال گذشته به دست شیائو هوا، مدیرعامل، و وارون وادوا، مدیر ارشد فناوری، تأسیس شد؛ هر دو پیشتر در شرکتهای اوراکل و کلومیو فعالیت کرده بودند. شتابدهنده وای کامبینیتور (Y Combinator یا YC) و آنتلر (Antler) در این شرکت سرمایهگذاری کردهاند. تریسفورس همچنین ماه گذشته در روز نمایش پروژههای دوره تابستانی ۲۰۲۶ وای کامبینیتور شرکت کرد.
این شرکت در کره جنوبی نیز در حال گسترش نیروی انسانی بخش تحقیقوتوسعه است. تریسفورس در ماه ژوئیه یک شرکت تابعه در سئول تأسیس کرد که مسئولیت مهندسی و تحقیقوتوسعه برای دفتر مرکزی آن در آمریکا را بر عهده دارد. این شرکت در حال حاضر به دنبال استخدام مهندسان بکاند است.