
گزارش پروفپوینت: هوش مصنوعی مولد نشانههای رفتاری حملات سایبری را محو کرده و تشخیص مبتنی بر رفتار را تضعیف میکند
هوش مصنوعی مولد ظاهر ایمیلهای مخرب را تغییر داده است. پیامهایی که پیشتر با نگارش ناشیانه، بهانههای کلیشهای و الگوهای تکراری ماهیت خود را آشکار میکردند، اکنون با زبانی روان، محتوایی شخصیسازیشده و متنی منحصربهفرد برای هر گیرنده ارسال میشوند. در نتیجه، نشانههای رفتاریای که فیلترهای ایمیل سالها برای شناسایی حملات به آنها متکی بودهاند، بهتدریج در حال محو شدن هستند.
شرکت پروفپوینت در کنفرانس Protect 2026 خود چند نمونه از این تغییر را ارائه کرد. در یکی از این موارد، یک عامل تهدید از طریق حسابهای متفاوت با بیش از ۳۰ مشاور املاک در یک شرکت تماس گرفت. پیام هر بار درباره ملکی متفاوت بود و با عباراتی جداگانه نوشته شده بود، اما تمام مکالمهها در نهایت به یک درخواست مشترک ختم میشد: پیوستن به یک جلسه ویدئویی.
آمارهای فدرال آمریکا نیز روند مشابهی را نشان میدهند. بر اساس گزارش سالانه ۲۰۲۵ مرکز رسیدگی به شکایتهای جرایم اینترنتی افبیآی، این مرکز بیش از ۲۲ هزار شکایت مرتبط با هوش مصنوعی ثبت کرده که مجموع زیانهای مرتبط با آنها نزدیک به ۹۰۰ میلیون دلار بوده است. همچنین، ۲۴٬۷۶۸ شکایت درباره کلاهبرداری از طریق ایمیل تجاری (BEC) به ثبت رسیده که زیان گزارششده ناشی از آنها حدود ۳٫۰۵ میلیارد دلار بوده است. گزارش جرایم اینترنتی سال ۲۰۲۵ جزئیات این آمار را ارائه میکند.
هوش مصنوعی چه چیزی را تغییر داده است؟
فیلترهای ایمیل در ابتدا برای مقابله با مهاجمانی طراحی شده بودند که ناچار بودند برای صرفهجویی در زمان و منابع، از برخی مراحل کار چشمپوشی کنند. بررسی اهداف، نوشتن متنی متقاعدکننده به زبانی غیر از زبان مادری، جعل هویت تأمینکنندگان و تولید تعداد زیادی نسخه متفاوت برای دور زدن قواعد شناسایی، همگی زمانبر بودند. به همین دلیل، مهاجمان از الگوها و زیرساختهای تکراری استفاده میکردند و همین تکرارها نشانههایی قابل شناسایی بر جا میگذاشت. سامانههای تشخیص رفتاری برای شناسایی چنین نشانههایی آموزش دیده بودند؛ از جمله زیرساختهای تازه، زبان نامأنوس، زمانبندی غیرمعمول و درخواستهایی که با روند مکالمه تناسب نداشتند.
هوش مصنوعی مولد این محدودیتها را از میان برمیدارد:
- زبان: تولید متنی روان و متناسب با زبان و فرهنگ مخاطب، بدون غلط املایی یا نشانههای ترجمه ماشینی.
- زمینه مکالمه: نوشتن پاسخهایی متناسب با رشته ایمیل، نقش گیرنده و زمان ارسال پیام.
- هویت و سبک نگارش: تقلید از سبک نوشتاری، بخش امضا و حتی ساختن سابقهای کاملاً جعلی از مکالمات قبلی.
- تنوع: تولید پیامی منحصربهفرد برای هر گیرنده ظرف چند ثانیه، بهگونهای که دیگر الگوی ثابتی برای تطبیق و شناسایی وجود نداشته باشد.
از نظر پروفپوینت، پیامد این تغییر آن است که رفتار ظاهری پیام به نشانهای کماعتمادتر تبدیل شده است. وقتی هوش مصنوعی به مهاجمان امکان میدهد هر پیام را عادی جلوه دهند، روش تحلیل نیز باید تغییر کند: بهجای آنکه فقط بپرسیم آیا پیام غیرعادی به نظر میرسد یا نه، باید بررسی کنیم که پیام در پی انجام چه کاری است.
سی مکالمه، یک درخواست مشترک
کارزار مربوط به مشاوران املاک نمونهای عملی از این روند است. نوشتن بیش از ۳۰ پرسوجوی متفاوت و باورپذیر درباره املاک، با توجه به هر آگهی و هر مشاور، دقیقاً از جمله کارهایی است که هوش مصنوعی مولد اکنون میتواند ظرف چند ثانیه انجام دهد. پرسشهای آغازین کاملاً عادی بودند: آیا بازدید از ملک هنوز امکانپذیر است؟ قیمت پیشنهادی چقدر است؟ آیا میتوان در همان هفته از ملک بازدید کرد؟ حسابهای ایمیل فرستندگان واقعی بودند و پاسخها نیز در همان رشتههای مکالمهای دریافت میشدند که مشاوران از قبل به آنها پاسخ میدادند.
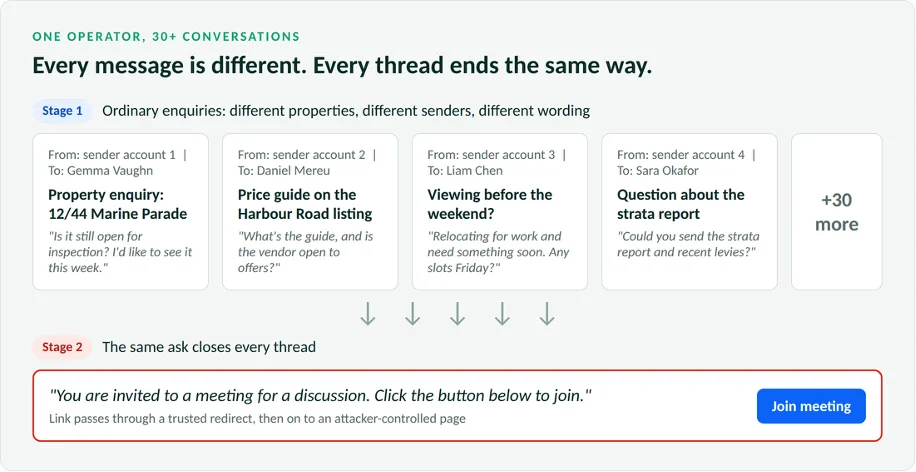 |
در یکی از این مکالمهها، پرسشی درباره بازدید از ملک که ساعت ۲:۵۸ بامداد ارسال شده بود، تنها ۱۳ دقیقه بعد به دعوتنامهای برای جلسه تبدیل شد. این دعوتنامه از قالبی با نشان تجاری استفاده میکرد و مدعی بود که جلسه به «توجه فوری» مشاور نیاز دارد. پیوند ورود به جلسه از یک تغییرمسیر معتبر در دامنه google.com استفاده میکرد؛ بنابراین، بررسی اعتبار دامنه نتیجهای عادی نشان میداد، در حالی که یکی از پارامترهای نشانی اینترنتی، کاربر را پس از کلیک به وبسایتی نامرتبط هدایت میکرد.
از آنجا که هر فرستنده برای نخستین بار با گیرنده تماس میگرفت، فیلترهای رفتاری سابقهای برای مقایسه در اختیار نداشتند. همچنین، چون همه پیامها متفاوت بودند، محتوای تکراریای وجود نداشت که بتوان آن را با الگوهای شناختهشده تطبیق داد. وجه مشترک پیامها نه ظاهر آنها، بلکه کاری بود که میخواستند گیرنده انجام دهد.
به گفته پروفپوینت، هوش مصنوعی اجرای چنین الگویی را برای هر کسبوکاری که به دریافت پیام از افراد ناشناس وابسته است، آسان میکند؛ از جمله درمانگاههایی که بیمار جدید میپذیرند، شرکتهایی که با مشتریان تازه قرارداد میبندند، بانکهایی که حساب افتتاح میکنند و شرکتهای بیمهای که پیشنهاد بیمهنامه ارائه میدهند. در نمونهای دیگر که مشاوران بیمه را هدف گرفته بود، مهاجم با درخواست دریافت قیمت، معرفی از سوی همسایهها و پرسشهایی درباره پوشش بیمهای اعتماد مخاطبان را جلب کرد و سپس دعوتنامهای جعلی برای یک کنفرانس فرستاد که محتوای مخرب را به مقصد میرساند.
اخلالگری با کمک هوش مصنوعی
هوش مصنوعی اجرای کارزارهایی را نیز آسانتر کرده است که هدفشان ایجاد اختلال است، نه سرقت اطلاعات. پروفپوینت از کارزارهای ارتباطی خصمانهای سخن گفت که در آنها صدها یا هزاران فرستنده برای مدیران یک سازمان پیام ارسال میکنند و موضوع هر پیام متناسب با صنعت فعالیت مخاطب انتخاب میشود. برخی پیامها حاوی عبارات توهینآمیز هستند و برخی دیگر از تصاویر تولیدشده یا دستکاریشده با هوش مصنوعی برای تمسخر گیرنده استفاده میکنند.
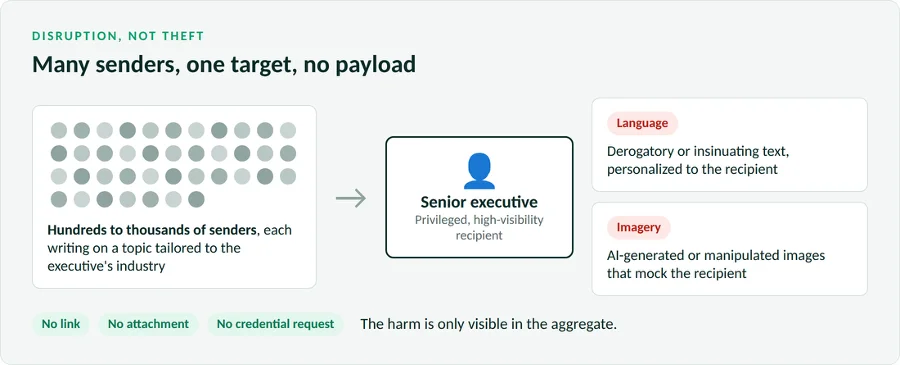 |
این پیامها نه پیوندی برای فعالکردن محتوای مخرب دارند و نه بهدنبال سرقت اطلاعات ورود هستند. هر پیام بهتنهایی میتواند صرفاً نامهای از سوی فردی خشمگین به نظر برسد. بنابراین، امتیازدهی و بررسی جداگانه پیامها برای شناسایی این کارزارها کافی نیست. سامانههای امنیتی باید قصد ایجاد اختلال را در مجموعه پیامها تشخیص دهند و متن و تصویر را همزمان بررسی کنند؛ زیرا ممکن است محتوای خصمانه در تصویری تولیدشده با هوش مصنوعی پنهان شده باشد.
مشروعیت درخواستی
همین تغییر در زیرساختهای فیشینگ نیز دیده میشود. یکی از بستههای فیشینگ بهعنوانخدمت که پروفپوینت به آن اشاره کرده، یک فرایند واحد را پشت چهار ظاهر متفاوت پنهان میکند: درگاه دسترسی به پروندههای دادگاه، درخواست امضای سند، بررسی هویت و کتابخانه گزارشهای مالی. هر صفحه یک کد تأیید نمایش میدهد و از قربانی میخواهد آن را در صفحه ورود یک سرویس معتبر وارد کند. چون کد را مهاجم تولید کرده است، واردکردن آن به مهاجم اجازه میدهد نشست کاربری خود را مجاز کند. این روش «فیشینگ با کد دستگاه» نام دارد.
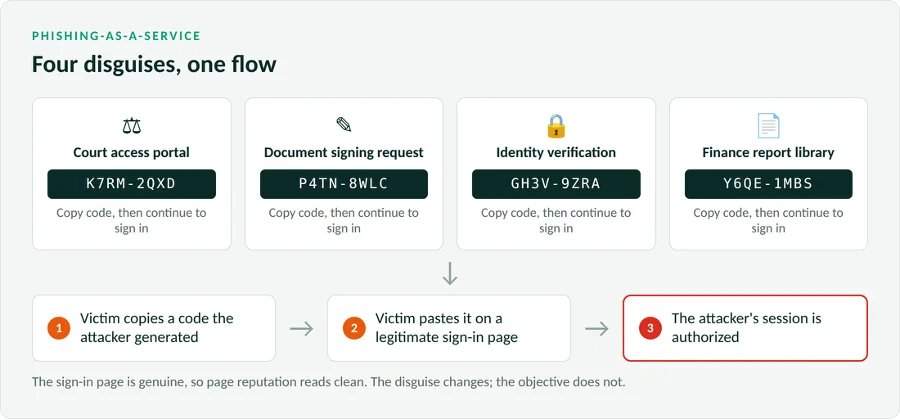 |
تغییر ظاهر این صفحات برای گرداننده کارزار بسیار ساده است. در نتیجه، نشانههای بصری و زبانیای که مدافعان برای شناسایی حمله بررسی میکنند، از یک کارزار به کارزار دیگر تغییر میکنند، در حالی که هدف اصلی ثابت میماند.
تأثیر هوش مصنوعی بر زمینه و بافت مکالمه در کلاهبرداری از طریق ایمیل تجاری (BEC) آشکارتر است. در نمونهای دیگر، یک ایمیل شامل رشتهای نقلقولشده از مکاتبات است که در آن، یک شرکت حسابرسیِ جعلشده و یکی از مدیران سازمان هدف ظاهراً درباره یک فاکتور، تخفیف وفاداری ۵۰ درصدی و تاریخ پرداخت به توافق رسیدهاند. فاکتور پیوستشده مراحل حسابرسی، ساعات کار و نرخها را به تفکیک فهرست میکند و در جمله پایانی از گیرنده میخواهد همان روز مبلغ را به نشانی پرداختی واریز کند که با نشانی واقعی فرستنده تفاوت دارد.
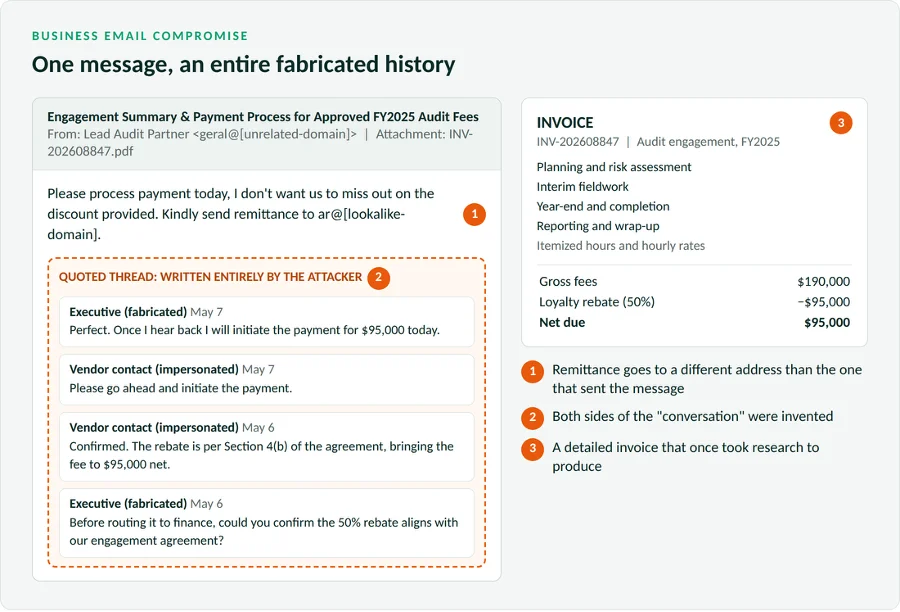 |
نوشتن هر دو سوی چنین مکالمهای و تهیه فاکتوری باورپذیر، پیشتر به تحقیق و ساعتها کار نیاز داشت. اکنون یک مدل زبانی میتواند تمام این محتوا را ظرف چند ثانیه تولید کند و به این ترتیب، تلاشی را که قبلاً تعداد اهداف قابلحمله را محدود میکرد، از میان بردارد.
تغییر روش تحلیل: از رفتار به نیت
اگر هوش مصنوعی به مهاجمان امکان میدهد ظاهر پیام را کنترل کنند، نشانهای که همچنان میتوان به آن تکیه کرد، هدف پیام است. رویکرد پروفپوینت بررسی میکند که پیام چه هدفی را دنبال میکند، آیا این هدف با رابطه طرفین و روند مکالمه تناسب دارد و مهاجم برای رسیدن به آن از چه روشی استفاده میکند. این شرکت در ماه سپتامبر از مدل تشخیص مبتنی بر نیت خود با نام Nexus Intent-Based Detection Model بهعنوان بخشی از سامانهای که آن را Agentic Collaboration Security مینامد، رونمایی کرد. اطلاعیه پروفپوینت درباره این مدل جزئیات بیشتری ارائه میکند.
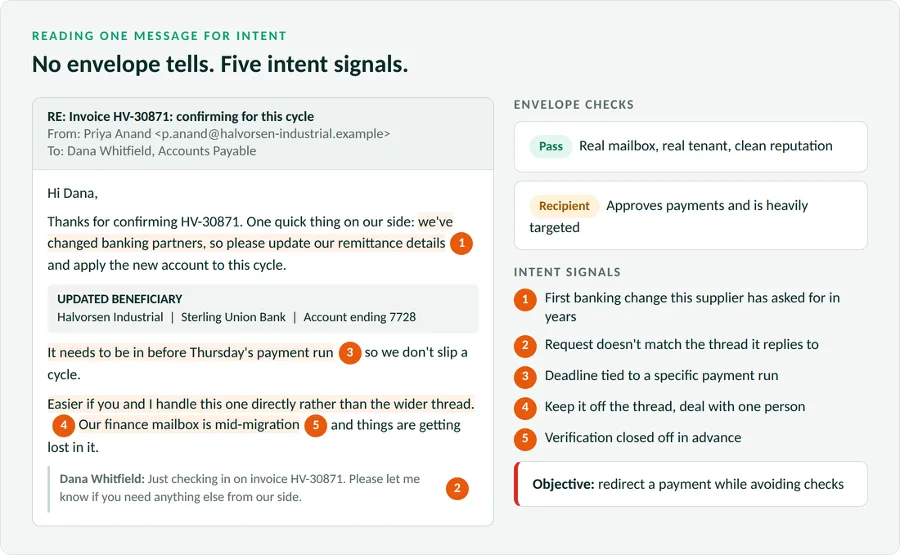
درخواست تغییر اطلاعات بانکی نمونهای از این رویکرد است. پیام از صندوق ایمیل واقعی یک تأمینکننده شناختهشده ارسال شده، در رشته مکاتبات واقعی قرار دارد، از نظر اعتبار فرستنده مشکلی نشان نمیدهد و با زبانی نوشته شده است که تولید آن برای هوش مصنوعی آسان است. اما با بررسی هدف پیام، پنج نشانه مهم آشکار میشود:
- این نخستین درخواست تأمینکننده برای تغییر اطلاعات بانکی پس از چندین سال است.
- درخواست با موضوع رشته مکاتباتی که در پاسخ به آن ارسال شده، یعنی تأیید فاکتور، همخوانی ندارد.
- مهلت تعیینشده به نوبت مشخصی از پرداختها وابسته است.
- فرستنده میخواهد ادامه مکاتبه خارج از رشته اصلی انجام شود و فقط با یک نفر در تماس باشد.
- فرستنده از پیش راه تأیید درخواست را میبندد و ادعا میکند صندوق ایمیل بخش مالی «در میانه فرایند انتقال» است.
 |
هوش مصنوعی میتواند متن چنین درخواستی را کاملاً حرفهای و متقاعدکننده بنویسد. اما هدف پیام باید با مسیری که مهاجم برای موفقیت نیاز دارد، مطابقت داشته باشد؛ خواه این مسیر کلیککردن کاربر روی پیوندی باشد، خواه واردکردن اطلاعات ورود یا پیوستن به جلسهای آنلاین. به همین دلیل، تحلیل مبتنی بر نیت در شرایطی که رفتار ظاهری دیگر نشانهای قابلاعتماد نیست، همچنان میتواند مؤثر باشد.
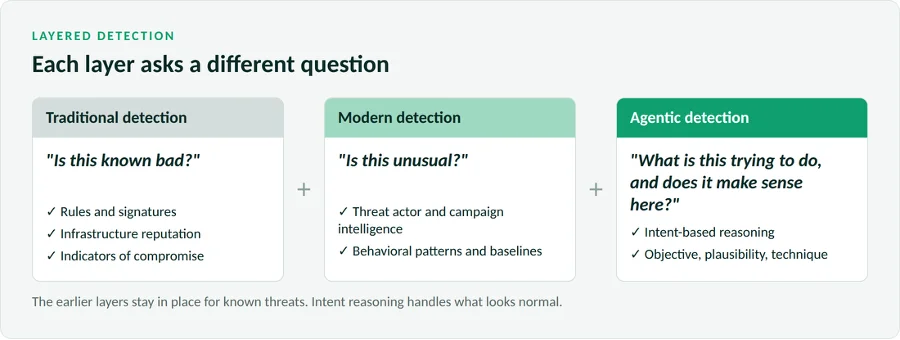
پروفپوینت تحلیل نیت را لایه سوم دفاعی میداند، نه جایگزینی برای روشهای قبلی. روشهای سنتی تشخیص که بر قواعد، امضاهای شناسایی، اعتبار زیرساخت و شاخصهای نفوذ متکیاند، همچنان تهدیدهای شناختهشده را بهسرعت و در مقیاس گسترده شناسایی میکنند. روشهای تشخیص نوین نیز که از اطلاعات مربوط به عوامل تهدید و الگوهای رفتاری معمول استفاده میکنند، همچنان در شناسایی مهاجمان شناختهشده و فرستندگانی که از رفتار معمول خود فاصله میگیرند، مؤثرند. تحلیل مبتنی بر نیت برای شناسایی پیامهای ساختهشده با هوش مصنوعی به کار میرود که از هر دو لایه قبلی عبور میکنند.
 |
مدافعان سایبری نیز در این زمینه از هوش مصنوعی استفاده میکنند. از آنجا که اجرای تحلیل عمیق با مدلهای زبانی روی تکتک پیامها میتواند پردازش ایمیل را بیش از حد کند کند، این فرایند به سه سطح تقسیم شده است تا عمق بررسی با میزان ابهام هر پیام تناسب داشته باشد:
- سطح اول؛ مدلهای سریع: همه ایمیلها را در کمتر از ۵۰۰ میلیثانیه و با استفاده از یادگیری ماشین، اطلاعات تهدید، بینایی ماشین و مدلهای زبانی ارزیابی میکند.
- سطح دوم؛ تحلیل گستردهتر: کمتر از یک درصد پیامها را طی چند ثانیه تا چند دقیقه بررسی میکند و امکاناتی مانند اجرای فایلها و محتوا در محیط ایزوله، تحلیل موضوع و لحن و گراف ارتباطات سازمانی را به کار میگیرد.
- سطح سوم؛ تحلیل عمیق: کمتر از ۰٫۰۱ درصد پیامها را طی چند دقیقه بررسی میکند و از تحلیل چندمرحلهای با مدلهای زبانی، بررسی صدا و ویدئو و پروفایل افراد دارای دسترسیهای ویژه بهره میبرد.
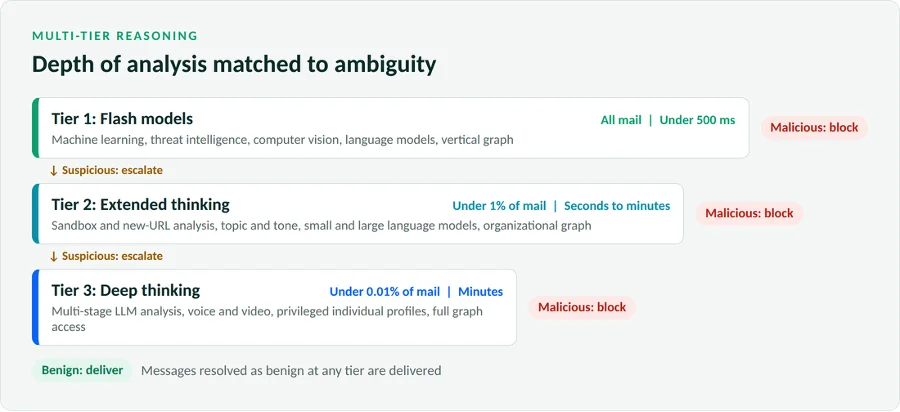 |
اگر یک سطح نتواند درباره پیام تصمیم بگیرد، آن را به سطح بعدی میفرستد؛ با این حال، تشخیص مخرببودن پیام ممکن است در هر یک از سطوح انجام شود. گراف ارتباطات سازمانی نیز برای آشکارسازی کارزارهایی مانند نمونه مشاوران املاک طراحی شده است؛ کارزارهایی که در آنها درخواستهای متنوعشده با هوش مصنوعی در سراسر یک شرکت توزیع میشوند، اما هیچ صندوق ایمیلی بهتنهایی بیش از یک پیام دریافت نمیکند.
بررسی رخدادها با سرعت ماشین
هوش مصنوعی زمانبندی حملات را نیز فشردهتر کرده است. کارزارهای خودکار میتوانند در مدتی که یک تحلیلگر تنها یک پیام را بررسی اولیه میکند، صدها پیام تولید و اصلاح کنند. بنابراین، یک مورد شناسایینشده بهندرت فقط به یک ایمیل محدود میشود؛ در بسیاری از موارد، کارزار تا آن زمان شامل پاسخها، ورودهای کاربری و تغییرات صندوق ایمیل نیز شده است. از دید پروفپوینت، فرایند بررسی رخدادها نیز باید تغییر کند و از بررسی دستی و پروندهبهپرونده به سمت تحقیق خودکار و هوشمند حرکت کند تا بتواند همگام با مهاجم پیش برود.
عامل بررسی تهدید این شرکت، Threat Investigation Agent، برای انجام یک بررسی یکپارچه در حوزههای ایمیل، هویت، پیامرسانی، مرورگر و فعالیت تأمینکنندگان طراحی شده است. این ابزار میتواند دامنه گسترش رخداد را مشخص کند و یافتهها را دوباره در اختیار سامانه تشخیص قرار دهد. موارد استفاده آن شامل تصاحب حساب کاربری، بررسی و اولویتبندی سوءاستفاده از صندوقهای ایمیل، تحلیل کارزارهای پیشرفته، بازخورد درباره مثبتها و منفیهای کاذب و رسیدگی به درخواستهای تحقیقاتی اشخاص ثالث است.
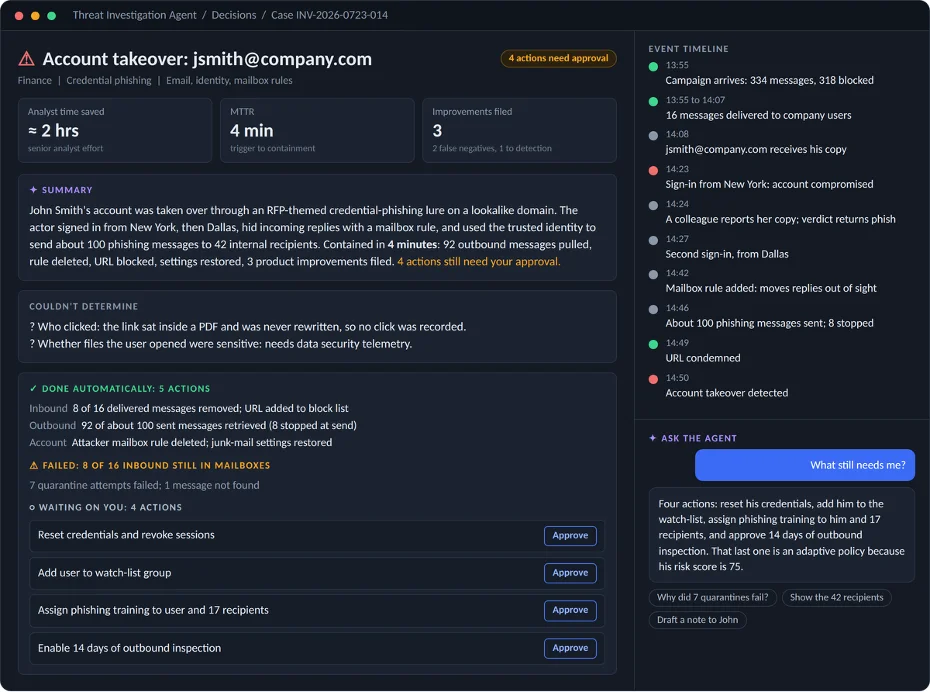 |
در یک نمونه، ایمیلی جعلی با موضوع درخواست پیشنهاد (RFP) و با هدف سرقت اطلاعات ورود، به تصاحب حساب یکی از کارکنان بخش مالی منجر شد. مهاجم ابتدا از نیویورک و سپس از دالاس وارد حساب شد، قاعدهای در صندوق ایمیل ایجاد کرد تا پاسخها پنهان بمانند و حدود ۱۰۰ پیام فیشینگ برای ۴۲ گیرنده داخلی فرستاد. عامل بررسی تهدید چهار دقیقه پس از فعالشدن هشدار، رخداد را مهار کرد؛ در این فرایند، ۹۲ پیام ارسالی را بازیابی کرد، قاعده ایجادشده را حذف کرد، نشانی اینترنتی مخرب را مسدود کرد و تنظیمات کاربر را به حالت قبلی بازگرداند.
چهار اقدام با پیامدهای جدیتر، از جمله بازنشانی اطلاعات ورود و بررسی پیامهای خروجی در یک بازه ۱۴روزه، برای تأیید انسانی متوقف ماندند. گزارش این رخداد همچنین مشخص میکند که عامل چه چیزهایی را نتوانست تعیین کند؛ برای مثال، چه کسی روی پیوندی کلیک کرده بود که داخل یک فایل PDF قرار داشت و نشانی آن بازنویسی نشده بود. اقدامات ناموفق نیز، از جمله تلاشهایی برای انتقال پیامها به قرنطینه که به پایان نرسیدند، در گزارش ثبت شدهاند.
دفاع در برابر هدف مهاجم، نه صرفاً ظاهر پیام
نمونههایی که پروفپوینت ارائه کرده، همگی به یک نتیجه میرسند: هوش مصنوعی مولد سریعتر از توان روشهای تحلیل رفتاری برای سازگاری، چشمانداز تهدیدها را تغییر داده است. مهاجمان اکنون میتوانند پیامهایی روان، باورپذیر و منحصربهفرد تولید کنند، کارزارهایی شبیه مکاتبات عادی تجاری به راه بیندازند و آنها را با سرعت ماشین تغییر دهند. در نتیجه، نشانههای رفتاریای که فیلترها پیشتر به آنها متکی بودند، در حال ناپدیدشدن هستند.
تهدیدی که تغییر کرده، به روش تحلیلی تازهای نیاز دارد: روشهای سنتی و مدرن باید برای شناسایی تهدیدهایی که همچنان در تشخیص آنها مؤثرند حفظ شوند؛ استدلال مبتنی بر نیت باید به کار گرفته شود تا مشخص کند پیام در پی دستیابی به چه هدفی است؛ این تحلیل باید در چند سطح گسترش یابد تا با حجم و سرعت جریان ایمیل هماهنگ بماند؛ و بررسی رخدادها نیز باید با همان سرعتی انجام شود که مهاجمان اکنون به کار میگیرند.
برای آشنایی بیشتر با رویکرد پروفپوینت در زمینه هوش مصنوعی و مشاهده نسخه نمایشی آن، به پلتفرم Proofpoint Nexus مراجعه کنید.