
هوش مصنوعی در ۷۰ درصد وب یک حفره امنیتی پیدا کرد
زک مینک
۲۲ اکتبر ۲۰۲۶
صبح بخیر، علاقهمندان به هوش مصنوعی! به ۱۵٬۸۳۷ خواننده جدیدمان خوشامد میگوییم. تنها چند ماه پیش، مدل GPT-5.6 Sol به دلیل هک کردن Hugging Face خبرساز شده بود. حالا همین مدل در سوی دیگر ماجرا قرار گرفته و به شناسایی یکی از تأثیرگذارترین مشکلات امنیتی سالهای اخیر کمک کرده است.
مدل نسل قبلی OpenAI به پژوهشگران کمک کرد دو نقص امنیتی بحرانی را در PHP شناسایی کنند؛ زبانی که کدهای حدود ۷۰ درصد وبسایتها بر پایه آن نوشته شده است. این کشف تیمهای فناوری اطلاعات در سراسر جهان را به تکاپو انداخته و OpenAI میگوید چندین مورد امنیتی مهم دیگر نیز شناسایی شدهاند که هنوز زمان افشای آنها فرا نرسیده است.
تازهترین تحولات
OpenAI
مدل OpenAI به شناسایی نقصهای بحرانی PHP کمک کرد
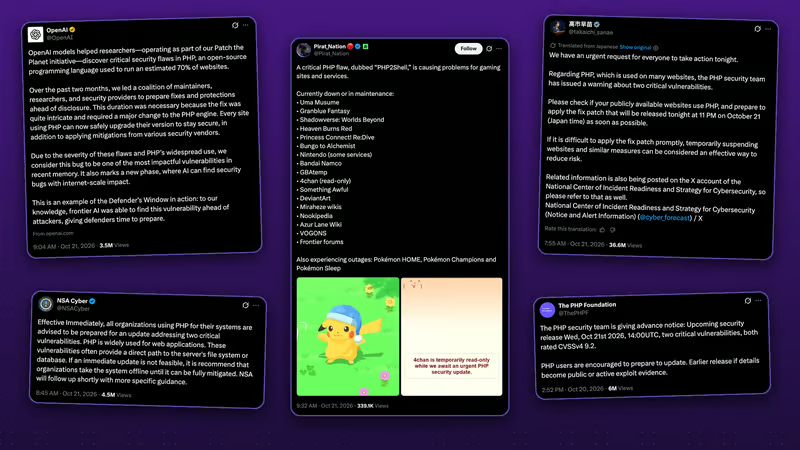
خلاصه ماجرا: زبان برنامهنویسی PHP که زیربنای حدود ۷۰ درصد وبسایتهاست، بهتازگی اصلاحیههایی برای برطرف کردن دو نقص امنیتی بحرانی منتشر کرده است. این آسیبپذیریها با کمک GPT-5.6 Sol شرکت OpenAI شناسایی شدند. آژانس امنیت ملی آمریکا نیز هشدار داده است سازمانهایی که نمیتوانند بلافاصله اصلاحیهها را نصب کنند، سیستمهای خود را از دسترس خارج کنند.
جزئیات:
- شرکت امنیت سایبری Calif در اول اوت با استفاده از GPT-5.6 Sol نخستین آسیبپذیری را پیدا کرد. چند هفته بعد، شرکت Wiz که زیرمجموعه گوگل است، با کمک Sol و Gemini 4 Argon هر دو نقص را بهطور مستقل شناسایی کرد.
- OpenAI اعلام کرد که به مدت دو ماه، همراه با نگهدارندگان PHP برای آمادهسازی اصلاحیهها همکاری کرده است. این شرکت این کشف را «یکی از تأثیرگذارترین مشکلات امنیتی در سالهای اخیر» توصیف کرد.
- این آسیبپذیریها که حدود یک دهه قدمت داشتند، به مهاجمان اجازه میدادند بدون نیاز به ورود به حساب کاربری، کنترل سرورها را در دست بگیرند. OpenAI میگوید این دو مورد، از جمله «چندین آسیبپذیری مهم» دیگری هستند که این شرکت همچنان در حال رفع آنهاست.
- دولتهای فنلاند، آلمان و هلند وبسایتهایی را از دسترس خارج کردند. شرکت Cloudflare نیز اعلام کرد که «نشانههای اولیه حملات در حال ظهور» را مشاهده میکند.
چرا مهم است؟ PHP در حدود ۷۰ درصد وبسایتها استفاده میشود؛ بنابراین، دامنه بالقوه این آسیبپذیری بسیار گسترده است. با این حال، این نقصها تا زمانی که مدلی که اکنون از پیشرفتهترین مدلهای روز عقبتر است برای بررسی آنها به کار گرفته نشد، به یک حمله عملی تبدیل نشده بودند. به نظر میرسد کدهایی که پیش از دوران هوش مصنوعی نوشته شدهاند، بسیار شکنندهتر از چیزی هستند که تصور میشد. در چنین شرایطی، تنها امید این است که مدافعان و ابزارهای هوش مصنوعی بتوانند همواره یک قدم از مهاجمان و روشهای سوءاستفاده از آسیبپذیریها جلوتر بمانند.