
اختلال و از دسترس خارج شدن وبسایتها پس از هشدار درباره آسیبپذیری هوش مصنوعی و موج جهانی حملات سایبری
کاربران اینترنت طی روزهای گذشته درباره نقصهای امنیتی بزرگی هشدار دریافت کردهاند که هوش مصنوعی آنها را از شدیدترین آسیبپذیریهای کشفشده تاکنون توصیف کرده است.
اکنون ۳۲ سرویس دولتی بریتانیا نیز تا زمان رسیدگی به مشکلات امنیت سایبری از دسترس خارج شدهاند.
در طول روز پنجشنبه، ۲۲ اکتبر، سازمانهای مختلف در سراسر جهان برای برطرف کردن یک آسیبپذیری امنیتی حیاتی در زبان برنامهنویسی PHP تلاش میکردند؛ زبانی که بخش بزرگی از وبسایتها از آن استفاده میکنند.
PHP از دهه ۲۰۰۰ میلادی در سراسر جهان برای ساخت وبسایتها به کار گرفته شده است. برآورد میشود بیش از ۷۵ درصد وبسایتهای اینترنت به این زبان متکی باشند؛ بنابراین، اختلال در سرورها میتواند میلیونها وبسایت را در پلتفرمهای بزرگ و شبکههای اجتماعی تحت تأثیر قرار دهد.
به مدیران وبسایتها توصیه شده است وصله امنیتی اضطراری جدید را نصب کنند یا در صورت لزوم، پلتفرمهای خود را موقتاً از دسترس خارج کنند.
گرگ براکمن، رئیس شرکت OpenAI، در پستی در شبکه اجتماعی ایکس گفت هکرها میتوانند از این آسیبپذیری برای سرقت اطلاعات خصوصی کاربران یا تغییر محتوای وبسایتها سوءاستفاده کنند.
میلیونها تلاش برای هک
آسیبپذیری شناساییشده در PHP به مهاجمان امکان میدهد کنترل سرورهای وبی را که از این زبان استفاده میکنند، از راه دور به دست بگیرند. به گفته آمازون و کلادفلر، تنها چند ساعت پس از اعلام این نقص، تلاشهای متعددی برای سوءاستفاده از آن شناسایی شد.
متیو پرینس، مدیرعامل کلادفلر، روز پنجشنبه گفت این شرکت در دو ساعت نخست پس از اعلام آسیبپذیری، صدها هزار تلاش برای نفوذ شناسایی کرده است و اکنون شمار این تلاشها به میلیونها مورد رسیده است.
شرکت OpenAI در یک پست وبلاگی این آسیبپذیری را «یکی از تأثیرگذارترین مشکلات امنیتی در سالهای اخیر» توصیف کرد.
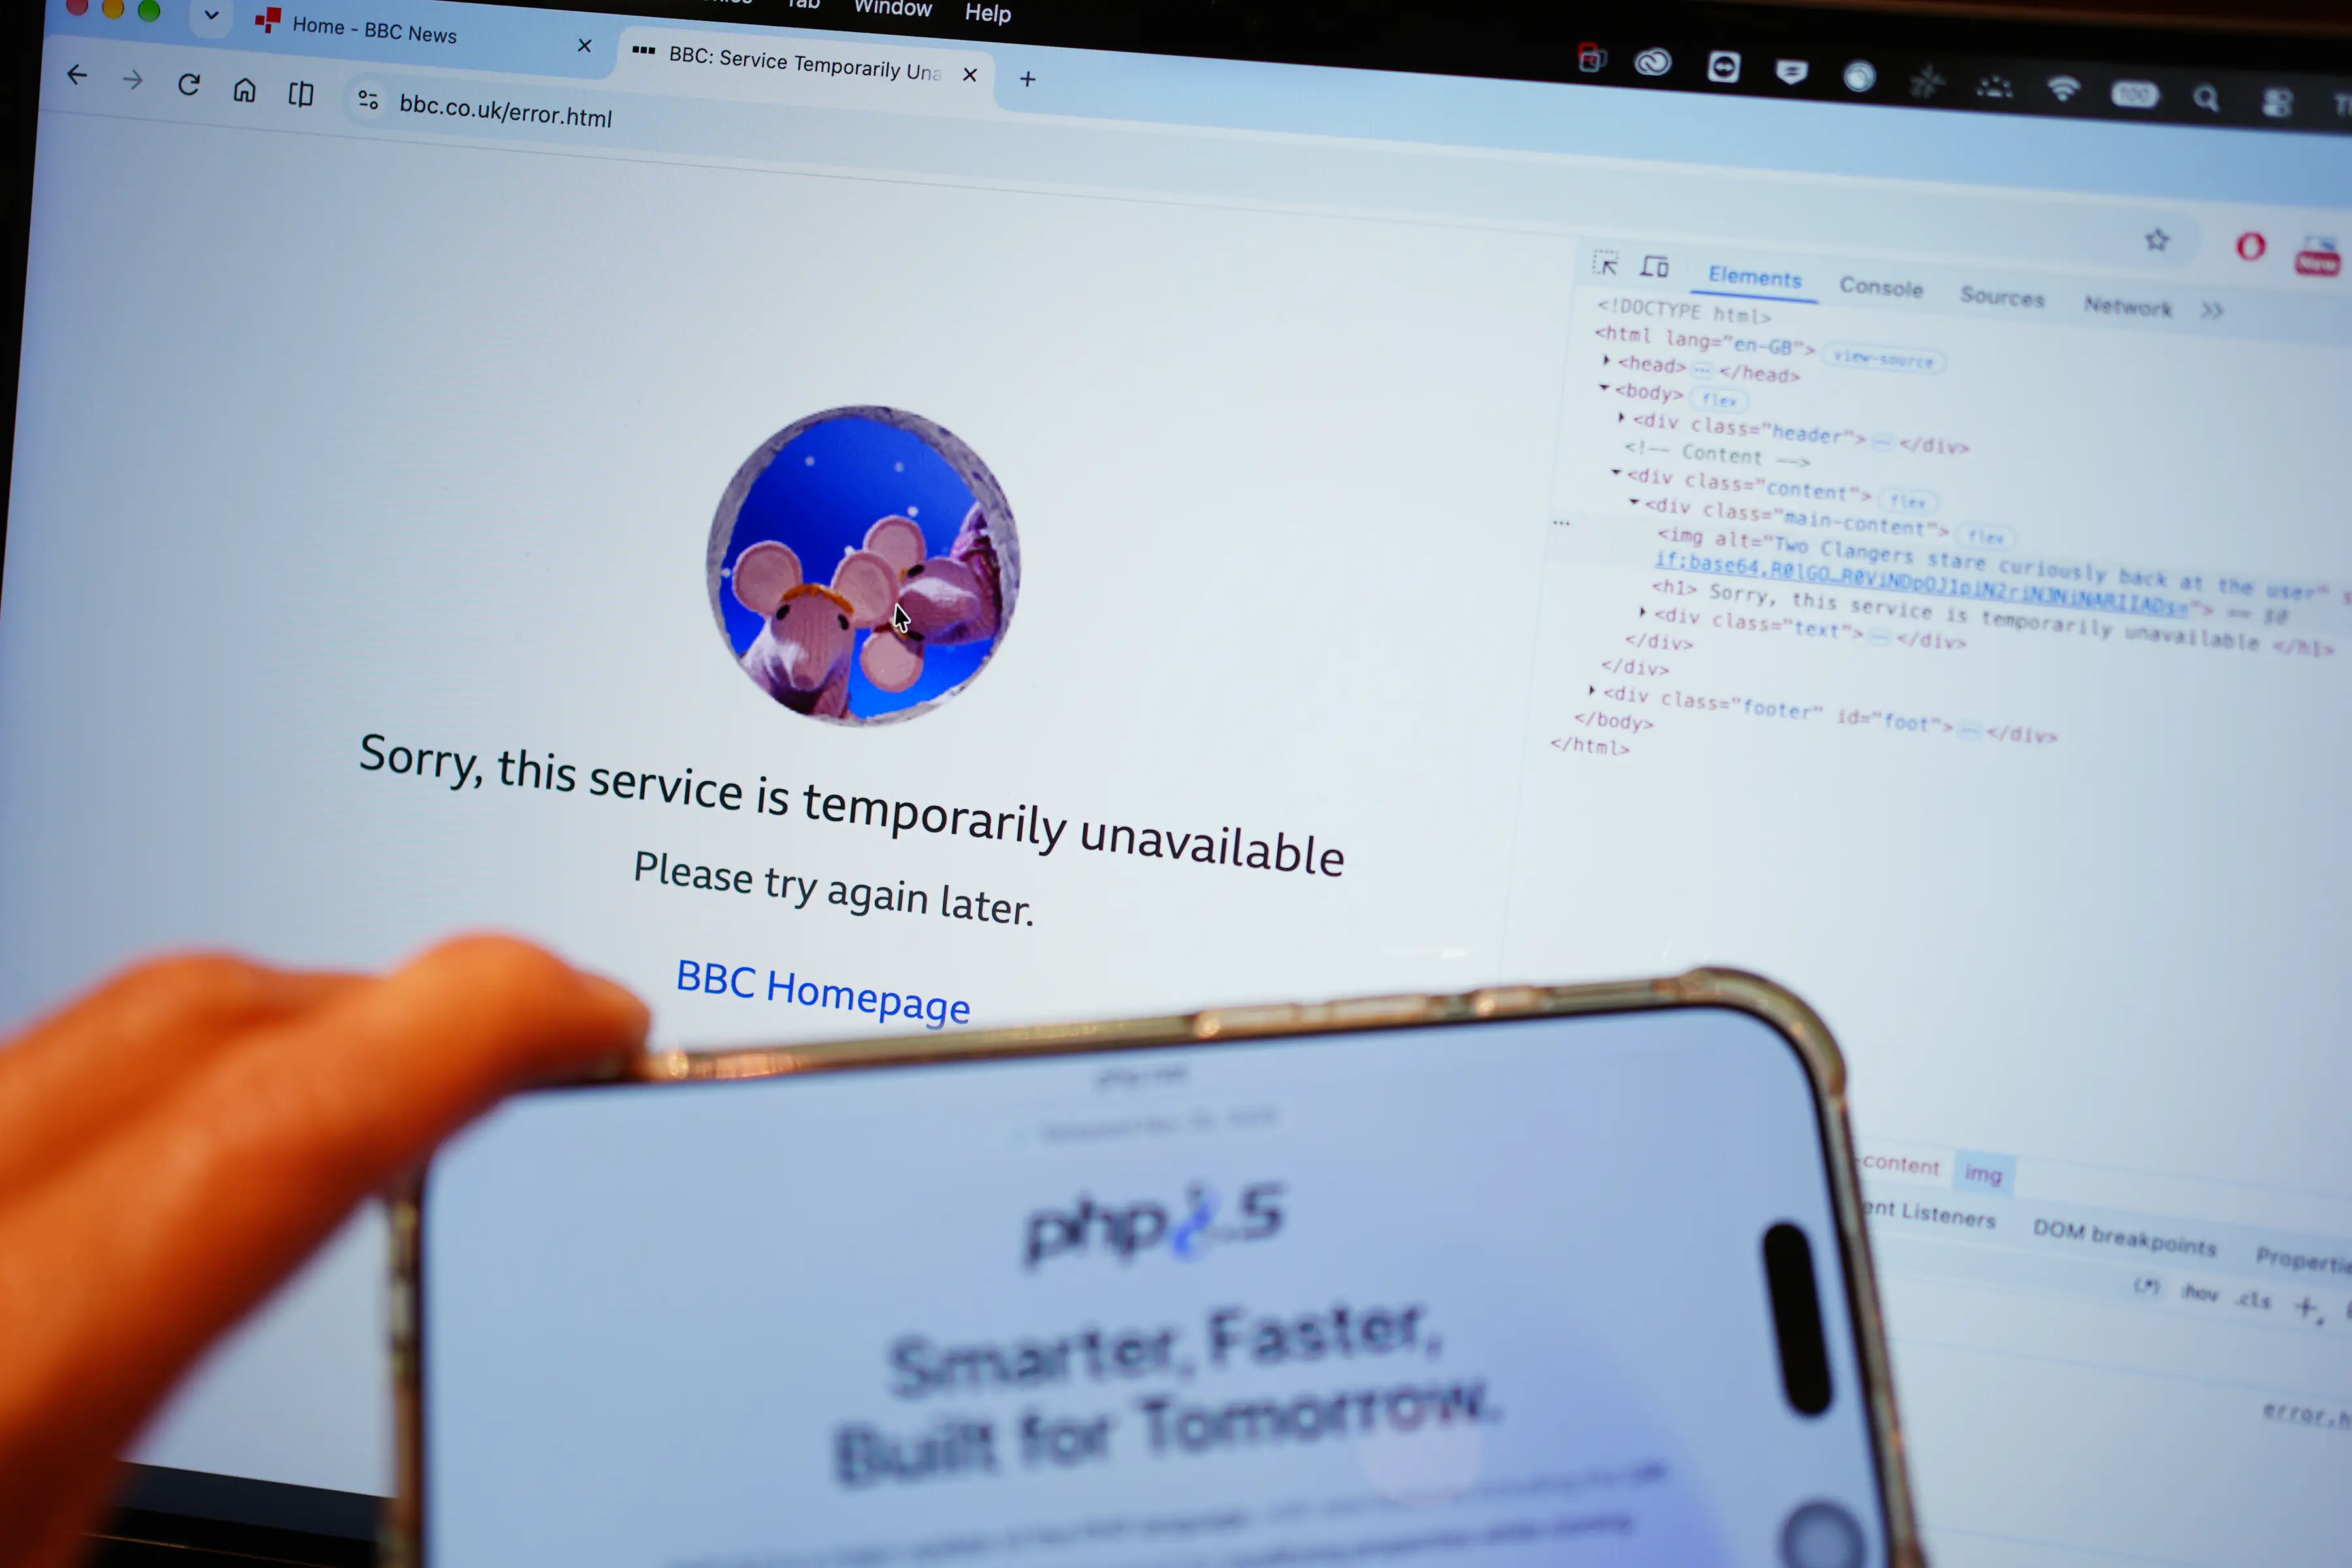
دفتر نخستوزیری بریتانیا روز پنجشنبه اعلام کرد هیچیک از خدمات حیاتی بزرگ دولتی که در معرض دسترسی عموم قرار دارند، تحت تأثیر قرار نگرفتهاند؛ با این حال، برخی وبسایتهای دولتی محدود تا زمان رفع مشکلات از دسترس خارج شدهاند.
سخنگوی دفتر نخستوزیری گفت کارشناسان مرکز ملی امنیت سایبری بریتانیا (NCSC) برای رسیدگی به مشکلات احتمالی با OpenAI، که از فناوری آن برای کشف این آسیبپذیریها استفاده شده، و همچنین با شرکای بینالمللی همکاری میکنند.
هشدار به توسعهدهندگان درباره یک نقص امنیتی حیاتی
این تحولات پس از آن رخ داد که مقامهای ارشد امنیت سایبری روز چهارشنبه به سازمانهای بریتانیایی هشدار دادند یک «نقص امنیتی حیاتی» در PHP کشف شده است. به گفته شرکت امنیت سایبری کلادفلر، نزدیک به ۷۰ درصد وبسایتها از این زبان استفاده میکنند.
سخنگوی دفتر نخستوزیری بریتانیا به خبرنگاران گفت: «دولت پیشتر اقداماتی را برای شناسایی و رفع نقاط آسیبپذیر احتمالی در سامانههای خود انجام داده است و کارشناسان ما همچنان از نزدیک با OpenAI و شرکای بینالمللی همکاری میکنند تا به این مسئله رسیدگی شود.»
او افزود: «این اقدام به این معنا نیست که هیچیک از خدمات حیاتی بزرگ دولتی در دسترس عموم تحت تأثیر قرار گرفتهاند؛ با این حال، ممکن است برخی خدمات محدود در جریان انجام اقدامات امنیتی موقتاً از دسترس خارج شوند.»
«اما این مسئله به معنای هک شدن این خدمات نیست و تلاشها برای رفع مشکلات ادامه دارد.»
مرکز ملی امنیت سایبری بریتانیا از سازمانها خواسته است نرمافزار PHP خود را به نسخه جدید و اصلاحشده ارتقا دهند. اگر امکان بهروزرسانی فوری وجود ندارد، آنها باید از دسترس خارج کردن وبسایتهای خود را در نظر بگیرند.
گزارشها حاکی از آن است که توسعهدهندگان PHP از پیش قصد داشتند بهروزرسانی امنیتی را روز پنجشنبه منتشر کنند، اما پس از آنکه جزئیات مربوط به رفع آسیبپذیریها بهصورت آنلاین افشا شد، انتشار این نسخه را جلو انداختند.
آلن وودوارد، استاد مدعو علوم رایانه در مرکز امنیت سایبری دانشگاه ساری (SCCS)، گفت پژوهشگران انسانی در واقع از سال ۲۰۲۴ این آسیبپذیری را شناسایی کرده بودند، اما در آن زمان تصور میشد سوءاستفاده از این نقص امنیتی «بیش از حد پیچیده» است و در نتیجه اقدامی برای رفع آن انجام نشد.
او گفت: «موضوع زودتر از موعدی که قرار بود، فاش شد.»
وودوارد توضیح داد: «همیشه فاصلهای زمانی میان عمومی شدن یک آسیبپذیری و انتشار وصلهای وجود دارد که مانع سوءاستفاده موفق مهاجمان از آن شود.»
او ادامه داد: «متأسفانه، یک روز پیش از انتشار وصله، اطلاعات مربوط به این نقص زودتر از موعد افشا شد.»
«نسخه اولیهای از وصله منتشر شده بود؛ بنابراین، مقایسه نسخه اصلی با نسخه اصلاحشده بسیار آسان بود و مهاجمان میتوانستند تشخیص دهند برای سوءاستفاده از آسیبپذیری باید کدام بخش از کد را هدف بگیرند.»