
الزام دریافت تأییدیه اوپنایآی برای مسیریابهای مدل و درگاههای هوش مصنوعی از ۲۰ نوامبر
سیاستهای توسعهدهندگان
نویسنده: تیم OpenTools
۲۲ اکتبر ۲۰۲۶
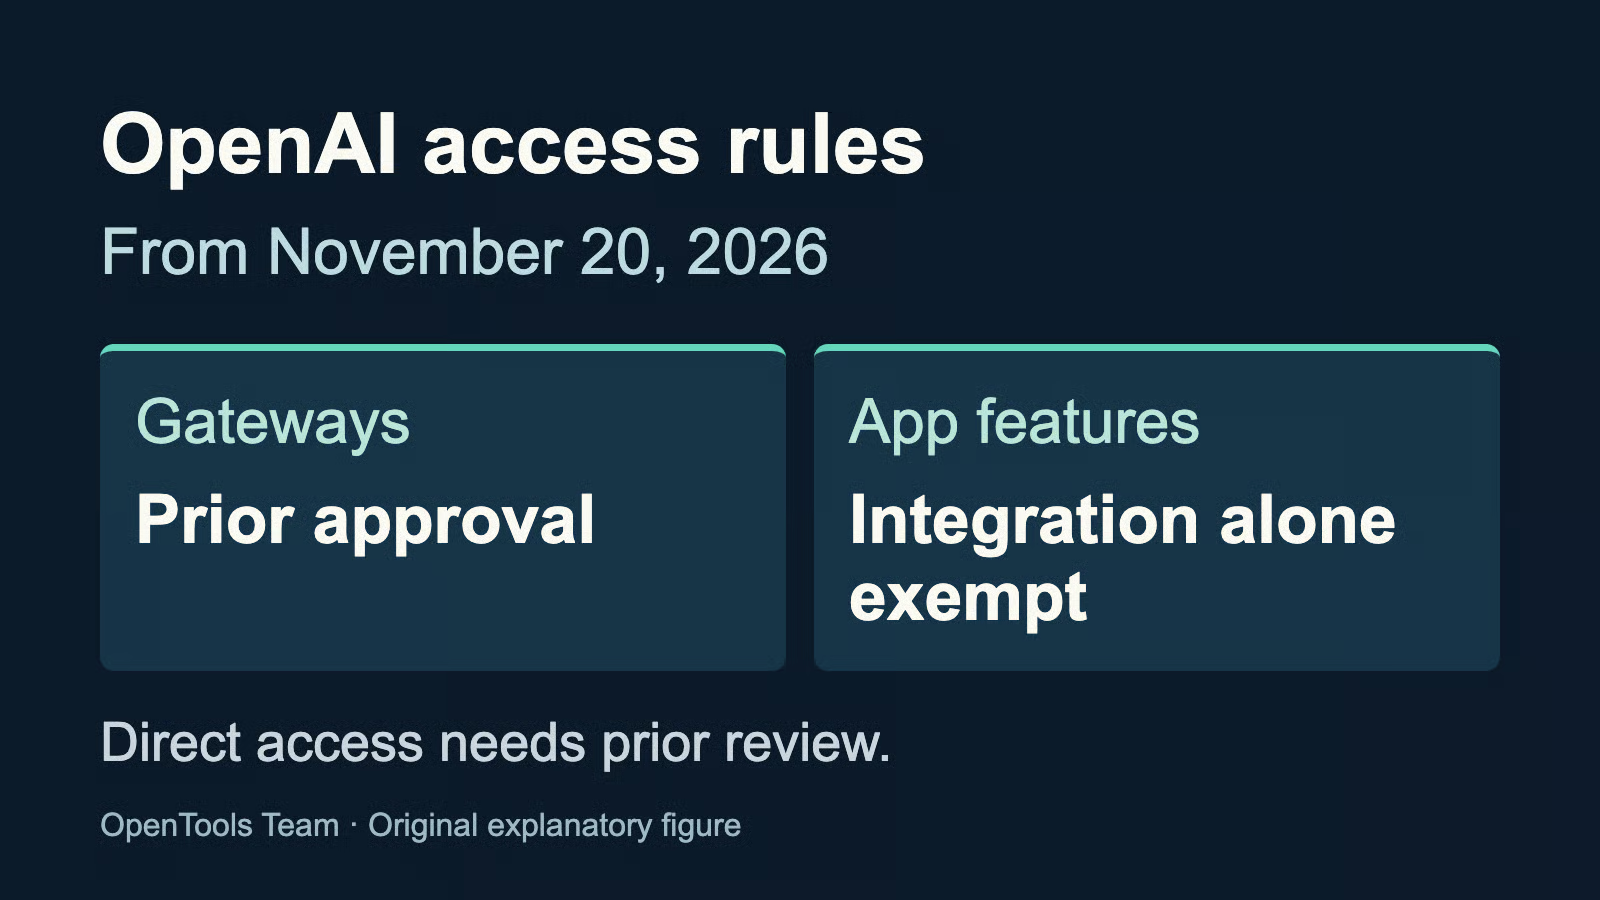
نسخه بهروزشده سیاستهای استفاده، میان خدماتی که دسترسی مستقیم به مدلها را فراهم میکنند و برنامههایی که از مدلهای اوپنایآی برای ارائه قابلیتهای خود بهره میبرند، تمایز قائل میشود. این تغییر از ۲۰ نوامبر ۲۰۲۶ اجرایی خواهد شد.
الزام دریافت تأییدیه برای دسترسی مستقیم از تاریخی مشخص
اوپنایآی برای خدماتی که امکان دسترسی مستقیم اشخاص ثالث به مدلهای این شرکت را فراهم میکنند، الزام دریافت تأییدیه پیش از ارائه خدمات در نظر گرفته است. این شرکت در اعلامیه ۲۱ اکتبر خود، مسیریابهای مدل و درگاههای هوش مصنوعی را از نمونههای چنین خدماتی معرفی کرد و ۲۰ نوامبر ۲۰۲۶ را تاریخ اجرای نسخه بهروزشده سیاستهای استفاده تعیین کرد. توجه به این زمانبندی اهمیت دارد: موضوع، تغییر سیاستی اعلامشده با تاریخ اجرای آینده است، نه مدرکی دال بر اینکه همه درگاهها تاکنون ارزیابی شدهاند.
در متن خود سیاستها آمده است که گردانندگان پلتفرمهای واسط دسترسی به مدل یا هر خدمت دیگری که دسترسی مستقیم اشخاص ثالث به مدلهای اوپنایآی را امکانپذیر میکند، باید بررسی و تأیید این شرکت را دریافت کنند. هیچیک از این دو سند، فهرست عمومی درگاههای تأییدشده، مدتزمان بررسی درخواستها یا فرایند تفصیلی درخواست تأییدیه را ارائه نمیکند. همچنین، از اینکه نام یک سرویس در این اطلاعیه ذکر نشده است، نمیتوان نتیجه گرفت که وضعیت تأیید آن مشخص یا تأییدیهاش رد شده است.
تمایز مهم برای سازندگان برنامهها
سیاست بهروزشده یک استثنای صریح دارد: صرف ادغام مدلهای اوپنایآی در یک برنامه برای تأمین قابلیتها یا عملکردهای خود آن برنامه، مشمول این الزام نمیشود. بنابراین، توسعهدهندگان نباید فرض کنند که هر محصول مجهز به هوش مصنوعی لزوماً بازفروشنده مدل است.
برای تیمهای تولید محصول، پرسش اصلی این است که خدمت موردنظر دقیقاً چه چیزی در اختیار مشتریان قرار میدهد. ارائه قابلیتهای یک برنامه با عرضه خدمتی که دسترسی مستقیم به مدل را فراهم میکند، دو تعریف متفاوت از یک محصول هستند. این استثنا معیار کاملی برای تعیین تکلیف همه کسبوکارهای ترکیبی ارائه نمیدهد؛ ازاینرو، تیمهایی که هر دو نوع خدمت را عرضه میکنند، باید با توجه به متن واقعی سیاستها و فرایند بررسی اوپنایآی، مرز میان این دو را مشخص کنند. تغییر نام یک درگاه به «برنامه» نیز بهتنهایی پاسخ این پرسش نیست که کاربران عملاً به چه چیزی دسترسی دارند.
هدف این است که تدابیر حفاظتی همراه با مدل اعمال شوند
اوپنایآی این الزام را بخشی از تلاش گستردهتر خود برای هماهنگسازی قواعد ایمنی در خدمات مستقیم شرکت، شرکایی که میزبان مدلهای آن هستند و شرکای بازفروش میداند. این شرکت میگوید شرکایش باید تدابیر حفاظتی همراستا با استانداردهای خود اوپنایآی داشته باشند، تخلفات احتمالی را بررسی کنند و در اجرای مقررات با یکدیگر هماهنگ باشند تا محدودیتها در سراسر خدمات همچنان مؤثر بمانند.
برای خریداران، این به آن معناست که نباید تصور کنند استفاده از یک مسیر دسترسی متفاوت، الزامات ایمنی ارائهدهنده را از میان میبرد. انتخاب مدل، شرایط تجاری و طراحی یکپارچهسازی همچنان ممکن است در خدمات مختلف تفاوت داشته باشد، اما این اطلاعیه هماهنگسازی تدابیر حفاظتی را به هدفی صریح در توزیع مدلها تبدیل میکند. این تحول سیاستی در پی گسترش دسترسی از طریق شرکای تجاری رخ داده است؛ از جمله عرضه مدلهای اوپنایآی در Model Garden گوگل کلاد.
بررسیهای هدفمندتر از اهداف شرکت است
اوپنایآی همچنین از همکاری با مشتریان درباره شناسههای SafetyID خبر داده است. به گفته این شرکت، مشتریان میتوانند این شناسهها را ارائه کنند تا هنگام بررسی یک تخلف، کاربران نهایی از یکدیگر تفکیک شوند، بیآنکه اوپنایآی هویت آنها را بداند. هدف اعلامشده، کاهش اختلال در خدمات برای سایر کاربران است. این توضیح، روایت خود شرکت از عملکرد و هدف این سامانه است؛ اطلاعیه منتشرشده بهمنزله تأیید مستقل ویژگیهای حریم خصوصی یا نتایج اجرای مقررات آن نیست.
این شرکت میگوید سوءاستفاده ممکن است از سوی کاربران نهایی انجام شود یا ناشی از حسابهای بهخطرافتاده و افشای کلیدهای API باشد. همچنین اعلام کرده است که تصمیمهای اجرایی بر اساس رفتار مستندشده و میزان خطر گرفته میشوند و در صورت ایجاد تغییرات معناداری که نگرانیهای موجود را برطرف کنند، امکان بازبینی محدودیتها وجود دارد. این اظهارات رویکرد موردنظر شرکت را توصیف میکنند و تضمینی درباره نتیجه هیچ بررسی مشخصی نیستند.
توسعهدهندگان پیش از ۲۰ نوامبر چه مواردی را باید بررسی کنند؟
ارائهدهندگان دسترسی مستقیم به مدلها اکنون تاریخ مشخصی دارند که میتوانند بررسی انطباق خدمات خود با سیاستها را بر اساس آن برنامهریزی کنند. آنها باید مشخص کنند کدام بخش از خدماتشان مشمول الزام دسترسی مستقیم میشود، درباره مسیر دریافت تأییدیه مربوطه تأیید رسمی بگیرند و پاسخ دریافتی را همراه با مستندات مربوط به نحوه ارائه دسترسی به مشتریان نگه دارند. مشتریانی که از یک واسطه استفاده میکنند نیز میتوانند از آن ارائهدهنده بپرسند که برای انطباق با تغییر جدید چه اقداماتی انجام میدهد.
اطلاعات مفید بعدی باید جنبه اجرایی داشته باشند: دستورالعمل ثبت درخواست، اطلاعرسانی درباره وضعیت تأییدیه و توضیح نحوه برخورد با محصولاتی که هم قابلیتهای اختصاصی دارند و هم دسترسی مستقیم به مدلها را ارائه میکنند. تا زمان انتشار چنین جزئیاتی، این اطلاعیه مبنایی برای طرح یک پرسش مشخص درباره انطباق با مقررات تا تاریخی معین است، نه دلیلی برای نتیجهگیری درباره غیرمجاز بودن هر ارائهدهنده خاص. متن سیاستهای لازمالاجرا مرجع اصلی برای بررسی این الزام و استثنای آن است.
تصویر از تیم OpenTools؛ از محتوای بیانی متعلق به اشخاص ثالث استفاده نشده است. تصویر توضیحی اصلی بر اساس اسناد سیاستی اوپنایآی که پیوند آنها ارائه شده، تهیه شده است.
منابع
- اطلاعیه ۲۱ اکتبر (openai.com)
- سیاستهای استفاده اوپنایآی (openai.com)