
کلود سکیوریتی اکنون مخازن کد را بهطور مستمر برای یافتن آسیبپذیریها و پیگیری رفع آنها اسکن میکند
شرکت آنتروپیک قابلیتهای Claude Security را بهروزرسانی کرده است تا این ابزار بتواند با تغییر مخازن کد متصل، آنها را بهطور مستمر بررسی کند؛ در نتیجه، دیگر لازم نیست هر بار یک کاربر فرایند اسکن را بهصورت دستی آغاز کند.
این سرویس همچنین آسیبپذیریهای گزارششده را پس از اعمال تغییرات از سوی توسعهدهندگان پیگیری میکند، در صورت شناسایی اصلاح مناسب آنها را رفعشده علامت میزند و اگر مشکل دوباره ظاهر شود، پرونده آن را باز میکند. نسخه بهروزشده این محصول در مرحله آزمایشی عمومی قرار دارد و برای مشتریان سازمانی Claude Enterprise عرضه شده است.
آنتروپیک میگوید از زمان آغاز مرحله آزمایشی عمومی Claude Security در آوریل، هزاران سازمان از آن استفاده کردهاند و بیش از یک میلیون آسیبپذیری شناسایی شده است. این آمار را خود شرکت اعلام کرده و هنوز بهطور مستقل تأیید نشده است.
هدف از این بهروزرسانی آن است که یافتههای امنیتی با وضعیت فعلی نرمافزارها هماهنگتر بمانند؛ زیرا کدهای جدید ممکن است آسیبپذیریهای تازهای ایجاد کنند و اصلاحاتی که قبلاً انجام شدهاند نیز ممکن است با تغییرات بعدی دیگر مؤثر نباشند.
اسکن مستمر در Claude Security
تیمها ابتدا یک پروژه ایجاد میکنند، مخازن کد را به آن متصل میسازند و شاخهها و بخشهایی از کد را که باید اسکن شوند، انتخاب میکنند. این سرویس از اپلیکیشن Claude برای GitHub، از جمله GitHub Enterprise Server، و همچنین توکنهای دسترسی برای GitLab و دیگر ارائهدهندگان سرویسهای Git پشتیبانی میکند.
در مرحله نخست، ابزار یک اسکن عمیق انجام میدهد تا وضعیت پایه امنیتی پروژه مشخص شود. پس از آن، تغییرات کد را در فاصلههای زمانی متناسب با میزان خطر و پیچیدگی آنها بررسی میکند. به گفته آنتروپیک، برنامه زمانی ثابتی برای اجرای اسکنها وجود ندارد.
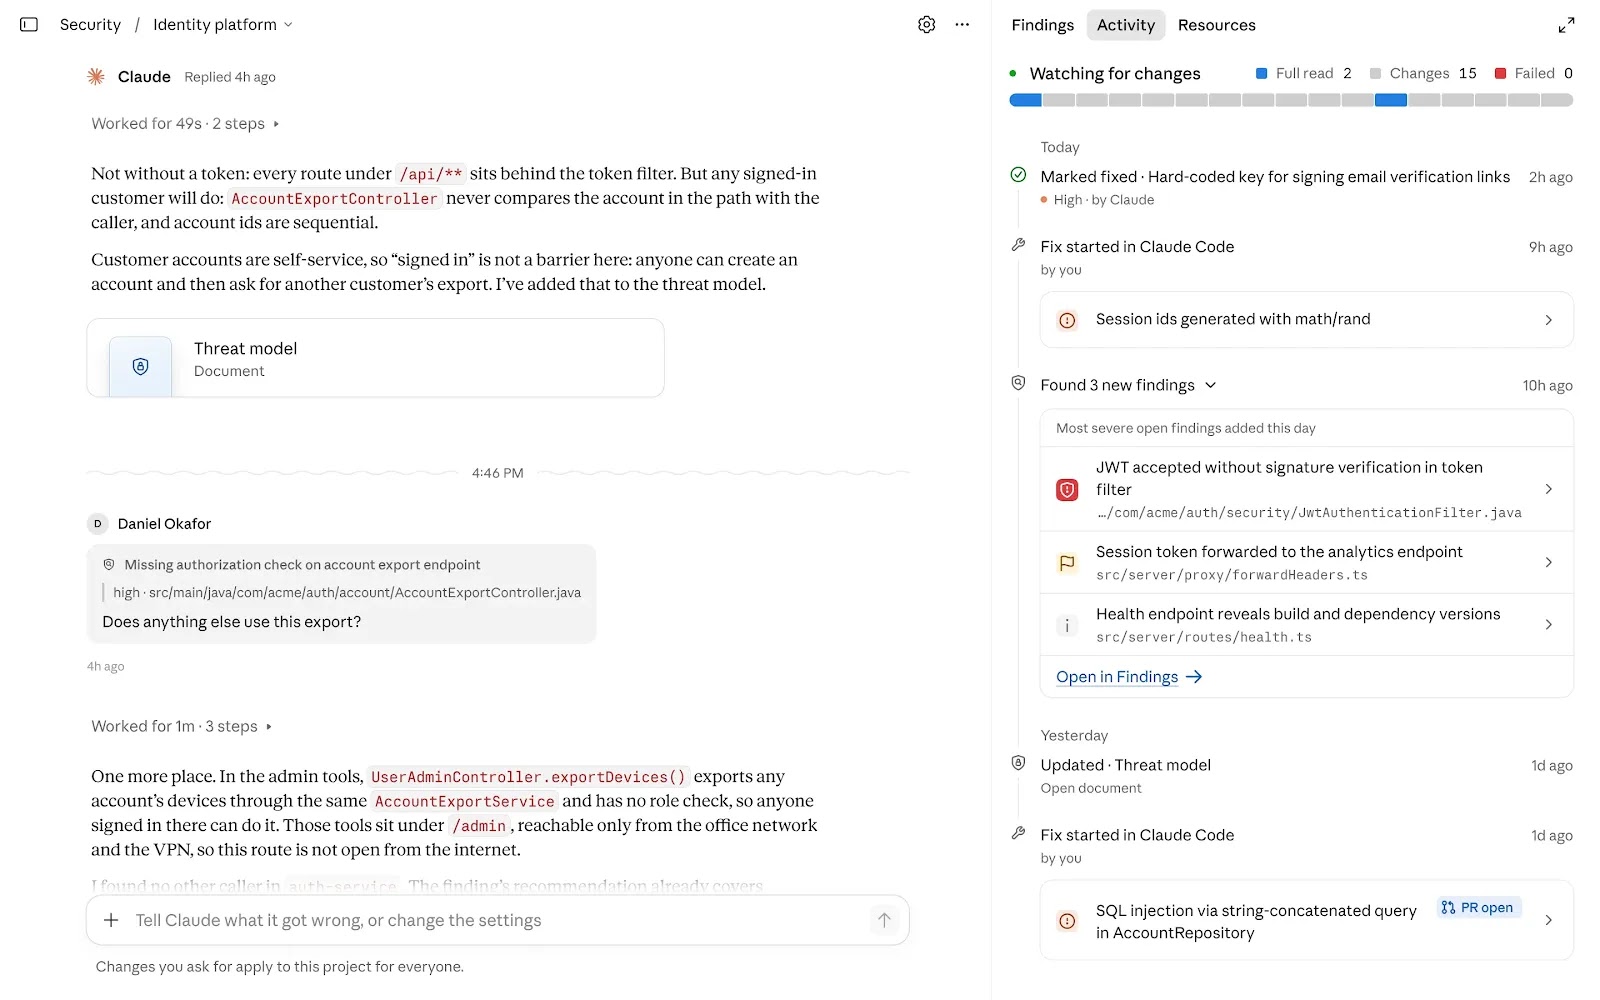
هر پروژه میتواند چندین مخزن کد را در بر بگیرد. این قابلیت اهمیت دارد، زیرا گاهی یک مشکل امنیتی نه در یک فایل مشخص، بلکه در نحوه تعامل دو سرویس با یکدیگر ریشه دارد. برای مثال، ممکن است یک سرویس سمت سرور فرض کند که برنامه سمت کاربر پیشتر ورودیهای کاربر را اعتبارسنجی کرده است. بررسی همزمان کدهای متصل به یکدیگر به Claude Security کمک میکند چنین وابستگیهایی را ارزیابی کند و مسیر حرکت دادهها را در سراسر برنامه دنبال کند.
آنتروپیک در توضیحات خود درباره این ابزار میگوید که Claude Security برای تحلیل امنیتی از مدلهای Claude، از جمله Claude Mythos، استفاده میکند. به گفته شرکت، مشتریان برای استفاده از این محصول نیازی به دسترسی به برنامه Cyber Verification Program ندارند. گزارشهای ابزار شامل درجه شدت آسیبپذیری بر اساس مدل تهدید پروژه، توضیحی درباره چگونگی دسترسی به کد آسیبپذیر و در برخی موارد، نموداری از مسیر طیشده در برنامه برای رسیدن به آن بخش است.
این شرکت میگوید سرویس بهروزشده بر تلاشهای پیشین آن در زمینه اسکن امنیتی کد بنا شده است. وبسایت Cyber Security News پیشتر از عرضه Claude Code Security از سوی آنتروپیک گزارش داده بود؛ ابزاری که بر یافتن ایرادهای کد و بررسی آنها تمرکز داشت. گزارش این رسانه درباره آسیبپذیریهای Claude Code نیز بر اهمیت توجه به مرزهای امنیتی هنگام استفاده از ابزارهای هوش مصنوعی در کار با فایلهای پروژه و تنظیمات محیط توسعه تأکید میکند.
شناسایی یک مشکل تنها بخشی از فرایند مدیریت آسیبپذیری است. تیمها همچنان باید تعیین کنند که آیا یافته شناساییشده واقعاً در محیط آنها صدق میکند یا خیر، مسئول رسیدگی به آن را مشخص کنند، تغییرات لازم را اعمال کنند و در نهایت از رفع مشکل مطمئن شوند. Claude Security یافتههای باز را با کدهای تغییریافته تطبیق میدهد و پس از اعمال اصلاح مناسب، میتواند آنها را رفعشده علامتگذاری کند؛ حتی اگر اصلاحات خارج از Claude Code انجام شده باشند. اگر اسکن بعدی همان مشکل را دوباره شناسایی کند، پرونده آسیبپذیری مجدداً باز میشود.
این سرویس به تیمها اجازه میدهد اطلاعاتی را نیز به پروژه اضافه کنند که صرفاً از روی کد قابل تشخیص نیست. برای نمونه، میتوان جزئیاتی درباره نحوه استقرار نرمافزار، قواعد امنیتی قابلاجرا و کنترلهایی که هماکنون از سامانه محافظت میکنند، ثبت کرد.
Claude Security بر اساس کد پروژه یک مدل تهدید تولید میکند که اعضای تیم میتوانند آن را بررسی و ویرایش کنند. اسکنهای بعدی از این مدل برای ارزیابی اهمیت و شدت مشکلات احتمالی کمک میگیرند. این اطلاعات زمینهای میتواند توجه تیم را از خطرهایی که سازمان از قبل برطرف کرده است، منحرف نکند و در نتیجه از صرف وقت غیرضروری جلوگیری کند؛ بااینحال، تیمها همچنان باید از صحت اطلاعات ثبتشده مطمئن شوند.
آنتروپیک برای هماهنگکردن این ابزار با فرایندهای امنیتی موجود، یک رابط برنامهنویسی کاربردی (API)، وبهوکها و یک اتصالدهنده MCP برای Claude.ai و Claude Code اضافه کرده است. تیمها میتوانند از طریق API یافتههای امنیتی را دریافت کنند، پروژهها را مدیریت کنند و آسیبپذیریها را برطرفشده علامت بزنند یا دوباره باز کنند.
وبهوکها میتوانند هنگام شناسایی یافتههای جدید، هشدار ارسال کنند. اتصالدهنده MCP نیز به مهندسان امکان میدهد در یک نشست Claude درباره یافته امنیتی گفتوگو کنند و برای رفع آن اقدام کنند. کنترلهای دسترسی مبتنی بر نقش به مدیران اجازه میدهند تعیین کنند چه افرادی بتوانند پروژهها را مشاهده کنند، یافتهها را بررسی کنند یا پروژههای جدید بسازند.
این سرویس همچنان در مرحله آزمایشی است؛ بنابراین، سازمانها باید یافتههای آن و وضعیت اعلامشده برای اصلاح آسیبپذیریها را نشانههایی مفید بدانند، نه جایگزینی برای بررسی انسانی. طبق مستندات راهنمای آنتروپیک، نتایج اسکن ممکن است در اجراهای مختلف تفاوت داشته باشند و اصلاحات پیشنهادی نیز باید پیش از استفاده بررسی شوند.