«این دلقکها...»؛ چرا ادعاهای آنتروپیک درباره «کد خودتکثیرشونده» خشم پژوهشگران امنیت سایبری را برانگیخته است؟
شرکت آنتروپیک هفته گذشته با انتشار مطلبی در شبکه اجتماعی ایکس و وبلاگ رسمی خود، تیتر نگرانکنندهای مطرح کرد: «مدلهای هوش مصنوعی ممکن است بدون دسترسی به مرکز داده نیز قادر به خودتکثیر باشند». در این مطلب توضیح داده شد که این شرکت با استفاده از توان پردازشی ۱۵ تلویزیون هوشمند، یک مدل هوش مصنوعی را اجرا کرده است. آنتروپیک همچنین هشدار داد که میتوان از دیگر دستگاههای متصل به اینترنت نیز برای اجرای مدلهای زبانی بزرگ استفاده کرد؛ ادعایی که واکنش تند کارشناسان امنیت سایبری را در پی داشت. متن پژوهش آنتروپیک درباره هوش مصنوعی خودتکثیرشونده.
آنتونی جونز، هکر و پژوهشگر امنیت سایبری، به نشریه استریت اَرو گفت: «تهدیدهایی که آنها مطرح کردهاند، از نظر یک متخصص امنیت سایبری، مبتنی بر واقعیت نیستند.»
برای افرادی که آشنایی چندانی با کدهای خودتکثیرشونده یا «کرمهای رایانهای» ندارند ــ یعنی بیشتر مردم ــ چنین ادعایی ممکن است ترسناک به نظر برسد. اما کارشناسان امنیت سایبری و متخصصانی که بهطور حرفهای با این نوع بدافزارها سروکار دارند، از انتشار این خبر چندان خوشحال نشدند و آن را آزاردهنده دانستند.
از نظر آنها، این اتفاق نمونه دیگری از تلاش یک شرکت هوش مصنوعی برای انتشار محتوایی خبرساز است؛ محتوایی که به گفته منتقدان، واقعیتهای مربوط به نحوه عملکرد امنیت اینترنت را نادیده میگیرد.
دستکم از نظر جلب توجه رسانهها، این اقدام موفق بود. انتشار این مطلب موجی از گزارشهای نگرانکننده را به راه انداخت. روزنامه گاردین حتی این پرسش را مطرح کرد که آیا بهزودی باید منتظر «هوش مصنوعی در فر خود» باشیم؟ گزارش گاردین درباره هشدار آنتروپیک.
«این... دلقکها»
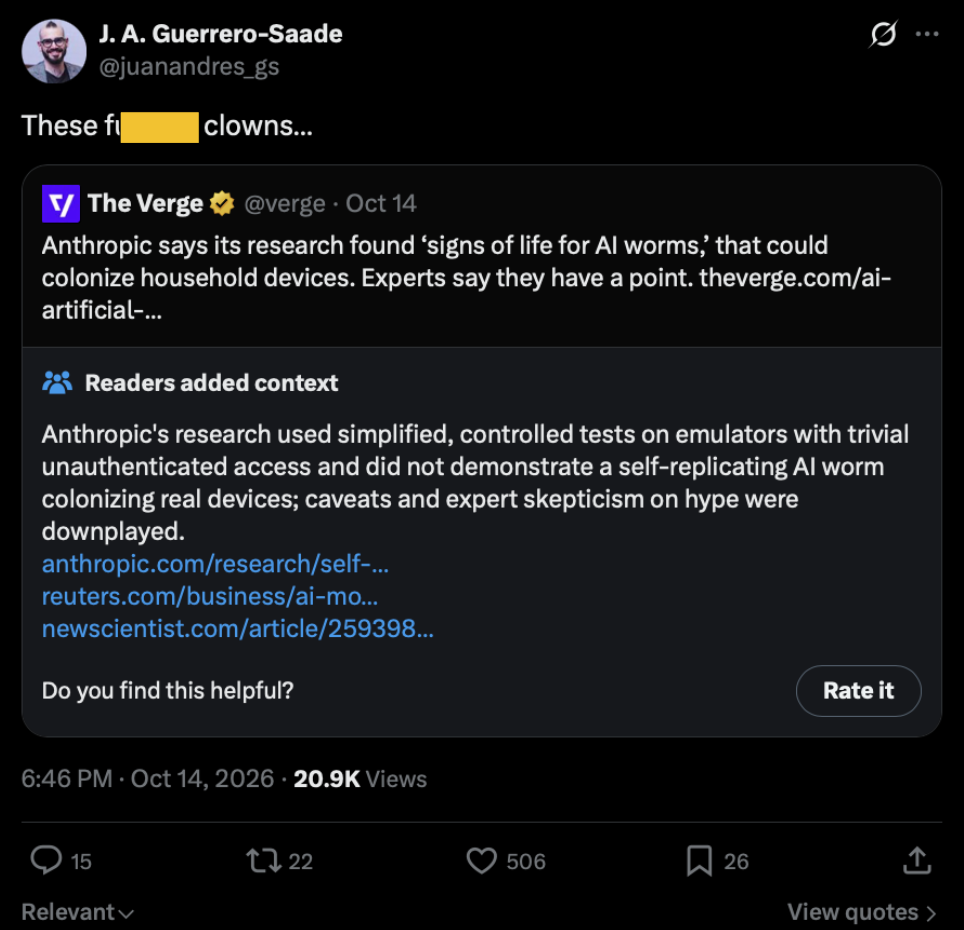
خوان آندرس گوئررو-سعده، استاد مدعو دانشگاه جانز هاپکینز، کارشناس شناختهشده هک و پژوهشگر برجسته شرکت امنیت سایبری سنتینلوان، خشم خود را در رشتهپستی مفصل در ایکس بیان کرد. او در واکنش به این خبر نوشت: «این دلقکهای لعنتی...».
او به انتشار مطالب خود ادامه داد و حتی وارد بحث مستقیم با کارکنان آنتروپیک شد. این گفتوگو بهسرعت تند و پرتنش شد.
گوئررو-سعده در پستی دیگر افزود: «به نظر میرسد ترویج این روایت مشخص و اثباتنشده، به بهای آسیب رساندن به صنعت امنیت سایبری، بخشی از تلاشهای خود شرکت باشد.»
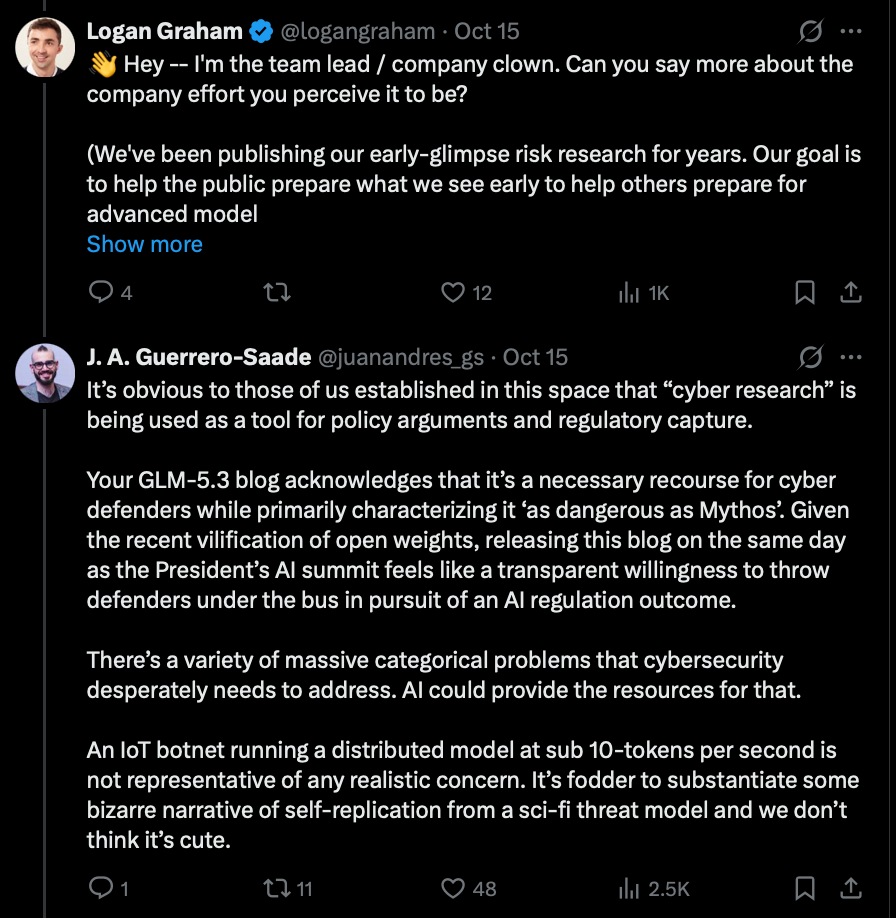
وقتی مسئول تیم مرتبط در آنتروپیک از او خواست منظورش را روشنتر بیان کند، گوئررو-سعده پاسخ داد: «برای کسانی از ما که سالها در این حوزه فعالیت داشتهایم، روشن است که از پژوهش سایبری بهعنوان ابزاری برای پیشبرد استدلالهای سیاستگذاری و در دست گرفتن نفوذ و کنترل مقررات استفاده میشود.»
جونز نیز به استریت اَرو گفت مردم باید در زمینه امنیت سایبری با احتیاط به اظهارات شرکتهای ارائهدهنده هوش مصنوعی گوش دهند.
او گفت: «این حوزه تخصص آنها نیست؛ هک هم همینطور. از دید من، وقتی مقالههای پژوهشی یا انتشاراتشان را میخوانم، این موضوع کاملاً روشن میشود. آنها وارد حوزهای شدهاند و در آن عمیق میشوند که واقعاً شناخت یا درک چندانی از آن ندارند.»
ممکن است یخچال شما همین حالا هم بخشی از یک باتنت باشد
جونز توضیح داد که «کرمهای رایانهای» قدمتی بهاندازه خود تاریخ رایانش دارند. این بدافزارها از دهه ۱۹۷۰ وجود داشتهاند و همیشه توانایی تکثیر در رایانههای متصل به اینترنت و دستگاههای اینترنت اشیا را داشتهاند؛ از جمله دوربینها، دانخوریهای هوشمند پرندگان و دستگاههای مراقبت از نوزاد.
به گفته او، این موضوع یک خطر واقعی است، اما خطری شناختهشده به شمار میرود. دستگاههایی که حفاظت مناسبی ندارند، ممکن است به یک باتنت متصل شوند؛ شبکهای از دستگاههای آلوده که میتواند با ارسال حجم عظیمی از درخواستها، یک وبسایت را از دسترس خارج کند. به این نوع حمله، حمله منع سرویس توزیعشده یا DDoS گفته میشود.
دستگاههای هوشمند برای ایجاد چنین شبکههایی مناسباند، زیرا اغلب شبانهروز روشن میمانند. افزون بر این، شمار آنها به میلیاردها دستگاه میرسد، بسیاری از آنها همچنان از گذرواژههای پیشفرض استفاده میکنند و مقررات مشخصی برای تضمین امنیت کدهایشان وجود ندارد. همین عوامل آسیبپذیری آنها را افزایش میدهد.
با این حال، جونز افزود که شرکتهای هوش مصنوعی میکوشند از این مسئله قدیمی روایتی تازه بسازند؛ روایتی با این مضمون که «فقط هوش مصنوعی میتواند از شما در برابر کارهایی که خود هوش مصنوعی انجام میدهد محافظت کند».
جونز گفت: «کرمها مدتهاست وجود دارند. آنها چیزی جز بدافزارهای خودتکثیرشونده نیستند؛ یعنی بدافزاری که میتواند دستگاهی را آلوده کند و سپس از آنجا به سراغ دستگاههای دیگر برود و آنها را هم آلوده کند.»
این بدافزارها میتوانند بخشی از حافظه دستگاههای هوشمند، مانند یخچالها، توسترها یا تلویزیونها را در اختیار بگیرند و از آن برای برقراری ارتباط با اینترنت استفاده کنند.
جونز گفت اجرای هوش مصنوعی در واقع میتواند باتنت را بدتر و کندتر کند، زیرا مدلهای هوش مصنوعی حافظه بیشتری از دستگاه را اشغال میکنند.
او گفت: «هوش مصنوعی نمیتواند روی یک توستر اجرا شود»، چون «توسترها حافظه کافی ندارند».
به گفته او، وضعیت یخچالها متفاوت است؛ ممکن است بسیاری از مردم اصلاً متوجه نشوند که یخچالشان به بخشی از یک باتنت تبدیل شده است.
جونز گفت: «از زمانی که یخچالهای هوشمند وارد بازار شدند، ممکن است یک یخچال همین حالا هم بخشی از یک باتنت باشد. تا وقتی بدافزار تمام حافظه دستگاه را مصرف نکند، احتمالاً هیچ اطلاعی از این موضوع نخواهید داشت.»
با این حال، او افزود: «امروزه در متوقف کردن این شبکهها عملکرد نسبتاً خوبی داریم.»
تاریخچه کرمهای رایانهای
جونز گفت: «کرمهای رایانهای در گذشته بسیار، بسیار خطرناکتر بودند.» به گفته او، پیشرفتهای امنیت سایبری و افزایش آگاهی درباره این تهدیدها باعث شده است که شیوع آنها کاهش یابد. یکی از مشهورترین نمونهها، باتنت میرای است که ۱۰ سال است در اینترنت بهصورت خودتکثیرشونده فعالیت میکند.
نخستین محکومیت فدرال در آمریکا بهدلیل ساخت یک کرم رایانهای در سال ۱۹۸۸ صادر شد. کرمی که به «کرم موریس» معروف است، به دست یک دانشجوی تحصیلات تکمیلی دانشگاه کرنل راهاندازی شد؛ کسی که هدفش، به گفته خودش، این بود که «ببیند آیا انجام چنین کاری ممکن است یا نه». شرح این هدف.
این کرم در دستگاههای متصل به شبکه گسترش یافت و عملکرد نزدیک به ۱۰ درصد از ۶۰ هزار رایانه موجود در آن زمان را مختل کرد یا کاهش داد. رابرت تاپان موریس این بدافزار را بهگونهای طراحی کرده بود که وانمود کند از مؤسسه فناوری ماساچوست (MIT) منشأ گرفته و بتواند مخفیانه در اینترنت منتشر شود. او همچنین نخستین فردی بود که بر اساس قانون کلاهبرداری و سوءاستفاده رایانهای سال ۱۹۸۶ محکوم شد.
شاید هنوز نشانهای از فعالیت واقعی وجود نداشته باشد
جونز خاطرنشان کرد که پژوهش آنتروپیک در واقع هیچ مدرکی ارائه نکرده است که نشان دهد یک باتنت ایجاد شده است. به گفته او، دشوارترین بخش ایجاد باتنت، پیدا کردن دستگاههای آسیبپذیر و در معرض دسترسی است؛ اما شرکت این مرحله را انجام نداده است.
او گفت: «وقتی به دستگاهها دسترسی پیدا کنید، ۹۰ درصد کار انجام شده است. در این پژوهش، آنها تمام آن ۹۰ درصد را کنار گذاشتهاند.»
جونز توضیح داد: «کاری که انجام دادند، اجرای یک مدل هوش مصنوعی بسیار کند و ضعیف روی تلویزیونهای ارزانقیمت بود»، زیرا تلویزیونها از معدود دستگاههایی هستند که حافظه کافی برای اجرای یک مدل زبانی بزرگ کوچک دارند. او افزود: «بعد بهنوعی این آزمایش را به تیترِ «کرمهای هوش مصنوعی خودتکثیرشونده در راهاند» تبدیل کردند.»
آنتروپیک در مطلب منتشرشده در وبسایت خود نتیجه گرفت که نشانههایی از امکان ظهور کرمهای هوش مصنوعی خودتکثیرشونده وجود دارد. با این حال، عبارت «نشانههایی از حیات» که شرکت برای توصیف این وضعیت به کار برده، ممکن است جهتدار تلقی شود؛ بهویژه آنکه آنتروپیک در حال حاضر درگیر مناقشهای مفهومی و فلسفی با پاپ لئوی چهاردهم است و میکوشد او را متقاعد کند که مدلهای زبانی بزرگ ممکن است واجد آگاهی باشند. گزارش نیویورکتایمز درباره بحث آگاهی و مدلهای زبانی بزرگ.
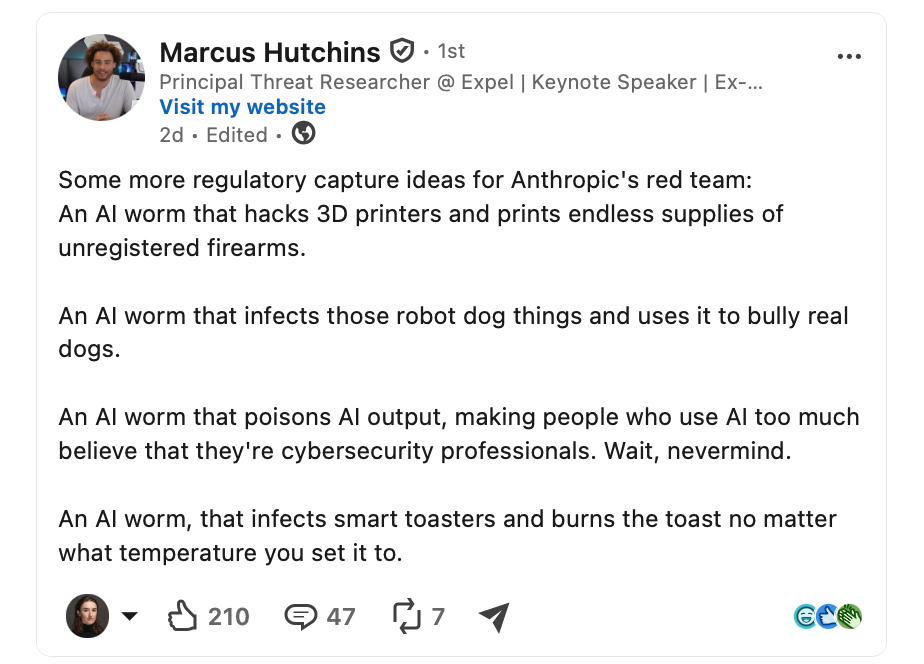
روز سهشنبه، مارکوس هاچینز، هکری که بیش از همه بهدلیل متوقف کردن حمله کرم رایانهای واناکرای شناخته میشود، فهرستی از ایدههای دیگر برای مطالب وبلاگ آنتروپیک منتشر کرد. این فهرست لحنی تمسخرآمیز داشت و از جمله به خطر «کرم هوش مصنوعیای اشاره میکرد که خروجیهای هوش مصنوعی را مسموم میکند و باعث میشود افرادی که بیش از حد از هوش مصنوعی استفاده میکنند، تصور کنند متخصص امنیت سایبری هستند».