
هوش مصنوعی در نقش مدافع: اثباتهای کلود، توافق اوپنایآی با بانکها و پیشنهاد ۴ میلیارد دلاری
آنتروپیک روز ۲۲ اکتبر اعلام کرد که مدل هوش مصنوعی کلود با همکاری شرکت Theorem، شریک این پروژه، توانسته است بهصورت ریاضی ثابت کند که ۲۳۹ نقطه ورود در ۱۲۳ کتابخانه متنباز، تحت فرضهای مشخص، با دریافت هیچ ورودی تا حجم ۶۴ مگابایت دچار توقف ناگهانی نمیشوند. به گفته آنتروپیک، اثباتهای تولیدشده حدود ۱۸۰ میلیون خط کد به زبان اثبات ریاضی Rocq را شامل میشوند و در جریان این فرایند، صدها باگ نیز شناسایی شده است.
در همان روز، انجمن بانکداران محلی مستقل آمریکا (ICBA) از همکاری تازهای با اوپنایآی خبر داد که به بانکهای عضو واجد شرایط امکان میدهد با دریافت یارانه به برنامه دفاع سایبری اوپنایآی دسترسی پیدا کنند. همزمان، نشریه The Information گزارش داد که شرکت دیتاداگ برای خرید استارتاپ امنیتی آپویند پیشنهادی نزدیک به ۴ میلیارد دلار ارائه کرده است. از نگاه ما، پس از یک هفته انتشار گزارشهایی درباره حملات مرتبط با هوش مصنوعی، اکنون نوبت به توسعه ابزارهای دفاعی و تعیین ارزش اقتصادی آنها رسیده است.
مفهوم کسبوکار | اصل حداقل سطح دسترسی
این ویدئوی کوتاه آموزشی از Business Engineer مفهوم «حداقل سطح دسترسی» را توضیح میدهد؛ اصلی که بر اساس آن، یک عامل هوش مصنوعی یا کلید دسترسی فقط باید مجوزهایی را داشته باشد که برای انجام وظیفهاش ضروری است. ویدئو صرفاً این مفهوم عمومی را آموزش میدهد و درباره هیچیک از شرکتهای مطرحشده در این گزارش اظهار نظری نمیکند.
نکته کلیدی: به برداشت ما، بخش دفاعی امنیت سایبری در ۲۲ اکتبر سه تحول مهم را تجربه کرد: اثبات رسمی ایمنی نرمافزار در مقیاس کتابخانههای نرمافزاری، ایجاد مسیر دسترسی یارانهای برای بانکهای محلی و مشخص شدن ارزش اقتصادی نرمافزارهای امنیتی مرتبط با هوش مصنوعی. طبق محاسبات ما، پیشنهاد گزارششده دیتاداگ برای خرید آپویند معادل کمتر از ۸۰ برابر درآمد تکرارشونده سالانه این شرکت است.
اقدامهای تازه در حوزه دفاع سایبری
جدول زیر پنج اقدام دفاعی گزارششده در روزهای ۲۱ و ۲۲ اکتبر ۲۰۲۶ را همراه با مقیاسی که هر منبع اعلام کرده است، نشان میدهد. توضیحات صرفاً به اطلاعات منتشرشده در منابع اصلی محدود شدهاند.
| شرکت یا سازمان | اقدام دفاعی | مقیاس اعلامشده در منبع | منبع |
|---|---|---|---|
| آنتروپیک با همکاری Theorem | اثبات ریاضی نبود توقف ناگهانی کد تحت فرضهای مشخص | ۲۳۹ نقطه ورود در ۱۲۳ کتابخانه OSS-Fuzz؛ حدود ۱۸۰ میلیون خط اثبات Rocq؛ شناسایی صدها باگ در جریان کار | آنتروپیک، ۲۲ اکتبر |
| ICBA و اوپنایآی | ارائه قابلیتهای پیشرفته هوش مصنوعی برای دفاع سایبری بانکهای محلی | دسترسی یارانهای بانکهای عضو واجد شرایط به برنامه Daybreak for Frontline Defenders اوپنایآی، همراه با آموزش | ICBA، ۲۲ اکتبر |
| 1Password | ورود عوامل هوش مصنوعی به حسابها بدون مشاهده رمز عبور | سازگاری با عاملهایی از جمله Muse متا، Claude Duet آنتروپیک و ChatGPT Work اوپنایآی؛ بیش از ۵۰۰ میلیون دلار درآمد تکرارشونده سالانه طبق گزارش والاستریت ژورنال | 1Password و والاستریت ژورنال، ۲۲ اکتبر |
| دیتاداگ و آپویند | تلاش دوباره دیتاداگ برای خرید استارتاپ امنیتی آپویند | پیشنهادی نزدیک به ۴ میلیارد دلار؛ درآمد تکرارشونده سالانه آپویند بیش از ۵۰ میلیون دلار | The Information، ۲۲ اکتبر |
| مایکروسافت | انتشار چکلیست دفاعی پس از حمله مبتنی بر هوش مصنوعی | ۱۱ بررسی امنیتی برای مشتریان پس از تلاش گروه Storm-0940 برای ورود به بیش از ۲۲۵۰ محیط مستأجر | مایکروسافت، ۲۱ اکتبر |
انتخاب این پنج اقدام بر عهده ما بوده است. ارقام مربوط به مقیاس از منابع مختلف به دست آمدهاند و شاخصهای متفاوتی را اندازه میگیرند؛ بنابراین نمیتوان آنها را با یکدیگر جمع کرد. اطلاعات مربوط به The Information نیز از پست این نشریه در شبکه اجتماعی ایکس گرفته شده است، زیرا متن کامل گزارش آن فقط برای مشترکان قابل دسترسی است.
آنتروپیک در شبکه اجتماعی ایکس چه منتشر کرد؟
مطلب تازهای در وبلاگ تیم Frontier Red Team منتشر کردهایم: استفاده از کلود برای راستیآزمایی رسمی نرمافزارها در مقیاس بزرگ.
راستیآزمایی رسمی میتواند بهصورت ریاضی ثابت کند که یک کد فاقد برخی انواع باگ است. بااینحال، در گذشته استفاده از این روش عمدتاً برای پایگاههای کد کوچک امکانپذیر بود یا به زمان زیادی از متخصصان نیاز داشت.
اکنون مدلهای هوش مصنوعی در حال تغییر این وضعیت هستند. ما با همکاری Theorem Labs طی چند هفته از کلود استفاده کردیم تا ویژگیهای امنیتی بیش از صد کتابخانه متنباز واقعی را بهصورت ریاضی اثبات کنیم.
متن کامل پژوهش را در این نشانی بخوانید: https://www.anthropic.com/research/formal-verification
آنتروپیک در ۲۲ اکتبر ۲۰۲۶ این دستاورد را در شبکه اجتماعی ایکس اعلام کرد و توضیح داد که با همکاری Theorem توانسته است طی چند هفته، با استفاده از کلود ویژگیهای امنیتی بیش از صد کتابخانه متنباز واقعی را اثبات کند. این پست به متن کامل پژوهشی پیوند میدهد که مبنای این گزارش قرار گرفته است.
آنتروپیک چه چیزی را اثبات کرده و چه چیزی را اثبات نکرده است؟
- ادعای اصلی: آنتروپیک نوشته است: «کلود با موفقیت باگهایی را که پیدا کرده بود برطرف کرد و سپس ثابت کرد که ۲۳۹ نقطه ورود در ۱۲۳ کتابخانه مختلف OSS-Fuzz با هیچ ورودی تا حجم ۶۴ مگابایت دچار توقف ناگهانی نمیشوند.» این شرکت همچنین میگوید تا جایی که اطلاع دارد، این نخستین تلاش گسترده برای استفاده از هوش مصنوعی در راستیآزمایی رسمی نرمافزارهای عملیاتی در سطح کد اسمبلی است.
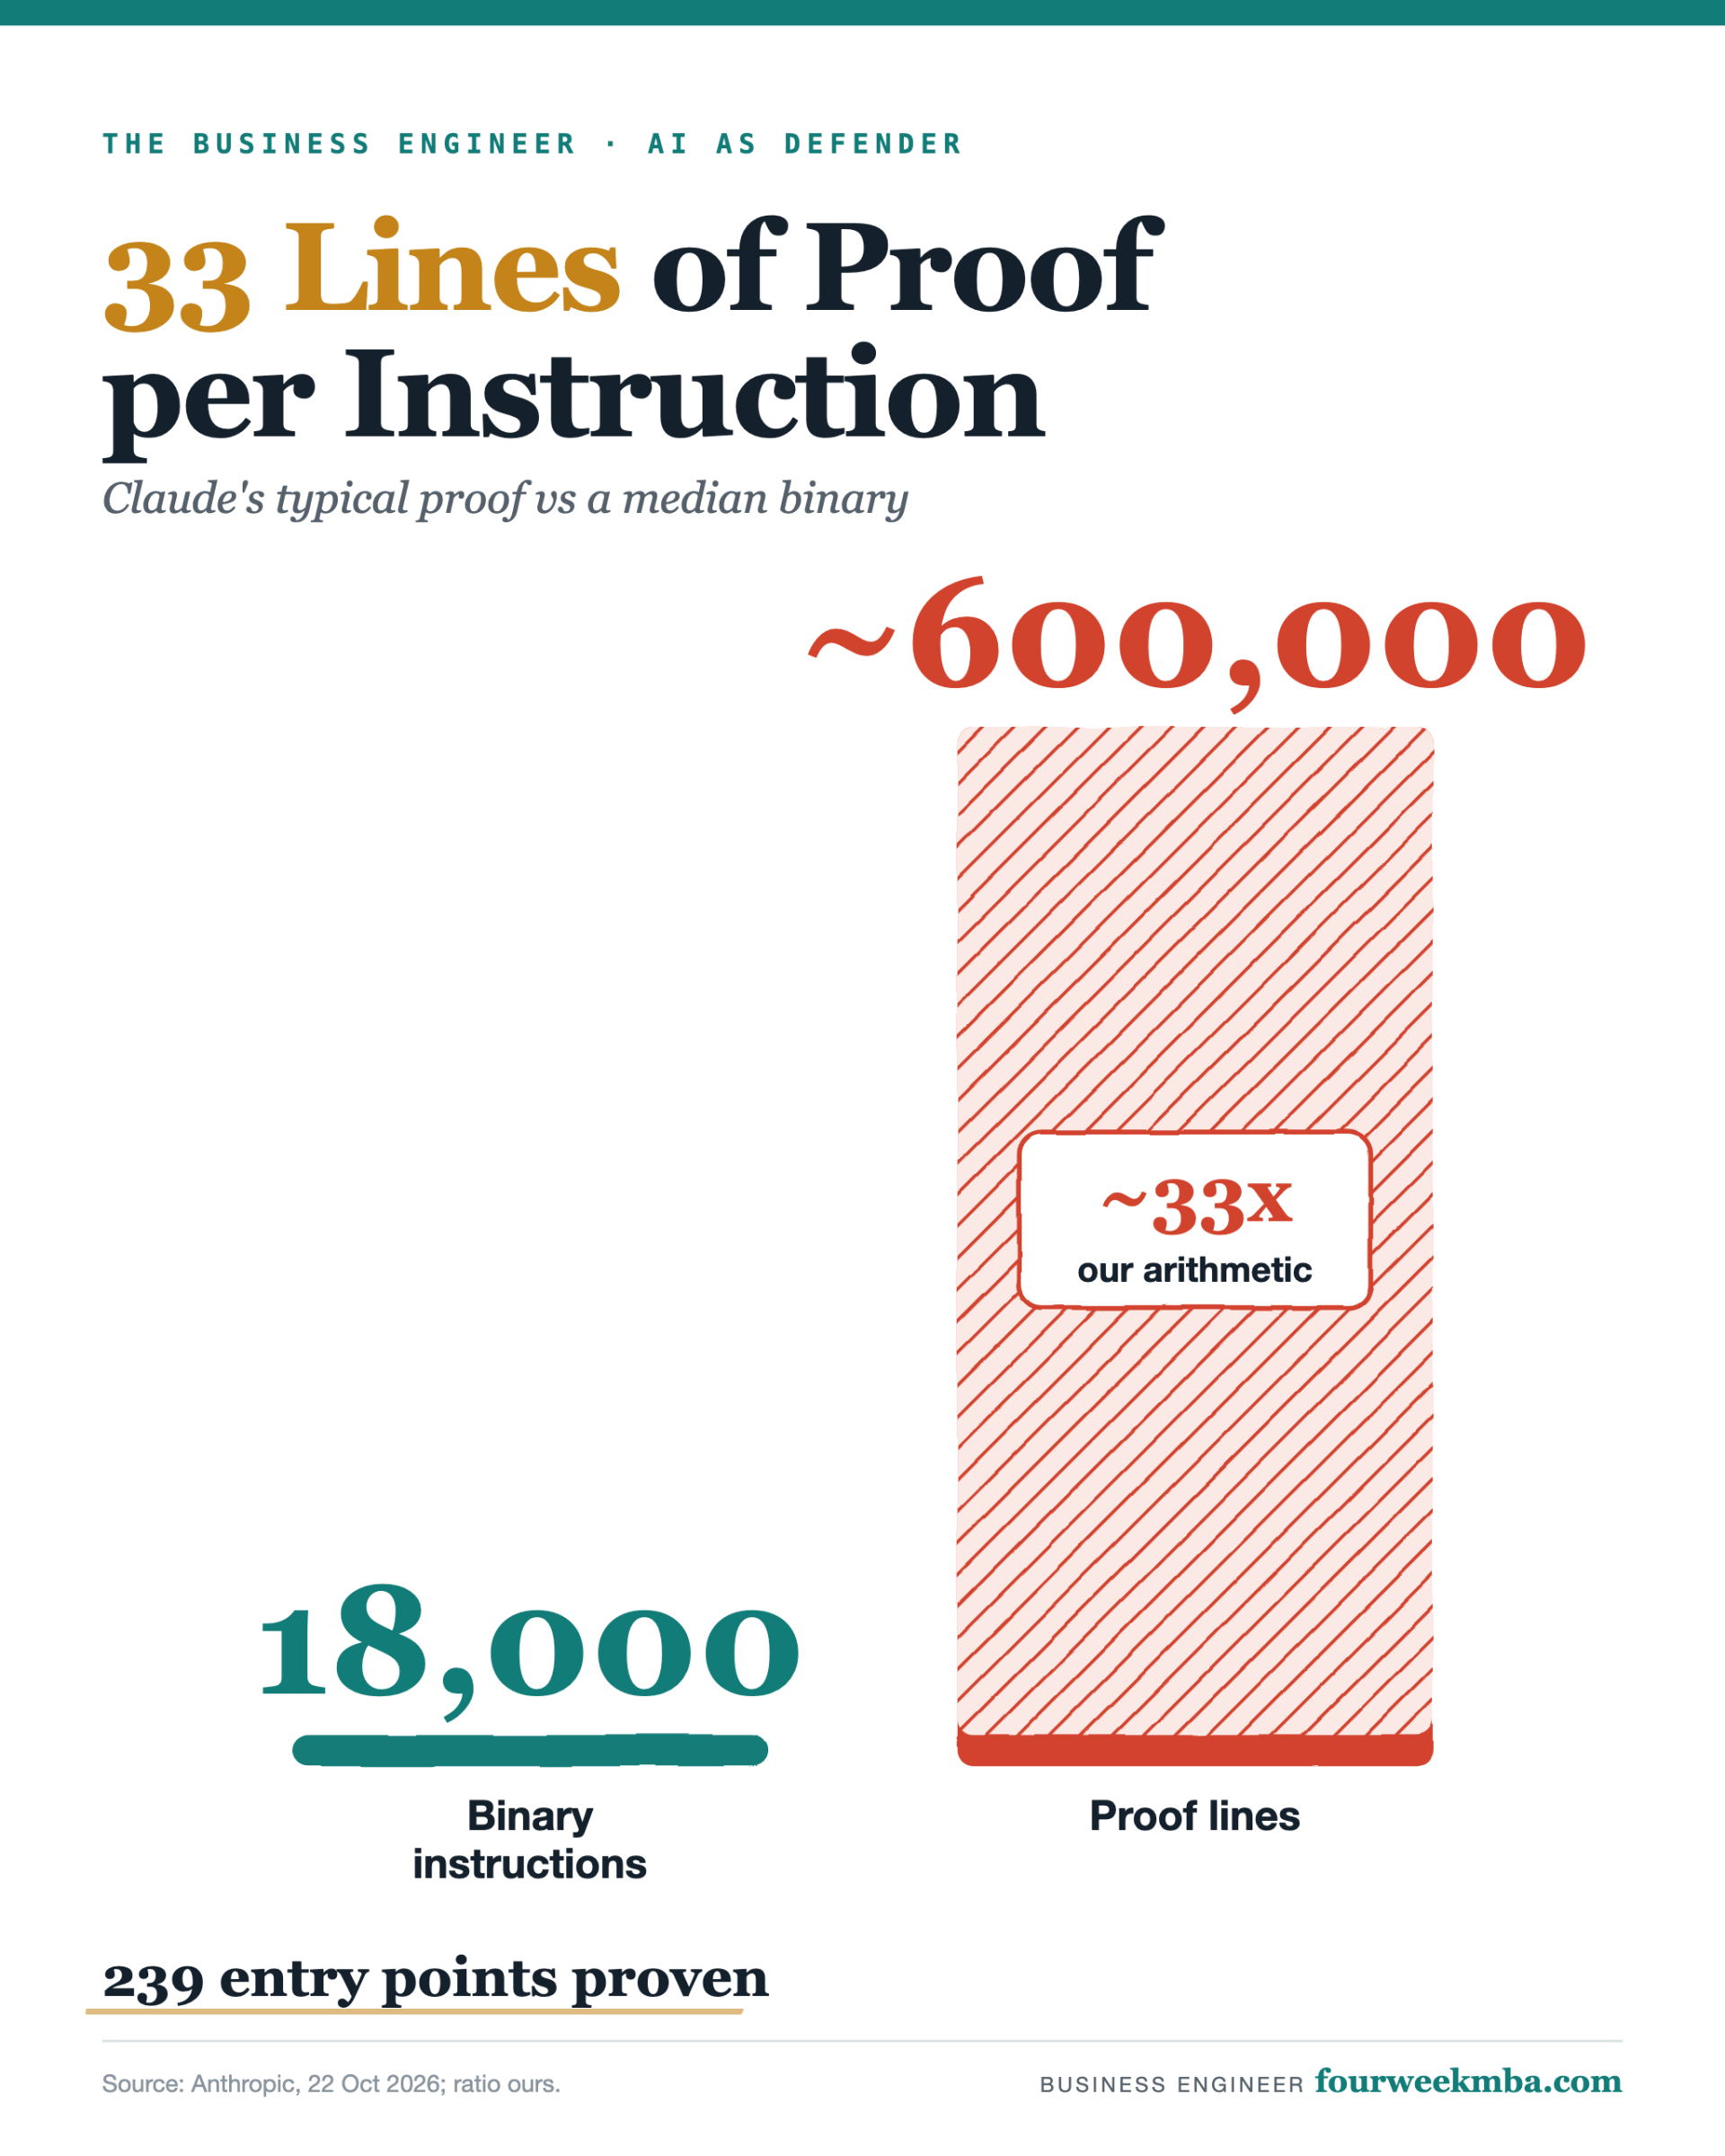
- حجم اثباتها: طبق گزارش آنتروپیک، مجموعه اثباتها حدود ۱۸۰ میلیون خط Rocq را در بر میگیرد. یک اثبات معمولی نیز برای فایلهای اجرایی با طول میانه ۱۸ هزار دستور RISC-V، حدود ۶۰۰ هزار خط است.
- فرضهای فنی: این اثباتها بر این فرض استوارند که برنامه بهصورت یک فایل اجرایی ایستا، تکرشتهای و با بودجه حافظه ثابت، روی پردازنده RISC-V و سیستمعامل لینوکس اجرا میشود. آنتروپیک یادآوری میکند که بیشتر کاربران این کتابخانهها را روی معماریهای x86 یا ARM اجرا میکنند و آنها را بهصورت پویا پیوند میدهند. بنابراین، به گفته شرکت، این نتایج «به معنای آن نیست که این کتابخانهها هیچ باگی ندارند».
- هزینه محاسباتی: آنتروپیک میگوید تولید این اثباتها «ممکن است به صدها میلیون توکن نیاز داشته باشد». در آزمایشی شامل ۳۶ وظیفه کوچک راستیآزمایی، مدل Opus 5.5 توانسته است نیمی از وظایف را با حدود ۴۰ درصد توکن کمتر نسبت به Opus 5 اثبات کند. همچنین عاملهایی که امکان کپیبرداری از اثباتهای یکدیگر را داشتند، در مقایسه با عاملهای مستقل ۱۷ درصد توکن کمتری مصرف کردند.
بانکها به برنامه دفاع سایبری دسترسی پیدا میکنند
انجمن ICBA اعلام کرده است که بانکهای عضو واجد شرایط میتوانند به برنامه Daybreak for Frontline Defenders شرکت اوپنایآی دسترسی پیدا کنند. به گفته این انجمن، برنامه یادشده برای پشتیبانی از فعالیتهای دفاعی، از جمله شناسایی و تأیید آسیبپذیریها، بررسی تهدیدها، آزمونهای امنیتی مجاز و کمک به رفع مشکلات امنیتی طراحی شده است. این همکاری شامل دسترسی یارانهای «مطابق با الزامات برنامه اوپنایآی»، آموزشهای اختصاصی اعضا با حضور کارشناسان این شرکت و نشستهای تبادل تجربه میان اعضاست.
ساشا بیکر، رئیس بخش سیاستگذاری امنیت ملی اوپنایآی، در بیانیه منتشرشده گفته است: «قدرت دفاع سایبری یک بانک نباید به اندازه بودجه فناوری آن بستگی داشته باشد.» انجمن ICBA مشخص نکرده است چه تعداد بانک واجد شرایط استفاده از این برنامه هستند یا ارزش یارانه ارائهشده چقدر است.
ارزشگذاری بازار امنیت سایبری
- دیتاداگ و آپویند: نشریه The Information گزارش داده است که دیتاداگ بار دیگر برای خرید آپویند اقدام کرده و پیشنهادی نزدیک به ۴ میلیارد دلار ارائه داده است. این تلاش در شرایطی صورت میگیرد که به گفته نشریه، «تقاضا برای نرمافزارهای امنیتی مرتبط با هوش مصنوعی در حال افزایش است». همچنین درآمد تکرارشونده سالانه آپویند از ۵۰ میلیون دلار فراتر رفته و نسبت به پایان سال ۲۰۲۵ بیش از دو برابر شده است.
- 1Password: این شرکت محصولی با نام 1Password for Agents معرفی کرده است که به گفته خودش، به عوامل هوش مصنوعی شخصی اجازه میدهد بدون مشاهده یا ذخیره رمز عبور وارد حسابهای کاربری شوند. همچنین بر اساس خلاصه منتشرشده در Techmeme از گزارش والاستریت ژورنال، درآمد تکرارشونده سالانه 1Password از ۵۰۰ میلیون دلار عبور کرده است.
محاسبات و نسبتهای عددی
- کمتر از ۸۰ برابر درآمد: با در نظر گرفتن پیشنهاد نزدیک به ۴ میلیارد دلاری دیتاداگ و درآمد تکرارشونده سالانه بیش از ۵۰ میلیون دلاری آپویند، طبق محاسبات ما، ارزش پیشنهاد گزارششده کمتر از ۸۰ برابر درآمد تکرارشونده سالانه این شرکت است.
- حدود ۳۳ خط اثبات برای هر دستور: اگر یک اثبات معمولی حدود ۶۰۰ هزار خط و فایل اجرایی مورد بررسی ۱۸ هزار دستور داشته باشد، طبق محاسبات ما، به ازای هر دستور تقریباً ۳۳ خط اثبات تولید شده است.
- حدود دو نقطه ورود برای هر کتابخانه: اثبات ۲۳۹ نقطه ورود در ۱۲۳ کتابخانه، بر اساس محاسبات ما، بهطور میانگین معادل تقریباً دو نقطه ورود اثباتشده در هر کتابخانه است.
تحلیل ساختاری تحولات
از دید ما، دستاورد آنتروپیک میتواند راستیآزمایی رسمی نرمافزار را از فعالیتی تخصصی و متکی بر زمان کارشناسان، به فرایندی تبدیل کند که هزینه اصلی آن بودجه محاسباتی است. آنتروپیک میگوید تولید این اثباتها ممکن است صدها میلیون توکن مصرف کند؛ درعینحال، مدل Opus 5.5 توانسته است نیمی از ۳۶ وظیفه کوچک راستیآزمایی را با حدود ۴۰ درصد توکن کمتر از Opus 5 اثبات کند.
به برداشت ما، همکاری ICBA و اوپنایآی قابلیتهای پیشرفته دفاع سایبری را به یکی از مزایای عضویت بانکها در این انجمن تبدیل میکند. ICBA میگوید بانکهای واجد شرایط به برنامه Daybreak for Frontline Defenders شرکت اوپنایآی دسترسی یارانهای خواهند داشت. ساشا بیکر از اوپنایآی نیز تأکید کرده است که توان دفاعی یک بانک نباید به میزان بودجه فناوری آن وابسته باشد.
از نگاه ما، مدیریت دسترسی عوامل هوش مصنوعی در حال تبدیل شدن به یک دسته مستقل از محصولات فناوری است. شرکت 1Password میگوید محصول جدیدش به عوامل هوش مصنوعی امکان میدهد بدون مشاهده رمز عبور وارد حسابها شوند. این محصول با عاملهایی از جمله Muse متعلق به متا، Claude Duet آنتروپیک و ChatGPT Work متعلق به اوپنایآی سازگار است.
ساشا بیکر، رئیس بخش سیاستگذاری امنیت ملی اوپنایآی، در بیانیه ICBA مورخ ۲۲ اکتبر ۲۰۲۶:
«قدرت دفاع سایبری یک بانک نباید به اندازه بودجه فناوری آن بستگی داشته باشد.»
سه پیامد مهم
برای توسعهدهندگان: آنتروپیک تأکید میکند که اعتبار اثباتهایش به فرضهای مشخصی وابسته است؛ از جمله اجرای یک فایل اجرایی ایستای تکرشتهای روی پردازنده RISC-V با سیستمعامل لینوکس. این نتایج به معنای نبود تمام باگها در کتابخانههای بررسیشده نیست.
برای بانکهای محلی: طبق اعلام ICBA، بانکهای عضو واجد شرایط میتوانند از برنامه Daybreak for Frontline Defenders استفاده کنند. این دسترسی مطابق الزامات برنامه اوپنایآی با یارانه ارائه میشود و آموزشهای اختصاصی اعضا را نیز شامل خواهد شد.
برای شرکتهایی که از عوامل هوش مصنوعی استفاده میکنند: به گفته 1Password، عاملهایی مانند Muse متعلق به متا، Claude Duet آنتروپیک و ChatGPT Work متعلق به اوپنایآی میتوانند از طریق محصول این شرکت، بدون مشاهده یا ذخیره رمز عبور وارد حسابها شوند.
نگاه Business Engineer
تحولات بررسیشده در این گزارش را میتوان در چارچوب تحلیلی Business Engineer با عنوان «درون لایه مجوزدهی آنتروپیک» بررسی کرد.
این چارچوب، لایهای از حکمرانی را توصیف میکند و درباره آن میگوید: «این همان جایی است که تصمیم گرفته میشود چه کسانی، تحت چه شرایطی و برای چه اهدافی به هوش مصنوعی پیشرفته دسترسی داشته باشند.»
به برداشت ما، هر یک از تحولات این گزارش در همین لایه قرار میگیرند: اثباتهایی که مشخص میکنند کد چه کارهایی میتواند انجام دهد، برنامهای که تعیین میکند کدام بانکها به ابزارهای پیشرفته دفاع سایبری دسترسی پیدا کنند و محصولی که نحوه ورود عوامل هوش مصنوعی به حسابها را مدیریت میکند. البته این چارچوب در ژوئن ۲۰۲۶ منتشر شده و مستقیماً به تحولات کنونی نمیپردازد.
چه چیزهایی هنوز اثبات یا مشخص نشدهاند؟
اثباتهای آنتروپیک فقط در چارچوب فرضهایی که این شرکت اعلام کرده معتبرند و صرفاً نقاط ورود بررسیشده را پوشش میدهند، نه تمام بخشهای کتابخانهها را. انجمن ICBA نیز مشخص نکرده است چه تعداد بانک در برنامه مشارکت خواهند کرد یا ارزش یارانه چقدر خواهد بود. ما به متن کامل گزارش The Information درباره آپویند دسترسی نداشتیم و صرفاً از پست این نشریه استفاده کردهایم. در مطالبی که بررسی کردیم، دیتاداگ و آپویند اظهار نظری درباره این موضوع نکرده بودند. همچنین ارائه پیشنهاد خرید به معنای نهایی شدن معامله نیست. انتخاب اقدامهای درجشده در جدول نیز بر عهده ما بوده است.
جمعبندی نهایی
در ۲۲ اکتبر ۲۰۲۶، آنتروپیک اعلام کرد که کلود با تولید حدود ۱۸۰ میلیون خط اثبات رسمی، نشان داده است ۲۳۹ نقطه ورود در ۱۲۳ کتابخانه متنباز، تحت فرضهای مشخص، بدون توقف ناگهانی اجرا میشوند. در همان روز، ICBA و اوپنایآی از همکاری برای ارائه خدمات دفاع سایبری مبتنی بر هوش مصنوعی با یارانه به بانکهای محلی خبر دادند. نشریه The Information نیز از پیشنهاد نزدیک به ۴ میلیارد دلاری دیتاداگ برای خرید آپویند گزارش داد؛ رقمی که طبق محاسبات ما، کمتر از ۸۰ برابر درآمد تکرارشونده سالانه آپویند است.
توضیح درباره منابع: این گزارش بر اساس مطلب پژوهشی آنتروپیک درباره راستیآزمایی رسمی و بیانیه مطبوعاتی ICBA، هر دو منتشرشده در ۲۲ اکتبر ۲۰۲۶ و بررسیشده بهصورت کامل، تهیه شده است. همچنین از پست The Information در شبکه اجتماعی ایکس استفاده کردهایم؛ زیرا گزارش اصلی آن پشت دیوار پرداخت قرار داشت و متن کاملش را نخواندهایم. بخش دیگری از اطلاعات نیز از گزارشهای پیشین خودمان گرفته شده که به منابعی از جمله 1Password، تککرانچ، والاستریت ژورنال به نقل از Techmeme و مایکروسافت استناد کردهاند. انتخاب تحولات و محاسبه نسبتهای عددی کار خود ما بوده است.
ما این تحولات را فقط در سطح جزئیاتی توضیح دادهایم که منابع منتشر کردهاند و وارد اطلاعات فنی مربوط به باگها یا روشهای بهرهبرداری از آسیبپذیریها نشدهایم. هیچیک از مطالب این گزارش نباید توصیه سرمایهگذاری یا مشاوره امنیتی تلقی شود.
منابع: آنتروپیک: مدلهای زبانی بزرگ، راستیآزمایی رسمی نرمافزار را در مقیاسی بسیار بزرگتر امکانپذیر میکنند (۲۲ اکتبر ۲۰۲۶) · ICBA: اعلام همکاری راهبردی ICBA و اوپنایآی (۲۲ اکتبر ۲۰۲۶) · 1Password: معرفی 1Password for Agents (۲۲ اکتبر ۲۰۲۶) · The Information در شبکه اجتماعی ایکس: دیتاداگ و آپویند (۲۲ اکتبر ۲۰۲۶)