
اوبر دسترسی ۳۰ هزار کارمند به ChatGPT Work را فراهم کرد؛ ۱۱ شرکتی که استفاده از ابزارهای هوش مصنوعی را محدود کردهاند
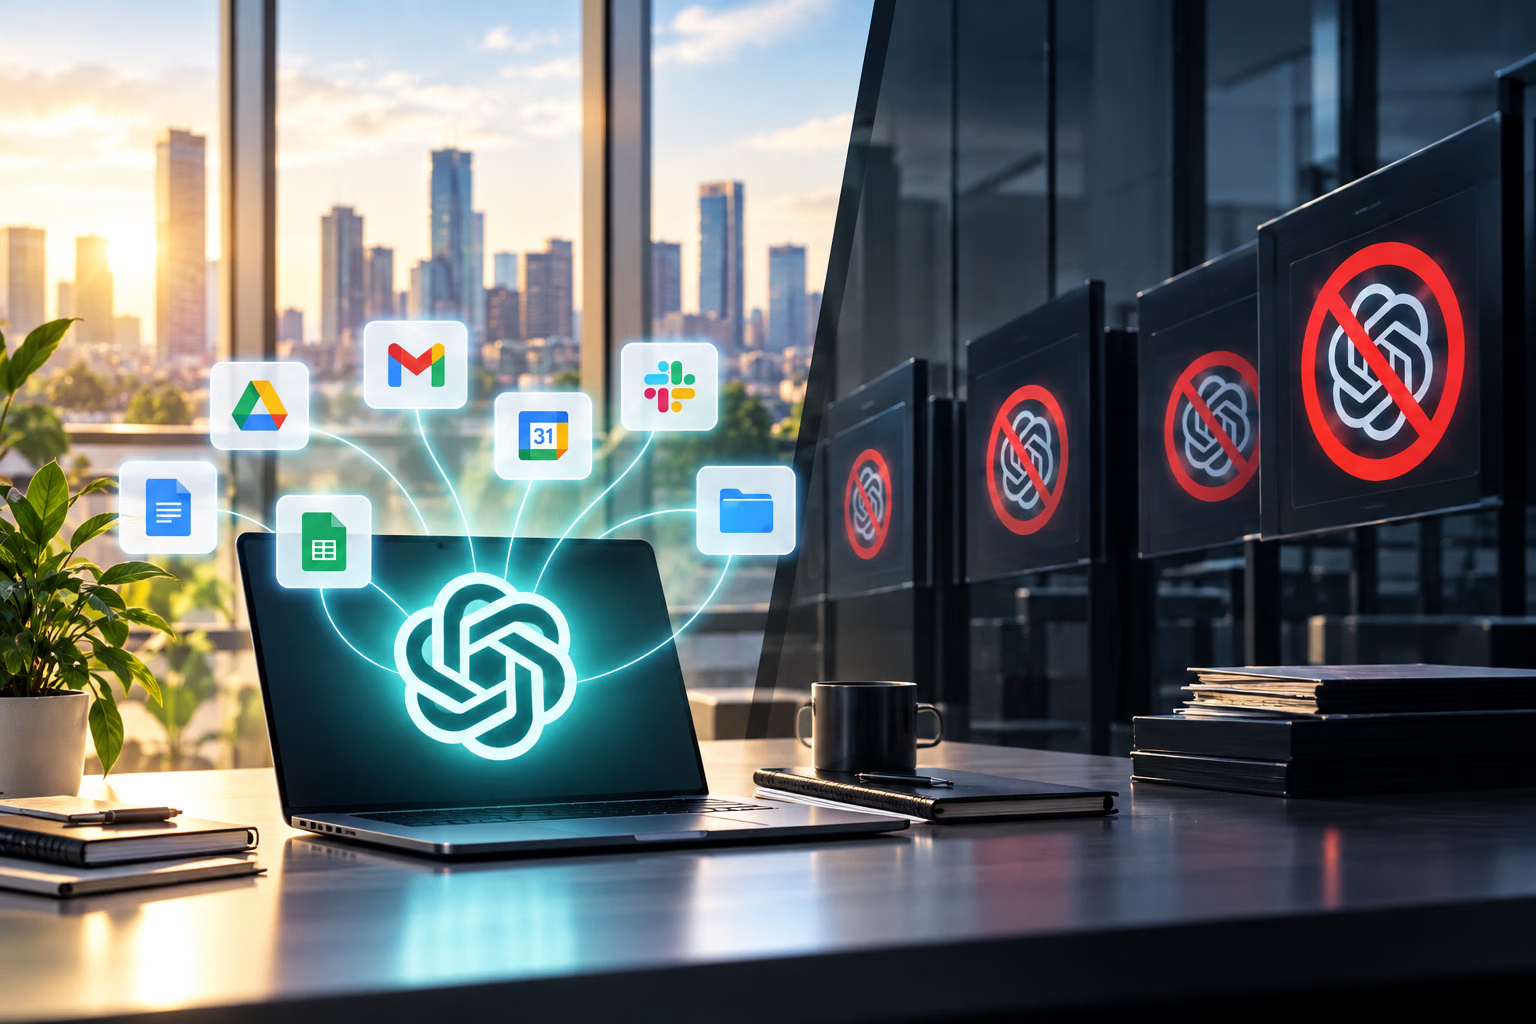
اوبر دسترسی بیش از ۳۰ هزار کارمند خود را به ChatGPT Work فراهم کرده است؛ اقدامی که پس از اجرای آزمایشی این ابزار با مشارکت هزار نفر انجام میشود. با گسترش استفاده از این ابزار در سراسر شرکت، تیمهای مختلف اوبر در نقاط گوناگون جهان به یک عامل هوش مصنوعی دسترسی پیدا میکنند که برای انجام وظایف پیچیده و چندمرحلهای طراحی شده است.
بر اساس اطلاعیه OpenAI، ابزار ChatGPT Work میتواند به سرویسهای کاری مانند گوگل درایو، جیمیل، تقویم گوگل و اسلک متصل شود. کارکنان میتوانند از آن برای جستوجو و گردآوری اطلاعات، تهیه گزارشهای مقدماتی جلسات، تحلیل دادهها، ساخت ارائه و انجام فرایندهای کاری در چندین نرمافزار استفاده کنند.
این اقدام از تغییر مهمی در کاربرد هوش مصنوعی در محیط کار حکایت دارد: شرکتها در حال بررسی راههایی هستند که بتوانند ابزارهای قدرتمندتری در اختیار کارکنان قرار دهند و همزمان از اطلاعات حساس خود محافظت کنند. پیش از این، چندین شرکت بزرگ به دلیل نگرانی درباره افشای دادههای محرمانه، کدهای منبع و رعایت الزامات قانونی و مقرراتی، استفاده از ChatGPT یا دیگر پلتفرمهای عمومی هوش مصنوعی مولد را محدود کرده بودند.
در ادامه، ۱۱ شرکتی را معرفی میکنیم که استفاده از هوش مصنوعی در محیط کار را محدود کردهاند. این فهرست بر اساس گزارشهای منتشرشده در فورچون، بلومبرگ، اکسیوس، فوربس و HR Brew تهیه شده است. محدودیتهای ذکرشده به گزارشهای منتشرشده در گذشته مربوط میشوند و لزوماً به این معنا نیستند که سیاستهای کنونی این شرکتها همچنان بدون تغییر باقی ماندهاند.
۱. اپل برای حفاظت از اطلاعات اختصاصی خود، استفاده از ChatGPT را محدود کرد
برای شرکتی که از برنامههای توسعه محصولات و نرمافزارهای خود بهشدت محافظت میکند، وارد کردن اطلاعات محرمانه در یک ابزار عمومی هوش مصنوعی میتواند خطر آشکاری به همراه داشته باشد.
بر اساس گزارشهایی که در سال ۲۰۲۳ منتشر شد، اپل استفاده کارکنان از ChatGPT و دیگر ابزارهای هوش مصنوعی خارجی، از جمله GitHub Copilot، را محدود کرد. نگرانی اصلی این بود که کارکنان ناخواسته کدهای منبع اختصاصی یا سایر اطلاعات محرمانه شرکت را در اختیار این ابزارها قرار دهند.
این محدودیت یکی از چالشهای مهم شرکتهای فناوری را برجسته کرد: هوش مصنوعی میتواند سرعت انجام کارها را افزایش دهد، اما اطلاعاتی که در ابزارهای خارجی وارد میشود نیز باید محافظت شود.
۲. سامسونگ پس از بارگذاری اطلاعات حساس توسط کارکنان، استفاده از هوش مصنوعی مولد را ممنوع کرد
به گزارش بلومبرگ، سامسونگ الکترونیکس پس از آنکه تعدادی از کارکنانش اطلاعات حساس شرکت را در ChatGPT بارگذاری کردند، استفاده از ابزارهای هوش مصنوعی مولد را در دستگاههای سازمانی و شبکههای داخلی خود ممنوع کرد.
در این موارد، کارکنان هنگام استفاده از هوش مصنوعی برای انجام وظایف کاری، کدهای منبع اختصاصی و دیگر اطلاعات داخلی شرکت را با این ابزار به اشتراک گذاشته بودند. واکنش سامسونگ نشان داد که تلاش برای افزایش بهرهوری با کمک هوش مصنوعی چگونه میتواند بهسرعت به مسئلهای در حوزه امنیت دادهها تبدیل شود.
ماجرای سامسونگ به یکی از نمونههای شناختهشده خطراتی تبدیل شد که شرکتها در صورت استفاده کارکنان از ابزارهای عمومی هوش مصنوعی بدون تدابیر حفاظتی کافی با آن روبهرو میشوند.
۳. جیپی مورگان چیس به دلیل نگرانیهای مربوط به رعایت مقررات، دسترسی به ChatGPT را محدود کرد
در صنعت بانکداری، مسئله فقط این نیست که یک ابزار هوش مصنوعی توانایی انجام کاری را دارد یا نه؛ بلکه باید مشخص شود کارکنان چگونه میتوانند از آن در چارچوب الزامات قانونی و مقررات داخلی سازمان استفاده کنند.
بر اساس گزارشهای اکسیوس و دیگر رسانهها در سال ۲۰۲۳، جیپی مورگان چیس دسترسی کارکنان خود به ChatGPT را محدود کرد. این تصمیم با سیاستهای کنترل نرمافزارهای شخص ثالث و نگرانیها درباره حریم خصوصی دادهها و رعایت مقررات مرتبط بود.
این محدودیت نشاندهنده چالشهایی است که مؤسسات مالی هنگام ارزیابی ابزارهای عمومی هوش مصنوعی برای انجام کارهای مرتبط با اطلاعات محرمانه تجاری یا اطلاعات مشتریان با آن روبهرو هستند.
۴. بانک آمریکا ChatGPT را در فهرست نرمافزارهای غیرمجاز قرار داد
به گزارش فورچون در سال ۲۰۲۳، بانک آمریکا نام ChatGPT را در فهرست برنامههایی قرار داد که کارکنان اجازه استفاده از آنها را برای امور کاری نداشتند.
با این تصمیم، چتبات ChatGPT نیز مشمول سیاستهای گستردهتر بانک برای کنترل نرمافزارهای شخص ثالث شد. برای مؤسسات مالی، تعیین اینکه کارکنان مجاز به استفاده از چه برنامههایی هستند، یکی از راههای کاهش خطر انتقال اطلاعات حساس به سرویسهای خارجی است.
۵. سیتیگروپ دسترسی کارکنان به ChatGPT را محدود کرد
به گزارش فورچون، سیتیگروپ نیز از طریق سیاستهای کنترل نرمافزارهای شخص ثالث، استفاده از ChatGPT را محدود کرد.
بر اساس این گزارش، بانک در حال بررسی مزایا و خطرات احتمالی این فناوری بود. رویکرد سیتیگروپ نشان میداد که شرکتهای خدمات مالی میتوانند همزمان با بررسی ظرفیتهای هوش مصنوعی مولد، استفاده کارکنان از ابزارهای عمومی آن را محدود نگه دارند.
۶. گلدمن ساکس ضمن محدود کردن هوش مصنوعی عمومی، کاربردهای داخلی آن را بررسی کرد
به گزارش فوربس در سال ۲۰۲۳، گلدمن ساکس با استفاده از سیاستهای کنترل نرمافزارهای شخص ثالث، دسترسی کارکنان به ChatGPT را محدود کرد.
این بانک سرمایهگذاری در عین حال در حال بررسی کاربردهای داخلی هوش مصنوعی مولد برای کارهایی مانند خلاصهسازی اطلاعات و کمک به فرایندهای پژوهشی بود. این دو رویکرد نشان میدهند که جلوگیری از دسترسی کنترلنشده به ابزارهای عمومی، با بررسی کاربرد هوش مصنوعی در محیطی تحت مدیریت و نظارت تفاوت دارد.
۷. دویچه بانک دسترسی کارکنان به ChatGPT را مسدود کرد
بر اساس گزارشهای فورچون و فوربس، دویچه بانک دسترسی کارکنان خود به ChatGPT را غیرفعال کرد.
این محدودیت با نگرانی درباره محرمانگی اطلاعات بانکی و احتمال نشت دادهها ارتباط داشت. این بانک در عین حال در حال ارزیابی راههای استفاده از هوش مصنوعی در محیطهای کنترلشده بود.
۸. نورثروپ گرومن استفاده از ابزارهای عمومی هوش مصنوعی را محدود کرد
برای یک شرکت فعال در صنایع دفاعی، پیامدهای افشای اطلاعات حساس میتواند بسیار فراتر از به خطر افتادن اسرار تجاری باشد.
به گزارش HR Brew، نورثروپ گرومن دسترسی به ابزارهای عمومی هوش مصنوعی را محدود کرد. رویکرد این شرکت بر ضرورت ارزیابی و تأیید سرویسهای خارجی پیش از استفاده کارکنان از آنها در فعالیتهای مرتبط با اطلاعات حساس سازمانی یا دفاعی تأکید داشت.
۹. ورایزن دسترسی به ChatGPT را در سامانههای سازمانی مسدود کرد
به گزارش فورچون در سال ۲۰۲۳، ورایزن دسترسی به ChatGPT را از طریق سامانههای سازمانی خود مسدود کرد.
این شرکت مخابراتی نگرانی درباره از دست رفتن کنترل بر اطلاعات حساس، از جمله دادههای مشتریان و کدهای منبع، را دلیل این تصمیم اعلام کرد. هدف از این محدودیت، جلوگیری از استفاده کنترلنشده از ChatGPT در سامانههای کاری شرکت بود.
۱۰. اکسنچر استفاده از هوش مصنوعی مولد را در فعالیتهای مرتبط با مشتریان محدود کرد
شرکتهای مشاوره معمولاً با اطلاعات محرمانه متعلق به مشتریان مختلف سروکار دارند. به همین دلیل، استفاده از ابزارهای عمومی هوش مصنوعی برای آنها نهتنها مسئلهای مربوط به حفاظت از دادهها، بلکه موضوعی مرتبط با مسئولیت حرفهای نیز محسوب میشود.
به گزارش HR Brew، اکسنچر محدودیتهایی برای استفاده کارکنان از هوش مصنوعی مولد در برنامهنویسی و فعالیتهای مرتبط با مشتریان اعمال کرد. بر اساس دستورالعملهای گزارششده، استفاده از این ابزارها بدون دریافت مجوز مناسب محدود شده بود و به کارکنان هشدار داده میشد که اطلاعات محرمانه شرکت یا مشتریان را با آنها به اشتراک نگذارند.
این تفاوت اهمیت دارد؛ زیرا محدود کردن استفاده از هوش مصنوعی برای برخی وظایف یا انواع مشخصی از دادهها، لزوماً به معنای ممنوعیت کامل همه کاربردهای هوش مصنوعی در سراسر شرکت نیست.
۱۱. آمازون به کارکنان درباره اشتراکگذاری اطلاعات محرمانه با ChatGPT هشدار داد
به گزارش فورچون به نقل از بیزینس اینسایدر، آمازون به کارکنان خود هشدار داد که اطلاعات محرمانه شرکت را در ChatGPT وارد نکنند.
این شرکت همچنین در برخی موارد مهندسان خود را به استفاده از دستیار برنامهنویسی مبتنی بر هوش مصنوعی خود، CodeWhisperer، هدایت کرد. بر اساس گزارشها، رویکرد آمازون بیشتر بر حفاظت از اطلاعات حساس متمرکز بود، نه ممنوعیت فراگیر استفاده از تمام ابزارهای هوش مصنوعی مولد.
رویکرد اوبر، تغییر مسیر شرکتها به سوی هوش مصنوعی سازمانی را برجسته میکند
گسترش استفاده از ChatGPT Work در اوبر، بحث درباره نحوه بهکارگیری هوش مصنوعی در سازمانها را روشنتر میکند. این شرکت بهجای اتکای صرف به محدودیتها، در حال افزایش دسترسی کارکنان به یک عامل هوش مصنوعی سازمانی است که از اتصالهای تأییدشده به نرمافزارها، آموزش کارکنان و یک کتابخانه داخلی برای توسعه مهارتهای هوش مصنوعی پشتیبانی میشود.
البته مقایسه این رویکردها ثابت نمیکند که روش اوبر ذاتاً ایمنتر است یا شرکتهای دیگر همچنان محدودیتهای پیشین خود را اجرا میکنند. آنچه این مقایسه نشان میدهد، تفاوت راهبرد سازمانها برای ایجاد تعادل میان دسترسی به هوش مصنوعی و حفاظت از اطلاعات حساس است.
برای کسبوکارهای هندی که در حال بررسی استفاده از هوش مصنوعی سازمانی هستند، پرسشهای اصلی جنبه عملی دارند: کارکنان مجازند چه اطلاعاتی را با هوش مصنوعی به اشتراک بگذارند؟ یک عامل هوش مصنوعی به کدام سامانهها میتواند دسترسی داشته باشد؟ و اقدامات آن چگونه نظارت و کنترل خواهد شد؟
با حرکت ابزارهای هوش مصنوعی از مرحله تولید پاسخ به سمت انجام وظایف چندمرحلهای، شرکتها به سیاستهایی نیاز خواهند داشت که نهتنها مشخص کنند چه کسانی مجاز به استفاده از هوش مصنوعی هستند، بلکه تعیین کنند این ابزارها به چه اطلاعات و سامانههایی میتوانند دسترسی داشته باشند و چه اقداماتی مجازند انجام دهند.