
ارتقای امنیت سایبری حملونقل عمومی، اطمینان از عملکرد سامانهها و حکمرانی هوش مصنوعی
نویسنده: ایتان اس. لی | ۲۳ اکتبر ۲۰۲۶
ایتان اس. لی
تحلیلگر عملیات و توسعه کسبوکار
شرکت مکس سایبرسکیوریتی (Max Cybersecurity LLC)
چالشهای امنیت سایبری در سال ۲۰۲۷ و پس از آن
ممکن است یک سامانه حملونقل عمومی ظاهراً مطابق انتظار کار کند، اما همچنان نتوان به آن اعتماد کرد. با گسترش کاربرد هوش مصنوعی در تعمیر و نگهداری، عملیات و فناوریهای ارائهشده از سوی تأمینکنندگان، مدیران حملونقل عمومی با پرسشی اساسی روبهرو شدهاند: چه شواهدی وجود دارد که نشان دهد سامانههای پشتیبان خدمات ایمن و قابلاعتماد، واقعاً همانطور که باید عمل میکنند؟
این پرسش، در کنار چالشهای دیرینهای مانند امنیت فناوری عملیاتی، فرسودگی زیرساختها و افزایش ارتباط میان سامانهها، اولویتهای امنیت سایبری را دگرگون کرده است. سازمانهای حملونقل عمومی اکنون باید ضمن حفاظت از سامانههای حیاتی، تهدیدات سایبری را شناسایی و مهار کنند و در برابر چالشهای نوظهور ناشی از هوش مصنوعی نیز از ایمنی سامانههای خود اطمینان داشته باشند. این تهدیدات تنها به محیطهای دیجیتال محدود نمیشوند؛ یک اختلال سایبری میتواند بر وسایل نقلیه، سامانههای علائم و کنترل حرکت، برقرسانی کششی، ارتباطات، تعمیر و نگهداری و مدیریت اعزام ناوگان تأثیر بگذارد و در نهایت توانایی یک سازمان را برای ارائه خدمات ایمن و قابلاعتماد مختل کند.
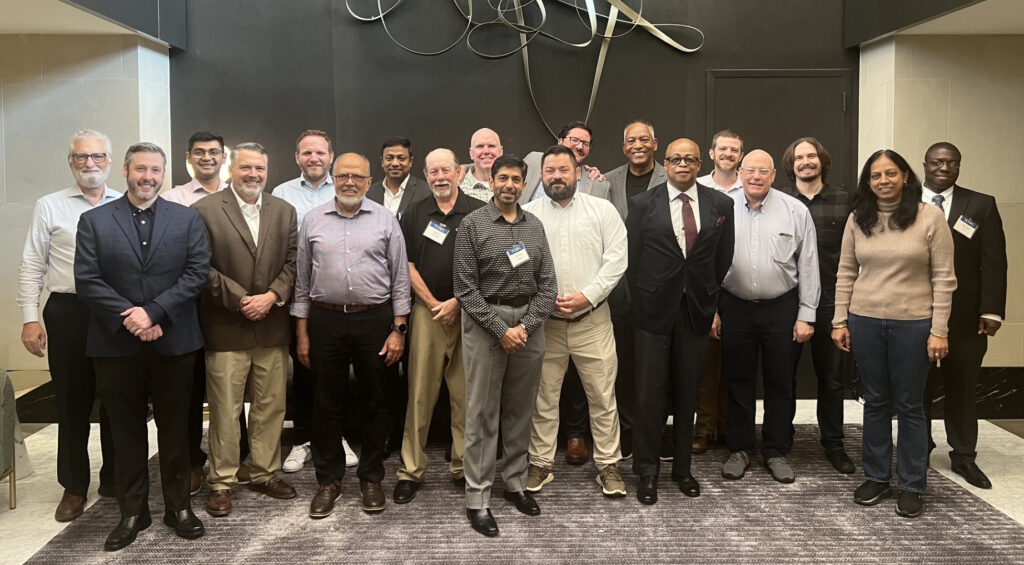
این مسائل محور اصلی نشست سالانه کارگروه امنیت سایبری حملونقل عمومی (TCSWG) وابسته به انجمن حملونقل عمومی آمریکا (APTA) بود که روزهای ۲۸ و ۲۹ سپتامبر در مقر این انجمن در واشنگتن دیسی برگزار شد. در این نشست، نمایندگان سازمانهای حملونقل عمومی، نهادهای فدرال، متخصصان امنیت سایبری و کارشناسان صنعت گرد هم آمدند. هدف صرفاً تبادل دیدگاه نبود، بلکه شرکتکنندگان تلاش کردند با تکیه بر فعالیتهای مستمر کارگروه، تجربههای صنعت را به شیوههای اجرایی پیشنهادی، راهنماهای ارتقای بلوغ امنیتی و اولویتهای عملیاتی قابلاجرا تبدیل کنند.
گذار از رعایت الزامات به تابآوری عملیاتی
یکی از محورهای اصلی نشست این بود که رعایت مقررات و الزامات امنیتی بهتنهایی دیگر کافی نیست. سازمانهای حملونقل عمومی در محیطهای پیچیدهای فعالیت میکنند که در آنها فناوری اطلاعات، فناوری عملیاتی، سامانههای ارتباطی، وسایل نقلیه، خدمات ابری، تعمیر و نگهداری از راه دور و سامانههای شرکتهای ثالث بیش از گذشته به یکدیگر متصل شدهاند. بسیاری از محیطهای فناوری عملیاتی (OT) نیز همچنان از تجهیزات قدیمی استفاده میکنند؛ تجهیزاتی که نمیتوان بهآسانی و با همان روشهای رایج در فناوری اطلاعات، آنها را بهروزرسانی امنیتی، اسکن یا از سایر سامانهها جدا کرد.
این وضعیت پرسش مهمتری را پیش روی مدیران حملونقل قرار میدهد: اگر بخشی از محیط عملیاتی دچار اختلال شود یا نتوان به آن کاملاً اعتماد کرد، آیا خدمات حیاتی همچنان میتوانند به شکلی ایمن ادامه پیدا کنند؟
در گفتوگوهای نشست تأکید شد که سازمانها باید بدانند کدام سامانهها از فعالیتهای حیاتی پشتیبانی میکنند، این سامانهها چه وابستگیهایی به یکدیگر دارند و در شرایطی که اجرای کنترلهای متداول امنیت سایبری امکانپذیر نیست، چه تدابیر جبرانی باید به کار گرفته شود. این رویکرد عملی، بازتابدهنده نقش گستردهتر کارگروه است: کمک به سازمانهای حملونقل برای تبدیل الزامات فنی به راهنماهایی که اجرای آنها در محیطهای پیچیده حملونقل امکانپذیر باشد.
هوش مصنوعی؛ عرصهای تازه برای امنیت سایبری
هوش مصنوعی بُعد تازهای به این چالشها افزوده است. ورود این فناوری به سازمانها صرفاً از طریق پروژههایی صورت نمیگیرد که از ابتدا با عنوان «هوش مصنوعی» تعریف شدهاند. قابلیتهای هوش مصنوعی ممکن است در محصولات، بهروزرسانیهای نرمافزاری، بسترهای تحلیل داده، سامانههای تعمیر و نگهداری و دیگر فناوریهایی تعبیه شده باشند که پیشتر در بخشهای مختلف سازمان به کار گرفته شدهاند. در نتیجه، ممکن است یک سازمان از هوش مصنوعی استفاده کند، بیآنکه تصویر کاملی از محل بهکارگیری آن یا میزان تأثیرش بر تصمیمهای عملیاتی داشته باشد.
از سوی دیگر، هوش مصنوعی میتواند توانایی عاملان تهدیدات سایبری را نیز افزایش دهد و سازمانها را ناگزیر کند روشهای شناسایی تهدید و واکنش به آن را دوباره ارزیابی کنند. در نشست همچنین بر چالشی مشخص تأکید شد: هوش مصنوعی تعبیهشده در محصولات تأمینکنندگان ممکن است بر اولویتهای تعمیر و نگهداری، هشدارها یا ارزیابیهای عملیاتی تأثیر بگذارد، در حالی که نامی از آن در فهرست رسمی پروژههای هوش مصنوعی سازمان ثبت نشده باشد.
به همین دلیل، حکمرانی هوش مصنوعی در حملونقل عمومی فقط موضوعی فناورانه نیست، بلکه مستقیماً به مدیریت عملیات مربوط میشود. سازمانها باید بدانند هوش مصنوعی در کدام بخشها استفاده میشود، به چه دادههایی وابسته است، بر چه تصمیمهایی اثر میگذارد، مسئولیت آن تصمیمها بر عهده چه کسی است و در چه شرایطی باید اختیار تصمیمگیری مؤثر در دست انسان باقی بماند.
گفتوگوهای کارگروه امنیت سایبری حملونقل عمومی بر ضرورت اتخاذ رویکردی مبتنی بر ریسک در حکمرانی هوش مصنوعی تأکید داشت؛ رویکردی که شناسایی موارد استفاده، فرایند خرید و تأمین، صدور مجوز، نظارت مستمر و امکان غیرفعالکردن قابلیتهای هوش مصنوعی در مواقع ضروری را در بر میگیرد.
پیشبرد اطمینان از عملکرد سامانهها
این چالشها همچنین شرکتکنندگان را به بررسی موضوع تازهای در دستور گفتوگوهای کارگروه سوق داد: «اطمینان از عملکرد سامانهها» (System Assurance). کارگروه در این زمینه هنوز استانداردی تصویب یا اعلام نکرده است، بلکه در حال بررسی روشهایی است که سازمانهای حملونقل عمومی بتوانند با اتکا به شواهد، نسبت به سامانههای موردنیاز برای ارائه خدمات اطمینان پیدا کنند.
اطمینان از عملکرد سامانهها به معنای توانایی ایجاد و حفظ اطمینان، بر پایه شواهد، از این موضوع است که سامانههای حیاتی حملونقل عمومی و اجزای وابسته به آنها به شکلی ایمن، امن، قابلاعتماد و مطابق با عملکرد مورد انتظار کار میکنند.
این مفهوم برای برطرفکردن یک خلأ مهم مطرح شده است. ممکن است سامانهای همچنان فعال باشد، اما درباره یکپارچگی و صحت عملکرد آن تردید وجود داشته باشد. هنگام وقوع یک حادثه سایبری، مدیران شاید ناچار شوند پیش از روشنشدن پاسخ همه پرسشهای فنی تصمیم بگیرند که خدمات ادامه پیدا کند، فعالیتها محدود شود، سامانهای از شبکه جدا شود یا فرایند بازیابی آغاز شود.
رویکرد اطمینان از عملکرد سامانهها بر فراهمبودن شواهد کافی، بهروز و مرتبط برای اتخاذ چنین تصمیمهایی تمرکز دارد. این شواهد میتوانند شامل تنظیمات سامانهها، وابستگیهای متقابل، سطح دسترسی کاربران، نتایج آزمونهای عملیاتی، اطلاعات تأمینکنندگان، قابلیتهای بازیابی و وضعیتهای مبنای شناختهشده و معتبر سامانهها باشند. هدف، از میان بردن کامل عدم قطعیت نیست؛ بلکه فراهمکردن مبنایی محکمتر برای تصمیمگیرندگان است تا بتوانند تشخیص دهند به چه بخشهایی میتوان اعتماد کرد، درباره چه مواردی همچنان ابهام وجود دارد و چه اقداماتی را میتوان با حفظ ایمنی انجام داد.
تبدیل همکاریها به اقدامات عملی
هدف نشست سپتامبر تنها شناسایی چالشهای امنیت سایبری نبود. برگزارکنندگان میخواستند فعالیتهای کارگروه را به سمت تدوین خروجیهای کاربردی سوق دهند که سازمانهای حملونقل عمومی بتوانند از آنها استفاده کنند. انجمن حملونقل عمومی آمریکا همچنین در پی آن بود که تجربههای سازمانهای حملونقل، نهادهای فدرال و متخصصان صنعت را با مأموریت خود در زمینه تدوین استانداردها پیوند دهد.
در این گفتوگوها، سه حوزه برای فعالیتهای احتمالی سال ۲۰۲۷ مشخص شد: نخست، انتخاب پنج الزام اولویتدار امنیت سایبری در خرید و تأمین فناوری عملیاتی، بر اساس محتوای توافقنامه امنیت سایبری حملونقل آمریکای شمالی (NATCA)؛ دوم، تدوین راهنماهای شیوههای پیشنهادی برای ارزیابی و تحلیل فناوری عملیاتی؛ و سوم، بررسی حکمرانی هوش مصنوعی و اطمینان از عملکرد سامانهها متناسب با نیازهای صنعت حملونقل عمومی. موضوعات دیگری مانند راهنمای تصمیمگیری عملیاتی، شاخصهای سنجش اثربخشی و اطمینانبخشی از سوی اشخاص ثالث نیز مطرح شدند. این موارد در حال حاضر تنها محورهای کاری پیشنهادی برای بررسی بیشتر در کارگروه هستند و هنوز به الزامات مصوب تبدیل نشدهاند.
با ادامه تحول فناوریهای حملونقل، فعالان این صنعت ناگزیر خواهند بود امنیت سایبری، زیرساختهای فیزیکی، فناوری عملیاتی، هوش مصنوعی و ایمنی سامانهها را نه بهعنوان مسائل مستقل، بلکه بهمثابه چالشهایی بههمپیوسته بررسی کنند.
در سال ۲۰۲۷ و سالهای پس از آن، پرسش اصلی دیگر صرفاً این نیست که آیا سازمانهای حملونقل عمومی الزامات را رعایت میکنند یا سامانههایشان همچنان فعال هستند. مسئله مهمتر این است که آیا صنعت حملونقل میتواند شواهد، راهنماهای عملی و سطح اطمینان عملیاتی لازم را فراهم کند تا حتی هنگام مواجهه سامانههای حیاتی با اختلال و تهدید، خدمات حملونقل عمومی ایمن و قابلاعتماد باقی بمانند. کارگروه امنیت سایبری حملونقل عمومی این فرصت را دارد که با تدوین دستاوردهای کاربردی و مشترک، متناسب با ویژگیهای این صنعت، به سازمانها برای پاسخدادن به این پرسش کمک کند.