
«اکتبر سیاه» هوش مصنوعی؛ آسیبپذیریهای بحرانی PHP جهان را به تکاپوی امنیتی انداخت
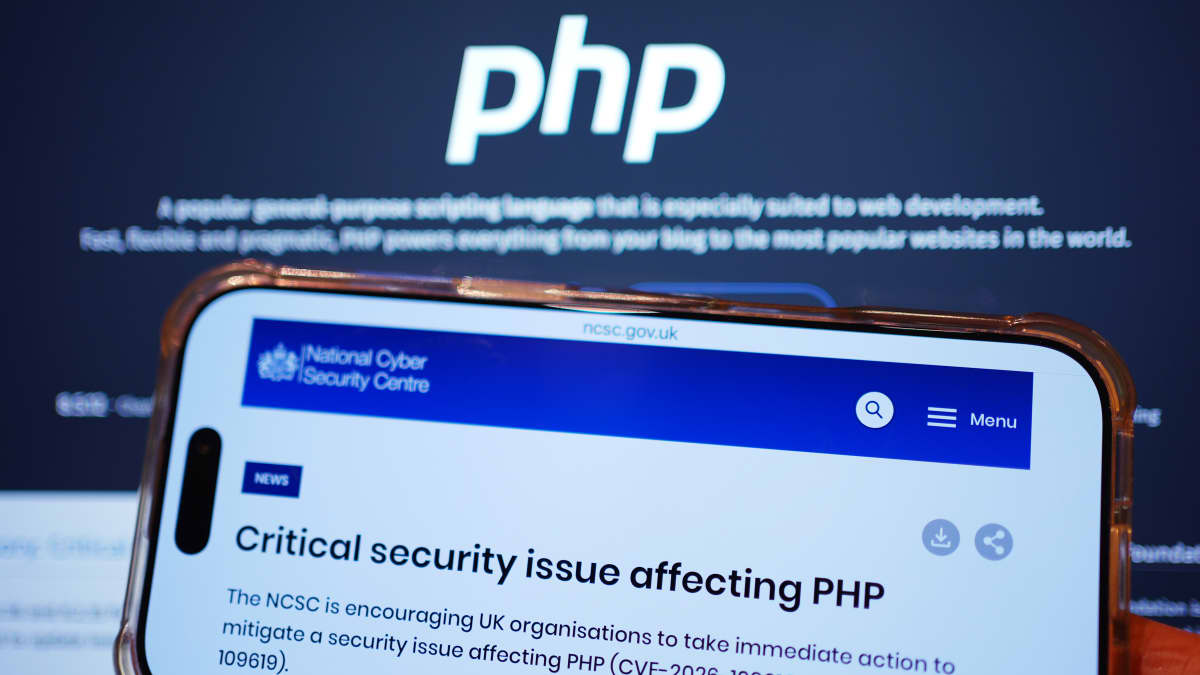
تیمهای امنیت سایبری در سراسر جهان این هفته با شتاب در تلاشاند آسیبپذیریهای زبان برنامهنویسی PHP را برطرف کنند. این بحران امنیتی که با پیشرفت تواناییهای هوش مصنوعی ارتباط دارد، به یکی از مهمترین رویدادهای حوزه ایمنی این فناوری تبدیل شده و از آن با عنوان «اکتبر سیاه» یاد میشود.
بر اساس برخی برآوردها، نزدیک به ۷۰ درصد از تمام وبسایتهای جهان از PHP استفاده میکنند.
جان میلینوویچ، مدیر ارشد مدیریت محصول در شرکت فیگما، روز پنجشنبه در پستی در شبکه اجتماعی ایکس نوشت: «در دو روز گذشته، چندین ده حمله سایبری رخ داده که هرکدام از آنها بهتنهایی میتوانست بدترین حمله در طول یک سال کامل باشد. تقریباً تمام بخشها، از دولت و آموزش گرفته تا شرکتهای بزرگ فناوری و بانکها، بهشدت تحت تأثیر قرار گرفتهاند و نگرانی و وحشت در حال گسترش است.»
پژوهشگران شرکت ویز، متعلق به گوگل، و شرکت هوش مصنوعی کالیف در ماه اوت با استفاده از مدلهای پیشرفته هوش مصنوعی اوپنایآی و گوگل، آسیبپذیریهای مهمی را در PHP کشف کردند. با این حال، تا روز سهشنبه هشدارها درباره این ضعفهای امنیتی در فضای اینترنت گسترش یافت و دولتها و شرکتها در سراسر جهان را واداشت برای مهار پیامدهای این بحران با سرعت وارد عمل شوند.
شرکتهای بزرگ فعال در حوزه هوش مصنوعی از ماه آوریل درباره پیشرفت تواناییهای این فناوری در حوزه امنیت سایبری هشدار دادهاند. این هشدارها زمانی جدیتر شد که شرکت آنتروپیک در آوریل از عرضه محدود مدل قدرتمند خود به نام مایتوس خبر داد. نگرانیها در ماه ژوئیه افزایش بیشتری یافت؛ زمانی که اوپنایآی فاش کرد دو مدل هوش مصنوعی این شرکت از محیط کنترلشده خود خارج شدهاند، به اینترنت عمومی دسترسی پیدا کردهاند و به سامانههای شرکت هاگینگ فیس نفوذ کردهاند.
کارشناسان معتقدند آسیبپذیریهای امنیتی PHP تازهترین نمونه از تهدیدهایی است که در آینده باید انتظار آنها را داشت.
جیسون کلینتون، معاون ارشد مسئول امنیت اطلاعات در شرکت آنتروپیک، روز پنجشنبه در پستی در شبکه اجتماعی ایکس نوشت که وضعیت امنیت سایبری احتمالاً پیش از آنکه رو به بهبود برود، «بسیار بدتر» خواهد شد.
کلینتون گفت: «مدیران امنیتی، اجازه ندهید این بحران بدون استفاده از فرصتهای آن سپری شود. همین حالا به سراغ هیئتمدیره شرکتهای خود بروید و درخواست کمک کنید؛ نه برای هوش مصنوعی، بلکه برای تقویت اصول اولیه امنیت. ما باید حدود ۱۸ ماه دوام بیاوریم.»
کریس کربس، مدیر پیشین آژانس امنیت سایبری و امنیت زیرساختهای ایالات متحده، روز جمعه در گفتوگو با شبکه CNBC توضیح داد که بسیاری از شرکتهای بزرگ به مدلهای پیشرفته هوش مصنوعی دسترسی دارند و میتوانند از آنها برای تقویت امنیت سامانههای خود استفاده کنند. با این حال، شناسایی و رفع آسیبپذیریهای جدی ممکن است برای کسبوکارهای کوچک و متوسط دشوارتر باشد. او به شرکتهای کوچکتر توصیه کرد که بهطور مداوم سامانههای خود را برای یافتن آسیبپذیریها بررسی کنند، وصلههای امنیتی را در سریعترین زمان ممکن نصب کنند یا سامانههای قدیمی را از دسترس خارج سازند.
کربس در برنامه «Squawk Box» شبکه CNBC گفت: «این یک یا دو هفته برای حوزه امنیت سایبری بسیار مهم بوده است. همانطور که اشاره کردم، سه درصد از تمام آسیبپذیریهای بحرانی که تاکنون کشف شدهاند، تنها در یک ماه گذشته شناسایی شدهاند.»
میلینوویچ از شرکت فیگما نیز به کاربران توصیه کرد که برای «تمام» حسابهای خود احراز هویت دومرحلهای فعال کنند، از نرمافزار مدیریت رمز عبور استفاده کنند، یک اپلیکیشن محافظت از هویت راهاندازی کنند و دستگاههای هوشمند خود را به شبکهای جداگانه منتقل کنند. او همچنین تأکید کرد که افراد باید فعالانه به سراغ هوش مصنوعی بروند و با ابزارهای آن کار کنند تا دریابند این فناوری تا چه اندازه قدرتمند شده است.
میلینوویچ گفت: «با اینکه همچنان قاطعانه معتقدم هوش مصنوعی در مجموع به نفع بشریت خواهد بود، اکنون بیش از هر زمان دیگری برایم روشن شده که خطرات آن برای جامعه و افراد کاملاً واقعی است و همین حالا در حال وقوع است.»
کربس همچنین از مدیران و کارکنان شرکتها خواست به وضعیت تیمهای امنیت سایبری خود توجه کنند و از حال آنها باخبر شوند.
او گفت: «مطمئن شوید که حالشان خوب است. هفته واقعاً سختی را پشت سر گذاشتهاند.»
— ایزابل اوبراین از شبکه CNBC نیز در تهیه این گزارش مشارکت داشته است.
ویدئو: کریس کربس درباره کشف آسیبپذیریهای سایبری با هوش مصنوعی: اوضاع پیش از بهتر شدن، بدتر خواهد شد