
سوئد دسترسی به ChatGPT و Claude را در دفاتر دولتی مسدود میکند
دفاتر دولتی سوئد، موسوم به «رگرینگسکانسلیت» (Regeringskansliet)، از روز دوشنبه دسترسی کارکنان به ChatGPT و Claude را از طریق رایانههای کاری مسدود میکنند. هدف این تصمیم، هدایت کارکنان به استفاده از خدمات تأییدشده، از جمله Copilot شرکت مایکروسافت است. این خبر را برنامه خبری «اکوت» (Ekot) از رادیو سوئد در ۲۳ اکتبر ۲۰۲۶ منتشر کرد. بررسیهای این برنامه همچنین نشان میدهد که سازمان مالیات سوئد و هیئت ملی مراقبتهای نهادی این کشور، معروف به Sis، نیز محدودیتهایی برای دسترسی به خدمات هوش مصنوعی اعمال کردهاند.
میکائیل وترکرانتس، مدیر دیجیتالیسازی دفاتر دولتی سوئد، درخواست اکوت برای مصاحبه را نپذیرفت، اما در شبکه داخلی کارکنان نوشت که استفاده از خدمات هوش مصنوعی بدون وجود قرارداد میتواند «پیامدهایی برای امنیت اطلاعات ما» داشته باشد. این عبارت ترجمهای از متن اصلی سوئدی است.
نکته کلیدی: از نگاه نویسندگان این گزارش، نکته تازه در تصمیم دولت سوئد، دلیلی است که برای آن اعلام شده است. مدیر دیجیتالیسازی دفاتر دولتی، مسدودسازی خدمات هوش مصنوعی را به استفاده از سرویسهایی مرتبط میداند که قرارداد رسمی برای آنها وجود ندارد؛ موضوعی که به گفته او میتواند «پیامدهایی برای امنیت اطلاعات ما» داشته باشد.
دفاتر دولتی سوئد چه اقداماتی انجام دادهاند؟
- مسدودسازی دسترسی: به گزارش اکوت، از روز دوشنبه کارکنان دیگر نمیتوانند از طریق رایانههای کاری خود به ChatGPT و Claude دسترسی داشته باشند.
- استفاده از خدمات تأییدشده: هدف از این محدودیت آن است که کارکنان به سراغ خدمات مورد تأیید دفاتر دولتی، از جمله Copilot مایکروسافت بروند. به گزارش اکوت، اطلاعات داخلی نشان میدهد که پس از یک بررسی، موضوع امنیت Copilot نیز مطرح شده است. بااینحال، دفتر مطبوعاتی دولت با استناد به ملاحظات امنیتی از ارائه جزئیات خودداری کرده است.
- استثنا برای برخی کارکنان: به گفته دفتر مطبوعاتی، تعدادی از کارکنان همچنان میتوانند از طریق پلتفرم دستیار هوش مصنوعی که خود دفاتر دولتی توسعه دادهاند، به ChatGPT و Claude دسترسی داشته باشند.
- محدودیت پیشین: اکوت گزارش داده است که دفاتر دولتی سوئد پیشتر استفاده از DeepSeek را نیز محدود کرده بودند.
بررسی اکوت نشان میدهد که دفاتر دولتی سوئد تنها نهادهای این کشور نیستند که چنین محدودیتهایی وضع کردهاند. سازمان مالیات و هیئت ملی مراقبتهای نهادی سوئد نیز دسترسی به برخی خدمات هوش مصنوعی را مسدود کردهاند و سازمان اجرای احکام و وصول مطالبات، موسوم به Kronofogden، در حال بررسی موضع خود در این زمینه است. در اداره حملونقل سوئد نیز حسابرسی داخلی در اوایل سال جاری نشان داد که استفاده از حدود ۱۰ سرویس هوش مصنوعی بهشکلی گسترده و پرخطر رواج داشته است. حسابرسان این وضعیت را «استفاده مسئلهساز از خدمات هوش مصنوعی عمومی» توصیف کردهاند؛ عبارتی که از متن سوئدی ترجمه شده است.
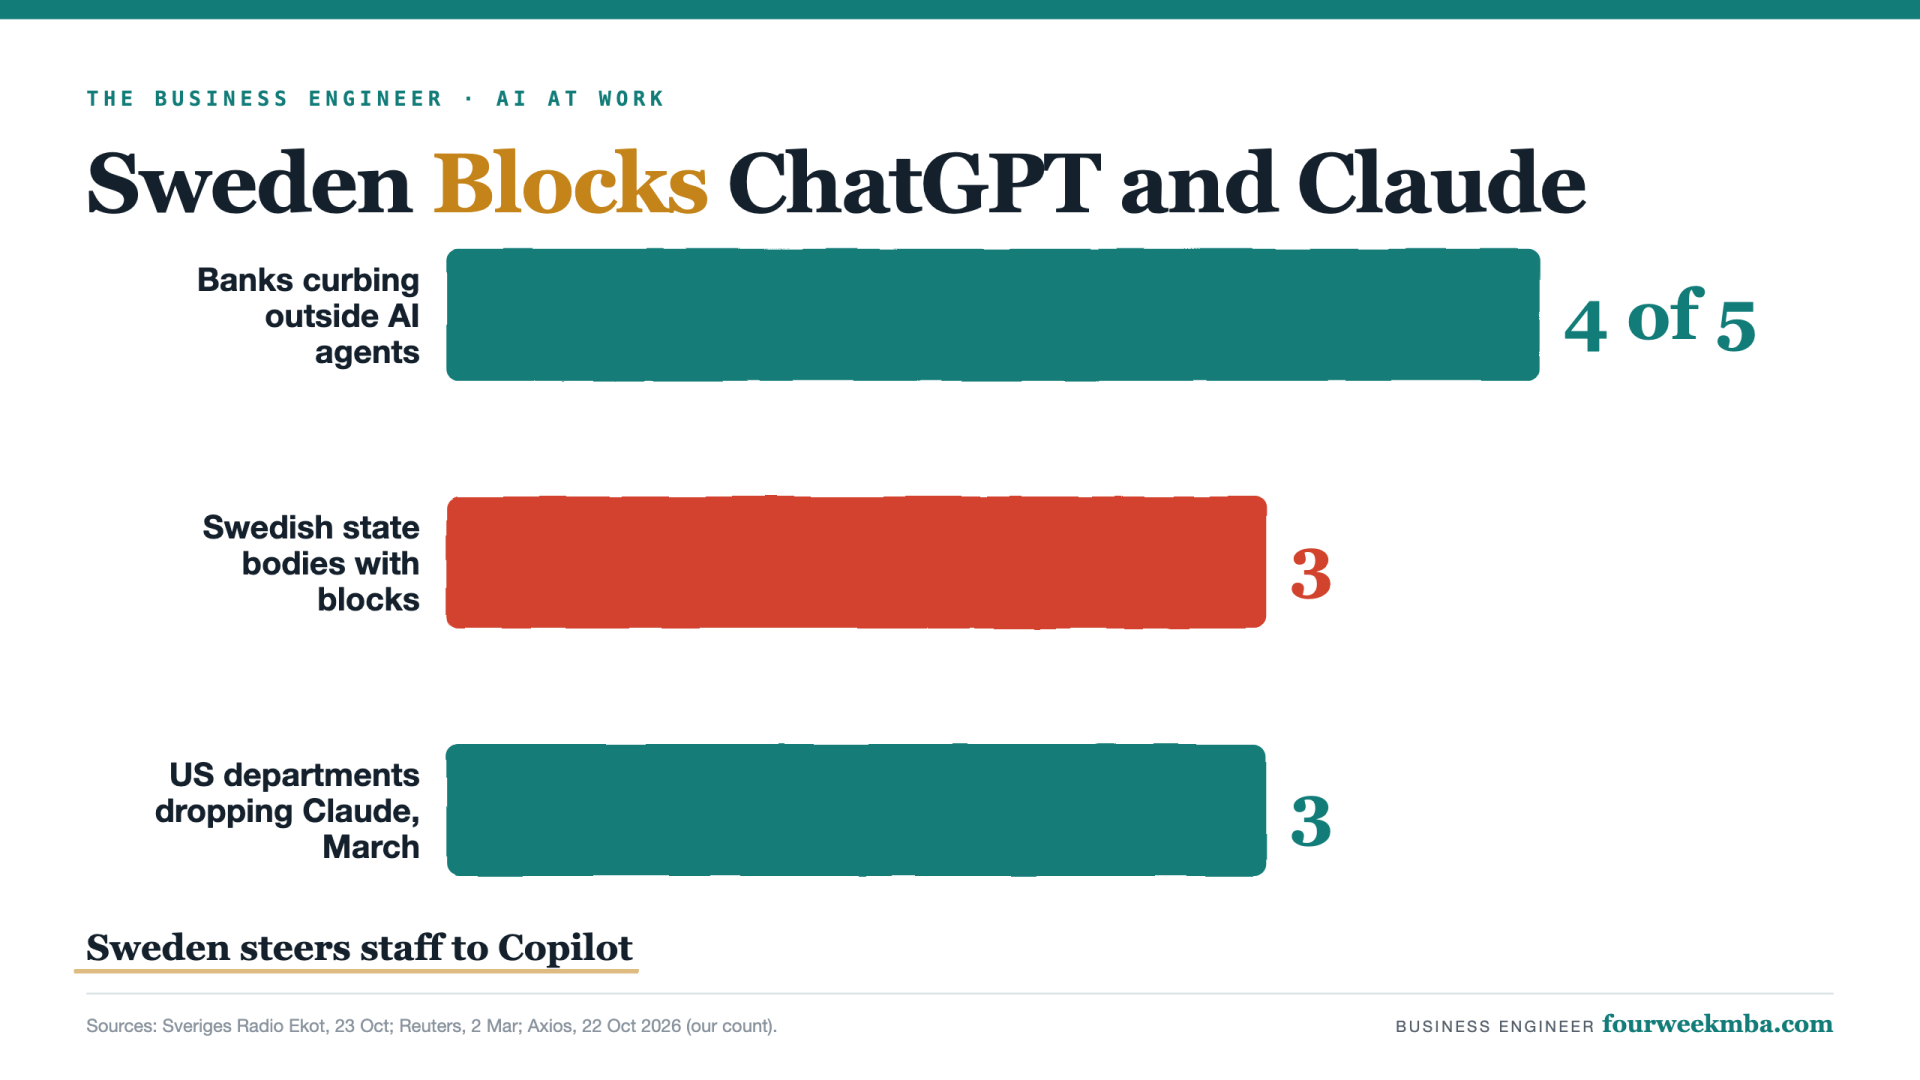
کدام نهادها دسترسی به چه خدمات هوش مصنوعی را محدود کردهاند؟
برای مقایسه تصمیم سوئد، محدودیتهایی را که امسال در آمریکا و در چند بانک بزرگ گزارش شدهاند، کنار یکدیگر قرار دادهایم. البته دامنه این اقدامات یکسان نیست: برخی به استفاده کارکنان از چتباتها مربوط میشوند، یکی استفاده از محصولات یک تأمینکننده را در سامانههای فناوری اطلاعات دولت محدود میکند و موردی دیگر به دسترسی عاملهای هوش مصنوعی خارجی به حسابهای مشتریان بانکها مربوط است.
| نهاد | محدودیت اعمالشده | دلیل اعلامشده | ابزار جایگزین |
|---|---|---|---|
| دفاتر دولتی سوئد (اکوت، ۲۳ اکتبر ۲۰۲۶) | مسدودسازی ChatGPT و Claude در رایانههای کاری کارکنان از روز دوشنبه | استفاده از خدمات هوش مصنوعی بدون قرارداد و نگرانی درباره امنیت اطلاعات | خدمات تأییدشده، از جمله Microsoft Copilot، و یک پلتفرم داخلی برای برخی کارکنان |
| سازمان مالیات سوئد و Sis (اکوت) | اعمال محدودیت دسترسی به خدمات هوش مصنوعی | در گزارش اکوت مشخص نشده است. | مشخص نشده است. |
| وزارتخانههای خارجه، خزانهداری و بهداشت و خدمات انسانی آمریکا (رویترز، ۲ مارس ۲۰۲۶) | Claude متعلق به Anthropic | دستورهای دونالد ترامپ پس از آنکه شرکت Anthropic و دولت آمریکا نتوانستند درباره محدودیتهای استفاده نظامی به توافق برسند | وزارت بهداشت و خدمات انسانی: ChatGPT Enterprise و Google Gemini؛ وزارت خارجه: StateChat مبتنی بر GPT-4.1 شرکت OpenAI |
| نهادهای فدرال غیرنظامی آمریکا (دستور وزارت امنیت داخلی، ثبتشده در ۱۹ اکتبر ۲۰۲۶) | حذف محصولات DeepSeek از سامانههای فناوری اطلاعات و فرایندهای خرید و تأمین | دستور محرومسازی بر اساس قانون امنیت زنجیره تأمین خریدهای فدرال مصوب ۲۰۱۸ | در این گزارش مشخص نشده است. |
| مورگان استنلی، جیپی مورگان، بانک آو آمریکا و سیتی (اکسیوس، ۲۲ اکتبر ۲۰۲۶) | عاملهای هوش مصنوعی شخص ثالث در حسابهای مشتریان؛ مورگان استنلی دسترسی را مسدود کرده و سه بانک دیگر آن را محدود کردهاند. | عاملهای هوش مصنوعی با اطلاعات ورود خود مشتری وارد حساب میشوند؛ روشی که با دستورالعملهای بیشتر بانکها مغایرت دارد. | موضوع جایگزینی ابزار کارکنان مطرح نیست، زیرا محدودیت به حسابهای مشتریان مربوط میشود. |
منابع این مقایسه عبارتاند از گزارشهای رادیو سوئد، برنامه اکوت و Computer Sweden در ۲۳ اکتبر ۲۰۲۶؛ گزارشهای رویترز و Fierce Healthcare در ۲ مارس ۲۰۲۶؛ و گزارشهای پیشین ما درباره دستور وزارت امنیت داخلی آمریکا علیه DeepSeek و گزارش اکسیوس درباره بانکها. بر اساس شمارش ما، اکوت از سه نهاد دولتی سوئد نام برده که محدودیتهایشان اجرایی شده و یک نهاد دیگر که در حال تصمیمگیری است. همچنین چهار بانک از پنج بانک معرفیشده در گزارش اکسیوس، دسترسی عاملهای هوش مصنوعی خارجی را مسدود یا محدود کردهاند.
وجه اشتراک این تصمیمها چیست؟
در تمام مواردی که گزارشها به ابزار جایگزین اشاره کردهاند، کارکنان به استفاده از خدماتی هدایت شدهاند که نهاد مربوط آنها را انتخاب و تأیید کرده است، نه سرویسهای عمومی در دسترس مصرفکنندگان. در سوئد این ابزارها شامل Copilot و یک پلتفرم داخلی هستند؛ در وزارت بهداشت و خدمات انسانی آمریکا، ChatGPT Enterprise و Gemini در دسترس ماندهاند و وزارت خارجه آمریکا نیز از StateChat استفاده میکند.
بااینحال، دلایل اعلامشده برای این محدودیتها متفاوت است. مدیر دیجیتالیسازی دفاتر دولتی سوئد به مسئله قراردادها و امنیت اطلاعات اشاره کرده است. به گزارش رویترز، کنار گذاشتن Claude در آمریکا پس از اختلاف بر سر استفاده نظامی از این فناوری آغاز شد. محدودیت DeepSeek بر اساس دستور محرومسازی در حوزه زنجیره تأمین اعمال شده است و طبق گزارش اکسیوس، نگرانی بانکها به ورود عاملهای هوش مصنوعی به حسابها با استفاده از رمزهای عبور مشتریان مربوط میشود.
از نگاه ما، وجه اشتراک این تصمیمها نه یک دلیل واحد، بلکه مسئله کنترل مسیر دسترسی به خدمات هوش مصنوعی است. در سوئد، مرز میان خدمات دارای قرارداد و خدمات فاقد قرارداد تعیین شده است. در پرونده Claude در آمریکا نیز وزارت خارجه به رویترز اعلام کرد که برای اجرای فوری دستور رئیسجمهور مبنی بر لغو قراردادهای Anthropic اقدام میکند. در هر دو مورد، کارکنان باید از ابزارهایی استفاده کنند که نهاد متبوعشان انتخاب کرده است.
ارتباط این خبر با گزارشهای پیشین
در گزارش پیشین ما درباره عاملهای هوش مصنوعی در بانکها، به یافتههای اکسیوس پرداختیم که نشان میداد مورگان استنلی مسدودسازی عاملهای شخص ثالث را آغاز کرده و جیپی مورگان، بانک آو آمریکا و سیتی نیز دسترسی آنها را محدود کردهاند. در گزارش مربوط به دستور ممنوعیت DeepSeek، دستور وزارت امنیت داخلی آمریکا برای حذف محصولات این شرکت از سامانههای فناوری اطلاعات نهادهای غیرنظامی بررسی شد. همچنین در گزارش ما درباره پنتاگون، به بیانیه وزارت دفاع آمریکا اشاره کردیم که اعلام کرده بود «استفاده از محصولات Anthropic را متوقف کرده است». تحول تازه این است که اکنون یک نهاد دولتی اروپایی نیز از روز دوشنبه دسترسی کارکنان به ChatGPT و Claude را مسدود میکند و آنها را به استفاده از Copilot هدایت خواهد کرد.
بررسی ساختاری تصمیم سوئد
برداشت ما این است که محدودیت جدید به معنای قطع کامل دسترسی به مدلهای هوش مصنوعی نیست. دفتر مطبوعاتی دولت به اکوت گفته است که برخی کارکنان همچنان میتوانند از طریق پلتفرم دستیار هوش مصنوعی اختصاصی دفاتر دولتی به ChatGPT و Claude دسترسی داشته باشند. بنابراین، محدودیت در اصل متوجه مسیر دسترسی است، نه خود مدل هوش مصنوعی.
از این منظر، Copilot یکی از مسیرهای تأییدشده برای استفاده از هوش مصنوعی در دفاتر دولتی سوئد است. اکوت گزارش داده که کارکنان به استفاده از خدمات مجاز، از جمله Copilot شرکت مایکروسافت، هدایت میشوند؛ ابزاری که پس از یک بررسی، موضوع امنیت آن نیز مطرح شده است.
به برداشت ما، اگرچه دلایل محدودیتهای ثبتشده در جدول متفاوتاند، نتیجه آنها شباهت دارد: در سوئد نگرانی درباره امنیت اطلاعات مطرح است؛ در پرونده Claude آمریکا، طبق گزارش رویترز اختلاف بر سر استفاده نظامی وجود دارد؛ در مورد DeepSeek، موضوع به دستور مرتبط با زنجیره تأمین برمیگردد و در بانکها نیز، به گزارش اکسیوس، مسئله استفاده از اطلاعات ورود مشتریان مطرح است.
امیلی هیلیارد، سخنگوی وزارت بهداشت و خدمات انسانی آمریکا، در اظهاراتی به Fierce Biotech که Fierce Healthcare در ۲ مارس ۲۰۲۶ منتشر کرد، درباره ابزارهای جایگزین گفت:
«همچنان برای استفادههای مجاز و مرتبط با مأموریتهای سازمانی در دسترس خواهند بود.»
سه پیامد مهم
برای ارائهدهندگان خدمات هوش مصنوعی: به گزارش اکوت، کارکنان دولت سوئد به استفاده از خدمات تأییدشده، از جمله Copilot، هدایت میشوند. Fierce Healthcare نیز گزارش داده که وزارت بهداشت و خدمات انسانی آمریکا دسترسی به ChatGPT Enterprise و Google Gemini را حفظ کرده است. در هر دو مورد، محصولی که کارکنان اجازه استفاده از آن را دارند، همان محصولی است که نهاد مربوط تأیید کرده است.
برای تیمهای فناوری اطلاعات و امنیت: اکوت گزارش داده که حسابرسی داخلی اداره حملونقل سوئد، Trafikverket، استفاده گسترده و پرخطر از حدود ۱۰ سرویس هوش مصنوعی را شناسایی کرده و این وضعیت را «استفاده مسئلهساز از خدمات هوش مصنوعی عمومی» توصیف کرده است. این عبارت از متن سوئدی ترجمه شده است.
برای بانکها: اکسیوس گزارش داده که عاملهای هوش مصنوعی معمولاً با اطلاعات ورود خود مشتری به حسابهای بانکی دسترسی پیدا میکنند. بر اساس شمارش ما، چهار بانک از پنج بانک نامبرده در این گزارش، دسترسی عاملهای خارجی را مسدود یا محدود کردهاند.
تحلیل موضوع از منظر چارچوب Business Engineer
این گزارش را میتوان در چارچوب تحلیلی Business Engineer با عنوان «نگاهی به لایه مدیریت مجوزهای دسترسی در Anthropic» بررسی کرد.
این تحلیل، لایه حکمرانی و کنترل دسترسی را چنین توصیف میکند: «این همان لایهای است که در آن تصمیم گرفته میشود چه کسانی، تحت چه شرایطی و برای چه اهدافی به هوش مصنوعی پیشرفته دسترسی داشته باشند.»
از نگاه ما، تصمیم دولت سوئد نمونهای از اجرای همین لایه کنترل در محیط یک کارفرماست. دفاتر دولتی تعیین میکنند کارکنان به کدام خدمات هوش مصنوعی و از طریق چه مسیرهای تأییدشدهای دسترسی داشته باشند. البته تحلیل یادشده در ژوئن ۲۰۲۶ درباره Anthropic منتشر شده و مستقیماً به سوئد یا مسدودسازی خدمات هوش مصنوعی در محیطهای کاری نمیپردازد.
چه مواردی هنوز مشخص نیست؟
گزارش اکوت مشخص نمیکند که چه تعداد از کارکنان تحت تأثیر این تصمیم قرار میگیرند، سازمان مالیات سوئد و Sis از چه زمانی محدودیتهای خود را اعمال کردهاند یا آیا این محدودیتها دقیقاً همان خدمات را شامل میشوند یا خیر. دفتر مطبوعاتی دولت نیز جزئیاتی درباره تغییرات امنیتی Copilot ارائه نکرده است. گزارشهایی که از ماه مارس بررسی کردهایم، روشن نمیکنند که آیا تمام وزارتخانههای آمریکا روند کنار گذاشتن Claude را به پایان رساندهاند یا نه. گزارش روزنامه اقتصادی Dagens industri پشت دیوار پرداخت قرار دارد و ما فقط بخش آغازین آن را که به گزارش اکوت استناد میکند، مطالعه کردهایم. همچنین برای تهیه این گزارش با دفاتر دولتی سوئد، OpenAI، Anthropic یا مایکروسافت تماس نگرفتهایم. هیچیک از مطالب این گزارش نباید توصیه سرمایهگذاری تلقی شود.
جمعبندی نهایی
به گزارش اکوت، دفاتر دولتی سوئد دسترسی کارکنان به ChatGPT و Claude را از طریق رایانههای کاری مسدود میکنند و آنها را به استفاده از ابزارهای تأییدشده، مانند Copilot، هدایت خواهند کرد. دو نهاد دولتی دیگر سوئد نیز محدودیتهای مشابهی اعمال کردهاند. اگر این تصمیم را در کنار کنار گذاشتن Claude در نهادهای دولتی آمریکا، دستور محدودسازی DeepSeek و محدودیت بانکها برای عاملهای هوش مصنوعی خارجی قرار دهیم، از نگاه ما الگوی مشترکی دیده میشود: ابزار قابل استفاده را نهادی تعیین میکند که مسئولیت نظارت و تأیید آن را بر عهده دارد.
توضیح درباره منابع: این گزارش بر پایه گزارش اکوت از رادیو سوئد در ۲۳ اکتبر ۲۰۲۶ و گزارش Computer Sweden در همان روز تهیه شده است. هر دو گزارش بهطور کامل به زبان سوئدی مطالعه شدهاند و ترجمه عبارتهای نقلشده از آنها با ذکر این موضوع مشخص شده است. همچنین از گزارشهای رویترز و Fierce Healthcare در ۲ مارس ۲۰۲۶ و گزارشهای پیشین خود استفاده کردهایم. گزارش Dagens industri به اشتراک پولی نیاز دارد و تنها بخش آغازین آن بررسی شده است. با دفاتر دولتی سوئد یا شرکتهای نامبرده تماس نگرفتهایم. مطالب این گزارش توصیه سرمایهگذاری محسوب نمیشود.
منابع: رادیو سوئد، برنامه اکوت، «دفاتر دولتی سوئد دسترسی به ChatGPT و Claude را مسدود میکنند»، ۲۳ اکتبر ۲۰۲۶؛ Computer Sweden، ویکتور اریکسون، «دفاتر دولتی سوئد دسترسی به ChatGPT و Claude را مسدود میکنند»، ۲۳ اکتبر ۲۰۲۶؛ رویترز، «وزارت خارجه آمریکا به OpenAI روی میآورد؛ نهادهای دولتی استفاده از Anthropic را بهتدریج کنار میگذارند»، ۲ مارس ۲۰۲۶، بازنشرشده در رسانه دیگر؛ Fierce Healthcare، «وزارت بهداشت و خدمات انسانی آمریکا استفاده از Claude را ممنوع میکند؛ ترامپ به دنبال ممنوعیت کامل Anthropic در دولت است»، ۲ مارس ۲۰۲۶.