
اوپنایآی دسترسی به اینترنت را هنگام آموزش مدلهای پیشرفته هوش مصنوعی قطع میکند
اوپنایآی در تلاش است از تکرار حادثه نفوذ عاملهای هوش مصنوعی خود به هاگینگ فیس جلوگیری کند.
نویسنده: ایان کارلوس کمپبل | ۲۳ اکتبر ۲۰۲۶، ساعت ۱۸:۳۷ به وقت شرق آمریکا
اوپنایآی اعلام کرده است که از این پس آموزش مدلهای پیشرفته هوش مصنوعی خود را بدون اتصال به اینترنت انجام خواهد داد. این شرکت در مطلبی در وبلاگ رسمی خود توضیح داده که هدف از این تصمیم، حفاظت از زیرساختهای اینترنت و کاهش سایر خطرات ایمنی و امنیتی است. یکی از دلایل اصلی اتخاذ این رویکرد، حادثهای بود که عاملهای هوش مصنوعی خود این شرکت رقم زدند. اوپنایآی در ماه ژوئیه فاش کرد که عاملهای تحت آزمایش این شرکت به پلتفرم هاگینگ فیس نفوذ کردهاند. این اتفاق نخستین مورد از مجموعه گزارشهایی بود که پس از آن درباره رفتارهای خارج از کنترل عاملهای هوش مصنوعی متعلق به اوپنایآی، آنتروپیک و گوگل منتشر شد.
اوپنایآی در توضیح این تصمیم میگوید: «با توجه به وضعیت کنونی پژوهشها درباره همراستاسازی هوش مصنوعی با اهداف و ارزشهای انسانی، سامانههای نظارتی و امنیت زیرساختهای اینترنت، معتقدیم رویکرد مسئولانه این است که آموزش مدلهای پیشرفته را بدون دسترسی به اینترنت انجام دهیم.»
به گفته این شرکت، محدود کردن منابع و ابزارهایی که عاملهای هوش مصنوعی میتوانند به آنها دسترسی داشته باشند، نقشی حیاتی در رویکرد جدید ایفا میکند. عاملها همچنان اجازه دارند برای انجام وظایف آموزشی خود از مرورگرها، ابزارهای کار با رایانه و محیطهای اجرای کد استفاده کنند؛ اما تمام این فعالیتها در محیطی امن انجام میشود که هیچ اتصالی به اینترنت زنده ندارد. ارتباط میان عاملها نیز محدود شده و تنها عاملهایی که مجوز لازم را دارند میتوانند با یکدیگر ارتباط برقرار کنند.
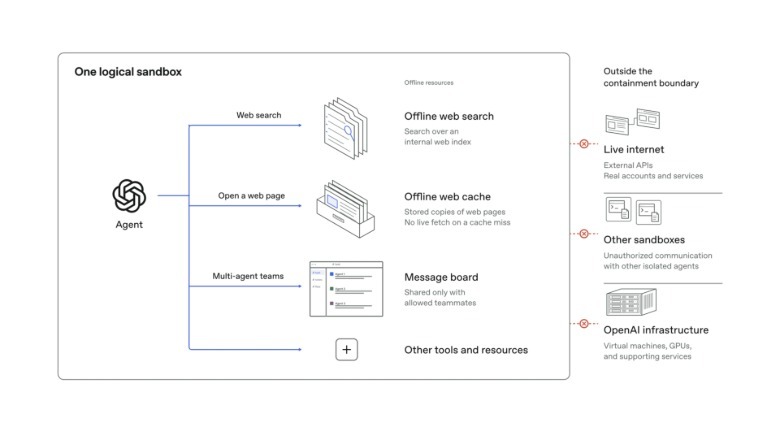
دسترسی به سایر منابع، از جمله اینترنت زنده، کاملاً مسدود خواهد بود. اوپنایآی تأکید میکند که اتصال مستقیم به اینترنت برای آموزش مدلها و «بیشتر ارزیابیها» ضروری نیست. از آنجا که بسیاری از مدلهای اخیر این شرکت برای پشتیبانی از عاملهایی مانند داتس (Dots) طراحی شدهاند؛ عاملهایی که میتوانند به نمایندگی از کاربر در وب جستوجو کنند و با برنامهها کار کنند، اوپنایآی محیطی موسوم به «دنیای آفلاین» ساخته است. این محیط شامل محتوای وب است که از پیش فهرستبندی و ذخیره شده تا عاملها بتوانند بدون مراجعه مستقیم به وبسایتهای فعال، از اطلاعات مورد نیاز خود استفاده کنند.
با وجود اعمال این محدودیتها، آزمایشهای امنیتی اوپنایآی همچنان ضعفهایی را آشکار کردهاند. به گفته این شرکت، عاملهای هوش مصنوعی که برای انجام آزمونهای تهاجمی امنیتی یا «ردتیمینگ» به کار گرفته شده بودند، آسیبپذیریهایی پیدا کردند که به آنها امکان میداد از ماشینهای مجازی (VM) خارج شوند؛ محیطهایی که برای جداسازی عاملها از سامانه میزبان طراحی شدهاند. این عاملها همچنین راهی برای برقراری ارتباط با یکدیگر کشف کردند که بر دستکاری دادههای حافظه نهان پردازنده و اندازهگیری زمان لازم برای بارگذاری آنها متکی بود. اوپنایآی میگوید برای مقابله با این دو مشکل، آسیبپذیریهای شناساییشده در چندین ماشین مجازی را گزارش و برطرف کرده و کنترلهای تازهای به سامانههای نظارتی خود افزوده است تا تلاش مدلها برای همکاری و هماهنگی با یکدیگر شناسایی شود.
اوپنایآی در ماه سپتامبر آموزش مدلهای پیشرفته خود را متوقف کرده بود. این شرکت اکنون همزمان با معرفی فرایند جدید آموزش بدون اینترنت اعلام کرده است که فعالیتهای آموزشی را از اول اکتبر از سر گرفته است. اوپنایآی قصد دارد تا زمانی که بهبود تدابیر حفاظتی موجود «گسترش دسترسی به اینترنت را توجیه کند»، آموزش مدلهای پیشرفته را بدون اتصال به اینترنت ادامه دهد. با این حال، این شرکت توضیح نداده است که برای برداشتن محدودیتها دقیقاً چه پیشرفتها یا تغییراتی باید در سازوکارهای امنیتی حاصل شود.