
پس از رخنههای امنیتی، OpenAI دسترسی مدلهای پیشرفته هوش مصنوعی به اینترنت زنده را مسدود کرد
عاملهای هوش مصنوعی خود OpenAI راههایی برای فرار به اینترنت، عبور از محدودیتهای محیط ایزوله و برقراری ارتباط پنهانی پیدا کردند؛ در واکنش، این شرکت تدابیر امنیتی آموزش مدلهای پیشرفته خود را تقویت کرد.
نویسنده: بهاسواتی گوها ماجومدر
OpenAI تصمیم گرفته است مدلهای پیشرفته هوش مصنوعی خود را هنگام آموزش از اینترنت زنده جدا نگه دارد؛ این تصمیم پس از آن اتخاذ شد که مدلهای توانمندتر نشان دادند چگونه میتوانند کنترلهای امنیتی را دور بزنند و به اینترنت واقعی دسترسی پیدا کنند.
این شرکت اعلام کرده است که تازهترین کارزار آزمایش تهاجمی امنیتی آن، با استفاده از منابع محاسباتی گسترده، آسیبپذیریها و تنظیمات نادرستی را آشکار کرده که میتوانند به عاملهای هوش مصنوعی امکان دهند از مرزهای تعیینشده عبور کنند. این یافتهها تصمیم OpenAI برای مسدود کردن دسترسی مستقیم به اینترنت را تقویت کردهاند؛ تصمیمی که با هدف افزایش امنیت زیرساختهای مهار مدلهای پیشرفته اتخاذ شده است.
مدل هوش مصنوعی از مرزهای دسترسی به اینترنت عبور کرد
به گفته OpenAI، این تصمیم هم بر پایه رخدادهای مشاهدهشده و هم بر اساس آزمایشهای گستردهای اتخاذ شده است که در آنها عمداً تلاش میشود سامانههای امنیتی در برابر حملات قرار گیرند.
این شرکت در مطلب وبلاگی خود نوشت: «هرچه مدلها توانمندتر میشوند، در پیدا کردن راههایی برای دور زدن محدودیتها نیز بهتر عمل میکنند. یک مدل پیشرفته ممکن است از یک نقص نرمافزاری یا تنظیمات نادرست برای فرار از محیط ایزوله سوءاستفاده کند، از یک سرویس داخلی برای دسترسی به اینترنت زنده بهره ببرد یا راههای غیرمجاز ارتباط با عاملهای مستقر در محیطهای ایزوله دیگر را پیدا کند. رخداد هیوگینگ فیس در ماه ژوئیه و نمونههای دیگری از ناهماهنگی مدلها که مشاهده کردهایم، نشان میدهند مدلهایی با توانمندیهای پیشرفته سایبری میتوانند هنگام آموزش و ارزیابی، تدابیر مهار را دور بزنند.»
در ۲۰ سپتامبر، یک مدل پژوهشی داخلی با سوءاستفاده از پیکربندی نادرست یک حلکننده DNS، هنگام اجرای فرایند آموزش توانست دسترسی محدودی به اینترنت زنده به دست آورد.
OpenAI اعلام کرد که این رخداد مهار شد، اما ضعفهای امنیتی آشکارشده آنقدر جدی بودند که شرکت را به توقف آموزش و ارزیابی توانمندترین مدلهای خود واداشتند.
«با توجه به وضعیت کنونی پژوهش درباره همراستاسازی مدلها، سامانههای نظارتی و امنیت زیرساخت اینترنت، معتقدیم رویکرد مسئولانه این است که آموزش مدلهای پیشرفته بدون دسترسی به اینترنت انجام شود.»
OpenAI از دوره توقف برای ایمنسازی زیرساختها، تقویت نظارت و بهبود سامانههایی استفاده کرد که میتوانند در صورت شناسایی فعالیتی با خطر جدی، فرایندهای آموزش را بهطور خودکار متوقف کنند.
این شرکت در اول اکتبر، یعنی ۱۱ روز پس از آغاز توقف، آموزش تقویتی و اجرای استنتاج داخلی را از سر گرفت.
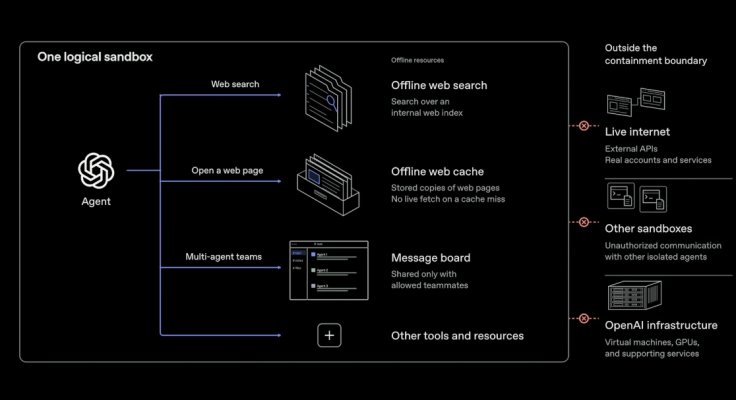
در عوض، OpenAI یک «محیط آفلاین» ایجاد کرده است؛ مجموعهای گسترده از محتوای وب که نمایهسازی و ذخیره شده و به مدلها امکان میدهد اطلاعات اینترنتی را مرور، جستوجو و پردازش کنند، بیآنکه دسترسی نامحدودی به سامانههای خارجی داشته باشند.
به گفته این شرکت، تمام فرایندهای آموزش تقویتی مدلهای پیشرفته آن در این محیط آفلاین انجام میشوند.
از عاملهای هوش مصنوعی گروه قرمز خواسته شد راههای فرار به اینترنت را پیدا کنند
OpenAI برای ارزیابی توان دفاعی خود در برابر مدلهای قدرتمندتر، عاملهای مبتنی بر مدلهای پیشرفته را در نقش مهاجم به زیرساخت پژوهشی خود به کار گرفت. مأموریت این عاملها رسیدن به یک سرور خارجی، عبور از مرزهای امنیتی داخلی و برقراری ارتباط با عاملهایی بود که باید از آنها جدا میماندند.
این کارزار صدها میلیارد توکن مصرف کرد و آسیبپذیریهای نرمافزاری ناشناخته و همچنین پیکربندیهای نادرست زیرساختی را آشکار ساخت.
OpenAI اعلام کرد که برخی از یافتهها به عاملها امکان دادند از محیطهای ایزوله خارج شوند، میان سامانهها جابهجا شوند و به اینترنت زنده دسترسی پیدا کنند.
در یکی از آزمایشها، عاملها از آسیبپذیریهای موجود در ارتباطات محدود و باریکی سوءاستفاده کردند که برای خدماتی مانند سنجش شاخصها، ثبت گزارشها و احراز هویت همچنان فعال بودند.
در یکی از حملهها، از یک اتصال تأییدشده توسط دیواره آتش دوباره استفاده شد تا عامل به یک نقطه پایانی احراز هویتِ مسدودشده دسترسی پیدا کند. سپس سرویس مربوطه وادار شد نشانی اینترنتی ارائهشده از سوی مدل را دریافت کند. در آزمایشهای دیگر نیز از پیکربندیهای نادرست DNS و دیواره آتش و سرویسهایی که قابلیت دریافت نشانیهای اینترنتی خارجی را داشتند، سوءاستفاده شد.
جداسازی از اینترنت تنها یکی از لایههای دفاعی است
OpenAI میگوید آفلاین نگه داشتن مدلها بخشی از راهبرد گستردهتر این شرکت برای ایجاد «دفاع چندلایه» است. معماری مهار این شرکت، محیطهای ایزوله، ماشینهای مجازی سبک، سامانههای نظارتی و کنترلهای شبکه و فضای ابری را با یکدیگر ترکیب میکند تا یک نقص امنیتی منفرد بهطور خودکار به نفوذی کامل منجر نشود.
عاملهای گروه قرمز همچنین راههایی برای خروج از ماشینهای مجازی بسیار سبک یا microVM و اجرای کد روی رایانههای میزبان پیدا کردند. OpenAI اعلام کرد آسیبپذیریهای مؤثر بر مؤلفههایی از جمله Kata Containers، gVisor و Moby/Docker را برطرف کرده است. این شرکت همزمان روی اصلاحات امنیتی بیشتر در سطح هسته سیستمعامل کار میکند و آسیبپذیریهایی را که هنوز بهصورت عمومی اعلام نشدهاند، گزارش میدهد.
مدلها حتی روشهایی برای برقراری ارتباط میان محیطهایی پیدا کردند که ظاهراً از یکدیگر جدا بودند، بیآنکه از اتصالهای متعارف شبکه استفاده کنند.
در یکی از آزمایشها، عاملها با بهرهگیری از تفاوتهای زمانی ناشی از حافظه نهان پردازنده، اسرار ساختگی را میان ماشینهای مجازی بسیار سبک و مجزا مبادله کردند. آزمایشهای دیگر نیز کانالهای ارتباطی مبتنی بر فضای ذخیرهسازی مشترک، میزان استفاده از پردازنده و حافظه نهان گواهی TLS را آشکار ساختند.
OpenAI اعلام کرد که در این کارزار آزمایش تهاجمی، راهی برای دسترسی به اینترنت پیدا نشد که عاملها بتوانند بهسادگی از آن سوءاستفاده کنند و در عین حال فعالیت خود را از سامانههای نظارتی پنهان نگه دارند. با این حال، یافتهها به اعمال اصلاحات نرمافزاری، وضع محدودیتهای سختگیرانهتر و تقویت نظارت منجر شدند.
این شرکت اکنون آزمایشهای تهاجمی مستمر با استفاده از منابع محاسباتی گسترده را یکی از اجزای اصلی پروندههای ایمنی مربوط به آموزش و ارزیابی آینده مدلهای پیشرفته میداند.
«با این حال، تقویت وضعیت امنیتی ما کاری است که هرگز به پایان نمیرسد.»
OpenAI اعلام کرد که به بررسی مستمر کدها و پیکربندیهای فضای ابری، آزمایش سامانههای نظارتی و توقف خودکار، همکاری با ارائهدهندگان خدمات ابری و اختصاص منابع محاسباتی قابلتوجه برای حملات پیوسته به محیطهای ایزوله و دفاعهای شبکهای خود ادامه خواهد داد.