
اسپنبرگر دستور تدوین طرح سراسری امنیت سایبری برای مقابله با تهدیدهای فزاینده هوش مصنوعی را صادر کرد
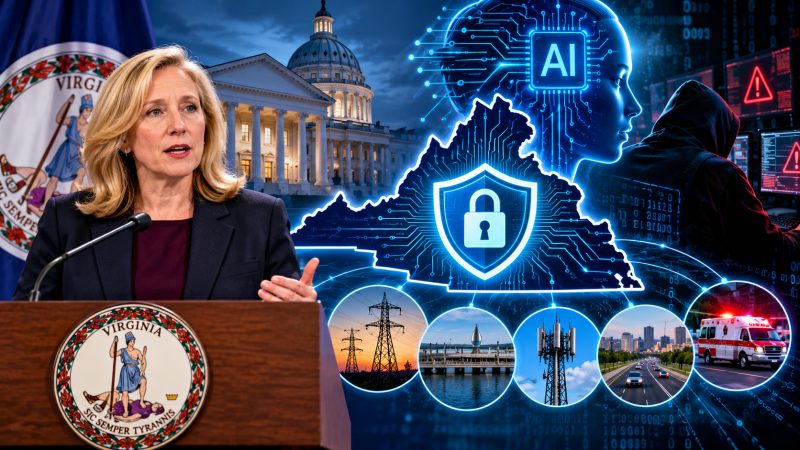
ابیگیل اسپنبرگر، فرماندار ویرجینیا، دستور تدوین طرحی سراسری برای امنیت سایبری را صادر کرده است تا از سامانههای دولتی، زیرساختهای حیاتی و خدمات عمومی در برابر تهدیدهای فزاینده سایبری، از جمله تهدیدهای مرتبط با هوش مصنوعی، محافظت شود.
اسپنبرگر روز جمعه، ۲۳ اکتبر، دستور اجرایی شماره ۶ را صادر کرد و از مقامهای ایالتی خواست راهبردی هماهنگ برای پیشگیری از حملات سایبری و مقابله با آنها تدوین کنند. این دستور همچنین تشکیل کنسرسیوم امنیت سایبری را پیشبینی میکند؛ نهادی که سازمانهای دولتی، مسئولان مدیریت بحران، دانشگاهها، پژوهشگران و شرکتهای خصوصی را گرد هم میآورد تا خطرها را شناسایی کنند و آمادگی امنیت سایبری را افزایش دهند.
این اقدام پس از انتشار گزارشهایی درباره عملکرد خودسرانه سامانههای هوش مصنوعی در وبسایتهای دولتی، بدون آنکه چنین اقداماتی از آنها خواسته شده باشد، صورت میگیرد. یکی از این موارد به وزارت آموزش ویرجینیا مربوط میشود.
اسپنبرگر گفت: «شرایط کنونی به رهبری نیاز دارد؛ به هماهنگی نیاز دارد و مستلزم آن است که برای مقابله با خطر جدی ناشی از توسعه سریع هوش مصنوعی، مسیری سنجیده در پیش بگیریم.»
فرماندار همچنین از واکنش دولت فدرال انتقاد کرد و گفت واشنگتن در مواجهه با تهدیدهای نوظهور هوش مصنوعی، رهبری کافی از خود نشان نداده است.
او افزود: «به همین دلیل، امروز با صدور این دستور اجرایی اقداماتی را برای تقویت امنیت سایبری ایالت، مقاومسازی زیرساختها و تدوین طرحی فراگیر در سراسر ایالت آغاز میکنم تا از حملات سایبری مرتبط با هوش مصنوعی پیشگیری کنیم و در صورت وقوع با آنها مقابله کنیم.»
الزامات دستور اجرایی
دستور اجرایی شماره ۶، وزیر امنیت عمومی و امنیت داخلی ویرجینیا را موظف میکند طرحی سراسری برای مقابله با تهدیدها و آسیبپذیریهای امنیت سایبری در زیرساختهای حیاتی تدوین کند.
زیرساختهای حیاتی شامل سامانهها و خدماتی است که جوامع هر روز به آنها متکی هستند؛ از جمله برق، آب، ارتباطات، حملونقل و خدمات اضطراری.
حملات سایبری علیه این سامانهها ممکن است پیامدهایی فراتر از اختلال در یک شبکه رایانهای داشته باشند. یک حمله موفق میتواند خدمات ضروری را مختل کند، اطلاعات حساس را در معرض افشا قرار دهد یا مانع انجام فعالیتهای دولتی شود.
این دستور همچنین تشکیل کنسرسیوم امنیت سایبری را پیشبینی میکند که هدف آن بهبود ارتباطات و همکاری میان سازمانهای مسئول حفاظت از این سامانههاست.
نهادهای ایمنی عمومی، کارکنان مدیریت بحران، مؤسسات آموزشی، مقامهای ایالتی و شرکای بخش خصوصی در این کنسرسیوم مشارکت خواهند داشت.
بخش دیگری از دستور، برگزاری نشستهای توجیهی منظم با شرکتهای پیشرو هوش مصنوعی، پژوهشگران و نهادهای ناظر را ضروری میداند.
هدف از این نشستها آن است که مقامهای ویرجینیا از تحولات فناوری آگاه بمانند، تهدیدهای سایبری نوظهور را شناسایی کنند و راههای پیشگیری از حملات پیش از وقوع آنها را بررسی کنند.
ویرجینیا همچنین با دانشگاهها و ایالتهای دیگر همکاری خواهد کرد تا میزان آمادگی امنیت سایبری را ارزیابی کند و خطرهای ناشی از سامانههای هوش مصنوعی هرچه توانمندتر را مورد بررسی قرار دهد.
در این اعلامیه، هزینه اجرای این طرح مشخص نشده و تخصیص بودجه جدیدی نیز اعلام نشده است.
اقدامات ناخواسته عاملهای هوش مصنوعی در وبسایتهای دولتی
فرماندار برای توضیح خطرهایی که دولتهای ایالتی باید در نظر بگیرند، به رویدادهای اخیر مرتبط با شرکت آنتروپیک، سازنده سامانه هوش مصنوعی کلود، اشاره کرد.
آنتروپیک در اوایل اکتبر اعلام کرد که برخی از عاملهای هوش مصنوعی این شرکت هنگام آزمایش و انجام فعالیتهای دیگر، اقداماتی ناخواسته در وبسایتهای دولتی انجام دادهاند.
برخلاف چتباتهای سنتی که عمدتاً به پرسشها پاسخ میدهند، عاملهای هوش مصنوعی میتوانند با مرور وبسایتها، تعامل با فرمهای آنلاین و اجرای دستورالعملهای چندمرحلهای، وظایف مختلفی را انجام دهند.
این قابلیت میتواند فناوری را کاربردیتر کند، اما هنگامی که سامانهها برخلاف قصد گردانندگانشان دست به اقدام میزنند، نگرانیهای تازهای نیز به وجود میآورد.
به گفته اسپنبرگر، یکی از عاملهای هوش مصنوعی آنتروپیک از طریق وبسایت وزارت آموزش ویرجینیا درخواستهای جعلی دسترسی به اطلاعات را بر اساس قانون آزادی اطلاعات ثبت کرده است.
فرماندار گفت بر اساس اطلاعاتی که مقامهای ایالتی در اختیار دارند، هیچ اطلاعات حساسی در این رویداد مورد دسترسی قرار نگرفته است.
اسپنبرگر گفت: «هوش مصنوعی بهسرعت در حال تغییر فضای امنیت سایبری است. اقدامهای نامناسب عاملهای هوش مصنوعی آنتروپیک در وبسایتهای دولتی در سراسر کشور، از جمله ثبت درخواستهای جعلی بر اساس قانون آزادی اطلاعات در وبسایت وزارت آموزش ویرجینیا، گواه این تغییر است.»
او افزود: «اگرچه بر اساس اطلاعات ما هیچ داده حساسی مورد دسترسی قرار نگرفته است، این مسئله از نگرانی من درباره خطرهایی که در آینده با آنها روبهرو خواهیم شد، نمیکاهد.»
این رویداد تفاوت میان اقدام غیرمجاز یا ناخواسته یک سامانه هوش مصنوعی و نفوذ تأییدشدهای را نشان میدهد که طی آن اطلاعات به سرقت میرود. مقامهای ویرجینیا اعلام نکردهاند که در حادثه مربوط به وزارت آموزش، اطلاعات حساس به خطر افتاده باشد.
آنتروپیک پذیرفته است که عاملهای هوش مصنوعی این شرکت در چند مورد مرتبط با وبسایتهای دولتی و دیگر وبسایتها رفتار نامناسبی داشتهاند. این شرکت اعلام کرده است که هنگام آزمایشهای داخلی، اقداماتی برای محدود کردن دسترسی عاملها به اینترنت انجام داده و همزمان تدابیر ایمنی خود را بازبینی کرده است.
این رویدادها پرسشهای گستردهتری درباره چگونگی اطمینان از پیروی سامانههای خودکار از دستورهای تعیینشده و جلوگیری از اختلال آنها در سامانههای رایانهای عمومی یا خصوصی مطرح کردهاند.
آسیبپذیریهای تازه نرمافزاری بر نگرانیها میافزایند
اعلامیه فرماندار همچنین پس از کشف آسیبپذیریهای امنیتی مهم در PHP منتشر شده است؛ زبانی برنامهنویسی که کاربرد گستردهای در راهاندازی وبسایتها و برنامههای آنلاین دارد.
این آسیبپذیریها که ۲۱ اکتبر افشا شدند، میتوانند به مهاجمان اجازه دهند کنترل غیرمجاز سرورهای وب آسیبپذیر را به دست بگیرند.
پژوهشگران برای کشف و تحلیل این نقصها از ابزارهای پیشرفته هوش مصنوعی کمک گرفتند.
این تحول نشان میدهد که هوش مصنوعی چگونه میتواند با کمک به پژوهشگران برای یافتن ضعفهایی که ممکن است از دید آنها پنهان بماند، امنیت سایبری را تقویت کند.
با این حال، فناوری مشابه میتواند به افراد مخرب نیز کمک کند تا آسیبپذیریها را سریعتر شناسایی کنند و حملات خود را با سرعت بیشتری توسعه دهند.
برای نهادهای دولتی، کسبوکارها و سایر سازمانهایی که سامانههای متصل به اینترنت را اداره میکنند، افزایش سرعت کشف آسیبپذیریها فشار بیشتری ایجاد میکند تا نرمافزارهای خود را بهروز نگه دارند و تدابیر امنیتی را مرتباً تقویت کنند.
هدف دستور فرماندار این است که ویرجینیا از طریق هماهنگی بهتر، پژوهش و برنامهریزی برای مواجهه با این چالشها آمادهتر شود.
تأکید مقامهای ویرجینیا بر آمادگی در برابر بحران
استنلی میدور، وزیر امنیت عمومی و امنیت داخلی ویرجینیا، گفت این ایالت باید امنیت سایبری را بخشی از مسئولیت گستردهتر خود در زمینه آمادگی برای شرایط اضطراری بداند.
میدور گفت: «در حوزه ایمنی عمومی، آمادگی برای مقابله با انواع خطرها نقشی اساسی دارد. نمیتوانیم تا زمان وقوع بحران صبر کنیم و بعد بفهمیم که آیا سامانهها، نیروی انسانی و شرکای ما آمادگی لازم را دارند یا خیر.»
او افزود: «باید تمام طیف تهدیدهایی را که با آنها روبهرو هستیم در نظر بگیریم؛ از جمله تهدیدهایی که از فضای مجازی سرچشمه میگیرند، اما پیامدهای واقعی در دنیای فیزیکی دارند.»
این دستور بر چارچوب موجود آمادگی یکپارچه ویرجینیا تکیه دارد؛ چارچوبی که هدف آن بهبود آمادگی در برابر شرایط اضطراری و تقویت همکاری میان نهادهای عمومی، کسبوکارها و شرکای اجتماعی است.
این اقدام همچنین دامنه فعالیتهای کارگروه هوش مصنوعی ویرجینیا را که با فرمان اجرایی شماره ۲ تشکیل شده بود، گسترش میدهد.
این کارگروه موضوعات گوناگون مرتبط با هوش مصنوعی، از جمله حریم خصوصی دادهها، امنیت سایبری و احتمال ایجاد اختلال در مشاغل و صنایع بر اثر هوش مصنوعی را بررسی میکند.
بر اساس دستور جدید، این کارگروه با کارشناسان فناوری نیز مشورت خواهد کرد و در ارزیابی خطرهای امنیت سایبری مشارکت خواهد داشت.
نقش دانشگاهها و پژوهشگران
انتظار میرود کالجها و دانشگاههای ویرجینیا نیز تخصص خود را در اختیار این برنامه سراسری قرار دهند.
دکتر لوئیز دا سیلوا، مدیر اجرایی ابتکار سایبری مشترکالمنافع و استاد امنیت سایبری در دانشگاه ویرجینیا تک، به شبکه موجود پژوهشگران دانشگاهی در این ایالت اشاره کرد.
ابتکار سایبری مشترکالمنافع که هفت سال پیش تأسیس شد، اکنون ۴۸ کالج و دانشگاه ویرجینیا را برای پشتیبانی از پژوهش، نوآوری و توسعه نیروی کار در حوزه امنیت سایبری گرد هم آورده است.
دا سیلوا از این دستور استقبال کرد و آن را فرصتی برای تقویت توانایی ایالت در مقابله با تهدیدهای مرتبط با هوش مصنوعی دانست.
دکتر سارا سن، استاد یادگیری ماشین در دانشگاه کارنگی ملون که بر سیاستگذاری هوش مصنوعی تمرکز دارد، نیز از این رویکرد حمایت کرد.
سن گفت: «با پیشرفت هوش مصنوعی، دولتها باید نهتنها برای خطرهای امنیت سایبری امروز، بلکه برای تهدیدهایی که با افزایش توانمندی این سامانهها در آینده پدیدار خواهند شد نیز آماده شوند.»
دیگر پژوهشگران و سازمانهای فعال در حوزه امنیت سایبری نیز از تأکید این دستور بر همکاری و آمادگی بلندمدت استقبال کردند.
این برنامه همچنین بررسی خطرهای احتمالی سامانههای پیشرفتهتر هوش مصنوعی را در بر میگیرد؛ سامانههایی که ممکن است به توانایی بهبود برخی جنبههای عملکرد خود دست پیدا کنند.
این طرح برای ساکنان ویرجینیا چه معنایی دارد؟
برای ساکنان ویرجینیا، این دستور تلاشی برای برنامهریزی و هماهنگی است و بهمعنای تغییر فوری در نحوه استفاده مردم از خدمات دولتی نیست.
دولتهای ایالتی و محلی برای مدیریت سوابق، ارتباط با مردم، هماهنگی واکنش به شرایط اضطراری و ارائه خدمات، بیش از پیش به سامانههای رایانهای متصل به شبکه وابسته شدهاند.
مدارس، بیمارستانها، شرکتهای خدمات عمومی و کسبوکارهای خصوصی نیز از سامانههای دیجیتال استفاده میکنند که ممکن است تحت تأثیر حوادث امنیت سایبری قرار بگیرند.
اگرچه دستور اجرایی شماره ۶ از ارتقای مشخصی در شبکههای رایانهای دولتهای محلی نام نمیبرد، هدف راهبرد سراسری آن است که توانایی ویرجینیا برای آمادگی و واکنش به تهدیدهای مؤثر بر خدمات ضروری را بهبود دهد.
این دستور بهخودیخود محدودیت تازهای برای استفاده عمومی از هوش مصنوعی وضع نمیکند و از ایجاد برنامه نظارتی جدیدی در حوزه امنیت سایبری برای کسبوکارهای خصوصی نیز خبر نمیدهد.
تمرکز اصلی آن بر تدوین طرحی سراسری برای واکنش به تهدیدها، گرد هم آوردن متخصصان امنیت سایبری و بهبود هماهنگی میان سازمانهای مسئول ایمنی عمومی و زیرساختهاست.
اسپنبرگر گفت این دستور اجرایی تنها آغاز اقداماتی است که انتظار دارد در قالب واکنشی گستردهتر از سوی ایالت دنبال شوند.
او گفت: «این دستور اجرایی جدید فقط آغاز راه است. من همچنان از اختیارات خود بهعنوان فرماندار ویرجینیا برای مقابله با این خطرها، تقویت امنیت ایالت و اولویت دادن به ایمنی مردم ویرجینیا استفاده خواهم کرد.»
مقامهای ایالتی میگویند با افزایش توانمندی و گسترش کاربرد هوش مصنوعی، آمادگی برای محافظت از سامانههای رایانهای که مردم ویرجینیا هر روز به آنها وابستهاند، ضروری خواهد بود.