
Anthropic اسکنر رایگان آسیبپذیری هوش مصنوعی را برای پروژههای متنباز راهاندازی کرد
Anthropic ابزار OSS Scanner را راهاندازی کرده است؛ یک اسکنر رایگان و انتخابی مبتنی بر هوش مصنوعی که برای کمک به توسعهدهندگان پروژههای متنباز طراحی شده تا ضعفهای امنیتی را پیش از آنکه مهاجمان بتوانند از آنها سوءاستفاده کنند، شناسایی کنند. این سرویس با استفاده از پیشرفتهترین مدلهای هوش مصنوعی این شرکت، از جمله Claude Mythos، بهصورت دورهای پروژهها را بررسی میکند و گزارشها را مستقیماً در اختیار نگهدارندگان پروژههای شرکتکننده قرار میدهد.
این راهاندازی در شرایطی انجام شده است که ابزارهای هوش مصنوعی بهطور فزایندهای توانایی شناسایی آسیبپذیریهای نرمافزاری را پیدا کردهاند؛ موضوعی که فرصتهای تازهای برای تیمهای امنیت سایبری ایجاد کرده، اما همزمان نگرانیهایی درباره سرعت سوءاستفاده مهاجمان از چنین قابلیتهایی به وجود آورده است. هرچند هدف OSS Scanner کمک به توسعهدهندگان برای یافتن سریعتر نقصهاست، گزارشهای آن کاملاً توسط هوش مصنوعی تولید میشوند و بررسی یا تأیید انسانی ندارند.
نحوه عملکرد OSS Scanner شرکت Anthropic
OSS Scanner با الهام از OSS-Fuzz گوگل، که با استفاده از آزمایش خودکار نرمافزار به شناسایی آسیبپذیریها کمک میکند، اسکنهای امنیتی را بهصورت رایگان برای پروژههای متنباز واجد شرایط ارائه میدهد.
توسعهدهندگان شرکتکننده گزارشهایی دریافت میکنند که شامل توضیح آسیبپذیریهای احتمالی، نمونههای قابل بازتولید برای بررسی یافتهها، اطلاعاتی درباره زمان احتمالی ورود باگها به کد و در صورت امکان، وصلههای پیشنهادی است. این قابلیت میتواند به نگهدارندگان پروژهها کمک کند ضعفها را بررسی کرده و پیش از سوءاستفاده مهاجمان، اصلاحات لازم را منتشر کنند.
این سرویس بر تجربه Anthropic در استفاده از هوش مصنوعی برای شناسایی آسیبپذیریهای نرمافزاری از طریق Project Glasswing تکیه دارد. این شرکت اعلام کرده است که طی شش ماه گذشته، مدلهای آن بیش از ۲۹ هزار آسیبپذیری احتمالی را در پروژههای مهم نرمافزاری شناسایی کردهاند. با این حال، تیمهای Anthropic تنها توانستهاند حدود ۶ هزار مورد از این یافتهها را بهصورت دستی بررسی و دستهبندی کنند؛ مسئلهای که دشواری تأیید گزارشهای امنیتی در مقیاس بزرگ را نشان میدهد.
OSS Scanner با هدف کاهش این گلوگاه طراحی شده است تا توسعهدهندگان بتوانند گزارشهای احتمالی آسیبپذیری را بلافاصله پس از تولید دریافت کنند و منتظر بررسی دستی نمانند.
گزارشهای هوش مصنوعی ممکن است همچنان خطا داشته باشند
با وجود مزیت اسکن سریعتر، Anthropic اذعان کرده است که گزارشهای تولیدشده بدون بررسی انسانی ممکن است نادرست باشند، آسیبپذیریهای شناختهشده را تکرار کنند یا الزامات امنیتی خاص یک پروژه را بهدرستی تفسیر نکنند.
برای ارزیابی نسخه اولیه OSS Scanner، این شرکت از متخصصان تست نفوذ خواست ۹۷ یافته با شدت بحرانی و بالا را در ۴۸ پروژه بررسی کنند. Anthropic اعلام کرد ۸۵ مورد از این یافتهها، یعنی حدود ۸۸ درصد، معیارهای این شرکت برای فرایند افشای هماهنگ آسیبپذیری (CVD) را برآورده کردهاند.
از ۱۲ یافته باقیمانده، ۱۱ مورد شامل مشکلات واقعی بودند که با آسیبپذیریهای شناختهشده یا یافتههای دیگر تکرار شده بودند و تنها یک مورد نامعتبر تشخیص داده شد. اگرچه این نتایج نشان میدهد اسکنر میتواند گزارشهای مفیدی تولید کند، اما تضمین نمیکند که همه یافتههای آینده دقیق باشند.
Anthropic اعلام کرده است که سیستم را بر اساس بازخورد نگهدارندگان پروژهها بهبود خواهد داد. این شرکت همچنین پذیرفته است که گاهی شدت آسیبپذیریها ممکن است بیش از حد برآورد شود یا گزارشها مدل امنیتی خاص یک پروژه را در نظر نگیرند.
این شرکت همچنان فرایند موجود CVD خود را حفظ خواهد کرد؛ فرایندی که در آن آسیبپذیریها پیش از افشا بهصورت دستی تأیید میشوند. برای گزارشهای اولیه و تأییدنشده OSS Scanner، Anthropic قصد ندارد مهلت استاندارد ۹۰ روزه افشا را اعمال کند. با این حال، اگر یک یافته بعداً از طریق برنامه CVD توسط انسان تأیید شود، ممکن است سیاست افشای این شرکت از تاریخ اطلاعرسانی به نگهدارنده درباره آن تأیید اعمال شود.
پروژههای رمزارزی از نخستین متقاضیان
علاقه به OSS Scanner به پروژههای رمزارزی نیز گسترش یافته است؛ حوزهای که آسیبپذیریها در آن میتوانند دارایی کاربران را در معرض خطر قرار دهند یا عملکرد شبکههای حیاتی را مختل کنند.
از جمله متقاضیان اولیه میتوان به Nethermind، توسعهدهنده یک کلاینت اتریوم، و ZEUS، یک کیفپول غیرامانی بیتکوین و لایتنینگ، اشاره کرد. همچنین VirtEngine، یک بازار غیرمتمرکز رایانش ابری مبتنی بر Cosmos SDK، درخواست خود را ثبت کرده است.
این پروژهها نشان میدهند که اسکن امنیتی با کمک هوش مصنوعی میتواند به محافظت از نرمافزارهایی کمک کند که مسئول پردازش تراکنشهای بلاکچین، مدیریت کلیدهای خصوصی و پشتیبانی از پرداختهای رمزارزی هستند. با این حال، ثبت درخواست به معنای پذیرش قطعی نیست، زیرا Anthropic پروژهها را بهصورت جداگانه ارزیابی میکند.
معیارهای انتخاب این شرکت شامل عواملی مانند اهمیت پروژه برای زیرساخت و امنیت کاربران، میزان در معرض حملات از راه دور بودن و تعداد کاربران یا پروژههای وابسته به آن است.
علاقه به این سرویس تنها به حوزه رمزارز محدود نمیشود و توسعهدهندگان فعال در زمینه دستیارهای هوش مصنوعی، زیرساخت یادگیری ماشین، ذخیرهسازی ابری، ابزارهای توسعه نرمافزار و سامانههای مرتبط با انرژی نیز در میان متقاضیان قرار دارند.
نحوه درخواست توسعهدهندگان متنباز
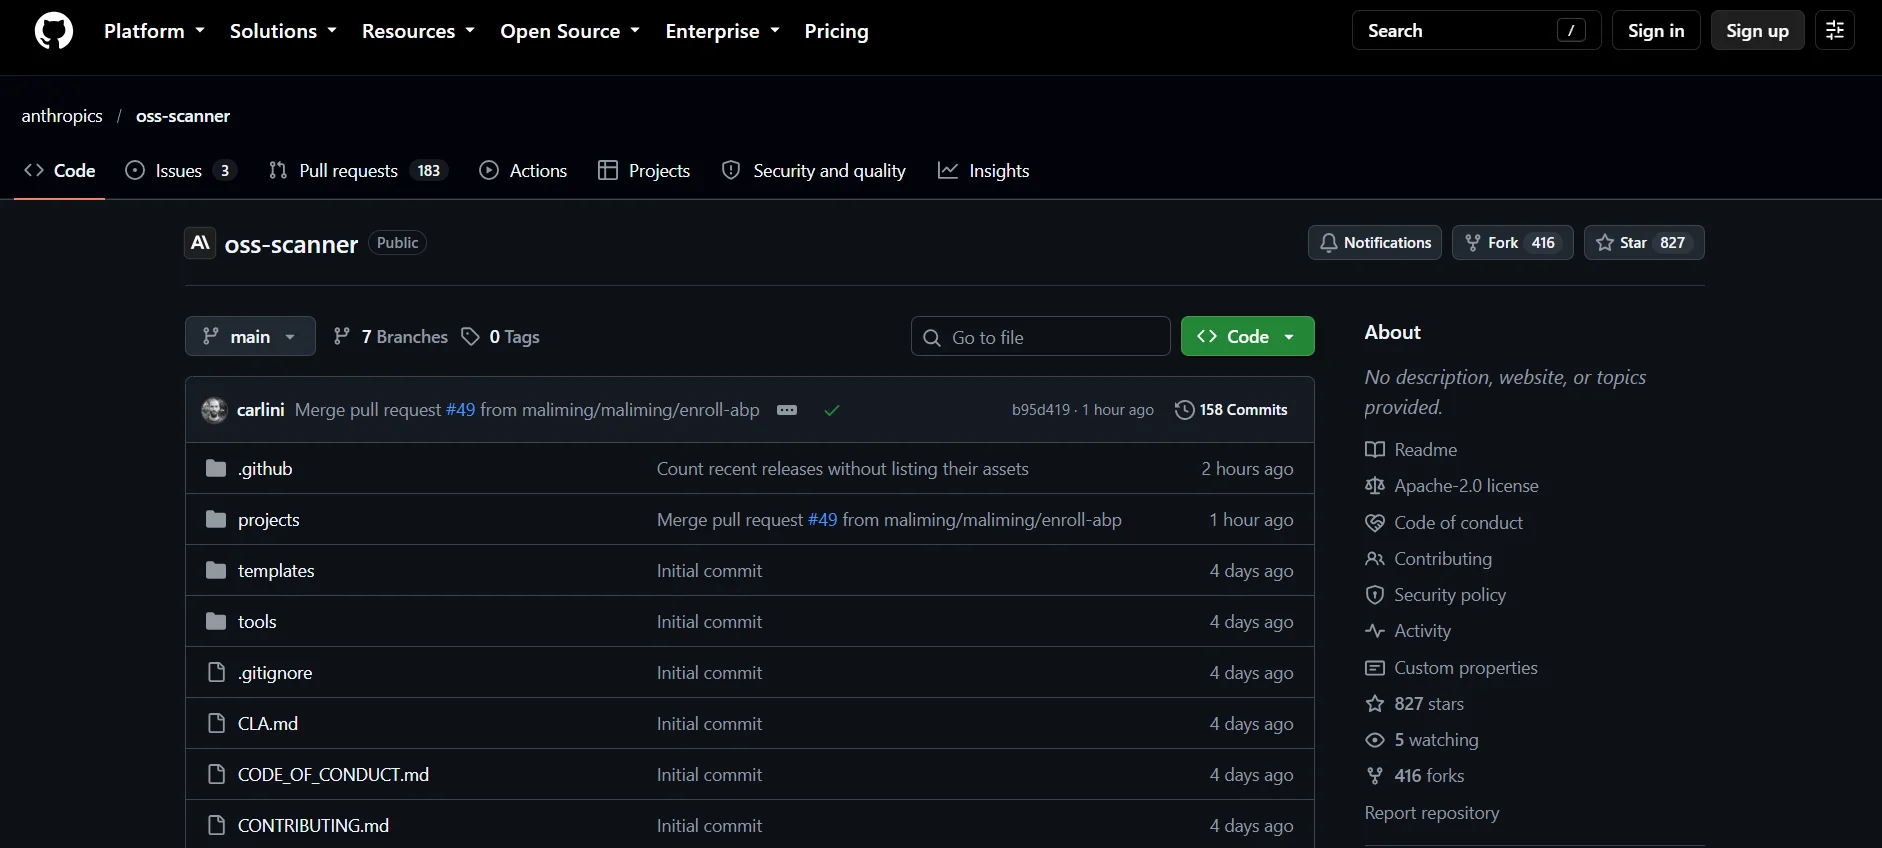
نگهدارندگان اصلی پروژههای واجد شرایط میتوانند با ارسال یک pull request به مخزن GitHub OSS Scanner و استفاده از قالب موردنیاز، درخواست خود را ثبت کنند.
متقاضیان باید لینک مخزن، نشانی ایمیل فرد تماس اصلی و مسیری به یک Dockerfile ارائه دهند که محیط پروژه را آماده، وابستگیها را نصب و نرمافزار را ساخته باشد. این کار به عامل هوش مصنوعی اجازه میدهد بررسی امنیتی را در یک محیط کانتینری آماده و بدون دسترسی به اینترنت انجام دهد.
اطلاعات اختیاری شامل ایمیلهای تماس اضافی، وبسایت پروژه، کلید عمومی GPG برای رمزگذاری ایمیلهای گزارش و یک مدل تهدید است که مشخص میکند کدام بخشهای کد باید آزمایش شوند و آسیبپذیریها چگونه دستهبندی شوند.
همه پروژهها واجد شرایط نخواهند بود. Anthropic اعلام کرده است معیارهای انتخاب آن مشابه OSS-Fuzz است و پروژههایی را در اولویت قرار میدهد که تأثیر حیاتی بر زیرساختها و امنیت کاربران دارند.
گسترش تلاشهای Anthropic در حوزه امنیت سایبری
OSS Scanner بخشی از ابتکارهای گستردهتر Anthropic در زمینه امنیت سایبری است که در کنار Project Glasswing و برنامه دفاع از زیرساختهای حیاتی این شرکت قرار میگیرد؛ برنامهای که هدف آن حمایت از سازمانهای محافظتکننده از سامانههای ضروری است.
این شرکت هشدار داده است که هوش مصنوعی میتواند کشف آسیبپذیریها، توسعه اکسپلویتها و انجام عملیات سایبری را برای مهاجمان ارزانتر و سریعتر کند. این موضوع فشار بیشتری بر توسعهدهندگان وارد میکند تا ضعفها را پیش از استفاده علیه نرمافزارهایشان شناسایی و برطرف کنند.
Anthropic معتقد است پیشرفت مداوم هوش مصنوعی در نهایت میتواند شناسایی باگها پیش از انتشار نرمافزار، ساخت سیستمهای امنتر از ابتدا و تقویت دفاع فعال سایبری را آسانتر کند.
برای نگهدارندگان پروژههای متنباز، OSS Scanner راهی اضافی برای شناسایی آسیبپذیریهای احتمالی بدون پرداخت هزینه اسکن امنیتی فراهم میکند. با این حال، ارزش بلندمدت آن به دقت گزارشها و سرعت توسعهدهندگان در تأیید یافتهها و اجرای اصلاحات بستگی خواهد داشت.
با ادامه تغییر شکل حوزه امنیت سایبری توسط هوش مصنوعی، شناسایی سریعتر آسیبپذیریها میتواند مزیت مهمی برای مدافعان ایجاد کند. با این وجود، نظارت انسانی و بررسی دقیق همچنان برای اطمینان از رسیدگی درست و مسئولانه به مشکلات امنیتی ضروری خواهد بود.