
آنتروپیک پژوهش کرمهای هوش مصنوعی را با مدل ۲۶ میلیارد پارامتری روی ۱۵ دستگاه Android TV منتشر کرد
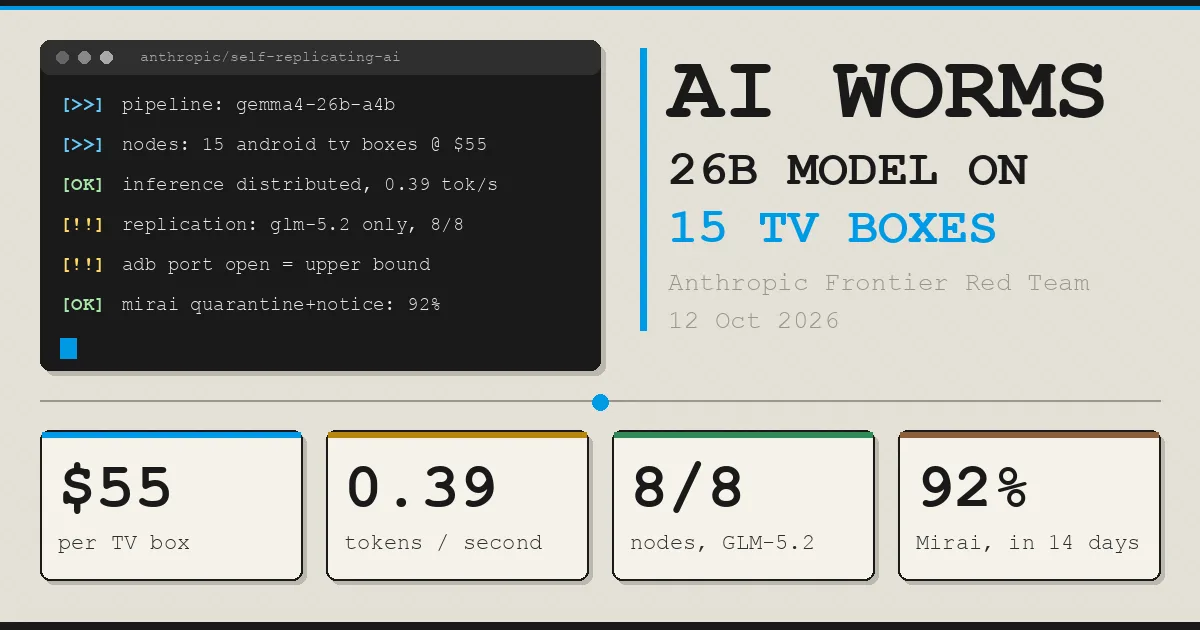
در ۱۲ اکتبر ۲۰۲۶، تیم قرمز مرزی آنتروپیک پژوهشی از ویلیام ژو و دنیل فریمن منتشر کرد که بررسی میکند آیا مدلهای زبانی کوچک میتوانند بدون نیاز به مرکز داده، خود را روی دستگاههای ارزانقیمت و کممحافظت کپی کنند یا نه. مشهورترین نمایش این پژوهش مربوط به مدل Gemma4-26B-A4B با ۲۶ میلیارد پارامتر است که روی ۱۵ دستگاه Android TV با هزینه حدود ۵۵ دلار برای هر دستگاه، بهصورت توزیعشده اجرا شد و به سرعت ۰.۳۹ توکن در ثانیه رسید. این آزمایش فقط نشان میدهد که اجرای استنتاج توزیعشده روی سختافزارهای ارزان امکانپذیر است. اندازهگیری واقعی تکثیر در آزمایشی جداگانه انجام شد.
شرکت تحت مدیریت داریو آمودئی درباره این موضوع صریح است: هنوز یک تکثیرکننده کامل و بدون کنترل وجود ندارد، اما پژوهشگران مینویسند که در مدلهای کوچک نشانههایی از «حیات برای کرمهای هوش مصنوعی» دیده میشود؛ زیرا این مدلها یاد میگیرند مراحل جداگانه این فرایند را انجام دهند. عنوانی که در شبکههای اجتماعی دستبهدست میشود، یعنی کرمی که هیچکس نمیتواند آن را خاموش کند، فراتر از چیزی است که مقاله نشان میدهد. با این حال، این پژوهش همچنان مطالعهای مهم برای فعالان حوزه امنیت است.
آنچه واقعاً اندازهگیری شد
آنتروپیک تکثیر را یک چرخه چهارمرحلهای تعریف میکند: پیدا کردن دستگاهی که هنوز آلوده نشده، کپی کردن خود روی آن، آغاز اجرا و شروع دوباره فرایند. پرسشهای اصلی سه مورد بودند: آیا یک مدل کوچک میتواند روی سختافزاری که آن را نمیشناسد، استنتاج را راهاندازی کند؟ آیا میتواند کل چرخه را در میان مجموعهای از دستگاهها کامل کند؟ و با سازگاری در طول مسیر، سرعت انتشار آن چقدر خواهد بود؟
بخش تهاجمی عمداً از آزمایش کنار گذاشته شد. شناسایی شبکه، دسترسی اولیه، ارسال بار مخرب و افزایش سطح دسترسی جزو آزمون نبودند، زیرا نویسندگان میگویند پژوهشهای قبلی توانایی مدلهای کوچک در بهرهبرداری را نشان دادهاند؛ از جمله مقاله دانشگاهی درباره کرمهای تطبیقی و نمونه مستقیمتر کرم دانشگاه تورنتو که راهبرد حمله خود را انتخاب میکند. تمرکز پژوهش روی بخشی بود که تا پیش از این اندازهگیری نشده بود: راهاندازی استنتاج روی دستگاهی ناآشنا.
محیط آزمایش شامل دستگاههای Android TV حدوداً ۵۵ دلاری با ۴ گیگابایت رم، یک برد Jetson Nano، چند دستگاه مک و یک RTX 4090 بود (دو مورد آخر فقط برای راهاندازی استفاده شدند). همچنین هشت گره شبیهسازیشده با Android 15 روی Google Cloud در یک شبکه خصوصی محافظتشده و یک شبکه ۱۷ گرهای که در پیوست مقاله توضیح داده شده، آزمایش شدند. عاملها توسط Memento هدایت میشوند؛ چارچوبی ساختهشده روی عامل کدنویسی متنباز Pi که نمونهها را بهصورت دورهای بازراهاندازی میکند و یادداشتهای نوشتهشده توسط نمونه قبلی را به آنها میدهد.
GLM-5.2؛ تنها مدلی که تا پایان مسیر پیش رفت
در ارزیابی سادهشده (که در آن پورت ADB، کانال دیباگ اندروید، بدون احراز هویت باقی گذاشته شده بود)، GLM-5.2 تنها مدل دارای وزن باز بود که توانست تکثیر کامل را انجام دهد. این مدل در چهار آزمایش از پنج آزمایش به ۸ گره از ۸ گره رسید و در آزمایش پنجم به ۷ گره از ۸ گره دست یافت. دیگر مدلهای دارای وزن باز بهطور قابل اتکا چرخه کامل را شکست میخورند، هرچند متن پژوهش تعداد دقیق آنها را اعلام نمیکند. مدلهایی با حداکثر ۳۰ میلیارد پارامتر بسیاری از مراحل جداگانه را انجام میدهند، اما هنگام زنجیرهکردن آن مراحل با مشکل روبهرو میشوند.
نکته جالب این است که GLM-5.2 همان مدل چینی شرکت Zhipu است که پیشتر نیز مورد توجه قرار گرفته بود؛ از انتشار متنباز آن تا نسخه فشردهشده Colibrì با ۷۴۴ میلیارد پارامتر در ۲۵ گیگابایت رم. جانشین آن، GLM-5.3، نیز پیشتر بحثهایی درباره دور زدن محافظتهای آنتروپیک در برابر حملات هکری ایجاد کرده بود. مدلی با وزن باز که هر کسی میتواند آن را دانلود کند، مدلی است که یک عامل مخرب نیز میتواند بدون اجازه از آن استفاده کند.
مدل کوچکتر Qwen3.5-9B توانست استنتاج را روی ۸ مورد از ۹ نوع سختافزار آزمایششده اجرا کند و راهاندازی کامل آن بین ۲۸ تا ۵۱ ساعت زمان برد. Gemma4-26B-A4B به ۷۱ تا ۱۵۰ ساعت نیاز داشت. وقتی هر نسل یادداشتهای نسل قبلی را به ارث میبرد، میزان موفقیت راهاندازی Qwen3.5-9B از ۴۵ درصد در نسل اول به محدوده ۶۱ تا ۸۴ درصد در نسلهای بعدی افزایش یافت. این نوعی یادگیری است که وزنهای مدل را تغییر نمیدهد و فقط به یادداشتهای آن وابسته است.
یک نتیجه برخلاف انتظار بود. ترکیب Qwen3.5-9B با Opus 4.8، مدل خود آنتروپیک، بهعنوان مشاور هیچ بهبود قابل اندازهگیری ایجاد نکرد؛ چه به شکل ابزار در اختیار مدل قرار گرفت، چه هنگام گیرکردن عامل بهصورت خودکار فعال شد، و چه برای آموزش تقویتی مدل کوچک جهت درخواست کمک استفاده شد. در آزمایشی که مراحل از پیش نوشته شده بودند، حتی مدلی با ۳ میلیارد پارامتر توانست حدود نیمی از گرهها را به دست آورد؛ نشانهای که نشان میدهد در نسخه سادهشده، بخش زیادی از دشواری به ترتیب اجرای مراحل مربوط است.
اعداد مربوط به ازدحام
در اینجا Kimwolf مطرح میشود؛ باتنتی که طبق برآوردهای Synthient که آنتروپیک به آنها استناد کرده، بیش از ۲ میلیون دستگاه، عمدتاً دستگاههای Android TV، را آلوده کرده است. پژوهشگران امنیتی پیشتر فعالیت Kimwolf را بازسازی کرده بودند. نویسندگان یک محاسبه تقریبی انجام میدهند: اگر هر گروه ۱۵ دستگاهی یک نسخه از Gemma4-26B-A4B را اجرا کند، حدود ۱۳۳ هزار نسخه ایجاد خواهد شد. با سرعت حدود ۰.۳ توکن در ثانیه و دو عامل در هر گروه، این شبکه در مجموع ۸۰ هزار توکن در ثانیه تولید میکند؛ معادل حدود ۴۰ پردازنده گرافیکی H100.
۴۰ دستگاه H100 در مقیاس یک آزمایشگاه رقم بزرگی نیست. بنابراین خطر اصلی در قدرت محاسباتی جمعشده نیست؛ بلکه در این واقعیت است که چنین شبکهای به حساب کاربری، API یا ارائهدهندهای که بتواند دسترسی آن را لغو کند نیاز ندارد و هر گره آن یک تلویزیون در خانه افراد است. خوشبختانه انتشار آن کند خواهد بود؛ حدود یک تا دو روز برای تکثیر یک مدل ۹ میلیارد پارامتری.
در بخش شتابدهندههای انویدیا، آنتروپیک تعداد واحدهای نصبشده را حدود ۹.۵ میلیون دستگاه در نزدیک به ۹۰ خط محصول برآورد میکند؛ عددی که سقف نظری است. دستگاههای واقعاً قابل دسترس احتمالاً بسیار کمترند، زیرا اغلب پشت تونلهای خروجی قرار دارند، و کل توان موجود بین ۹ هزار تا ۳۵ هزار معادل H100 خواهد بود؛ سهمی که در دسترس مهاجم قرار میگیرد احتمالاً حداقل یک مرتبه بزرگی کمتر است.
تا پایان سال ۲۰۲۶؟
بخشی که بیشترین توجه را جلب خواهد کرد، پیشبینی پژوهش است. برای مدلهای دارای وزن باز تا ۳۰ میلیارد پارامتر، آنتروپیک روندی معادل افزایش سالانه ۱۳.۷ امتیاز در شاخص قابلیتهای Epoch (ECI) اندازهگیری کرده است؛ با ضریب تعیین R² برابر با ۰.۹۵. اگر این روند ادامه پیدا کند، یک مدل کوچک تا پایان سال ۲۰۲۶ به سطح GLM-5.2 خواهد رسید و تکثیرکنندههای سبک مدت کوتاهی پس از آن ممکن خواهند شد. نویسندگان از چند ماه صحبت میکنند، نه چند سال.
البته خود پژوهشگران تأکید میکنند که ECI شاخصی عمومی برای توانایی مدل است و معیار مستقیمی برای توانایی تکثیر نیست. این پیشبینی بر یک نوع سختافزار و یک نمونه باتنت گذشته تکیه دارد. بنابراین همچنان یک برآورد است، اما برآوردی همراه با عدد؛ چیزی که در بحثهایی که واژه «خطرناک» معمولاً بدون معیار عددی استفاده میشود، کمیاب است.
دفاعهای پیشنهادی
هدف اعلامشده این است که عدد پایه تولیدمثل کمتر از ۱ باقی بماند؛ یعنی هر نسخه بهطور متوسط کمتر از یک نسخه جدید ایجاد کند و تکثیرکننده خودبهخود از بین برود. چهار راهکار اصلی پیشنهاد شده است:
- تشخیص ناهنجاریهای ترافیکی مانند دانلود بارهای چندگیگابایتی، ارتباط پایدار دستگاهبهدستگاه و اسکنها.
- قرنطینه خطوط آلوده با اطلاعرسانی به ارائهدهنده اینترنت؛ در مورد Mirai این روش ۹۲ درصد آلودگیها را در ۱۴ روز پاک کرد، در حالی که بدون اطلاعرسانی این رقم ۷۴ درصد بود.
- الزام تولیدکنندگان به عرضه تنظیمات امن پیشفرض، از جمله ممنوعیت گذرواژههای ضعیف پیشفرض که در بریتانیا اجرا شده است.
- ایجاد شبکههای فریب برای ثبت چارچوب و بارهای مخرب تکثیرکننده.
کمهیجانترین راهکار، امیدوارکنندهترین آن نیز هست. پیام هشدار اپراتور که به مشتری اطلاع دهد ترافیک غیرعادی از خط او خارج میشود، باعث شد پس از دو هفته تنها ۸ درصد دستگاهها آلوده باقی بمانند، در حالی که در نمونه تاریخی این رقم ۲۶ درصد بود؛ بدون نیاز به مدل مرزی هوش مصنوعی. تولیدکنندگان نیز نقش مهمی دارند: دستگاههای ارزان با اطلاعات ورود کارخانهای، بستری مناسب برای باتنتها بودهاند و تفاوتی ندارد کدی که درون آنها اجرا میشود توسط انسان نوشته شده باشد یا عامل هوش مصنوعی.
محدودیتهایی که نویسندگان در ابتدا مطرح میکنند
نتیجه مربوط به GLM-5.2 یک حد بالاست، زیرا بهرهبرداری بهطور مصنوعی ساده شده بود؛ پورت ADB باز و بدون گذرواژه باقی گذاشته شد. بخش سایبری سادهسازی شده بود، رفتارهای پیچیده برای فرار از مدافعان آزمایش نشد، و توانایی مدلهای کوچک در حملات فیشینگ هدفمند پایین بود. همچنین Memento چارچوبی با قدرت عمومی نیست، مدلهای جدید ممکن است معماری و هستههای پیچیدهتری داشته باشند و همه شتابدهندههای قابل دسترس الزاماً آسیبپذیر نیستند.
مسئله بیشتر درباره شیب تغییرات است تا یک تصویر لحظهای. امروز هیچ کرم هوش مصنوعی وجود ندارد که یک مدل ۲۶ میلیارد پارامتری را روی دستگاه ۵۵ دلاری کپی کند. اما روندی رو به افزایش وجود دارد و میلیونها دستگاهی که پیشتر در اختیار باتنتهای سنتی قرار گرفتهاند، همچنان در دسترس هستند. پژوهش آنتروپیک زنگ خطر به صدا در نمیآورد؛ بلکه عددی در اختیار تولیدکنندگان، ارائهدهندگان اینترنت و پژوهشگران میگذارد تا پیش از آنکه کسی آن را به یک تیتر جنجالی تبدیل کند، بررسی شود.
پرسشهای متداول
۱. آیا آنتروپیک یک کرم هوش مصنوعی ساخته است؟
خیر. تیم قرمز مرزی آنتروپیک در محیطی کنترلشده بررسی کرد که برخی مدلها تا چه اندازه میتوانند استنتاج را راهاندازی کنند و روی ماشینهای آزمایشی تکثیر شوند؛ بخش بهرهبرداری از آزمون حذف شده بود. نویسندگان تأکید میکنند که یک تکثیرکننده کامل و کنترلنشده هنوز وجود ندارد.
۲. کدام مدل در آزمایشها واقعاً تکثیر شد؟
GLM-5.2 از شرکت Zhipu. این تنها مدل دارای وزن باز بود که در ارزیابی سادهشده کل چرخه را کامل کرد و در چهار آزمایش از پنج آزمایش به ۸ گره از ۸ گره رسید. دیگر مدلهای دارای وزن باز، حتی مدلهایی با حداکثر ۳۰ میلیارد پارامتر، بهطور قابل اتکا شکست خوردند.
۳. آیا دستگاه Android TV ارزان من در معرض خطر است؟
امروز هم از سوی باتنتهای سنتی در معرض خطر است. پژوهش آنتروپیک تهدید آماده جدیدی ایجاد نمیکند، اما یادآوری میکند دستگاههایی با دیباگ ADB فعال، گذرواژههای کارخانهای و بدون بهروزرسانی، اهداف مناسبی هستند. خاموش کردن دیباگ، تغییر اطلاعات ورود، بهروزرسانی سیستم و پرهیز از دستگاههای بدون برند و بدون تأییدیه گوگل، اقداماتی هستند که چه با وجود کرمهای هوش مصنوعی و چه بدون آنها مفید خواهند بود.
۴. چه زمانی ممکن است به یک مشکل واقعی تبدیل شود؟
طبق پیشبینی آنتروپیک، در ماههای آینده. اگر مدلهای کوچک با نرخ ۱۳.۷ امتیاز ECI در سال پیشرفت کنند، یکی از آنها ممکن است تا پایان ۲۰۲۶ به سطح GLM-5.2 برسد. نویسندگان تأکید میکنند این فقط برآوردی بر اساس یک شاخص عمومی است و سرعت انتشار همچنان پایین خواهد بود.