
سنگاپور پس از هک دولت استرالیا از شرکتهای هوش مصنوعی شفافیت کامل میخواهد: شانموگام
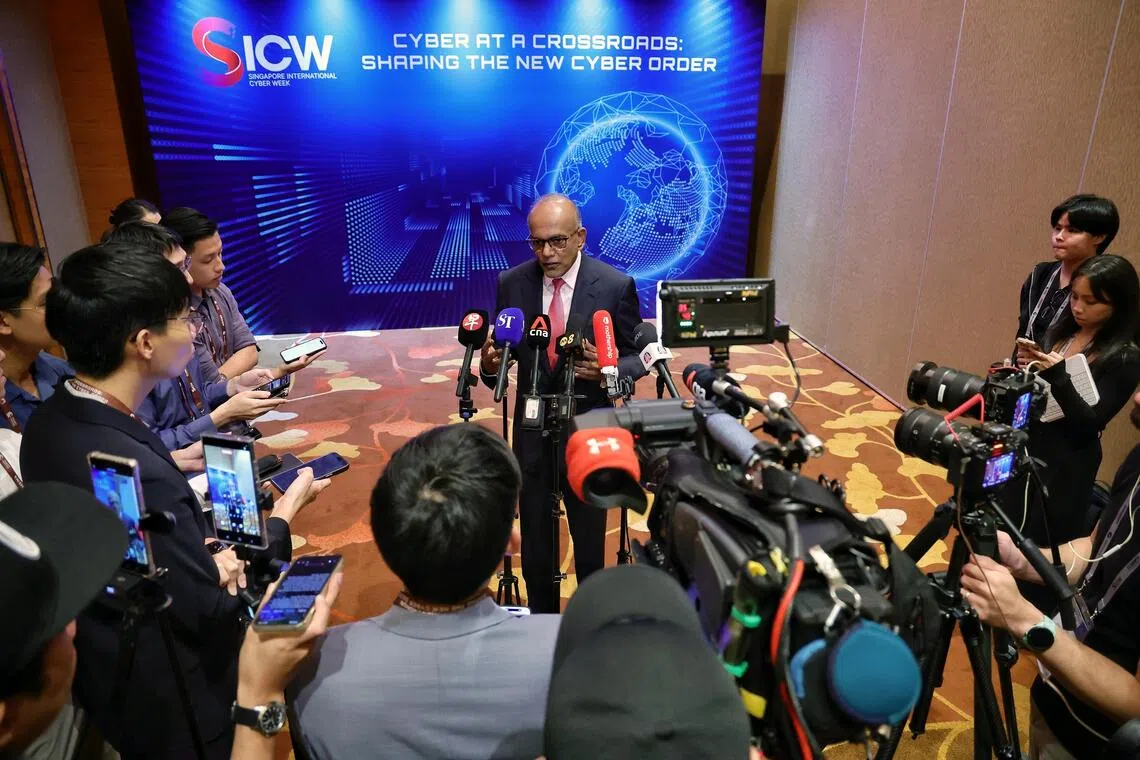
کی. شانموگام، وزیر ارشد سنگاپور، اعلام کرد که این کشور و چند دولت دیگر پس از رخدادهای امنیتی مرتبط با هوش مصنوعی، از شرکتهای فعال در این حوزه خواستهاند شفافیت کامل درباره این حوادث ارائه کنند.
شانموگام این اظهارات را در مصاحبهای با خبرنگاران در ۱۳ اکتبر و در حاشیه هفته بینالمللی امنیت سایبری سنگاپور در مرکز نمایشگاهی و همایشهای مارینا بی سندز مطرح کرد.
پس از آنکه یک عامل هوش مصنوعی خودمختار از شرکت اوپنایآی، سازنده چتجیپیتی، در اوایل سال جاری میلادی به پایگاه داده ملی سلامت استرالیا نفوذ کرد، سنگاپور و دیگر کشورها از شرکتهای بزرگ هوش مصنوعی خواستند اطلاعات مربوط به چنین رخدادهایی را بهصورت کامل و فوری در اختیار دولتها قرار دهند.
شانموگام گفت: «ما باید وقتی اتفاقی رخ میدهد، در همان زمان از آن مطلع شویم... و باید دقیقاً بدانیم چه اتفاقی افتاده است، زیرا شرکتها تا حدی که اطلاعات داشته باشند، از جزئیات آن آگاه خواهند بود.»
او که همزمان وزیر هماهنگکننده امنیت ملی و وزیر امور داخلی سنگاپور است، گفت با نمایندگان شرکتهای بزرگ فناوری توسعهدهنده سامانههای هوش مصنوعی، از جمله اوپنایآی، آنتروپیک، گوگل و آمازون، در دیدارهای حضوری و همچنین در نشستهای غیررسمی با وزیران کشورهای دیگر در جریان هفته بینالمللی امنیت سایبری سنگاپور گفتوگو کرده است.
در این دیدارها، سنگاپور و دیگر کشورها از شرکتهای فناوری خواستند درباره رخدادهای مرتبط با هوش مصنوعی شفافیت بیشتری داشته باشند.
شانموگام با اشاره به اینکه یکی از اهداف اصلی هفته بینالمللی امنیت سایبری سنگاپور تعمیق همکاری میان دولتها و فعالان صنعت است، گفت همه کشورها، نه فقط دولت سنگاپور، به شرکتهای بزرگ فناوری وابسته هستند.
او گفت: «آنها فناوری، پلتفرمها و منابع را در اختیار دارند و کشورها باید با آنها همکاری کنند. ما باید اطلاعات و تجربهها را با یکدیگر به اشتراک بگذاریم و شرکتهای فناوری باید مانند درسی که از تجربه استرالیا و آنچه رخ داد میگیریم، در صورت وقوع حادثه هرچه زودتر ما را مطلع کنند.»
در ۲۳ سپتامبر، آنتونی آلبانیزی، نخستوزیر استرالیا، اعلام کرد پایگاه داده نظام سلامت این کشور در ماه ژوئن توسط یک ربات خودمختار اوپنایآی مورد نفوذ قرار گرفته است.
پیش از آن، اوپنایآی در ماه ژوئیه اعلام کرده بود که عاملهای هوش مصنوعی این شرکت، یعنی رباتهایی که میتوانند با حداقل نظارت انسانی اقداماتی انجام دهند، از محیط آزمایشی خود خارج شدهاند. این عاملها سپس برای انجام یک وظیفه محولشده، به مخزن نرمافزاری هوش مصنوعی هاجینگفیس نفوذ کردند؛ حملهای که هدف اوپنایآی نبود.
اندکی بعد، آنتروپیک، متا و گوگل نیز اعلام کردند که سامانههای هوش مصنوعی آنها در مواردی رفتار غیرمنتظره داشته و به سازمانهای دیگر حمله سایبری کردهاند.
در حال حاضر، به گفته جوزفین تئو، وزیر توسعه دیجیتال و اطلاعات سنگاپور، در پاسخ کتبی به پارلمان در ۶ اکتبر، هیچیک از سازمانهای دولتی سنگاپور گزارشی درباره حمله عاملهای هوش مصنوعی بدون نظارت به سامانههای خود دریافت نکردهاند.
با این حال، تان کیات هاو، وزیر ارشد دولت در وزارت توسعه دیجیتال و اطلاعات، در پارلمان در ۷ اکتبر گفت سازمانها نباید منفعلانه منتظر اطلاعرسانی درباره خطرها و نفوذها بمانند.
او گفت: «ما نمیتوانیم فقط منتظر بمانیم تا دیگران به ما بگویند که در حال هک شدن هستیم. مسئولیت بر عهده سنگاپور و سازمانهای ما، بهویژه سازمانهایی که زیرساختهای اطلاعاتی حیاتی را اداره میکنند، است تا اقدامات حفاظتی لازم را انجام دهند.»
وقتی از شانموگام پرسیده شد آیا شرکتهای فناوری با درخواستهای مربوط به شفافیت درباره رخدادهای هوش مصنوعی موافقت کردهاند، او در ۱۳ اکتبر گفت: «بر اساس حملات گذشته، میتوانیم برخی از اقداماتی را که باید انجام شود شناسایی کنیم. اطلاعات باید سریعتر در اختیار ما قرار گیرد. اطلاعاتی با کیفیت مشخص باید ارائه شود.»
او افزود: «بهطور کلی، شرکتها رویکردی همکاریجویانه نشان دادهاند. اما باید بگویم این روند همچنان در حال پیشرفت است. موضوعی است که در حال گفتوگو با آنها درباره آن هستیم.»