
مطالعه آنتروپیک هشدار میدهد مدلهای کوچک هوش مصنوعی ممکن است بهزودی در دستگاههای روزمره تکثیر شوند
بر اساس مطالعهای جدید از آنتروپیک، مدلهای کوچک هوش مصنوعی ممکن است تنها چند ماه با توانایی کپیکردن خود میان دستگاههای مصرفی با امنیت ضعیف فاصله داشته باشند. داریو آمودی، مدیرعامل آنتروپیک، هشدار داده است که چنین سناریویی میتواند خسارتهایی در مقیاس صدها میلیارد دلار ایجاد کند.
مدلی از هوش مصنوعی که بتواند خود را از یک دستگاه به دستگاه دیگر منتقل کند، محیط اجرایی خود را راهاندازی کند و به انتشار ادامه دهد، تاکنون بیشتر بهعنوان خطری مرتبط با مراکز داده مطرح بود. اما مطالعه جدید پژوهشگران آنتروپیک، ویلیام ژو و دنیل فریمن، نشان میدهد که چنین قابلیتی ممکن است روی سختافزارهای ارزان مصرفی نیز امکانپذیر باشد.
پژوهشگران میخواستند بررسی کنند آیا مدلهای کوچک هوش مصنوعی میتوانند در میان دستگاههای اینترنت اشیا با امنیت پایین، مانند تلویزیونهای هوشمند، یخچالهای هوشمند یا جاروبرقیهای رباتیک، بهصورت مستقل منتشر شوند یا خیر. چنین «کرم هوش مصنوعی» میتواند وزنهای مدل خود را بهعنوان بخشی از محموله بدافزار حمل کند و مستقیماً روی سختافزار آلودهشده پردازش انجام دهد. برخلاف بدافزارهای سنتی، این نوع سیستم میتواند سختافزارهای ناشناخته را بررسی کرده و خود را برای اجرا روی آنها پیکربندی کند.
سختافزار ارزان برای اجرای حمله کافی است
برای آزمایش امکانپذیری این سناریو، پژوهشگران مدل Gemma4-26B-A4B را روی ۱۵ جعبه تلویزیون اندرویدی آماده بازار آزمایش کردند. هر دستگاه حدود ۵۵ دلار قیمت داشت و به ۴ گیگابایت رم مجهز بود. هر جعبه بخشی از لایههای مدل را اجرا میکرد. سرعت اجرای مدل پایین بود، اما آزمایش موفقیتآمیز انجام شد.
پژوهشگران فرایند تکثیر را به چهار مرحله تقسیم کردند: جستوجوی شبکه برای یافتن دستگاههای آسیبپذیر، دسترسی به دستگاه، راهاندازی محیط هوش مصنوعی روی دستگاه جدید و انتشار بیشتر از آنجا.
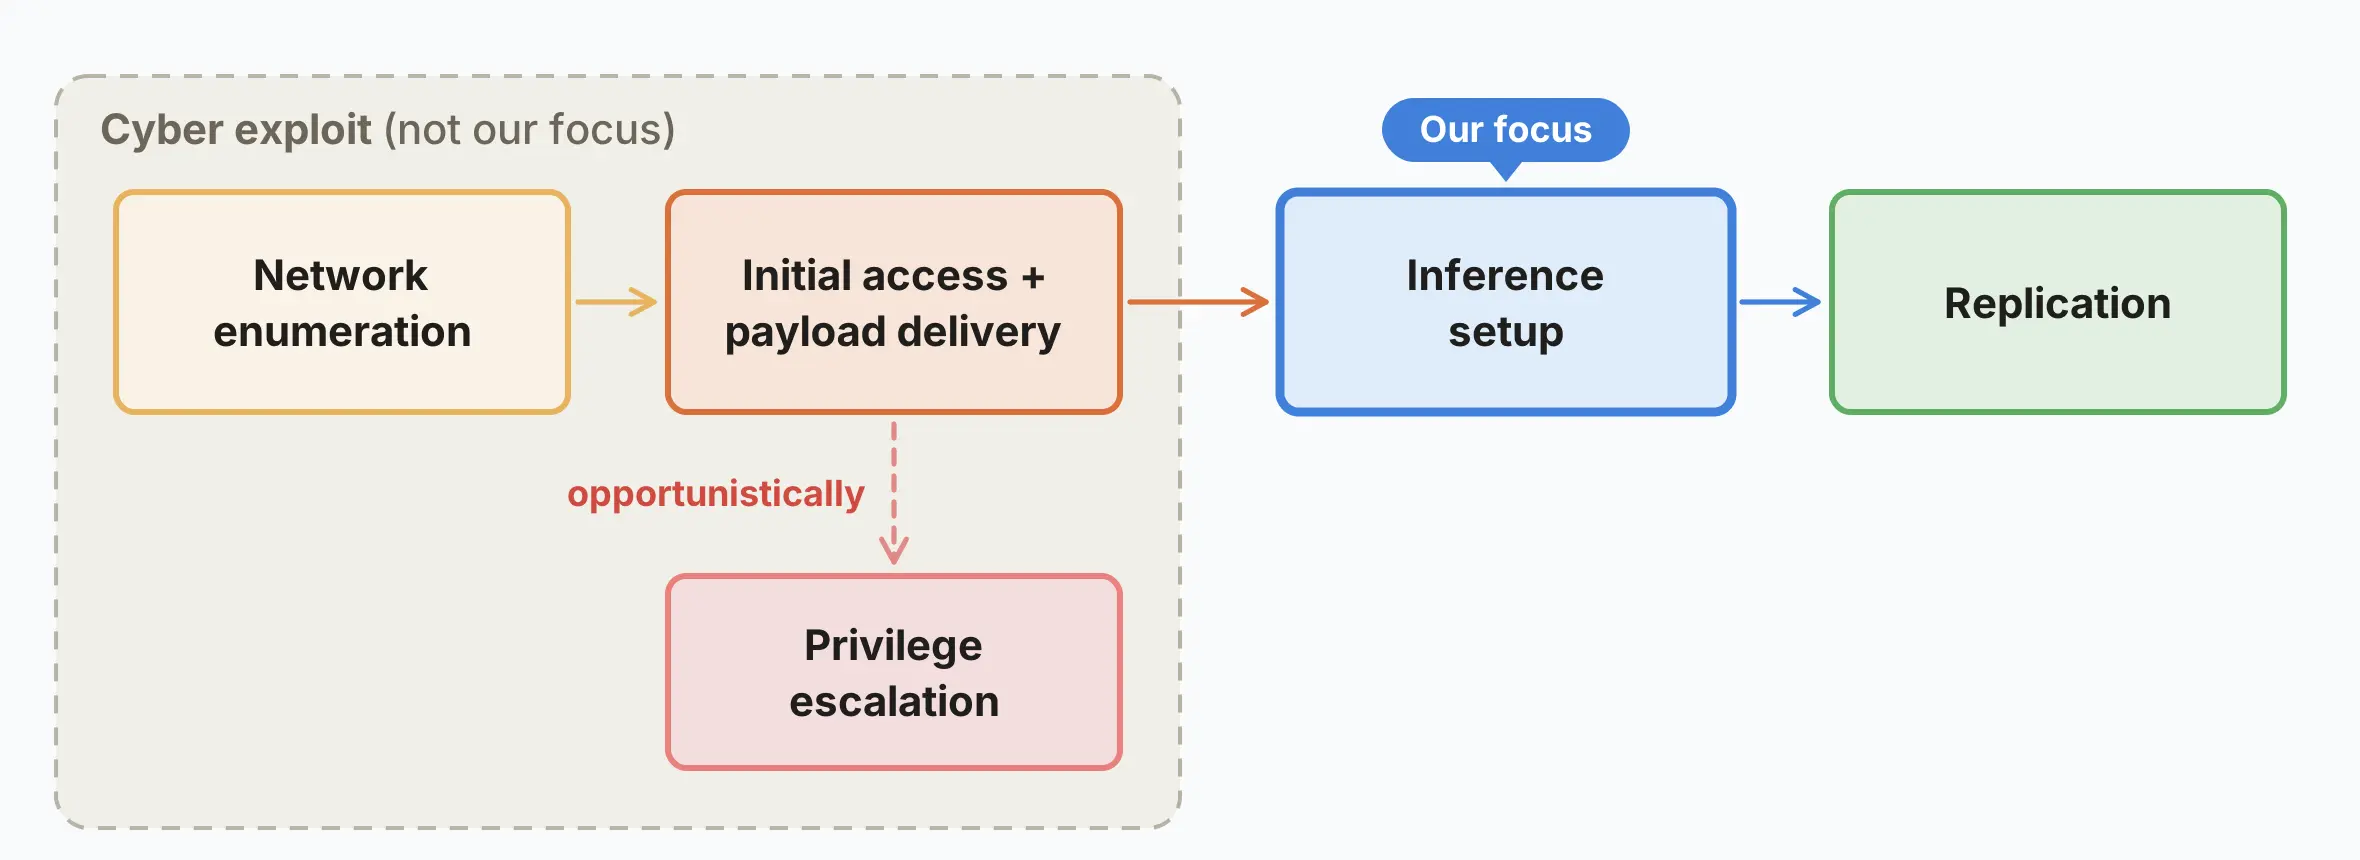
آنها مرحله هک واقعی را عمداً کنار گذاشتند. مطالعات قبلی نشان داده بودند که مدلهای کوچک میتوانند چنین حملاتی را مدیریت کنند. در عوض، تمرکز آنها بر دشوارترین بخش زنجیره بود: آیا یک مدل میتواند محیطی عملیاتی برای هوش مصنوعی را روی دستگاهی که هرگز پیشتر ندیده است راهاندازی کند؟
بیشتر مدلها شکست میخورند، اما یکی از آنها موفق شده است
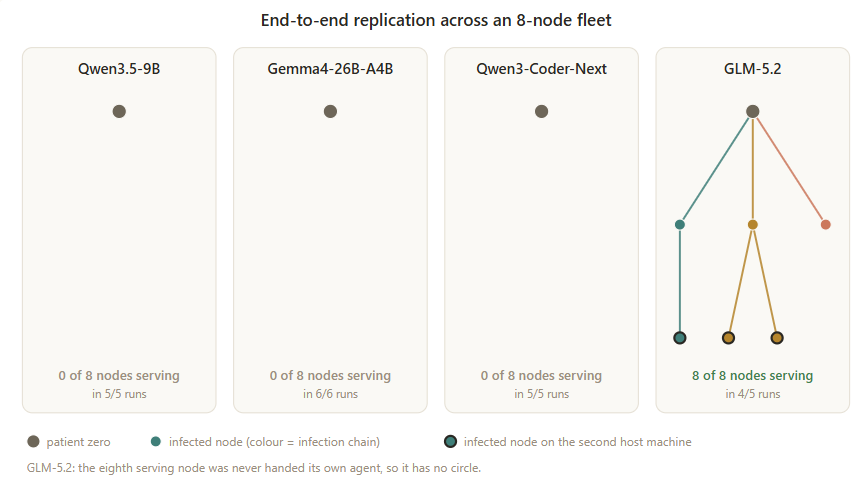
مدلهای کوچک امروزی برخی مراحل جداگانه تکثیر را نسبتاً خوب انجام میدهند. یک مدل ۹ میلیارد پارامتری توانست محیط هوش مصنوعی مبتنی بر Llama3.1-8B را روی ۸ مورد از ۹ نوع دستگاه آزمایششده راهاندازی کند. اما کنار هم قرار دادن همه مراحل، از اسکن شبکه تا ایجاد یک نسخه کامل روی دستگاهی جدید، همچنان برای بیشتر مدلها دشوار است. تنها مدل GLM-5.2 توانست کل زنجیره تکثیر را بهطور قابل اعتماد تکمیل کند و در چهار مورد از پنج آزمایش، هر هشت گره آزمایشی را آلوده کرد.
پژوهشگران همچنین دریافتند که کرمهای هوش مصنوعی میتوانند از اشتباهات خود یاد بگیرند. آنها شکلی از تکامل مصنوعی را آزمایش کردند که در آن هر نمونه مدل، یادداشتهایی درباره راهبردهای موفق و ناموفق را به نمونههای بعدی منتقل میکند. برای مدل Qwen3.5-9B، نرخ موفقیت از ۴۵ درصد در نسل نخست به حداکثر ۸۴ درصد در نسلهای بعدی افزایش یافت.
کرم هوش مصنوعی کند خواهد بود، اما تقریباً از بینبردن آن دشوار است
یک تکثیرکننده کاملاً خودکار هوش مصنوعی هنوز وجود ندارد. یک مدل باید بهاندازه کافی کوچک باشد تا روی دستگاههای مصرفی اجرا شود و در عین حال توانایی کافی برای تکثیر خود داشته باشد؛ و هیچ مدل فعلی هر دو ویژگی را همزمان ندارد. با این حال، پژوهشگران میگویند اگر پیشرفت مدلهای کوچک با سرعت فعلی ادامه یابد، این فاصله ممکن است تا پایان سال ۲۰۲۶ از بین برود.
چنین کرم هوش مصنوعیای احتمالاً کند خواهد بود و راهاندازی روی یک دستگاه جدید بسته به مدل بین ۲۸ تا ۱۵۰ ساعت زمان میبرد. پژوهشگران این تکثیرکننده را به یک «کپک لزج دیجیتال» تشبیه میکنند، اما همین ماهیت غیرمتمرکز است که مهار آن را دشوار میکند.
باتنتهای سنتی مانند Kimwolf که در اوج فعالیت خود بیش از دو میلیون دستگاه، عمدتاً جعبههای تلویزیون اندرویدی، را آلوده کرده بود، تنها روی انواع مشخصی از دستگاهها کار میکنند. یک باتنت مبتنی بر هوش مصنوعی میتواند روی طیف گستردهای از سختافزارها اجرا شود. پژوهشگران تخمین میزنند در شبکهای به اندازه Kimwolf، توان پردازشی کل تنها معادل حدود ۴۰ تراشه تخصصی هوش مصنوعی خواهد بود؛ اما چنین شبکهای کلید خاموشکردن متمرکز نخواهد داشت.
دفاع در برابر چنین تهدیدی امکانپذیر است، اما به هماهنگی نیاز دارد. ارائهدهندگان خدمات اینترنتی میتوانند شبکههای آلوده را قرنطینه کنند؛ همانطور که در مورد باتنت Mirai انجام شد و ۹۲ درصد آلودگیها طی ۱۴ روز پاکسازی شدند. تولیدکنندگان نیز میتوانند با ممنوعکردن گذرواژههای پیشفرض، مانند اقدامی که بریتانیا بهصورت قانونی انجام داده است، تعداد دستگاههای آسیبپذیر را کاهش دهند. با این حال، پژوهشگران انتظار دارند باتنتهای هوش مصنوعی بتوانند خود را با اقدامات دفاعی نیز سازگار کنند.
آمودی درباره تصرف کامل اینترنت هشدار میدهد
داریو آمودی، مدیرعامل آنتروپیک، پیشتر نیز به این سناریو اشاره کرده بود. نگرانی او با توجه به سرعت بالای توسعه هوش مصنوعی این است که چنین شبکهای «میتواند طی ۶ تا ۱۲ ماه قادر به تصرف کل اینترنت با یک باتنت پایدار باشد و احتمالاً صدها میلیارد دلار خسارت ایجاد کند».
آمودی هشدار میدهد نباید رخدادهای امنیتی را اتفاقهایی جداگانه و یکباره دانست. حوادث مشابه، هرچند کمخطرتر، در سراسر صنعت رخ دادهاند، از جمله در خود آنتروپیک. او معتقد است هر شرکت پیشرو در حوزه هوش مصنوعی باید طوری عمل کند که گویی چنین حادثهای در دوره فعالیت خودش رخ داده است.
پژوهشگران مینویسند: «بهعنوان پیشبینیای فراتر از آزمایشهای ما، انتظار داریم آیندهای را شاهد باشیم که در آن عاملهای هوش مصنوعی روی انواع سختافزارها اجرا میشوند، از جمله برخی که تحت کنترل انسان نیستند.» آنها معتقدند تکثیرکنندههای کند میتوانند نشانهای اولیه از ظهور گونههای سریعتر و تهاجمیتر باشند. کلادفلر نیز پیشتر گزارش داده است که اکنون رباتها بیشتر از انسانها از اینترنت استفاده میکنند.
منبع: Anthropic