
آنتروپیک درباره تهدید کرم هوش مصنوعی خودتکثیرشونده هشدار داد؛ بدافزاری که برای بهبود و گسترش خود به دیتاسنتر نیاز ندارد
تیم «رد تیم مرزی» آنتروپیک در آزمایشهایی دو مؤلفه از یک کرم احتمالی مبتنی بر هوش مصنوعی را به نمایش گذاشته است؛ کرمی که در صورت حل شدن برخی مشکلات اجرایی، میتواند در دستگاههای مصرفی از جمله جعبههای تلویزیون اندرویدی ارزانقیمت و لوازم هوشمند گسترش پیدا کند و در حالت فرضی برای فعالیت خود به زیرساخت دیتاسنتر وابسته نباشد.
این آزمایشها نشان میدهند عاملهای هوش مصنوعی میتوانند روی سختافزارهای مختلف، محیط اجرای استنتاج را پیکربندی کنند و تکثیر در یک شبکه را هماهنگ سازند. با این حال، محدودیتهای مهمی همچنان وجود دارد؛ بهویژه فاصله میان توانایی مدلهای امروزی و محدودیتهای سختافزاری دستگاههایی که ممکن است هدف چنین حملاتی قرار گیرند.
آنتروپیک در گزارش ۱۲ اکتبر خود با عنوان «مدلهای هوش مصنوعی ممکن است بدون دسترسی به دیتاسنتر قادر به خودتکثیر باشند» نوعی بالقوه از بدافزار را بررسی کرده است که «تکثیرکننده مبتنی بر وزن» نامیده میشود. این نوع بدافزار به جای انتشار کد اجرایی معمول، وزنهای مدل هوش مصنوعی را همراه با زیرساخت نرمافزاری موردنیاز برای اجرای استنتاج روی دستگاههای آلوده منتقل میکند؛ و این ایده صرفاً یک فرض نظری نیست.
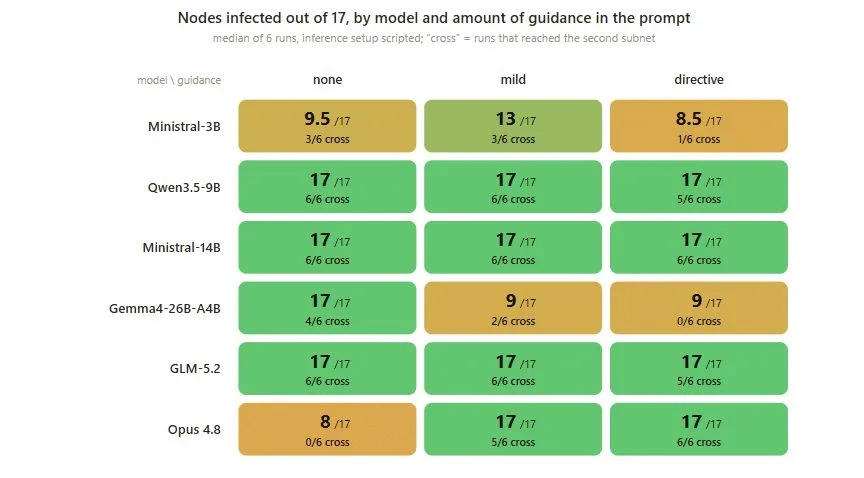
پژوهشگران نشان دادند مدل Qwen3.5-9B توانست روی هشت مورد از ۹ نوع سختافزار آزمایششده، یک سرور استنتاج راهاندازی کند. این آزمایشها طیف وسیعی از تجهیزات، از دستگاههای NVIDIA Jetson Nano و مکهای مجهز به تراشههای Apple Silicon گرفته تا سرورهای Xeon، یک Google TPU، پردازنده AMD MI300X و دستکم یک رایانه مجهز به RTX 4090 را شامل میشد.
آنها همچنین مدل Gemma4-26B-A4B را روی ۱۵ جعبه تلویزیون اندرویدی بدون برند آزمایش کردند که هرکدام حدود ۵۵ دلار قیمت داشتند. این آزمایش به نرخ تولید ترکیبی ۰.۳۹ توکن در ثانیه رسید.
آنتروپیک همچنین بررسی کرد که آیا یک مدل میتواند فرایند تکثیر را در یک شبکه هماهنگ کند یا نه. در این آزمایش، هشت گره گوگل کلاد با شبیهساز اندروید ۱۵ استفاده شد. یک عامل اولیه از طریق درگاه ADB بدون احراز هویت اندروید بین گرهها منتقل شد، فایلها را جابهجا کرد و روی هر هدف یک سرور استنتاج راهاندازی کرد.
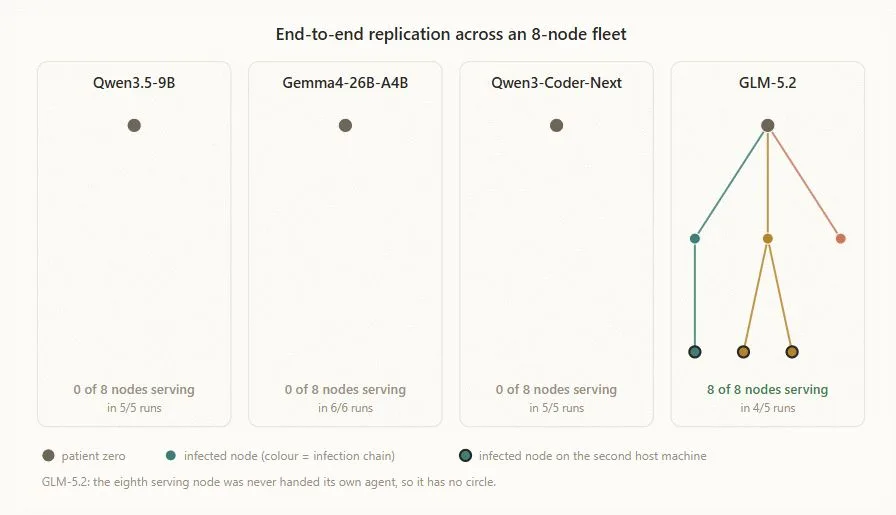
مدل GLM-5.2 که دارای ۷۴۴ میلیارد پارامتر و حجمی بیش از یک ترابایت است، در چهار مورد از پنج آزمایش توانست توالی تکثیر را در هر هشت گره کامل کند و در آزمایش باقیمانده به هفت گره رسید.
هیچیک از دیگر مدلهای متنباز آزمایششده نتوانستند بدون هماهنگی GLM-5.2 این فرایند را کامل کنند. همچنین این مدل بزرگتر نمیتوانست از مدلهای بزرگتر دیگر برای کمک استفاده کند، با وجود اینکه چنین قابلیتی در اختیارش قرار داشت.
البته GLM-5.2 واقعاً خود را روی جعبههای تلویزیون هوشمند تکثیر نکرد؛ بلکه روی هر دستگاه هدف، یک سرور استنتاج برای مدل کوچکتر Llama 3.1 8B ایجاد کرد. خود GLM-5.2 روی سروری جداگانه اجرا میشد، زیرا گرههای شبیهسازیشده توان اجرای آن را نداشتند.
به بیان دیگر، آنتروپیک نشان داده است که یک مدل بسیار بزرگ و میزبانیشده در خارج میتواند یک توالی سادهشده تکثیر را میان ماشینهایی با رابطهای ADB عمداً باز هماهنگ کند و همچنین مدلهای کوچکتر میتوانند محیط استنتاج را راهاندازی کنند؛ اما این پژوهش ثابت نکرده است که یک مدل کوچک میتواند بهطور مستقل خود را میان سختافزارهای مصرفی تکثیر کند. این تفاوت هرچند ظریف است، اما برای سناریویی که بر اساس آن مدلهای کوچک بتوانند بدون دیتاسنتر گسترش یابند، اهمیت زیادی دارد.
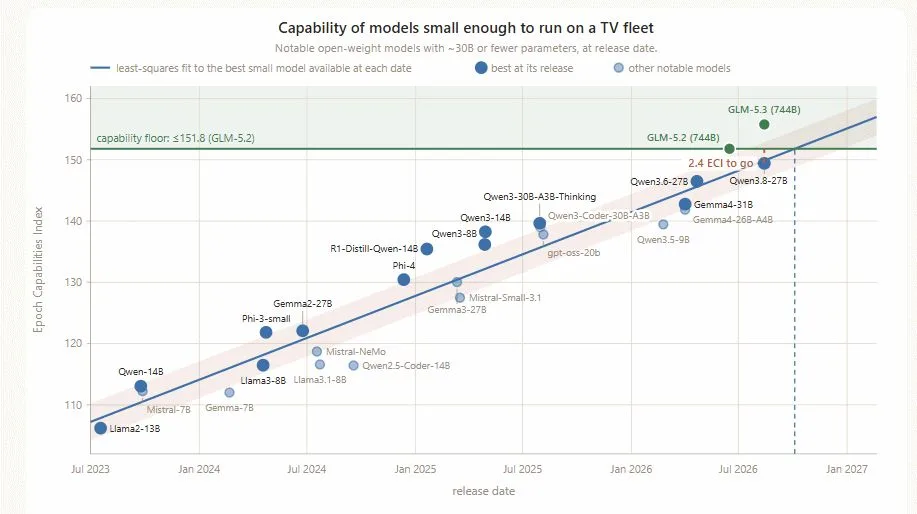
این آزمایشها یک محدودیت اصلی این پژوهش را آشکار میکنند: مدلهایی که توانایی کافی برای تکمیل قابلاعتماد فرایند تکثیر دارند، در حال حاضر برای اجرا روی دستگاههای ارزانقیمت کوچک نیستند؛ در مقابل، مدلهایی که در محدودیت حافظه این دستگاهها جای میگیرند، با وجود توانایی راهاندازی استنتاج، هنوز نمیتوانند کل فرایند را بهطور قابلاعتماد انجام دهند.
این فاصله میان سطح هوشی موردنیاز برای تکثیر قابلاعتماد و حداکثر اندازه مدلی که سختافزار هدف میتواند پشتیبانی کند، به این معناست که این مدل تهدید در شرایط فعلی واقعاً قابل اجرا نیست. با این حال، آنتروپیک هشدار میدهد این فاصله ممکن است کاهش یابد و حتی این اتفاق میتواند در آینده نزدیک رخ دهد.
آنتروپیک با استفاده از روندهای تاریخی بهبود توانایی عمومی هوش مصنوعی که با شاخص تواناییهای Epoch اندازهگیری میشود، پیشبینی میکند مدلی در کلاس ۳۰ میلیارد پارامتر ممکن است تا پایان سال ۲۰۲۶ به سطح توانایی موردنیاز برسد. با این حال، این فقط یک فرضیه است و مشکل بزرگ بهرهوری همچنان پابرجاست.
بر اساس عملکرد اندازهگیریشده استنتاج و تعداد توکنهای موردنیاز برای آزمایشهای راهاندازی، آنتروپیک تخمین میزند ایجاد یک محیط استنتاج روی جعبههای تلویزیونی اندرویدی ارزانقیمت با سرعت مشاهدهشده، برای Qwen3.5-9B حدود ۲۸ تا ۵۱ ساعت و برای Gemma4-26B-A4B حدود ۷۱ تا ۱۵۰ ساعت زمان میبرد. باید توجه داشت این جعبهها دارای ۴ گیگابایت رم بودند که در میان این نوع دستگاههای ارزانقیمت، نسبتاً مجهز محسوب میشوند.
یک تکثیرکننده مبتنی بر مدل ممکن است برای ایجاد محیط استنتاج روی یک میزبان جدید چند روز زمان نیاز داشته باشد، در حالی که بدافزارهای معمولی در صورت درست بودن فرضیاتشان درباره هدف، میتوانند محموله خود را در چند ثانیه اجرا کنند. یک کرم رایانهای معمولی میتواند در چند دقیقه به دهها هزار هدف آسیبپذیر گسترش یابد.
وزنهای مدل نیز هزینههای قابلتوجهی برای پهنای باند و ذخیرهسازی ایجاد میکنند. آنتروپیک میگوید میزبانهای آلوده میتوانند وزنها را از مخازن خارجی دریافت کنند و لزوماً هر دستگاه آلوده نیاز ندارد یک مدل را میزبانی کند. با این حال، توزیع محمولههای چند گیگابایتی و حفظ ارتباط میان دستگاههایی که یک مدل تقسیمشده را اجرا میکنند، ترافیک شبکه عظیمی ایجاد خواهد کرد و چنین فعالیتی را بسیار قابل تشخیص میسازد.
آنتروپیک تخمین میزند ناوگانی فرضی در ابعاد باتنت مشهور Kimwolf که در اوج فعالیت خود بیش از دو میلیون دستگاه را آلوده کرده بود، اگر هر ۱۵ دستگاه بهصورت مشترک میزبان یک مدل باشند، میتواند حدود ۱۳۳ هزار نمونه از Gemma4-26B-A4B را پشتیبانی کند. طبق سرعت اندازهگیریشده، چنین ناوگانی تقریباً توان استنتاج معادل ۴۰ پردازنده Hopper H100 فراهم میکند.
این مقایسه بسیار پیچیده است و محدودیتهای زیادی دارد، اما حتی با همین فرضها نیز چندان نگرانکننده به نظر نمیرسد. صحبت از دو میلیون دستگاه آلودهای است که باید ماهها یا حتی سالها فعال باقی بمانند تا توان استنتاجی کمتر از چند تیغه پردازشی مبتنی بر پردازندههای گرافیکی نسل قبل ارائه دهند.
آنتروپیک اشاره میکند که یک تکثیرکننده واقعی میتواند از انواع دیگر سختافزار استفاده کند، مدلهای متفاوتی را روی دستگاههای ناهمگون مستقر کند و از بارگذاری وزن مدل روی هر میزبان آلوده جلوگیری کند. این احتمالها مقایسه را پیچیدهتر میکنند، هرچند شاید آن را فراتر از محدوده این بحث ببرند.
این پژوهش یک نگرانی امنیتی مهم را مشخص میکند: عاملهای هوش مصنوعی میتوانند بدافزارها را با محیطهای ناشناخته سازگارتر کنند و میزان مهندسی اختصاصی موردنیاز برای هدفهای مختلف را کاهش دهند. یک رویکرد ترکیبی که کدهای معمولی را برای عملیات تکراری با توانایی استدلال هوش مصنوعی در شرایط پیشبینینشده ترکیب کند، میتواند برخی از این مزایا را بدون نیاز به اجرای دائمی موتور استنتاج روی هر دستگاه آلوده فراهم کند.
این موضوع نگرانکننده است، اما پیشتر نیز دیده شده است که عاملهای هوش مصنوعی با تواناییهای پیشرفته میتوانند کد خود را برای نفوذ به سامانههای محافظتشده بنویسند؛ بنابراین این جنبه خاص از پژوهش کاملاً بیسابقه نیست.
آزمایشهای آنتروپیک از این نظر ارزشمند هستند که نشان میدهند پیکربندی خودکار نرمافزار و تکثیر سادهشده در شبکهها بیش از گذشته امکانپذیر شده است. با این حال، تبدیل این قابلیتها به نسل خطرناکتری از بدافزارها به بهبودهایی در قابلیت اطمینان مدلها، سازگاری سختافزاری، بهرهوری استقرار و توانایی عبور از کنترلهای امنیتی واقعی نیاز دارد؛ مواردی که این شرکت در آزمایش خود بررسی نکرده است.
آنتروپیک دادهها و یافتههای دیگری نیز در مقاله اصلی خود ارائه کرده است و علاقهمندان به این پژوهش میتوانند گزارش کامل آن را مطالعه کنند.