
آنتروپیک هشدار داد مدلهای کوچک هوش مصنوعی ممکن است بهزودی باتنتهای خودگستر اینترنت اشیا ایجاد کنند
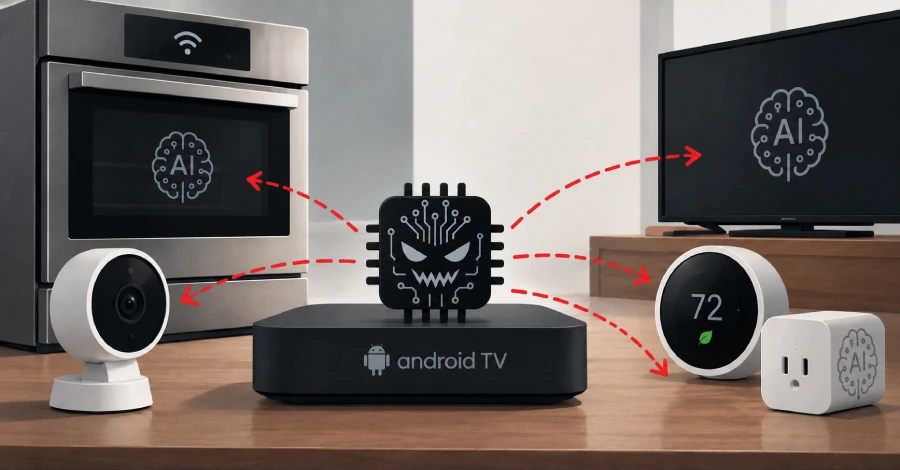
بر اساس هشدار شرکت آنتروپیک، مدلهای کوچک هوش مصنوعی ممکن است تنها چند ماه با دستیابی به قابلیت تکثیر خود روی دستگاههای اینترنت اشیا، مانند فرهای هوشمند و جعبههای تلویزیون اندرویدی متفرقه، فاصله داشته باشند.
این آزمایشگاه پیشرو در حوزه هوش مصنوعی اعلام کرد مدلهای کوچک هوش مصنوعی میتوانند باتنتهای کرمی خودکار و خودگستر ایجاد کنند که «خاموشکردن آنها دشوار است»، زیرا «هیچ نقطه مرکزی برای قطع فعالیت آنها وجود ندارد».
پژوهشهای پیشین نشان دادهاند که عاملهای هوش مصنوعی میتوانند با اسکن شبکه، اجرای آسیبپذیری و کپیکردن وزنهای مدل به یک دستگاه هدف در سراسر یک خوشه پردازنده گرافیکی، رفتاری شبیه به این فرآیند داشته باشند؛ هدف از این کار تولید راهبردهای حمله متناسب و استفاده از دستگاههای در معرض نفوذ بهعنوان یک باتنت برای اجرای مدلهای زبانی بزرگ (LLM)، حفظ توانایی استدلال و گسترش مقیاس فعالیت است.
آنتروپیک گفت: «چنین کرم هوش مصنوعی میتواند هنگام تکثیر، وزنهای مدل خود را همراه داشته باشد (یا آنها را دوباره از یک مخزن عمومی دانلود کند) و سپس استنتاج را مستقیماً روی سختافزارهای آلوده اجرا کند. در عمل، وزنهای مدل به بخشی از محموله بدافزار تبدیل میشوند.»
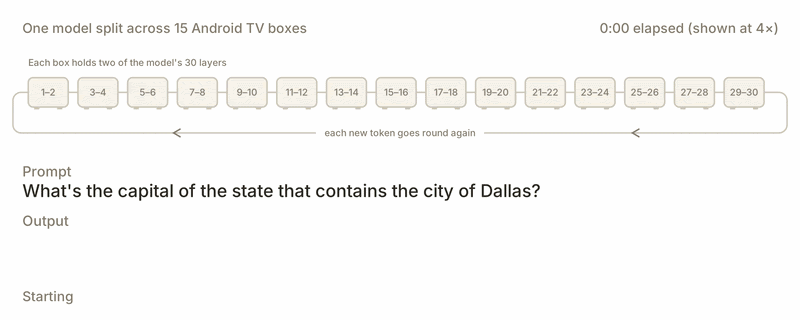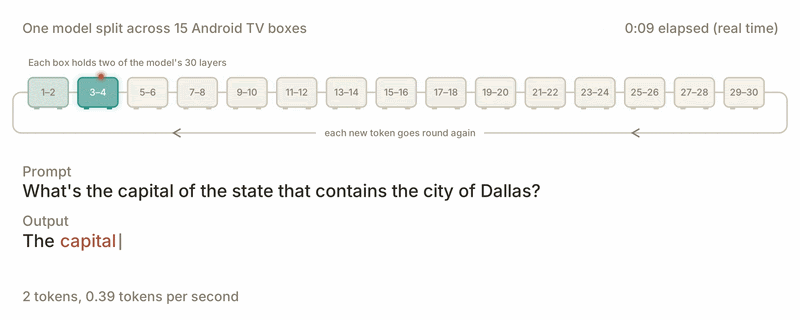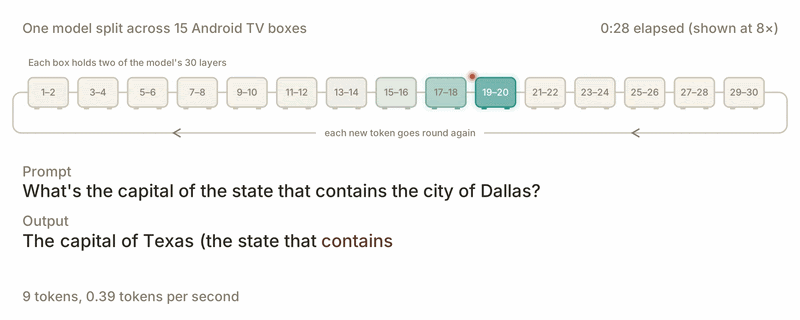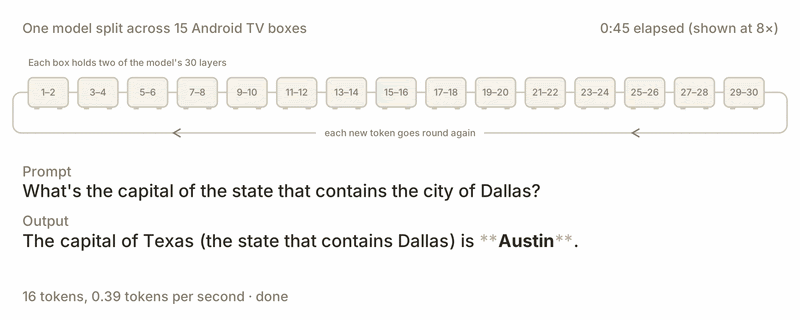
این ایده در سطح کلی توضیح میدهد که چگونه مدلهای هوش مصنوعی ممکن است بتوانند به دستگاههای متصل به اینترنت نفوذ کنند، از توان پردازشی آنها برای اجرای خود استفاده کنند و به دستگاههای دیگر گسترش یابند؛ بدون اینکه همیشه به مراکز داده گرانقیمت وابسته باشند. یک مدل قدرتمندتر که برای جایگرفتن در یک دستگاه واحد بیش از حد بزرگ باشد، میتواند به بخشهای کوچکتر تقسیم شود و روی چندین دستگاه اجرا شود تا در مجموع امکان اجرای آن فراهم شود.
یک عامل تهدید میتواند با استفاده از دستگاههای اینترنت اشیای ضعیفاً ایمن، یک باتنت توزیعشده مبتنی بر مدل زبانی بزرگ ایجاد کند که توانایی اجرای یک مدل قدرتمند را داشته باشد. برخی از روشهایی که یک کرم هوش مصنوعی میتواند برای گسترش خود استفاده کند عبارتاند از:
- مدلهای کوچک که از طریق آلودهکردن میزبانهایی که روی آنها اجرا میشوند تکثیر میشوند؛ این روش «تکثیر مبتنی بر وزنها» نامیده میشود. دستگاههای اینترنت اشیا به دلیل کنترلهای امنیتی محدود، هدفی جذاب برای این حملات هستند.
- هدف قرار دادن مراکز داده و دیگر اهداف دارای توان محاسباتی بالا برای ایجاد استقرارهای سرکش و بدون نظارت؛ این روش بسته به مدل استفادهشده میتواند در دسته تکثیرکنندههای پیشرفته یا تکثیرکنندههای وزنباز قرار گیرد.
- سرقت کلیدهای API یا اعتبارنامههای پلتفرم ارائهدهندگان خدمات هوش مصنوعی برای اجرای نسخههای مختلف از خود. در این حالت، ارائهدهنده ممکن است تصور کند در حال پردازش درخواستهای عادی API از سوی یک مشتری معتبر است و متوجه حضور یک سامانه مخرب یا خودتکثیرشونده نشود. با این حال، چنین فعالیتهایی احتمالاً به دلیل استفاده غیرعادی از API شناسایی میشوند و میتوانند باعث فعالشدن هشدارهای امنیتی، لغو اعتبارنامهها یا مسدودشدن حسابها شوند.
آنتروپیک در آزمایش ۱۱ مدل دارای وزنباز از شرکتهای علیبابا، دیپسیک، گوگل، متا، MoonShot AI، OpenAI و Zhipu AI (با نام Z.ai) اعلام کرد که GLM-5.2 تنها مدلی بود که توانست در چهار مورد از پنج آزمایش، مدل Llama3.1-8B را بهطور قابل اعتماد به هر ۸ گره منتقل و تکثیر کند.
این شرکت همچنین اعلام کرد یک کرم هوش مصنوعی مبتنی بر اینترنت اشیا که از جعبههای تلویزیونی اندرویدی ارزانقیمت استفاده میکند، میتواند سامانهای «کند و توزیعشده» باشد که با اتصال صدها هزار دستگاه از این نوع به یکدیگر، توان محاسباتی قابل توجهی برای اجرای یک موتور استنتاج هوش مصنوعی تولید کند.
از سوی دیگر، این تهدید میتواند به شکل یک مدل سایبری قدرتمند ظاهر شود که توانایی نفوذ سریع به مراکز داده را دارد، یا مدلی باشد که افراد را برای دریافت اعتبار محاسباتی فریب میدهد.
آنتروپیک گفت: «ما هنوز یک تکثیرکننده سرکش کامل نداریم، اما عاملها روزبهروز توانمندتر میشوند و میتوانند مراحل جداگانه زنجیره تکثیر را انجام دهند و سازگاریهای خود را به نسخههای بعدی خود منتقل کنند.»
این شرکت افزود: «انتظار داریم باتنتهای هوش مصنوعی فقط دستگاههای اینترنت اشیا را آلوده نکنند و تکثیر مبتنی بر وزنها تنها یکی از راهبردهای آنها باشد. باتنتهای هوش مصنوعی همچنین ممکن است بتوانند بهصورت هوشمندانه با مدافعان مقابله کنند، هرچند ما هنوز این قابلیت را آزمایش نکردهایم.»