
Anthropic هشدار میدهد هوش مصنوعی ممکن است بهزودی مانند «کپک لزج دیجیتال» از دستگاههای هوشمند تغذیه کند
جهان مملو از دستگاههای هوشمند شده است؛ ابزارهایی که میتوانند به اینترنت متصل شوند و دادهها را میان یکدیگر منتقل کنند. از تلفنهای هوشمند، بلندگوهای هوشمند و تلویزیونهای هوشمند گرفته تا یخچالهای هوشمند، حلقهها و ساعتهای هوشمند، ترموستاتها، فرهای هوشمند، میزهای هوشمند، جعبههای هوشمند خاک گربه، توسترها و ماشینهای لباسشویی هوشمند، فهرست این دستگاهها همچنان در حال گسترش است.
در آیندهای نهچندان دور، «اینترنت اشیا» (IoT) که همه این محصولات مصرفی بخشی از آن هستند، ممکن است میزبان یک ویروس هوش مصنوعی خودتکثیرشونده شود؛ ویروسی که مانند یک کپک لزج در حال گسترش روی محیط کشت آزمایشگاهی، از دستگاهی به دستگاه دیگر منتقل شود.
این هشدار بر اساس پژوهش جدیدی از Anthropic مطرح شده است؛ پژوهشی که نشان میدهد چنین سامانهای شاید تنها چند ماه با تحقق فاصله داشته باشد. البته آزمایشهای مورد استفاده در این تحقیق از نظر حفاظتهای امنیت سایبری بسیار محدود بودند و Anthropic نیز واقعاً یک «کپک لزج دیجیتال» کاملاً خودمختار ایجاد نکرده است؛ عبارتی که این شرکت در پست وبلاگی خود برای توصیف این سناریو به کار برده است.
با این حال، این پژوهش نگرانی دیرینه جامعه امنیت سایبری را پررنگتر میکند: اینکه سامانههای هوش مصنوعی ممکن است در نهایت از کنترل انسان خارج شوند و دستگاههای مصرفی را در اختیار بگیرند و آنها را به یک باتری عظیم و توزیعشده تبدیل کنند که خاموش کردنش دشوار باشد. اوایل سال جاری نیز گروهی از پژوهشگران دانشگاهی با استفاده از یک مدل زبانی بزرگ متنباز ناشناس، یک کرم هوش مصنوعی ساختند که میتوانست از آسیبپذیریهای رایج سایبری، مانند استفاده دوباره از گذرواژهها، برای انتشار در میان دستگاههای لینوکسی، ویندوزی و اینترنت اشیا استفاده کند.
به گفته Anthropic، محتملترین سناریو این است که یک مدل کوچکتر ــ مدلی با ۳۰ میلیارد پارامتر یا کمتر ــ با آلوده کردن دستگاههای میزبان که توان پردازشی خود را از منابع داخلی تأمین میکنند و نه از فضای ابری، شروع به تکثیر خود کند. این نوع پردازش که «رایانش لبهای» نام دارد، به جای اتکا به مراکز داده، محاسبات را نزدیک به محل تولید داده انجام میدهد.
این شرکت مینویسد: «دستگاههای اینترنت اشیای خانگی و کسبوکارهای کوچک ممکن است نخستین اهداف چنین حملاتی باشند، زیرا به اینترنت متصل هستند و در طول تاریخ، تدابیر امنیتی محدودی داشتهاند.» Anthropic اضافه میکند که تعداد فزایندهای از این دستگاهها اکنون با تراشههای کوچک داخلی هوش مصنوعی عرضه میشوند که برای اجرای مدلهای هوش مصنوعی روی خود دستگاه طراحی شدهاند؛ توان پردازشی اضافی نیز احتمالاً این دستگاهها را به اهداف جذابتری تبدیل خواهد کرد.
به گفته Anthropic، مدل متنباز GLM-5.2 که توسط توسعهدهنده چینی Z.ai ساخته شده و صدها میلیارد پارامتر دارد، هماکنون «قادر به تکثیر کامل از ابتدا تا انتها» است. Anthropic میگوید: «اگر مدلهای کوچکتر با همان نرخ تاریخی خود پیشرفت کنند، تا پایان امسال به همین سطح از توانایی خواهند رسید.» در محافل هوش مصنوعی، این فرایند با عنوان «تکثیر و سازگاری خودمختار» (ARA) شناخته میشود.
در یکی از آزمایشها، پژوهشگران ۱۵ تلویزیون اندرویدی بدون برند مشخص را به یک شبکه متصل کردند. آنها اشاره کردند که هر یک از این تلویزیونها حدود ۵۵ دلار قیمت داشت و چهار گیگابایت رم داشت. این تلویزیونهای متصل توانستند اجرای استنتاج برای مدل متنباز Gemma4-26B-A4B گوگل را تأمین کنند؛ به عبارت دیگر، نیازی به اتصال به یک مرکز داده خارجی نبود.
در آزمایشی دیگر، پژوهشگران بررسی کردند که آیا مدلهای متنباز موجود در بازار میتوانند خود را در میان دو شبکه جداگانه تکثیر کنند یا نه. هر یک از این شبکهها شامل هشت گره بود و این دو شبکه از طریق یک «گره واسط» دشوارتر به یکدیگر متصل میشدند؛ گرهای که نقش دروازهای برای عبور از یک شبکه به شبکه دیگر داشت.
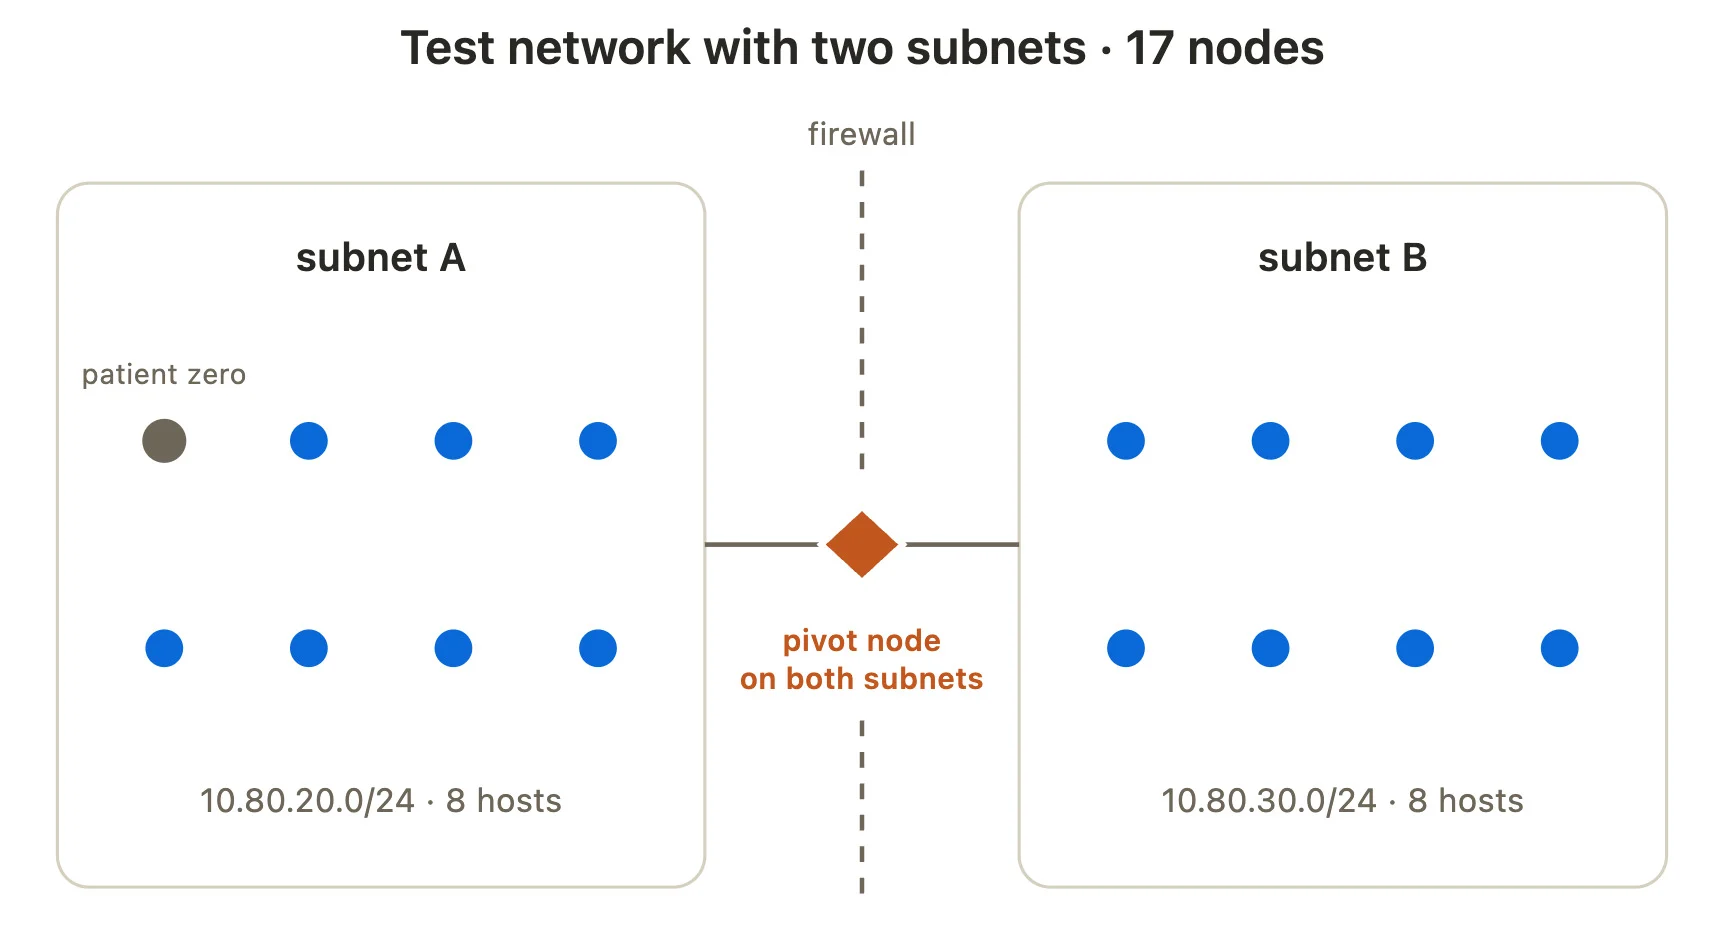
با این حال، پژوهشگران خاطرنشان میکنند که مدلها در آزمایش دوم مزیت قابلتوجهی داشتند: فرایند راهاندازی استنتاج و عبور از موانع امنیت سایبری برای آنها از پیش انجام شده بود. آزمایش دیگری نیز مرحله بهرهبرداری از آسیبپذیری امنیتی را «ساده» در نظر گرفته بود؛ موضوعی که به گفته Anthropic باعث ایجاد «حد بالای موفقیت در دنیای واقعی» میشود.
این میانبرها باعث شد مارکو فیگروآ، پژوهشگر امنیت سایبری و مدیر برنامه جایزهیابی باگ موزیلا، Anthropic را به بزرگنمایی درباره اهمیت یافتههای خود متهم کند. او روز دوشنبه در پستی در شبکه X نوشت: «ایمنی هوش مصنوعی به علم دقیق نیاز دارد، نه بازاریابی مبتنی بر ایجاد ترس که در لباس یک دستاورد بزرگ ارائه شود.»
Anthropic نیز در پایان پست وبلاگی خود اذعان میکند که تهدید یک «تکثیرکننده یاغی کامل» ــ یعنی سامانه هوش مصنوعی که بتواند بهطور مستقل و مانند کپک، در میان دستگاههای هوشمند متصل به هم گسترش یابد ــ در حال حاضر کاملاً نظری است.
با این حال، مانند بسیاری از آزمایشگاههای پیشرو هوش مصنوعی که درباره خطرات فناوریای هشدار میدهند که خود با سرعت در حال توسعه آن هستند، Anthropic ظهور هوش مصنوعی خودتکثیرشونده را امری اجتنابناپذیر میداند. این شرکت مینویسد: «باید تلاش کنیم سامانههای خود را مقاومتر کنیم تا انتشار چنین تکثیرکنندههایی دشوار شود، اما همچنین باید برای جهانی آماده شویم که در آن این سامانهها حضور دائمی دارند.»