
گووتک و گوگل دیپمایند برای شناسایی لحظهای کلاهبرداریهای مبتنی بر هوش مصنوعی روی دستگاهها همکاری میکنند
سنگاپور: آژانس فناوری دولت سنگاپور (GovTech) با آزمایشگاه پژوهشی هوش مصنوعی گوگل دیپمایند همکاری میکند تا فناوری شناسایی لحظهای کلاهبرداریهای مبتنی بر هوش مصنوعی روی دستگاهها را توسعه دهد. ژوزفین تئو، وزیر توسعه دیجیتال و اطلاعات سنگاپور، روز چهارشنبه (۱۴ اکتبر) این خبر را اعلام کرد.
تئو که مسئولیت گروه امنیت سایبری و دولت هوشمند را نیز بر عهده دارد، گفت این همکاری میتواند حفاظت قویتری در برابر تهدیدها ایجاد کند و در عین حال حریم خصوصی کاربران را حفظ کند.
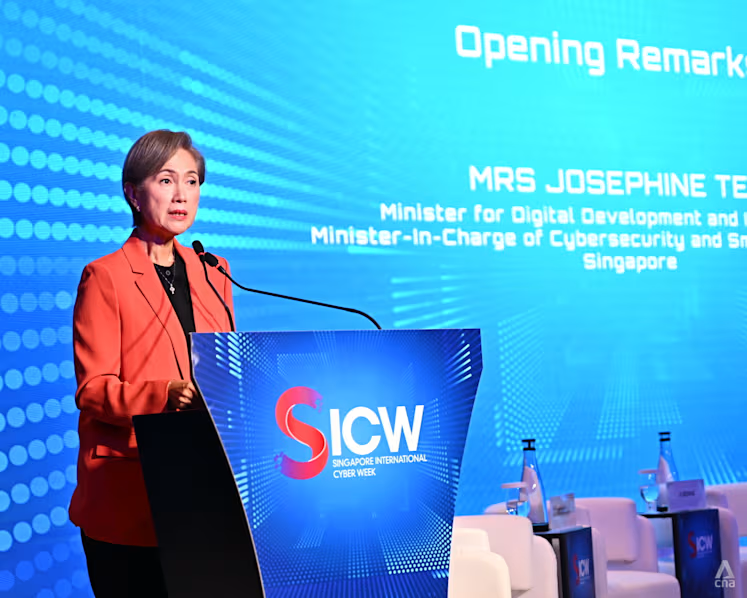
ژوزفین تئو، وزیر توسعه دیجیتال و اطلاعات، در مراسم افتتاحیه نشست مهاجرت به فناوریهای امن در برابر کوانتوم در رویداد هفته بینالمللی امنیت سایبری سنگاپور در مرکز همایشهای سندز در ۱۴ اکتبر ۲۰۲۶ سخنرانی میکند. (عکس: CNA/Raydza Rahman)
او گفت: «اگر دستگاههای ما بتوانند نشانههای دستکاری را در مراحل اولیه شناسایی کنند، میتوانیم به قربانیان احتمالی کمک کنیم تا از زیان مالی یا از دست رفتن اطلاعات ورود جلوگیری کنند، در حالی که پیامهای شخصی آنها روی دستگاههایشان باقی میماند.»
تئو در سخنرانی خود در هفته بینالمللی امنیت سایبری سنگاپور در مرکز همایشهای سندز گفت مقابله با کلاهبرداریها به دلیل استفاده مجرمان از هوش مصنوعی «سختتر از گذشته شده است».
او افزود: «پاسخ ما نباید دور شدن از هوش مصنوعی به دلیل سوءاستفاده کلاهبرداران از آن باشد. در عوض، باید دفاعهای خود را تقویت کنیم و آنها را بهتر کنیم.» به گفته او، سنگاپور باید هماهنگی میان نهادهای مختلف را افزایش دهد، زیرا کلاهبرداران تاکتیکهای خود را در چندین سامانه مختلف به کار میگیرند.
تئو توضیح داد که یک قربانی ممکن است ابتدا با یک کلاهبرداری در شبکههای اجتماعی روبهرو شود، سپس به یک پلتفرم پیامرسان منتقل شود، تماس تلفنی دریافت کند و در نهایت پول را از طریق یک مؤسسه مالی منتقل کند. هر مرحله فرصتی برای مداخله ایجاد میکند، اما هیچ مدافعی به تنهایی کل زنجیره را نمیبیند.
او گفت: «بنابراین کافی نیست که هر سازمان توانایی بیشتری برای متوقف کردن کلاهبرداریها پیدا کند. ما باید دفاعهای خود را به یکدیگر متصل کنیم تا یک نشانه واحد که در بخشی از این اکوسیستم شناسایی میشود، بتواند در بخش دیگری اقدام لازم را فعال کند.»
تئو همچنین گفت هوش مصنوعی میتواند برای شناسایی تهدیدها در مقیاس گسترده مورد استفاده قرار گیرد. برای نمونه، سامانه Scam Analytics and Tactical Intervention System که توسط گووتک و نیروی پلیس سنگاپور توسعه یافته، هر روز بیش از ۶۰۰ هزار وبسایت را با استفاده از هوش مصنوعی بررسی و ارزیابی میکند و هر بررسی تنها چند ثانیه زمان میبرد.
این سامانه هر ماه حدود ۲۰ هزار وبسایت مخرب را مختل میکند و دامنه فعالیت آن به شناسایی شمارههای تلفن همراه و پلتفرمهای آنلاین مشکوک نیز گسترش یافته است.
تئو گفت این قابلیت به سنگاپور اجازه میدهد تهدیدها را با سرعت و مقیاسی شناسایی و با آنها مقابله کند که تنها با تلاش انسانی امکانپذیر نیست.
تهدیدهای کوانتومی
تئو گفت سنگاپور باید توجه ویژهای نیز به خطرهای مرتبط با فناوری کوانتومی داشته باشد.
رایانش کوانتومی از اصول فیزیک کوانتوم برای حل مسائل پیچیده استفاده میکند. او گفت این فناوری «نویدهای بزرگی» دارد، اما رایانههای کوانتومی به اندازه کافی قدرتمند در آینده ممکن است بتوانند برخی از روشهای رمزنگاری محافظتکننده از تراکنشهای مالی، ارتباطات حساس و سامانههای دیجیتال را بشکنند.
او گفت: «ما نمیدانیم این اتفاق چه زمانی رخ خواهد داد، اما میدانیم که باید برای آن آماده شویم. بازیگران مخرب از هماکنون انگیزه دارند دادههای حساس رمزگذاریشده را سرقت کنند و منتظر بمانند تا رایانههای کوانتومی در آینده بتوانند آنها را رمزگشایی کنند.»
برای سازمانهای بزرگ، مهاجرت به راهکارهای امن در برابر کوانتوم ممکن است چندین سال طول بکشد. این سازمانها باید خطرها را ارزیابی کنند، سامانهها و دادهها را اولویتبندی کنند و مشخص کنند کدام رمزگذاریهای فعلی ممکن است شکسته شوند.
به گفته تئو، آنها همچنین باید با تأمینکنندگان فناوری همکاری کنند، روشهای جایگزین رمزگذاری را آزمایش کنند و بهتدریج سامانههای خود را منتقل کنند.
در ماه ژوئن، آژانس امنیت سایبری سنگاپور (CSA) دستورالعملهایی درباره مراحل مهاجرت برای مالکان زیرساختهای اطلاعاتی حیاتی، یعنی سامانههای رایانهای ارائهدهنده خدمات ضروری، منتشر کرد. انتظار میرود این سازمانها مهاجرت خود را تا سال ۲۰۳۱ تکمیل کنند.
این آژانس پیشتر بخشهای انرژی، آب، بانکداری و امور مالی، سلامت، حملونقل، فناوری اطلاعات و ارتباطات، رسانه، خدمات امنیتی و اضطراری و دولت را به عنوان حوزههایی دارای چنین سامانههایی معرفی کرده بود.
تئو گفت سنگاپور برای سایر سازمانها نیز دستورالعملهایی منتشر خواهد کرد تا برای مهاجرت امن در برابر کوانتوم تا سال ۲۰۳۵ آماده شوند. به گفته او، این دستورالعملها شامل سازمانهایی خواهد بود که مواجهه آنها با تهدید کوانتومی میتواند پیامدهای جدی داشته باشد.
برای مثال، سازمانهایی که اطلاعات حساسی را نگهداری میکنند که باید سالها محرمانه باقی بماند، یا سازمانهایی که خدمات حیاتی مانند ارتباطات یا تراکنشهای دیجیتال ارائه میکنند و حفظ یکپارچگی و محرمانگی اطلاعات برای آنها ضروری است.
همچنین یک کمکهزینه جدید برای آغاز مهاجرت امن در برابر کوانتوم، به سازمانها برای عبور از مرحله برنامهریزی به اجرا کمک خواهد کرد. این بودجه اولیه و محدود زمانی به آنها امکان میدهد چالشهای اجرایی را شناسایی کنند، راهکارهای امن در برابر کوانتوم را در محیطهای واقعی آزمایش کنند و تجربه لازم برای مهاجرت در مقیاس گسترده را به دست آورند.
این کمکهزینه برای همه سازمانها در دسترس است، اما اولویت با مالکان سامانههای زیرساخت اطلاعاتی حیاتی خواهد بود. این برنامه از اول نوامبر تا ۳۱ اکتبر ۲۰۲۷ اجرا میشود و هر طرح آزمایشی تأمینشده حداکثر شش ماه ادامه خواهد داشت.
CSA اعلام کرد سازمانها میتوانند این طرحها را در داخل مجموعه خود اجرا کنند یا با ارائهدهندگان مناسب راهکار همکاری کنند. اولویت با مواردی خواهد بود که چالشهای رایج مهاجرت را هدف قرار میدهند؛ از جمله انتقال کامل یک برنامه یا سامانه و شناسایی و ثبت داراییهای رمزنگاری.
تئو گفت هیچیک از تهدیدهای کلاهبرداری یا خطرهای کوانتومی را نمیتوان تنها توسط دولت یا یک کشور حل کرد.
او گفت: «پیشی گرفتن از این تهدیدها تنها به چیزهایی که خودمان میتوانیم بسازیم بستگی ندارد، بلکه به چیزهایی وابسته است که میتوانیم از طریق حمایت متقابل با یکدیگر به اشتراک بگذاریم.»