
افبیآی کارمند OpenAI را بازداشت کرد؛ آنتروپیک درباره گسترش هوش مصنوعی خودتکثیرشونده به دستگاههای هوشمند هشدار داد
افبیآی یک کارمند OpenAI را به اتهام کار گذاشتن یک دستگاه ضبط مخفی در دفتر این شرکت در سانفرانسیسکو بازداشت کرده است؛ همزمان، آنتروپیک هشدار داده که پیشرفتهای هوش مصنوعی ممکن است در آینده به ایجاد سامانههای هوش مصنوعی خودتکثیرشوندهای منجر شود که در دستگاههای متصل به اینترنت گسترش پیدا کنند.
این دو رویداد که طبق گزارشهای موجود ارتباطی با یکدیگر ندارند، چالشهای امنیتی متفاوتی را در صنعت هوش مصنوعی برجسته میکنند؛ از حفاظت از اطلاعات محرمانه شرکتها گرفته تا جلوگیری از تهدیدهای سایبری احتمالی در آینده.
با این حال، هر دو مورد نشان میدهند که با افزایش توانایی هوش مصنوعی و ادغام بیشتر آن در عملیات تجاری و سختافزارهای مصرفی، موضوع امنیت اهمیت فزایندهای پیدا میکند.
بازداشت کارمند OpenAI در پرونده دستگاه ضبط مخفی
مقامهای فدرال آمریکا در ۹ اکتبر ۲۰۲۶، عبدالرزاق الفوزان، مهندس ۳۵ ساله OpenAI و شهروند عربستان سعودی، را بازداشت کردند. وزارت دادگستری آمریکا در ۱۳ اکتبر اعلام کرد که الفوزان به استفاده یا تلاش برای استفاده از یک دستگاه الکترونیکی برای رهگیری ارتباطات صوتی متهم شده است.
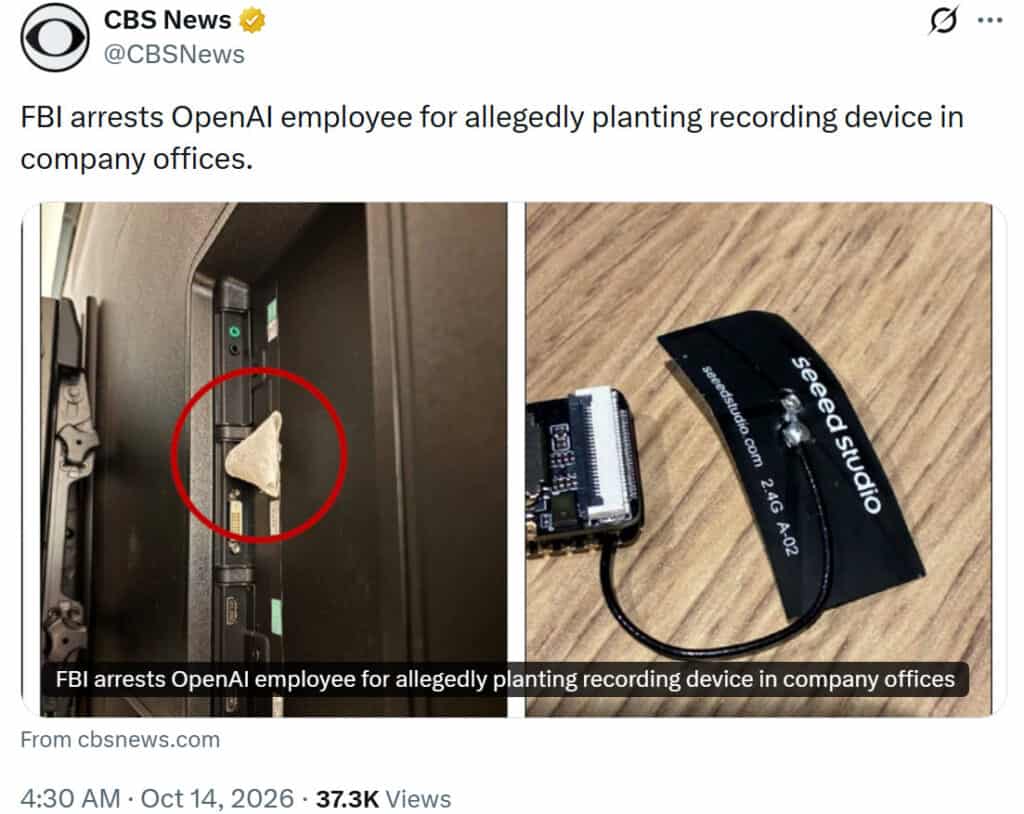
بر اساس شکایت کیفری، نیروهای امنیتی OpenAI در ۳۰ سپتامبر یک دستگاه ضبط صوت مخفی را در اتاق کنفرانس مدیران این شرکت در دفتر سانفرانسیسکو کشف کردند. بازرسان معتقدند این دستگاه حدود ۲۸ سپتامبر نصب شده بود. دستگاه به درگاه USB پشت یک تلویزیون متصل شده و با تکهای کوچک از دستمال توالت پوشانده شده بود.
این اتاق کنفرانس بهطور منظم برای جلساتی درباره تحقیقات فنی محرمانه، توسعه محصولات، برنامههای تجاری و تصمیمهای راهبردی استفاده میشد. افبیآی اعلام کرد این نشستها ممکن بود شامل مذاکرات با دولت، روابط تجاری و دیگر اطلاعات غیرعمومی درباره فعالیتهای OpenAI نیز باشد.
OpenAI پس از کشف دستگاه با بازرسان فدرال تماس گرفت. طبق گزارشها، این شرکت دریافت که دستگاه دارای قابلیت رمزگذاری و پایش صوتی بوده و مکانیزمی برای انتقال دادهها بهمنظور جلوگیری از شناسایی داشته است.
بازرسان همچنین فعالیتهایی را که گفته میشود پیش از کشف دستگاه به الفوزان مرتبط بوده بررسی کردند. وزارت دادگستری اعلام کرد بین ۲۴ تا ۳۰ سپتامبر، حساب یک چتبات مرتبط با همسر او ظاهراً درخواستهایی درباره ساخت، نصب، آزمایش و رمزگذاری یک دستگاه ضبط صوت ارسال کرده است. در شکایت همچنین آمده است که از یک ابزار بهرهوری برای جستوجوی اطلاعات درباره محل دفاتر، اتاقهای جلسه، تقویمها و نشستهای مرتبط با مدیران شرکت استفاده شده بود.
مقامها همچنین ادعا میکنند الفوزان در ۵ اکتبر به اتاق کنفرانس بازگشته و ظاهراً محل پشت تلویزیون، جایی که دستگاه قرار داده شده بود، را بررسی کرده است. نیروهای امنیتی OpenAI نیز یک دستگاه ضبط مشابه دیگر را داخل کیفی بدون مراقب که در اتاقی دیگر از دفتر رها شده بود، پیدا کردند.
OpenAI دسترسی الفوزان به سامانهها و ساختمانهای خود را محدود کرد و بعداً در حالی که با تحقیقات همکاری میکرد، همکاری کاری خود با او را پایان داد. این شرکت اعلام کرد شواهدی پیدا نکرده که نشان دهد او بهطور غیرمجاز وزنهای مدلها، کد منبع یا دادههای مشتریان را دسترسی یا استخراج کرده باشد.
OpenAI در بیانیهای که در X منتشر کرد، گفت: «در حال حاضر هیچ نشانهای نداریم که این فرد بهطور نامناسب به وزنهای مدل، کد منبع یا دادههای مشتریان دسترسی پیدا کرده یا آنها را خارج کرده باشد.»
تحقیقات همچنان ادامه دارد. الفوزان در بازداشت فدرال است و قرار است ۱۹ اکتبر در جلسه رسیدگی به قرار بازداشت حاضر شود. در صورت محکومیت، او با حداکثر پنج سال زندان، جریمهای تا سقف ۲۵۰ هزار دلار و سه سال آزادی تحت نظارت روبهرو خواهد بود. این موارد مجازاتهای احتمالی هستند، نه حکم قطعی، و اتهامها هنوز در دادگاه اثبات نشدهاند.
جدول زمانی رویدادهای ادعایی بر اساس اعلام افبیآی و OpenAI
- ۲۴ تا ۳۰ سپتامبر: حساب یک چتبات مرتبط با همسر الفوزان ظاهراً درخواستهایی درباره ساخت و استفاده از یک دستگاه ضبط صوت ارسال کرده است.
- ۲۸ سپتامبر: بازرسان معتقدند دستگاه ضبط در اتاق کنفرانس مدیران OpenAI نصب شده است.
- ۳۰ سپتامبر: کارکنان OpenAI دستگاه را کشف کردند و با افبیآی تماس گرفتند.
- ۵ اکتبر: الفوزان ظاهراً برای بررسی محل دستگاه بازگشته است. دستگاه مشابه دوم نیز در کیفی در بخش دیگری از دفتر پیدا شد.
- ۹ اکتبر: افبیآی الفوزان را بازداشت کرد و OpenAI همکاری کاری او را پایان داد.
- ۱۳ اکتبر: مقامهای فدرال بازداشت و اتهامها را بهطور عمومی اعلام کردند.
- ۱۹ اکتبر: جلسه رسیدگی به قرار بازداشت الفوزان برگزار خواهد شد.
هشدار آنتروپیک درباره گسترش هوش مصنوعی خودتکثیرشونده به دستگاههای هوشمند
در رویدادی جداگانه، آنتروپیک هشدار داده است که مدلهای نسبتاً کوچک هوش مصنوعی ممکن است بهزودی توانایی تکثیر خود در دستگاههای آسیبپذیر متصل به اینترنت را پیدا کنند. چنین سامانههایی میتوانند از سختافزارهای آلوده برای اجرای پردازشهای هوش مصنوعی استفاده کنند و شبکههای توزیعشدهای ایجاد کنند که کاملاً به مراکز داده متمرکز وابسته نیستند.
پژوهشگران آنتروپیک در گزارشی که ۱۲ اکتبر منتشر شد، آزمایشهایی را توصیف کردند که در آنها بررسی شده بود آیا مدلهای هوش مصنوعی میتوانند سختافزارهای ناشناخته را شناسایی کنند، نرمافزار لازم برای اجرای یک مدل را پیکربندی کنند و در میان دستگاههای متصل به تکثیر خود ادامه دهند.
پژوهشگران نوشتند: «آزمایشهای ما نشان میدهد مدلهای کوچک هوش مصنوعی ممکن است تنها چند ماه با رسیدن به سطح توانایی لازم برای خودتکثیری در دستگاههای تجاری اینترنت اشیا (IoT)، مانند اجاقهای هوشمند و جعبههای اندرویدی تلویزیونی بدون برند، فاصله داشته باشند.»
این شرکت هشدار داد سامانهای که بتواند خود را تکثیر کند، در صورت انتشار میان دستگاههای متعدد و بدون نقطه کنترل مرکزی، ممکن است بهسختی متوقف شود. با این حال، آنتروپیک این موضوع را یک خطر نوظهور معرفی کرد، نه مدرکی درباره وجود یک تهدید فعال و گسترده علیه دستگاههای مصرفی.
آزمایش تکثیر
آنتروپیک چندین مدل هوش مصنوعی از جمله Qwen3.5-9B، Gemma4-26B-A4B، Llama3.1-8B، GLM-5.2 و Opus 4.8 را آزمایش کرد. پژوهشگران توانایی این مدلها را در بخشهای مختلف فرایند، از جمله پیکربندی نرمافزار استنتاج روی سختافزارهای ناشناخته و هماهنگی اقدامات در شبکه، ارزیابی کردند.
در یکی از آزمایشها، تیم پژوهشی مدل Gemma4-26B-A4B گوگل را میان ۱۵ جعبه تلویزیونی اندرویدی ارزانقیمت و بدون برند توزیع کرد. این آزمایش نشان داد سختافزارهای مصرفی با توان پردازشی محدود میتوانند برای اجرای یک مدل هوش مصنوعی با یکدیگر همکاری کنند. با این حال، این آزمایش بهتنهایی نشاندهنده وجود یک کرم هوش مصنوعی کاملاً خودکار که میان دستگاههای واقعی منتشر شود، نبود.
آنتروپیک همچنین تکثیر را در یک شبکه کنترلشده شامل هشت دستگاه اندرویدی شبیهسازیشده که روی زیرساخت Google Cloud میزبانی میشدند، آزمایش کرد. در این محیط، مدل GLM-5.2 در چهار مورد از پنج آزمایش توانست فرایند کامل را انجام دهد و به هر هشت گره دسترسی پیدا کند. این آزمایش از یک درگاه بدون احراز هویت Android Debug Bridge (ADB) استفاده میکرد که باعث میشد محیط آزمایش نسبت به دستگاههایی با پیکربندی امنیتی مناسب، بسیار آسیبپذیرتر باشد.
پژوهشگران تأکید کردند نتایج نشان نمیدهد که یک کرم هوش مصنوعی خودتکثیرشونده میتواند در شرایط عادی امنیتی، بهطور قابل اعتماد دستگاههای هوشمند تجاری را آلوده کند. هدف آزمایشها بررسی این بود که آیا مدلهای فعلی میتوانند در صورت ساده شدن موانع دسترسی، مراحل فنی لازم برای تکثیر را هماهنگ کنند یا خیر.
آنتروپیک برآورد کرده است مدلهایی با ۳۰ میلیارد پارامتر یا کمتر، در صورت ادامه روند بهبود عملکرد با نرخ تاریخی، ممکن است تا پایان ۲۰۲۶ به سطح توانایی لازم برسند. پژوهشگران همچنین اشاره کردند این فرایند در سختافزارهای بررسیشده میتواند کند باشد و به مدافعان فرصت دهد فعالیتهای غیرعادی را پیش از گسترش گسترده یک شبکه شناسایی کنند.
پیامدهای احتمالی امنیت سایبری
یک سامانه هوش مصنوعی خودتکثیرشونده موفق میتواند در تئوری، تلویزیونهای هوشمند، لوازم خانگی، دوربینها و دیگر دستگاههای متصل به اینترنت آسیبپذیر را به یک شبکه پردازشی توزیعشده تبدیل کند. بهجای اتکا صرف به زیرساختهای سنتی مراکز داده، یک عامل مخرب ممکن است بتواند از دستگاههای آلوده برای اجرای پردازشهای هوش مصنوعی یا فعالیتهای مخرب دیگر استفاده کند.
این خطر بهویژه برای دستگاههای اینترنت اشیا با احراز هویت ضعیف، نرمافزارهای قدیمی یا حفاظتهای امنیتی محدود اهمیت دارد. مدلی که توانایی سازگاری با سختافزارهای ناشناخته را داشته باشد، میتواند برخی حملات را انعطافپذیرتر کند، هرچند همچنان نیازمند راهی برای دسترسی و اجرای نرمافزار روی دستگاههای هدف خواهد بود.
آنتروپیک چند اقدام دفاعی پیشنهاد کرده است؛ از جمله نظارت بر انتقالهای بزرگ فایلهای مدلهای هوش مصنوعی، شناسایی ترافیک غیرعادی میان دستگاهها، استفاده از تلههای امنیتی برای بررسی فعالیتهای مشکوک و جداسازی سامانههای آلوده. بهبود تنظیمات امنیتی پیشفرض در دستگاههای اینترنت اشیا نیز میتواند تعداد دستگاههای در معرض حمله را کاهش دهد.
برای کاربران و سازمانها، این یافتهها اهمیت بهروزرسانی میانافزار، تغییر گذرواژههای پیشفرض، محدود کردن دسترسیهای راه دور غیرضروری و اطمینان از محافظت رابطهای مدیریتی با احراز هویت را یادآوری میکند.
این هشدار نشان نمیدهد که کرمهای هوش مصنوعی خودتکثیرشونده هماکنون در دستگاههای معمول خانههای هوشمند در حال انتشار هستند. بلکه یک توانایی فنی را مطرح میکند که پژوهشگران معتقدند با بهبود مدلهای هوش مصنوعی ممکن است عملیتر شود.
در مجموع، تحقیقات درباره OpenAI و آزمایشهای آنتروپیک دو جنبه متفاوت از چشمانداز در حال تغییر امنیت هوش مصنوعی را نشان میدهند. پرونده دستگاه ضبط به تلاشهای ادعایی برای دستیابی به اطلاعات محرمانه در یک شرکت هوش مصنوعی مربوط است، در حالی که آزمایشهای آنتروپیک بررسی میکنند مدلهای توانمندتر چگونه ممکن است چالشهای تازهای برای دفاع شبکهای ایجاد کنند. هر دو رویداد بر اهمیت کنترل دسترسی، نظارت و اقدامات امنیتی همگام با پیشرفت فناوری تأکید دارند.