
حادثه جاسوسی در اتاق کنفرانس مدیران اوپنایآی؛ مهندس ۳۵ ساله پس از شناسایی توسط هوش مصنوعی به افبیآی معرفی شد
ماجرایی شبیه صحنهای از فیلمهای جاسوسی در دفتر مرکزی اوپنایآی در سانفرانسیسکو رخ داد. این شرکت اعلام کرد یک دستگاه ضبط صوت رمزگذاریشده بهطور غیرمجاز در پشت تلویزیون اتاق کنفرانس مدیران نصب شده بود و مدل هوش مصنوعی خود شرکت به دنبال کردن سرنخها و شناسایی فرد پشت این اقدام کمک کرد.
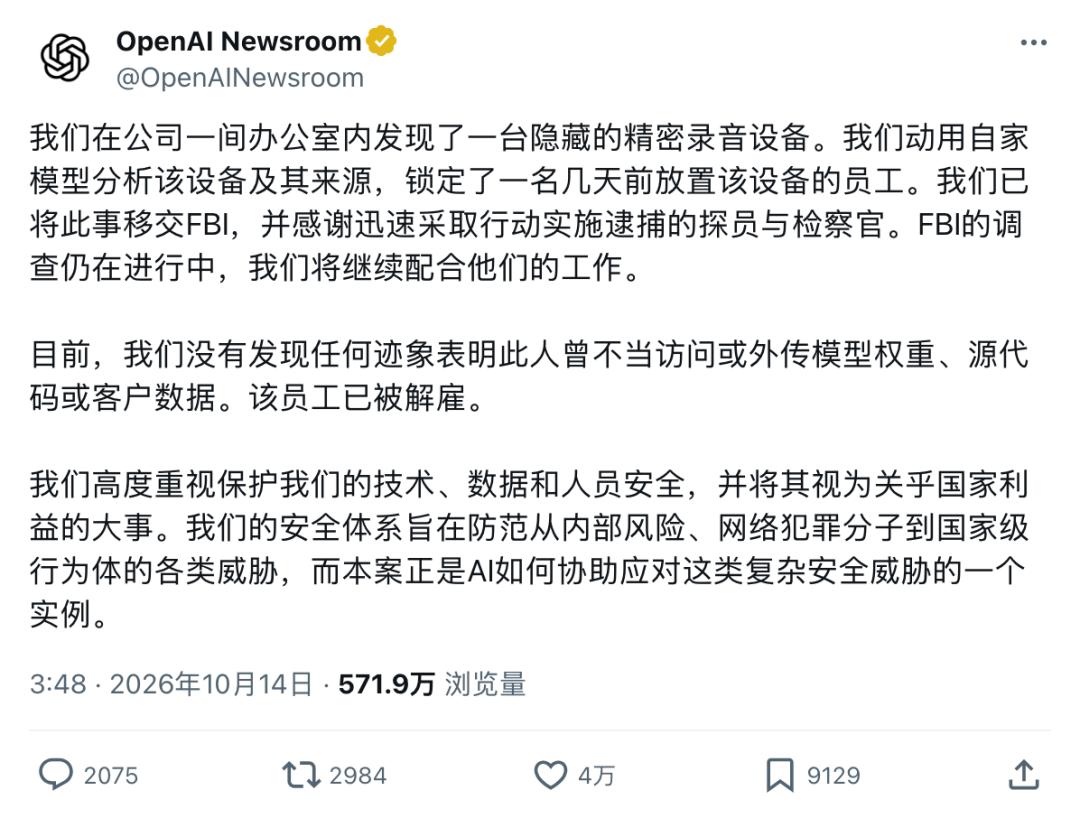
همزمان با انتشار کیفرخواست فدرال وزارت دادگستری آمریکا، جزئیات جالبتری از پرونده آشکار شد: هوش مصنوعی نهتنها در تحقیقات برای یافتن عامل استفاده شد، بلکه فردی که دستگاه را نصب کرده بود نیز برای آمادهسازی آن از هوش مصنوعی کمک گرفته بود.
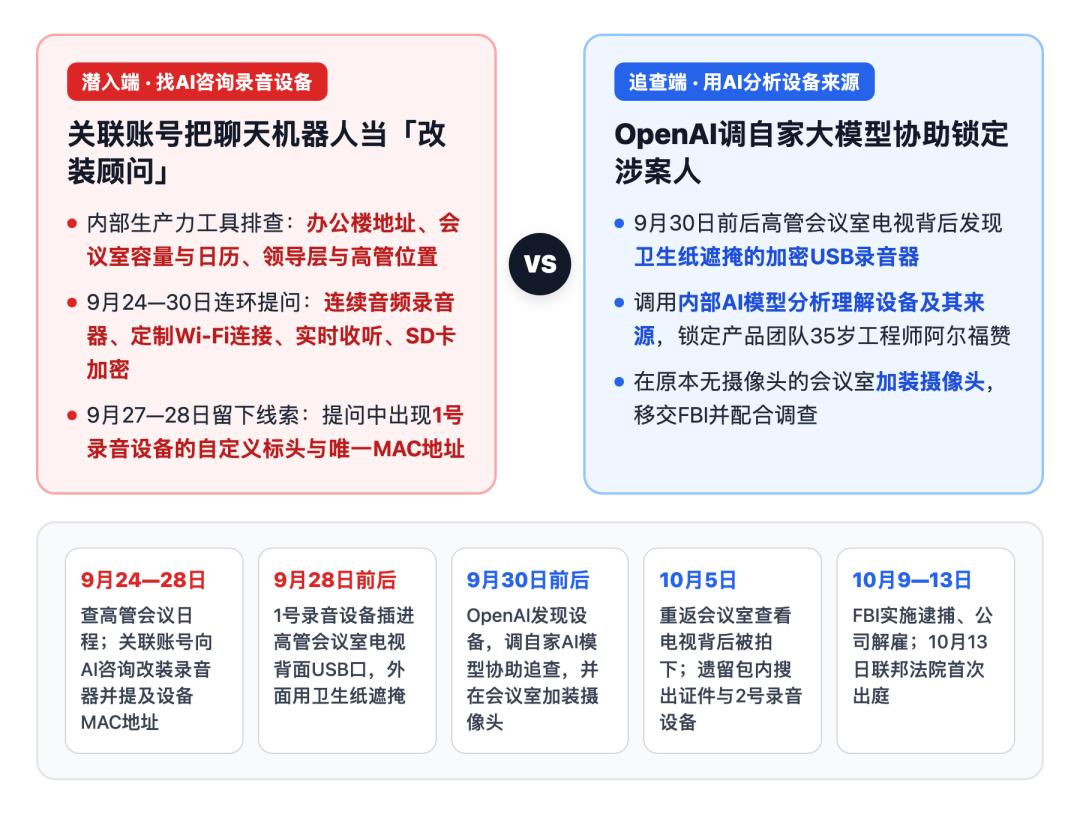
بر اساس اسناد پرونده، حساب یک چتبات مرتبط با کارمند مظنون طی چند روز پیش از نصب دستگاه، بارها درباره نحوه ساخت، مخفیکردن و دسترسی از راه دور به یک ابزار ضبط صوت پرسوجو کرده بود. حتی شناسه سختافزاری منحصربهفرد دستگاه کشفشده نیز در سوابق این پرسوجوها دیده شد.
دستگاه ضبط در اتاق کنفرانس مدیران؛ مهندس ۳۵ ساله پیش از آن محل را بررسی کرده بود
حدود ۳۰ سپتامبر، تیم ضدجاسوسی فنی اوپنایآی در جریان بررسی اتاق کنفرانس مدیران، دستگاهی را پیدا کرد که در پرونده با عنوان «دستگاه ضبط شماره ۱» ثبت شده است. این دستگاه به درگاه USB پشت تلویزیون وصل شده بود و بیرون آن با یک توده دستمال کاغذی پوشانده شده بود. شرکت تخمین زد که دستگاه حدود دو روز قبل، در ۲۸ سپتامبر، نصب شده است.
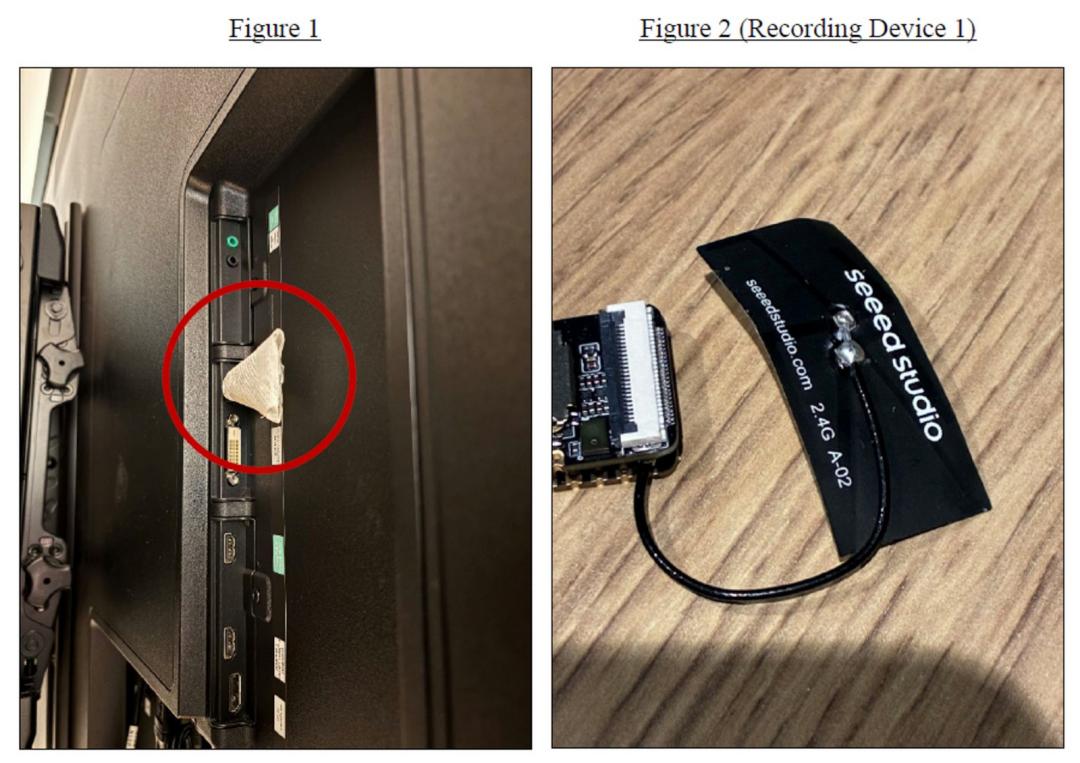
با وجود ظاهر ساده روش پنهانسازی، ساختار داخلی دستگاه پیچیده بود. تصاویر منتشرشده از شواهد فیزیکی نشان میدهد یک آنتن بیسیم با علامت «seeed studio 2.4G A-02» به مدار دستگاه متصل شده بود. اوپنایآی اعلام کرد این ابزار دارای قابلیتهای رمزگذاری، نظارت صوتی و سازوکاری برای انتقال داده با هدف دور زدن نظارت بوده است.
این اتاق برای گفتگو درباره اطلاعات محرمانه شرکت استفاده میشد؛ از جمله پژوهشهای اختصاصی، برنامههای محصولات، پیشرفتهای فنی، تصمیمهای راهبردی، اولویتهای توسعه، ارتباطات دولتی و همکاریهای تجاری.
فرد شناساییشده در پرونده، عبدالحمن الفوزان، مهندس ۳۵ ساله تیم محصولات اوپنایآی است که از ژوئیه ۲۰۲۵ در این شرکت کار میکرد. طبق اطلاعات عمومی، او پیشتر مهندس ارشد سیستمها در متا بوده و مدرک کارشناسی ارشد علم داده از دانشگاه کالیفرنیا، برکلی دارد.
طبق مقررات دسترسی شرکت، او اجازه ورود به اتاق کنفرانس مدیران یا حضور در جلسات آن را نداشت. با این حال، پیش از نصب دستگاه چند بار در نزدیکی این محل دیده شده بود و از طریق ابزار داخلی شرکت درباره نشانی ساختمان، ظرفیت اتاق و برنامه جلسات، بهویژه محل حضور مدیران و نشستهای شرکای خارجی، پرسوجو کرده بود.
پرسشهای هوش مصنوعی درباره ساخت دستگاه ضبط، اطلاعات سختافزاری آن را آشکار کرد
سوابق پرسوجوهای چتبات که در کیفرخواست وزارت دادگستری آمده، روند آمادهسازی دستگاه را نشان میدهد. از ۲۴ تا ۳۰ سپتامبر، حسابی مرتبط با همسر الفوزان مجموعهای از پرسشهای فنی درباره ابزارهای ضبط صوت مطرح کرده بود.
این حساب درباره ساخت ضبطکننده صوتی مداوم، سفارشیسازی اتصال وایفای، بهبود کیفیت صدا و شنود لحظهای و رمزگذاری کارت حافظه سؤال کرده بود. در روزهای ۲۷ و ۲۸ سپتامبر، پرسشها به سختافزار مشخص دستگاه نصبشده در اتاق کنفرانس مربوط شد و شامل اطلاعاتی مانند سرصفحه سفارشی و نشانی MAC دستگاه بود.
در نتیجه، اطلاعاتی که برای پنهانکردن دستگاه استفاده شده بود، همراه با دادههای فنی آن در سوابق گفتگوهای چتبات باقی ماند.
اوپنایآی با مدل هوش مصنوعی خود منبع دستگاه را ردیابی کرد
پس از کشف دستگاه، اوپنایآی از مدل هوش مصنوعی داخلی خود در تحقیقات استفاده کرد. این شرکت گفت مدلش برای تحلیل دستگاه، بررسی منبع آن و شناسایی کارمندی که چند روز قبل آن را قرار داده بود به کار گرفته شد و سپس پرونده به افبیآی ارجاع شد.
شرکت اعلام کرد محققان از مدل خود برای تحلیل تصویر ذخیرهسازی استخراجشده از دستگاه و بررسی تغییرات دادههای زیربنایی استفاده کردند. همچنین شواهدی به دست آمد که نشان میداد الفوزان تلاش کرده بود دستگاههای ضبط دیگری را در فضاهای حساس شرکت قرار دهد.
اوپنایآی نام مدل مورد استفاده در تحلیل را اعلام نکرده است، اما برخی کاربران و تحلیلگران هوش مصنوعی در شبکه اجتماعی ایکس حدس زدهاند که این ابزار ممکن است مدل پیشرفته «Astra» باشد.
این مدل که معمولاً برای کمک به برنامهنویسان و جستوجوی اطلاعات استفاده میشود، در این پرونده برای تحقیقات امنیتی داخلی شرکت به کار گرفته شد.
پس از کشف دستگاه، اوپنایآی دوربینهایی را در اتاق کنفرانس نصب کرد. پنج روز بعد، در ۵ اکتبر، الفوزان وارد همان اتاق شد و ظاهراً پشت تلویزیون، محل نصب دستگاه قبلی، را بررسی کرد. این اقدام توسط دوربین تازه نصبشده ثبت شد.
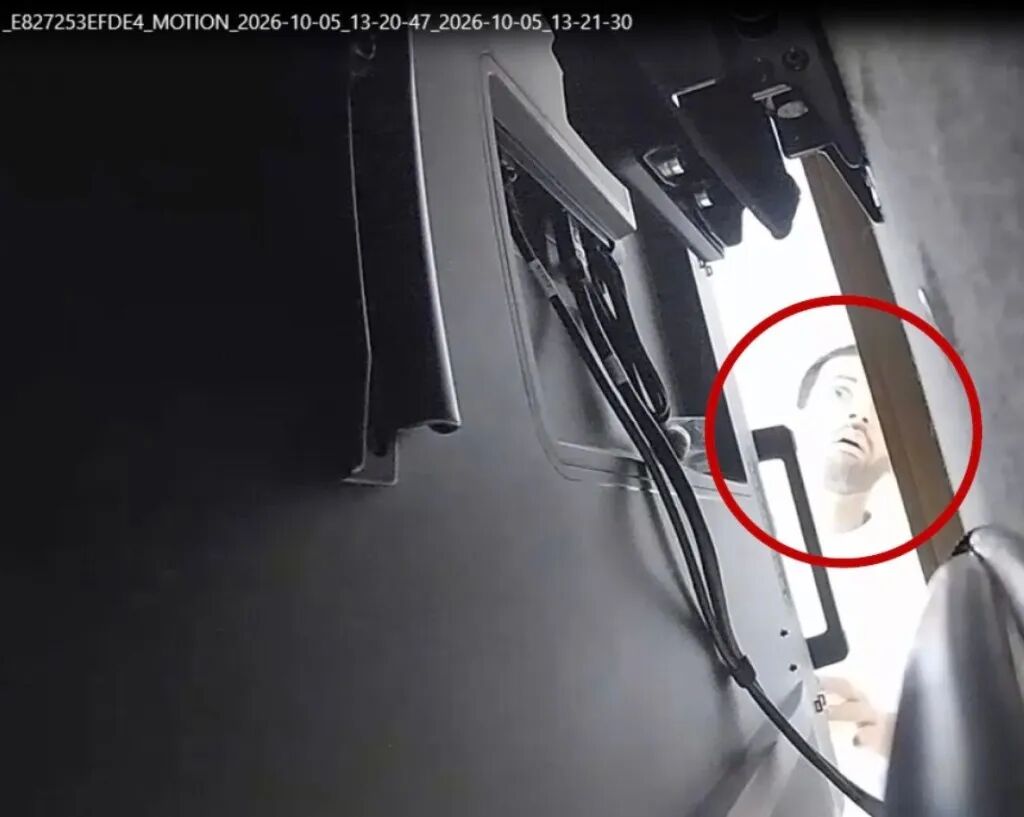
در همان روز، او یک کیف بدون مراقبت در اتاق دیگری از ساختمان اوپنایآی گذاشت. نیروهای امنیتی پس از باز کردن کیف، کیف پول، مدارک هویتی او و «دستگاه ضبط شماره ۲» مشابه دستگاه اول را پیدا کردند.
ورود افبیآی به پرونده؛ دفاع در برابر جاسوسی فیزیکی به اندازه حملات سایبری اهمیت دارد
برای جلوگیری از هشدار دادن به مظنون و مختل شدن تحقیقات، اوپنایآی با افبیآی هماهنگ کرد و پس از ۳۰ سپتامبر بهتدریج دسترسیهای سیستمی و فیزیکی او را محدود کرد. شرکت دسترسی او به ساختمان و شبکه داخلی را لغو کرد، او را به مرخصی فرستاد و تجهیزات کاری در اختیارش را بازپس گرفت.
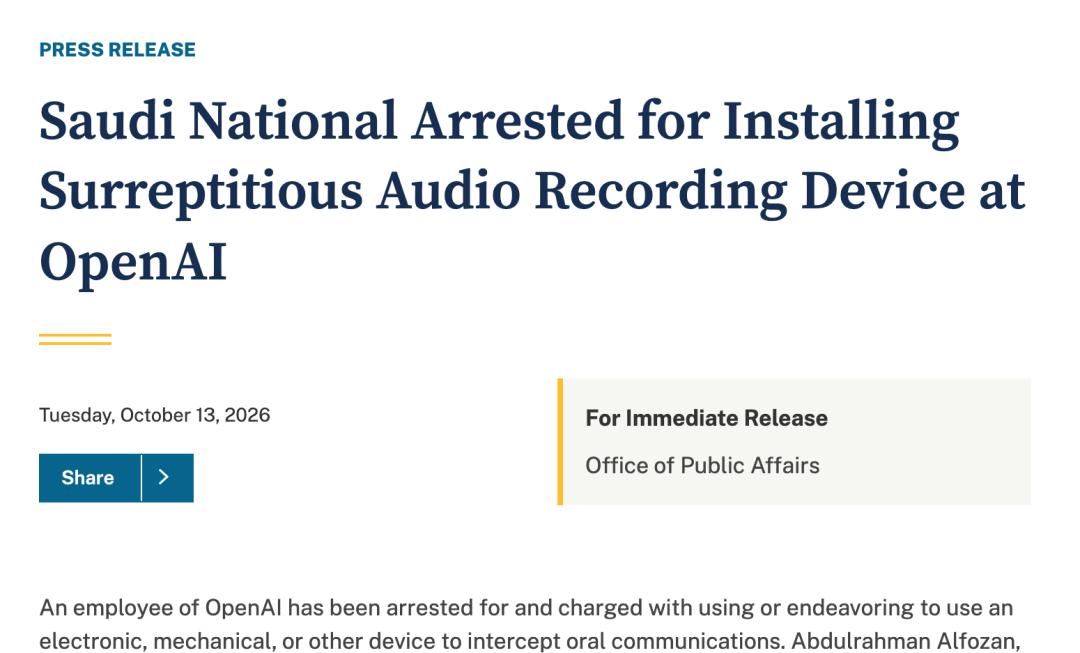
در ۹ اکتبر، مأموران افبیآی الفوزان را بازداشت کردند و اوپنایآی نیز همان روز همکاری او را پایان داد. او در ۱۳ اکتبر برای نخستین بار در دادگاه فدرال حاضر شد و به استفاده یا تلاش برای استفاده از ابزار الکترونیکی برای رهگیری ارتباطات شفاهی متهم شد. در صورت محکومیت، او با حداکثر پنج سال زندان، ۲۵۰ هزار دلار جریمه و سه سال آزادی تحت نظارت روبهرو خواهد شد.
اوپنایآی اعلام کرد در حال حاضر هیچ نشانهای وجود ندارد که این کارمند بهطور غیرمجاز به وزن مدلها، کد منبع یا دادههای مشتریان دسترسی پیدا کرده یا آنها را افشا کرده باشد.
تحقیقات درباره اینکه دستگاه دقیقاً چه چیزی ضبط کرده، آیا صداها منتقل شدهاند و دستگاه دوم قرار بوده کجا استفاده شود، همچنان ادامه دارد. دادگاه نیز جلسه رسیدگی به بازداشت را برای ۱۹ اکتبر تعیین کرده است.
این پرونده نگرانیها درباره مخزن اصلی کدهای اوپنایآی را کاهش داد، اما آسیبپذیری دیگری را در آزمایشگاههای پیشرفته هوش مصنوعی آشکار کرد. شرکتهای بزرگ هوش مصنوعی در سالهای اخیر تمرکز زیادی بر جلوگیری از سرقت وزن مدلها و کد منبع داشتهاند، اما بسیاری از تصمیمهای راهبردی، برنامههای محصول و روند همکاریها پیش از ثبت در مخازن کد، در جلسات حضوری و اتاقهای کنفرانس مطرح میشوند.
با تقویت خطوط دفاعی در فضای آنلاین، دفترها و اتاقهای کنفرانس آفلاین ممکن است به نقاط ضعف تازهای تبدیل شوند که از داخل سازمان آسانتر مورد هدف قرار میگیرند.