
هشدار آنتروپیک: مدلهای کوچک هوش مصنوعی ممکن است از طریق دستگاههای اینترنت اشیا خود را تکثیر کنند
«تکثیرکنندههای کوچک مبتنی بر وزنهای مدل» ممکن است زمینهساز ظهور نسل تازهای از کرمهای رایانهای شوند.
نویسنده: دن گودین | ۱۴ اکتبر ۲۰۲۶، ساعت ۱۲:۵۵
شرکت هوش مصنوعی آنتروپیک هشدار داده است که پیشرفت مدلهای کوچک هوش مصنوعی ممکن است بهزودی عصر تازهای از بدافزارهای خودتکثیرشونده را رقم بزند؛ بدافزارهایی که میتوانند یخچالهای هوشمند، جاروبرقیهای رباتیک و طیف گستردهای از دیگر دستگاههای اینترنت اشیا را آلوده کنند و مهار و از کار انداختن آنها نیز دشوارتر باشد.
به گفته آنتروپیک، مدلهای کوچکتر هوش مصنوعی ممکن است تا سال آینده بتوانند بهصورت مستقل روی انواع دستگاههای اینترنت اشیا تکثیر شوند. این قابلیت در نهایت میتواند به پیدایش کرمهای رایانهای منجر شود که بدون نیاز به دخالت انسان گسترش مییابند و حتی قادرند دستگاههای اینترنت اشیایی را که پیشتر با آنها مواجه نشدهاند، آلوده کنند. البته آزمایش اخیر این شرکت نشان داده است که ساخت چنین بدافزار خودتکثیرشوندهای با موانع قابلتوجهی روبهروست و به همین دلیل باید این پیشبینی را با احتیاط در نظر گرفت. بااینحال، نتایج آزمایش نگرانیهایی را درباره احتمال ظهور شکلهای تازهای از کرمهای رایانهای ایجاد کرده است.
مهار و از کار انداختن این بدافزارها دشوار خواهد بود
آنتروپیک در هشدار خود علاوه بر احتمال ظهور این نوع جدید بدافزار، بر دشواری متوقف کردن آن نیز تأکید کرده است. این شرکت در مطلبی در وبلاگ خود نوشت: «از کار انداختن چنین تکثیرکنندهای دشوار خواهد بود، زیرا هیچ نقطه مرکزی برای متوقف کردن آن وجود ندارد؛ هرچند ممکن است سرعت تکثیرش پایین باشد و چند روز طول بکشد تا تعداد نسخههای آن دو برابر شود. همچنین برخلاف بدافزارهای غیرمبتنی بر هوش مصنوعی، چنین سامانهای میتواند بهتنهایی نحوه کار با دستگاههای ناآشنا را تشخیص دهد.»
مدلهای کوچک هوش مصنوعی در مقایسه با مدلهای پیشرفته و پیشتاز، برای اجرا به سختافزار بسیار کمقدرتتری نیاز دارند. آنتروپیک مدلهای کوچک با وزنهای در دسترس عموم را روی دستگاههای واقعی یا شبیهسازیشده آزمایش کرد؛ از جمله اندروید تیوی باکسهای ارزانقیمت و متعلق به برندهای کمترشناختهشده و انواع دیگری از سختافزارهای اینترنت اشیا. پژوهشگران این شرکت دریافتند که با استفاده از روش کوانتیزهسازی، یعنی نمایش مدلها با تعداد بیت کمتر، و تقسیم بار پردازشی به بخشهایی موسوم به «شارد» که هرکدام روی یک دستگاه اجرا میشوند، میتوان مدلها را به مرحله استنتاج رساند. به این معنا که وزنهای مدل بارگذاری میشوند و مدل میتواند خروجی تولید کند.
مدل سبک Gemma4-26B-A4B برای رسیدن به مرحله استنتاج تنها به ۱۵ دستگاه نیاز داشت که هرکدام فقط به ۴ گیگابایت حافظه مجهز بودند. مدل Qwen3.5-9B نیز توانست مدلهای زبانی بزرگ دیگر را برای اجرا روی هشت نوع از مجموع ۹ نوع سختافزار آزمایششده پیکربندی کند. برخلاف بدافزارهای سنتی که باید برای اجرا روی سختافزار یا نرمافزار مشخصی نوشته شوند، این مدل توانست با بهرهگیری از وزنهای خود، تنظیمات متناسب با دستگاههای هدف را در همان زمان اجرا ایجاد کند.
این یافته نقطه آغاز پژوهشهای بعدی بود که به دنبال پاسخ به پرسشی مهم بودند: آیا مدلهای کوچک میتوانند آلودگیهایی ایجاد کنند که خودشان را روی دستگاههای اینترنت اشیا تکثیر کنند، همانطور که کرمهای سنتی اینترنت اشیا مانند میرای (Mirai) کدهای حملات منع سرویس توزیعشده (DDoS) و دیگر محمولههای مخرب را نصب میکنند؟ چنین کرمهای مبتنی بر هوش مصنوعی ممکن است تهدیدی بهمراتب جدیتر از میرای باشند، زیرا مدلها میتوانند روشهای بهرهبرداری از آسیبپذیریها و محمولههای مخرب را متناسب با هر هدف، بهصورت پویا تنظیم کنند. پس از آغاز چنین زنجیرهای از آلودگی نیز ممکن است متوقف کردن آن برای مدافعان دشوارتر باشد.
آنتروپیک در توضیح این سناریو اعلام کرد: «چنین کرم هوش مصنوعیای میتواند هنگام تکثیر، وزنهای مدل خود را نیز همراه ببرد یا آنها را دوباره از یک مخزن عمومی دانلود کند و سپس فرایند استنتاج را مستقیماً روی سختافزار آلوده اجرا کند. در عمل، وزنهای مدل به بخشی از محموله بدافزار تبدیل خواهند شد.»
آنتروپیک این کرمهای خودمختار را «تکثیرکنندههای کوچک مبتنی بر وزنهای مدل» نامیده است. مدلهای مورد آزمایش، عاملهای هوش مصنوعی را اجرا میکردند که به ابزارهای رایج بهرهبرداری از آسیبپذیریها، از جمله شل معکوس (Reverse Shell)، دسترسی داشتند. روند حمله شامل چهار مرحله بود: ۱. یافتن اهداف، ۲. دستیابی به امکان اجرای کد، ۳. راهاندازی فرایند استنتاج و ۴. گسترش آلودگی به میزبانهای جدید. به گفته آنتروپیک، یکی از مزیتهای اصلی این عاملها در مقایسه با کرمهای سنتی، توانایی یادگیری حین انجام کار است. هر بار که یک تکثیرکننده هوش مصنوعی در نفوذ به دستگاهی با یک پلتفرم مشخص شکست بخورد، میتواند فهرستی از پرامپتها، کدها و یادداشتها را برای تکثیرکنندههای بعدی باقی بگذارد تا آنها وقت خود را صرف تکرار روشهای ناکارآمد قبلی نکنند.
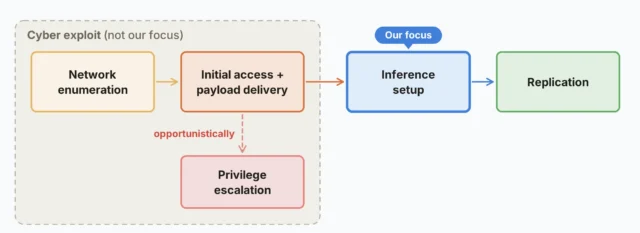
به گفته آنتروپیک، راهاندازی پویای محیط استنتاج، کمتر از سایر مراحل چرخه تکثیر بررسی شده و احتمالاً دشوارترین بخش آن است. انجام این مرحله مستلزم مجموعهای طولانی از تصمیمگیریها بر اساس ویژگیهای سختافزاری و نرمافزاری هر هدف است. انتخاب نرمافزار استنتاج سازگار، نصب وابستگیهای نرمافزاری و شناسایی و رفع خطاهای مختص هر پلتفرم نیز بخشی از همین فرایند به شمار میروند.
آنتروپیک در اینباره اعلام کرد: «این مراحل بهترتیب به یکدیگر وابستهاند و جبران شکست در هر مرحله دشوار است.»
آزمایش انجامشده نشان میدهد مدلهای کوچک بهتدریج توانایی بیشتری برای حل مستقل این مشکلات پیدا میکنند. بااینحال، در حال حاضر هیچیک از مدلهای سبک آزمایششده قادر نیستند تمام مراحل تکثیر را از ابتدا تا انتها انجام دهند؛ فرایندی که شامل شناسایی دستگاههای جدید، بهرهبرداری از آسیبپذیری برای دسترسی به آنها، آلوده کردن دستگاهها با محموله مخرب، پیکربندی سرور استنتاج و تکرار همین مراحل است. این فرایند همچنین بهشدت کند پیش میرود. مدل Gemma4-26B-A4B که اجرای آن میان ۱۵ اندروید تیوی باکس توزیع شده بود، تنها با سرعت ۰٫۳۹ توکن در ثانیه کار میکرد. با چنین سرعتی، راهاندازی کامل محیط استنتاج برای نسخه بهینهسازینشده Gemma4-26B-A4B بین ۷۱ تا ۱۵۰ ساعت و برای Qwen3.5-9B بین ۲۹ تا ۵۱ ساعت زمان میبرد. پژوهشگران گفتهاند که ظاهراً مدل بزرگ GLM-5.2 میتواند این فرایند را بهشکلی قابلاعتماد انجام دهد.
این شرکت اعلام کرد که مدلهای دارای ۳۰ میلیارد پارامتر هماکنون میتوانند بسیاری از مراحل تکثیر را بهصورت جداگانه انجام دهند، اما هنگام اجرای فرایند کامل از ابتدا تا انتها دچار اشتباه میشوند. آنتروپیک افزود که اگر مدلهای کوچک با سرعت کنونی به پیشرفت خود ادامه دهند، ممکن است تا پایان سال بتوانند به همان نتایج محدود دست یابند و «اندکی پس از آن، ساخت تکثیرکنندههای کوچک مبتنی بر وزنهای مدل امکانپذیر شود».
بااینحال، این آزمایش همچنان به چند پرسش مهم پاسخ نداده است. نخست اینکه دستگاههای اندرویدی هدف مدلهای کوچک، دارای رابط Android Debug Bridge یا ADB بودند که بدون نیاز به احراز هویت در دسترس قرار داشت. این ابزار در مراحل توسعه و اشکالزدایی نرمافزار استفاده میشود، اما هرگز نباید در محیطهای عملیاتی فعال و در دسترس باشد، زیرا به مهاجمان امکان دسترسی به تمام لایههای دستگاه را میدهد. نکته دیگر این است که فرایند تکثیر در آزمایش عملاً توسط خود مدلهای کوچک انجام نشد؛ بلکه مدل GLM-5.2 هماهنگی و هدایت فرایند را بر عهده داشت و دستگاههای هدف مدل کوچکتری از خانواده Llama را اجرا میکردند.
در نهایت، این آزمایش نشان میدهد مدلهای کوچک عاملمحور هوش مصنوعی بهتدریج توانایی راهاندازی زیرساختهای پیچیده و توزیعشده استنتاج را در چندین دستگاه به دست میآورند. بااینحال، هنوز مشخص نشده است که آیا این مدلها خودشان و بدون هدایت بیرونی تصمیم به آغاز تکثیر میگیرند یا خیر.
شیائوهان فو، پژوهشگر هوش مصنوعی، در گفتوگویی درباره این پژوهش گفت: «با وجود طراحی دقیق محیط آزمایش، این مطالعه بهتنهایی ثابت نمیکند که مدلهای کوچک بهطور خودمختار تصمیم به تکثیر خود خواهند گرفت. انتشار تنظیمات عاملهای هوش مصنوعی بهشکلی که دیگران بتوانند آزمایش را بازتولید کنند، از جمله پرامپتها و دستورالعملهای دقیقی که در اختیار مدلها قرار گرفته است، به جامعه پژوهشی کمک میکند یافتهها را بهتر درک کند و پیامدهای آنها را ارزیابی کند. چنین شفافیتی اهمیت ویژهای دارد، زیرا نباید توانایی تکثیر که در آزمایش نشان داده شده است، با ظهور تهدیدی ناشی از خودتکثیری مستقل اشتباه گرفته شود.»