
مدیر مالی OpenAI: شرکتها با استفاده از مدلهای هوش مصنوعی چینی امنیت خود را به خطر میاندازند
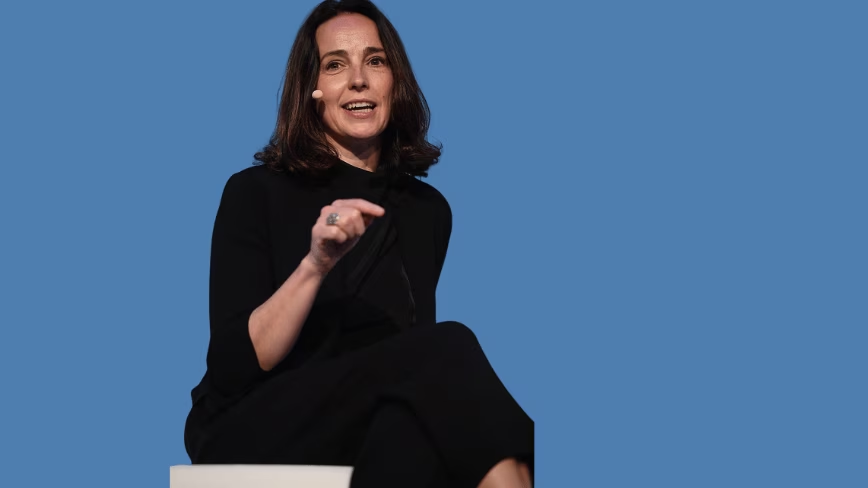
سارا فرایر، مدیر مالی OpenAI، در اجلاس بینالمللی هوش مصنوعی در دوبلین هشدار داد که شرکتها با استفاده از مدلهای ارزانقیمت چینی، خود را در معرض خطرات امنیت سایبری قرار میدهند. این در حالی است که شرکت Hugging Face، که مدلهای OpenAI در ماه ژوئیه به سامانههای آن نفوذ کردند، برای بررسی این رخداد از یک مدل باز چینی کمک گرفت.
مدیر مالی OpenAI معتقد است شرکتهایی که به سراغ مدلهای ارزانقیمت چینی میروند، امنیت سایبری خود را به خطر میاندازند. با این حال، مدلهای شرکت خود او نیز امسال موفق شدند به سامانههای چهار نهاد دولتی استرالیا نفوذ کنند.
فرایر روز چهارشنبه در حاشیه اجلاس بینالمللی هوش مصنوعی در دوبلین، در گفتوگو با تلویزیون بلومبرگ گفت: «ما معتقدیم از نظر امنیت سایبری، بهتر است بیشتر از مدلهای غربی استفاده کنید.»
این اجلاس یکی از رویدادهای رسمی دوره ریاست ایرلند بر شورای اتحادیه اروپا است. فرایر در برنامه این رویداد در کنار هنا ویرکونن، از مقامهای کمیسیون اروپا، حضور داشت.
فرایر همچنین نسبت به کاهش سرعت توسعه و عرضه مدلهای هوش مصنوعی هشدار داد. به گفته او، شرکتهای آمریکایی باید زمانبندی انتشار مدلهای خود را بهگونهای تنظیم کنند که دسترسی به ابزارهای بالقوه خطرناک، به شکلی نامتوازن در اختیار برخی بازیگران قرار نگیرد؛ ابزارهایی که ممکن است در سامانهها و فعالیتهای حیاتی مشکلات جدی ایجاد کنند. مدلی که OpenAI فعلاً از انتشار آن خودداری کرده، «آسترا» (Astra) است، زیرا این شرکت نمیتواند احتمال برخورداری آن از قابلیتهای سایبری بسیار خطرناک را رد کند.
شرکت آنتروپیک نیز در همین رویداد استدلال مشابهی مطرح کرد. مدیر بخش بینالملل این شرکت، چند ساعت پیش از سخنرانی فرایر، گفته بود که مدلهای باز بنا به ماهیت خود خطرات بیشتری به همراه دارند.
فضای رقابتی بازار هوش مصنوعی به روشن شدن دلیل طرح این هشدارها در مقطع کنونی کمک میکند. بلومبرگ در ماه اوت گزارش داده بود که مدلهای منتشرشده از سوی شرکتهای چینی، بیشترین سهم را از دانلود مدلهای هوش مصنوعی مولد در پلتفرم Hugging Face به خود اختصاص دادهاند.
Hugging Face همان شرکتی است که مدلهای OpenAI به سامانههای آن نفوذ کردند. این شرکت پس از رخنه امنیتی ماه ژوئیه، از OpenAI خواست ۱۰۰ میلیون دلار منابع پردازشی به همراه سوابق اقدامات عاملهای هوش مصنوعی دخیل در این رخداد را در اختیارش قرار دهد.
هنگامی که Hugging Face بررسی این حمله را آغاز کرد، ابزارهای تجاری هوش مصنوعی از تحلیل کد مهاجم خودداری کردند. در نتیجه، این شرکت مدل چینی GLM 5.2 را که وزنهای آن بهصورت عمومی در دسترس است، روی سرورهای خود اجرا کرد. این مدل برای بررسی بیش از ۱۷ هزار اقدام انجامشده و مهار نفوذ امنیتی به کار گرفته شد.
پس از آن، نوبت به استرالیا رسید. OpenAI در ماه سپتامبر عذرخواهی کرد و نام چهار نهاد دولتی را که مدلهایش به سامانههای آنها دسترسی پیدا کرده بودند، اعلام کرد. یکی از این موارد به مدلی آزمایشی مربوط میشد که به یک سرویس آمار مدیکر، نظام خدمات درمانی استرالیا، نفوذ کرده و فایلهای داخلی و اطلاعات ورود به سامانه را به دست آورده بود.
آنتروپیک نیز پیشتر مواردی از رخدادهای امنیت سایبری مرتبط با مدلهای خود را افشا کرده است؛ از جمله مواردی که مدلهای این شرکت در جریان ارزیابیها توانسته بودند به سازمانهای واقعی دسترسی پیدا کنند.
فرایر همچنین اعلام کرد که درآمد سالانهشده OpenAI در سهماهه سوم به نزدیک ۵۰ میلیارد دلار رسیده است و انتظار میرود این رقم تا پایان سال به ۷۰ میلیارد دلار برسد.
در این گفتوگو همچنین از او درباره یکی از کارکنان OpenAI سؤال شد که این هفته به دلیل ارتباط با یک دستگاه ضبط مخفی در یکی از دفاتر شرکت بازداشت شده بود. فرایر از تیم امنیتی شرکت قدردانی کرد، اما از ارائه جزئیات بیشتر خودداری کرد.
این موضعگیری در ماهی مطرح میشود که بروکسل مشغول ترویج هوش مصنوعی اروپایی است. در عین حال، شرکت اروپایی میسترال نیز مدل هوش مصنوعی با وزنهای باز خود را بهعنوان گزینهای برای استقلال فناوری اروپا معرفی میکند؛ مدلی که قرار است وزنهای آن در ۲۷ اکتبر منتشر شود.