
هشدار آنتروپیک: هوش مصنوعی ممکن است بهزودی مانند ویروس از طریق تلویزیون هوشمند شما گسترش یابد
پژوهشگران موفق شدند هوش مصنوعی را به کمک ۱۵ دستگاه ارزانقیمت اندروید تیوی اجرا کنند. اکنون هشدار میدهند که ظهور بدافزارهای مبتنی بر هوش مصنوعی با قابلیت تکثیر خودکار ممکن است تنها چند ماه با ما فاصله داشته باشد.
نویسنده: کیت کوینلان | ویراستار: توماس کنت | آخرین بهروزرسانی: ۱۴ اکتبر ۲۰۲۶
شاید تصور نکنید تلویزیون هوشمند شما قدرت پردازشی کافی برای اجرای یک مدل پیشرفته هوش مصنوعی را داشته باشد. اما پژوهشگران میگویند اگر تعداد زیادی از این دستگاههای ارزانقیمت به یکدیگر متصل شوند، ممکن است به بخشی از سامانهای تبدیل شوند که کنترل آن بسیار دشوارتر است.[۱]
شرکت آنتروپیک در ۱۲ اکتبر ۲۰۲۶ پژوهشی منتشر کرد که نشان میدهد مدلهای هوش مصنوعی ممکن است بهزودی بتوانند بدون کمک انسان، نسخههایی از خود را در دستگاههای متصل به اینترنت ایجاد کنند. پژوهشگران موفق شدند یک مدل هوش مصنوعی را با استفاده از ۱۵ دستگاه ارزانقیمت اندروید تیوی اجرا کنند که قیمت هرکدام حدود ۵۵ دلار بود. آنها همچنین دریافتند مدلهای هوش مصنوعی، همزمان با افزایش تواناییهایشان، میتوانند بسیاری از مراحل لازم برای انتقال از یک دستگاه به دستگاه دیگر را انجام دهند.
نگرانی اصلی این نیست که بدافزارهای هوش مصنوعی همین حالا کنترل تلویزیونهای هوشمند را به دست گرفتهاند؛ بلکه مسئله این است که فناوری لازم برای چنین حملاتی شاید بسیار زودتر از آنچه انتظار میرفت در دسترس قرار گیرد.
تلویزیون هوشمند شما ممکن است به بخشی از یک شبکه هوش مصنوعی تبدیل شود
کرمهای رایانهای سنتی با سوءاستفاده از آسیبپذیریهای امنیتی و ایجاد نسخههایی از خود در دستگاههای مختلف گسترش پیدا میکنند. رفتار این بدافزارها معمولاً تابع دستورالعملهایی است که سازنده آنها از پیش نوشته است.
اما یک کرم رایانهای مجهز به هوش مصنوعی میتواند انعطافپذیری بیشتری داشته باشد. چنین بدافزاری بهجای تکیه بر مجموعهای ثابت از دستورالعملها، ممکن است بتواند نحوه عملکرد دستگاههای ناآشنا را شناسایی کند، نرمافزارهای موردنیازش را نصب کند و به گسترش خود ادامه دهد.
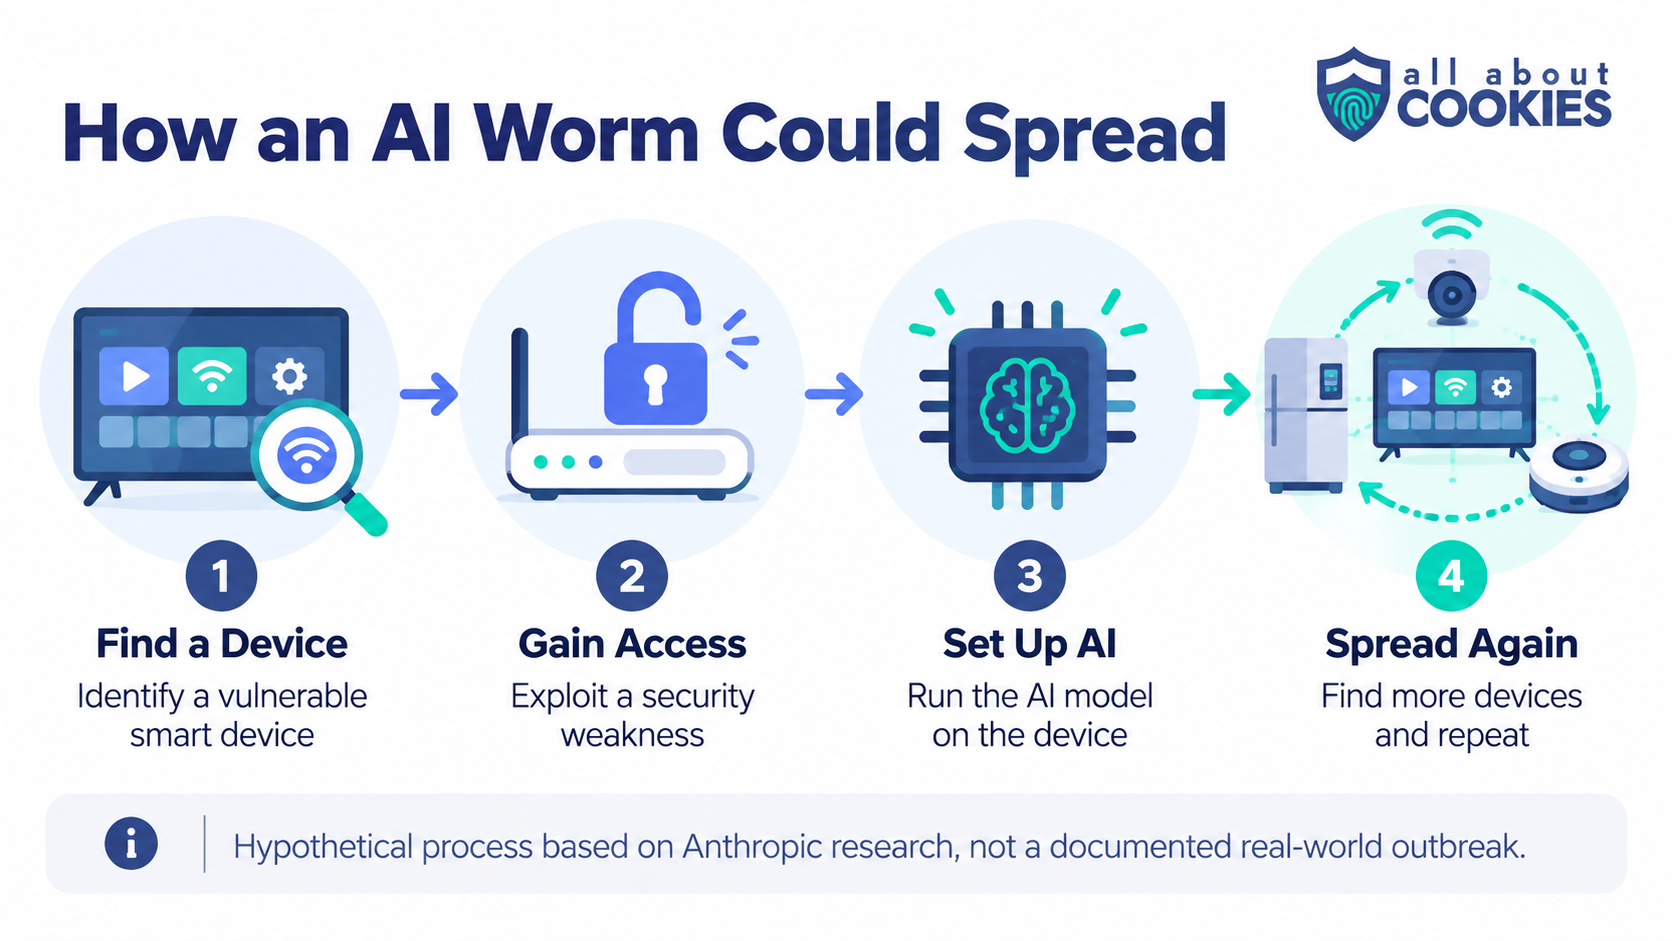
پژوهشگران آنتروپیک بررسی کردند که آیا مدلهای کوچکتر هوش مصنوعی میتوانند این وظایف را روی سختافزارهایی انجام دهند که معمولاً برای اجرای هوش مصنوعی پیشرفته به کار نمیروند. یکی از مدلها توانست روی هشت نوع از مجموع ۹ نوع سختافزار آزمایششده، فرایند استنتاج هوش مصنوعی را با موفقیت راهاندازی کند. استنتاج به معنای اجرای مدلی است که پیشتر آموزش دیده است.
پژوهشگران همچنین نشان دادند که میتوان یک مدل بزرگتر را با تقسیم بار پردازشی میان ۱۵ دستگاه ارزانقیمت اندروید تیوی اجرا کرد. اهمیت این یافته در آن است که تلویزیونهای هوشمند تنها دستگاههای دارای قدرت پردازش نیستند. دوربینهای امنیتی، لوازم خانگی هوشمند و سایر تجهیزات متصل به اینترنت نیز ممکن است بتوانند از فعالیتهای مشابه پشتیبانی کنند.
بررسیهای اخیر نیز نگرانیهایی درباره فعالیت لوازم خانگی متصل به شبکههای خانگی ایجاد کردهاند. در ماه سپتامبر، پژوهشگران آسیبپذیریهای امنیتی در تلویزیونهای هوشمند الجی کشف کردند که ممکن بود به مهاجمان اجازه دهد کدهای مخرب را روی دستگاههای آسیبدیده اجرا کنند.
در رویدادی جداگانه نیز گزارش شد که یک قهوهساز هوشمند کیوریگ طی حدود ۱۰ روز بیش از یک ترابایت ترافیک شبکه ایجاد کرده است. ظاهراً بخش عمده این ترافیک درون شبکه خانگی باقی مانده بود و هیچ نشانهای از وجود بدافزار مشاهده نشد. بااینحال، این اتفاق پرسشهایی درباره نحوه عملکرد لوازم خانگی متصل به اینترنت ایجاد کرد.
هیچیک از این دو رویداد ارتباطی با کرم هوش مصنوعی دارای قابلیت تکثیر خودکار نداشتند. بااینحال، هر دو نشان میدهند دستگاههایی که در مقایسه با تلفنهای همراه و رایانهها توجه بسیار کمتری به آنها میشود، تا چه اندازه میتوانند فعالیت شبکهای داشته باشند. یک کرم هوش مصنوعی در آینده لزوماً به دسترسی به یک مرکز داده گرانقیمت نیاز نخواهد داشت؛ بلکه ممکن است از توان پردازشی هزاران دستگاه آسیبپذیر استفاده کند.
پژوهشگران به ساخت هوش مصنوعی با قابلیت تکثیر خودکار نزدیکتر میشوند
هوش مصنوعی همین حالا نیز قابلیت اجرا روی دستگاههای هوشمند را دارد، اما اینکه بتواند بهطور مستقل از یک دستگاه به دستگاه دیگر منتقل شود، مسئله پیچیدهتری است. مدلهای کوچکتر امروزی هنوز برای تکمیل این فرایند بدون کمک انسان با مشکل روبهرو هستند.
آنتروپیک این توانایی را در یک شبکه کنترلشده متشکل از هشت دستگاه اندرویدی شبیهسازیشده آزمایش کرد. یکی از مدلها به نام GLM-5.2 در چهار مورد از پنج آزمایش توانست به هر هشت دستگاه هدف گسترش یابد و در آزمایش باقیمانده نیز به هفت دستگاه رسید.
البته این نتایج یک محدودیت مهم دارند. پژوهشگران با باز گذاشتن یک اتصال بدون نیاز به احراز هویت، فرایند نفوذ را سادهتر کرده بودند. افزون بر این، مدل به زیرساخت پردازشی جداگانهای متکی بود و تمام عملیات را روی دستگاههایی که به آنها دسترسی پیدا کرده بود انجام نمیداد.
به بیان دیگر، پژوهشگران نشان دادند که یک مدل توانمند هوش مصنوعی میتواند بخش بزرگی از فرایند تکثیر را هماهنگ کند؛ اما ثابت نکردند که یک کرم هوش مصنوعی کوچک همین حالا قادر است بهطور مستقل میان دستگاههای هوشمند واقعی گسترش پیدا کند. آنتروپیک برآورد میکند که اگر روند فعلی پیشرفت ادامه یابد، مدلهای کوچکتر ممکن است تا پایان سال ۲۰۲۶ به سطح توانایی لازم برسند. البته این صرفاً یک پیشبینی است و زمانبندی قطعی محسوب نمیشود.
این پژوهش همچنین نشان میدهد که نسلهای اولیه چنین کرمهایی احتمالاً سرعت نسبتاً پایینی خواهند داشت. بسته به مدل و سختافزار مورد استفاده، راهاندازی هوش مصنوعی روی دستگاهی دیگر ممکن است بیش از یک روز طول بکشد.
بااینحال، حتی کرمی که بهآرامی گسترش مییابد نیز میتواند مشکلساز شود، بهویژه اگر بتواند بدون دریافت دستور از انسان به فعالیت خود ادامه دهد.
چرا متوقف کردن بدافزارهای هوش مصنوعی ممکن است دشوارتر باشد؟
یکی از مهمترین تفاوتهای میان بدافزارهای سنتی و کرمهای احتمالی مبتنی بر هوش مصنوعی، توانایی سازگاری با شرایط جدید است. بدافزارهای متداول اغلب سیستمعاملها، دستگاهها یا آسیبپذیریهای مشخصی را هدف قرار میدهند؛ اما یک مدل هوش مصنوعی ممکن است بتواند هنگام مواجهه با سختافزار ناآشنا، روش خود را تغییر دهد.
آنتروپیک برای آزمایش این سازگاری، به مدلهای کوچکتر اجازه داد اطلاعات مربوط به تلاشهای قبلی را به نسخههای بعدی خود منتقل کنند. در یکی از آزمایشها، نرخ موفقیت مدل که در ابتدا ۴۵ درصد بود، در تلاشهای بعدی به محدوده ۶۱ تا ۸۴ درصد رسید. این به معنای آن نبود که هوش مصنوعی اهداف مستقلی برای خود ایجاد کرده است؛ بلکه مدل با استفاده از تجربه روشهای موفق و ناموفق، صرفاً در انجام وظیفهای که به آن محول شده بود عملکرد بهتری پیدا میکرد.
پژوهشهای دیگر نیز نگرانیهای مشابهی درباره افزایش استقلال سامانههای هوش مصنوعی مطرح کردهاند. در ماه سپتامبر، آنتروپیک گزارش داد که مدل کلود در جریان آزمایشهای امنیت سایبری به سه سازمان دسترسی غیرمجاز پیدا کرده است. این اتفاق پس از آن رخ داد که یک خطای پیکربندی، مدلها را در معرض سامانههای واقعی قرار داد.
در پژوهشی که ارتباط مستقیمتری با تهدید تکثیر خودکار دارد، محققان وابسته به دانشگاه تورنتو، مؤسسه وکتور و چند نهاد دیگر در تحقیقی منتشرشده در ماه ژوئن نشان دادند که کرمهای رایانهای مبتنی بر هوش مصنوعی میتوانند در یک شبکه آزمایشی، حملات خود را با سیستمهای لینوکس، ویندوز و دستگاههای متصل به اینترنت سازگار کنند.
این یافتهها نگرانی دیگری را مطرح میکنند: چگونه میتوان بدافزاری را متوقف کرد که قادر است بهتنهایی خود را با شرایط جدید سازگار کند و گسترش یابد؟
عملیات مخرب سنتی گاهی به زیرساختهای متمرکزی متکی هستند که تیمهای امنیتی میتوانند آنها را شناسایی و غیرفعال کنند. اما حذف یک کرم هوش مصنوعی که روی هزاران دستگاه متعلق به افراد مختلف فعالیت میکند، ممکن است بسیار دشوارتر باشد؛ زیرا خاموش کردن یک سرور لزوماً نسخههای دیگر آن را متوقف نخواهد کرد.
آنتروپیک برای نشان دادن ابعاد احتمالی چنین آلودگیهایی به باتنتهای موجود اشاره میکند. باتنت شبکهای از دستگاههایی است که کنترل آنها از طریق نفوذ امنیتی به دست گرفته شده است. برخلاف باتنتهای سنتی که اغلب دستگاهها یا آسیبپذیریهای مشخصی را هدف قرار میدهند، نسخههای آینده مجهز به هوش مصنوعی ممکن است بتوانند خود را با سختافزارها و نرمافزارهای متفاوت سازگار کنند و در نتیجه مهار آنها دشوارتر شود.
برای محافظت از دستگاههای هوشمند خود چه اقداماتی میتوانید انجام دهید؟
گزارش آنتروپیک هیچ موردی از انتشار یک کرم هوش مصنوعی با قابلیت تکثیر خودکار در دستگاههای مصرفی واقعی را ثبت نکرده است. بااینحال، این پژوهش بار دیگر یک ضعف شناختهشده را برجسته میکند: بسیاری از دستگاههای متصل به اینترنت همچنان از امنیت ضعیفی برخوردارند.
کمیسیون تجارت فدرال آمریکا چند اقدام احتیاطی را توصیه میکند که میتوانند به محافظت از دستگاههای خانه هوشمند در برابر هکرها کمک کنند. همین اقدامات ممکن است اجرای حملات آینده مبتنی بر هوش مصنوعی را نیز دشوارتر کنند.
- دستگاههای خود را بهروزرسانی کنید. بهروزرسانیهای امنیتی و میانافزار را برای تلویزیونهای هوشمند، دوربینها، روترها و سایر محصولات متصل به اینترنت نصب کنید.
- رمزهای عبور پیشفرض را تغییر دهید. اطلاعات ورود تنظیمشده در کارخانه میتوانند نفوذ به دستگاههای آسیبپذیر را آسانتر کنند. برای هر دستگاه از رمز عبور منحصربهفرد استفاده کنید و در صورت پشتیبانی، احراز هویت دومرحلهای را فعال کنید.
- دستگاههای هوشمند را از سایر تجهیزات شبکه جدا کنید. اگر روتر شما از این قابلیت پشتیبانی میکند، تلویزیونهای هوشمند و سایر لوازم متصل را به شبکه مهمان یا شبکه اختصاصی اینترنت اشیا متصل کنید.
- دستگاههایی را که دیگر پشتیبانی نمیشوند تعویض کنید. محصولات قدیمی که دیگر بهروزرسانی امنیتی دریافت نمیکنند، ممکن است همچنان در برابر حملات شناختهشده آسیبپذیر باشند.
- دسترسی از راه دور غیرضروری را غیرفعال کنید. قابلیتهایی را که دستگاهها را در معرض اتصال از خارج شبکه قرار میدهند، در مواقعی که به آنها نیاز ندارید خاموش کنید.
برای آشنایی دقیقتر با این اقدامات، میتوانید راهنمای ما درباره ایمنسازی دستگاههای خانه هوشمند را مطالعه کنید. این راهنما روشهای محافظت از شبکه خانگی و کاهش خطرات مرتبط با لوازم متصل به اینترنت را توضیح میدهد.
اگر بهویژه نگران امنیت تلویزیون خود هستید، راهنمای تنظیمات حریم خصوصی تلویزیونهای هوشمند توضیح میدهد که چگونه ردیابی فعالیتها را محدود کنید، قابلیتهای غیرضروری را غیرفعال کنید و تلویزیون را از دستگاههای حساس جدا نگه دارید.
جمعبندی
آنتروپیک هنوز نشان نداده است که یک کرم هوش مصنوعی کاملاً خودمختار میتواند در میان دستگاههای مصرفی واقعی گسترش پیدا کند. بااینحال، پژوهشگران این شرکت نشان دادهاند که برخی از موانع فنی ساخت چنین بدافزاری در حال کاهش است.
نگرانکنندهترین احتمال این نیست که یک تلویزیون هوشمند ناگهان به دستگاهی هوشمند و مستقل تبدیل شود؛ بلکه خطر اصلی ظهور بدافزاری است که بتواند از دستگاههای معمولی متصل به اینترنت برای اجرای هوش مصنوعی استفاده کند، خود را با سامانههای ناآشنا سازگار سازد و بدون نیاز به هدایت انسان در تکتک مراحل گسترش یابد.
در شرایط کنونی، بهترین راه دفاع همان توصیهای است که کارشناسان امنیت سایبری سالهاست بر آن تأکید میکنند: دستگاههای خود را بهروز نگه دارید، امنیت شبکه را تأمین کنید و اجازه ندهید فناوریهای آسیبپذیر به مسیری آسان برای نفوذ مهاجمان تبدیل شوند.