
پرونده دستگاه ضبط صدای مخفی در OpenAI درباره هفتههای پیش از کشف آن چه میگوید؟
تهدیدهای داخلی در هفتههای اخیر بارها خبرساز شدهاند و یکی از جنجالیترین نمونههای آن، پرونده اخیر یکی از مهندسان OpenAI است. وزارت دادگستری آمریکا در ۱۳ اکتبر با انتشار اطلاعیهای درباره اتهامات این فرد اعلام کرد که او به پنهان کردن یک دستگاه ضبط صدا در اتاق جلسات مدیران دفتر این شرکت در سانفرانسیسکو متهم شده است. طبق شکایت کیفری، در این اتاق درباره اطلاعات محرمانه فنی، تجاری و راهبردی گفتوگو میشد. مقامهای فدرال نیز تأکید کردهاند که این پرونده صرفاً به امنیت یک شرکت مربوط نیست، بلکه موضوعی مرتبط با امنیت ملی است.
کارکنان OpenAI پس از پیدا کردن دستگاه بهسرعت وارد عمل شدند و تنها ۹ روز پس از کشف آن، افبیآی متهم را بازداشت کرد. این شرکت با استفاده از مدلهای هوش مصنوعی خود توانست ماهیت دستگاه را شناسایی و منشأ آن را ردیابی کند؛ بررسیهایی که در نهایت به یکی از کارکنان مشخص شرکت رسید. پیش از ظهور هوش مصنوعی، چنین فرایندی برای شناسایی فرد مرتبط با دستگاه احتمالاً بسیار بیشتر طول میکشید، البته اگر اساساً به نتیجه میرسید.
وقتی تصمیم گرفتیم Above را توسعه دهیم، هدفمان دقیقاً پیشگیری از چنین اتفاقاتی بود. نصب دستگاه ضبط صدا نقطه آغاز تهدید نبود؛ در واقع، این اقدام بیشتر به مراحل پایانی یک فرایند شباهت داشت تا شروع آن. آنچه بیش از همه ارزش بررسی دارد، اتفاقاتی است که پیش از کشف دستگاه رخ داده بود: چندین هفته فعالیت کمسروصدا که وقتی کنار یکدیگر قرار میگیرند، همگی از حرکت در مسیری مشخص حکایت دارند.
کشف تهدید، لحظه انفجار ماجراست
در حوادث ناشی از تهدیدهای داخلی، لحظه کشف معمولاً همان نقطهای است که ماجرا ناگهان آشکار میشود؛ لحظهای که میتوان آن را «انفجار» نامید. در این پرونده، عامل کشف یک دستگاه فیزیکی بود، اما گاهی این اتفاق در فضای دیجیتال رخ میدهد؛ مثلاً زمانی که فایلی در محلی ظاهر میشود که نباید آنجا باشد. مشکل این است که در زمان کشف، کار عملاً به بررسیهای جرمشناسی و بازسازی رویدادها رسیده است. چنین بررسیهایی ماهیتی واکنشی دارند: شما تلاش میکنید بفهمید چه اتفاقی افتاده، نه اینکه مسیر وقوع آن را پیش از رسیدن به این مرحله تغییر دهید.
دقیقاً به همین دلیل است که همواره بر مدیریت پیشگیرانه ریسک تأکید میکنیم. شکایت کیفری این پرونده، زنجیرهای از اقدامات را شرح میدهد که مدتها پیش از پیدا شدن دستگاه آغاز شده بود. بخش قابلتوجهی از این فعالیتها نیز در نرمافزارهایی انجام شده بود که شرکت از قبل در محیط کاری خود استفاده میکرد.
جدول زمانی رویدادها
شکل شماره یک بهروشنی نشان میدهد که پیش از کشف دستگاه، چندین فرصت برای شناسایی زودهنگام تهدید وجود داشته است. نخستین رویداد در ماه ژوئیه ثبت شده و این روند تا زمان بازداشت در اکتبر ادامه یافته است. البته باید تأکید کرد که تمام مواردی که در ادامه آمدهاند، اتهاماتی برگرفته از شکایت کیفری و اطلاعیه وزارت دادگستری آمریکا هستند و هنوز بهعنوان واقعیتهای اثباتشده در دادگاه تأیید نشدهاند.
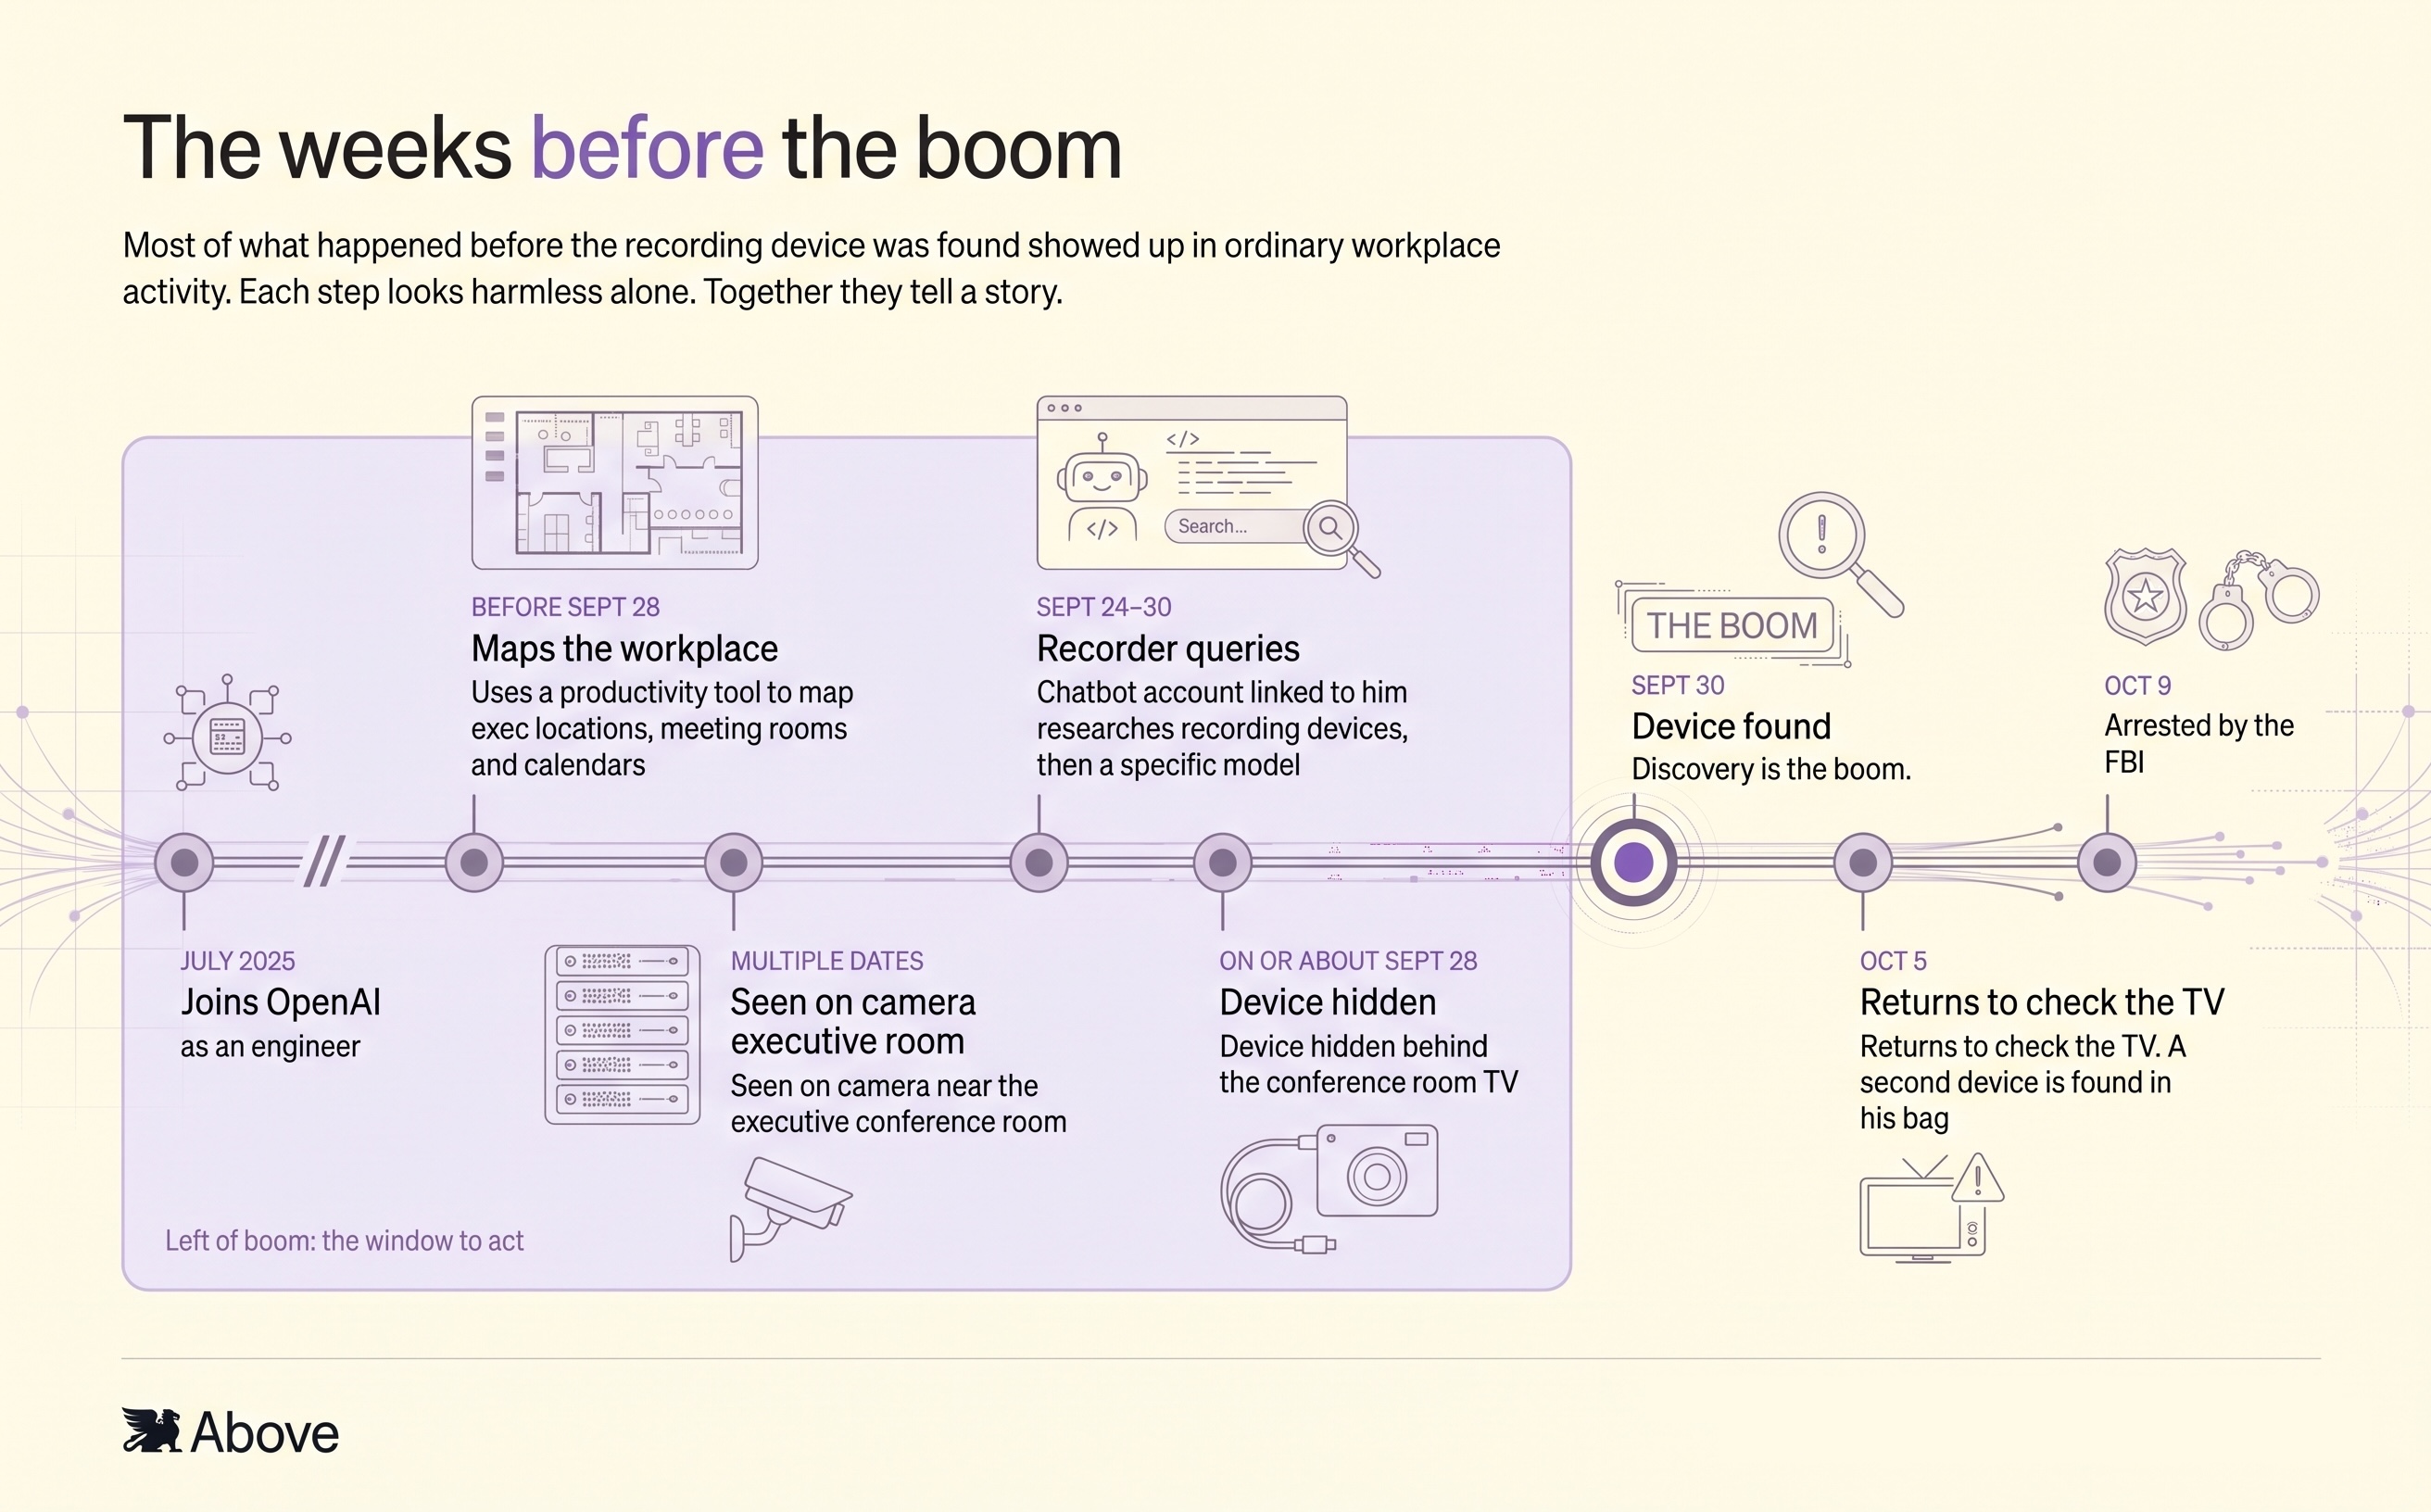
وقتی این رویدادها را بهترتیب کنار هم قرار میدهیم، الگویی آشنا نمایان میشود: شناسایی و بررسی محیط، برنامهریزی، تهیه ابزار و اجرای نقشه. نکته مهم این است که کشف دستگاه فیزیکی تقریباً در انتهای این جدول زمانی قرار دارد. در مقابل، نخستین مرحله یعنی شناسایی محیط، در ابتدای ماجرا رخ داده و ماهیتی دیجیتال داشته است.
رفتارهایی که بهتنهایی بیخطرند، اما در کنار هم هشداردهنده میشوند
شناسایی تهدیدهای داخلی، بهویژه انواع پیچیده و امروزی آن، دشوار است؛ زیرا این تهدیدها در دل فعالیتهای کاملاً عادی و مجاز روزمره شکل میگیرند. برای هر یک از نشانههای اولیه موجود در این جدول زمانی میتوان توضیحی بیضرر پیدا کرد. مهندسان هر روز اتاق جلسه رزرو میکنند. پرسیدن محل استقرار مدیران ارشد ممکن است صرفاً به این دلیل باشد که کسی میخواهد در راهرو با مدیر ارشد فناوری صحبت کند. عبور از کنار یک اتاق کنفرانس نیز بهخودیخود نقض هیچ سیاست سازمانی محسوب نمیشود.
دقیقاً به همین دلیل است که ابزارهای امنیتی سنتی در چنین شرایطی هشداری صادر نمیکنند. وقتی هیچ دادهای جابهجا نشده باشد، سامانه جلوگیری از نشت دادهها (DLP) نیز دلیلی برای فعال شدن ندارد. هیچیک از رویدادها بهتنهایی از آستانه تعیینشده عبور نمیکند و بنابراین موتور تشخیص مبتنی بر قواعد هم واکنشی نشان نمیدهد. حتی ممکن است امتیاز تشخیص ناهنجاری اندکی افزایش پیدا کند، اما بعداً این تغییر بهعنوان نویز کنار گذاشته شود؛ زیرا صرف متفاوت بودن یک رفتار، لزوماً به معنای وجود خطر نیست.
آنچه تصویر را تغییر میدهد، بررسی مجموعه این رفتارها در بستر واقعی آنهاست. فرض کنید مهندسی که هیچ مسئولیتی در جلسات مدیران ارشد ندارد، در حال بررسی محل استقرار مدیران و زمان برگزاری جلسات آنهاست و سپس مدتی در نزدیکی اتاق برگزاری این جلسات توقف میکند. در چنین وضعیتی، پرسش مفید این نیست که «آیا این رویداد غیرعادی است؟» بلکه باید پرسید: «چرا این فرد درست در این زمان چنین کاری انجام میدهد؟» و «چه اقدامات دیگری از او سر زده که ممکن است در ارزیابی این رفتار نقش داشته باشد؟»
همین تغییر نگاه است که ما را از تشخیص صرف ناهنجاری به مدیریت واقعی ریسک میرساند. انحراف از الگوی معمول رفتار، ذاتاً به معنای خطر نیست؛ اما کنار هم قرار گرفتن چند رفتار غیرمعمول قطعاً میتواند نشانهای از وجود ریسک باشد.
پیشگیری پیش از وقوع حادثه در عمل چگونه است؟
مشتریان ما اغلب میپرسند برای مدیریت این تهدیدها پیش از رسیدن به لحظه بحرانی چه اقداماتی میتوان انجام داد. فارغ از پیادهسازی Above، چند توصیه عملی وجود دارد که بهتر است از این پس مورد توجه قرار گیرند:
فعالیتهای شناسایی اولیه را یک نشانه هشدار در نظر بگیرید. بیشتر برنامههای امنیتی برای شناسایی لحظه خروج غیرمجاز دادهها طراحی شدهاند. اما فرصت ارزشمندتر در مراحل قبل قرار دارد؛ زمانی که فرد مشغول شناخت محیط و برنامهریزی است. سامانههای تحقیق مبتنی بر هوش مصنوعی Above به دنبال نشانههای اولیه در مراحل شناسایی و برنامهریزی میگردند؛ یعنی پیش از آنکه دادهای جابهجا شود. این سامانهها با تحلیل زنجیره رفتارها تلاش میکنند نیت احتمالی پشت آنها را درک کنند.
زمینه انسانی و سازمانی را نیز وارد تحلیل کنید. عبارت «جستوجو در تقویم مدیران ارشد» بدون دانستن اینکه چه کسی این کار را انجام داده، چه مسئولیتی دارد و آیا شرایطش تغییر کرده است، معنای چندانی ندارد. Above اطلاعات مربوط به فعالیتهای فنی را با دادههای سازمانی و هویتی، مانند سمت شغلی، واحد سازمانی، مدیر مستقیم و مدت سابقه همکاری فرد ترکیب میکند. به این ترتیب، سامانه بررسی میتواند میان رئیس دفتر مدیری که به این اطلاعات نیاز کاری دارد و فردی که هیچ دلیل شغلی موجهی برای دسترسی به آنها ندارد، تفاوت قائل شود.
نشانههای پراکنده را به روایتی منسجم تبدیل کنید. در این پرونده، سرنخها در چند منبع مختلف پراکنده بودند: یک ابزار بهرهوری، یک حساب کاربری چتبات و تصاویر دوربینهای نظارتی. Above هر پرونده را بر اساس جدول زمانی مرتبشدهای از رویدادها تشکیل میدهد و استدلالهای سامانه بررسی را نیز به آن اضافه میکند. در نتیجه، مسئول امنیت بهجای انبوهی از هشدارهای جداگانه، با روایتی منسجم از آنچه رخ داده روبهرو میشود.
سطح توجه و بررسی را افزایش دهید، نه شدت اتهامزنی را. نشانههای اولیه میتوانند بررسی دقیقتر را توجیه کنند، اما برای نتیجهگیری قطعی کافی نیستند. تیمهای مسئول میتوانند هویت یک فرد را در فهرست نظارت قرار دهند تا سامانههای بررسی، فعالیتهای او را در اولویت قرار دهند. در این فرایند، واحدهای امنیت، منابع انسانی و حقوقی هرکدام فقط به اطلاعاتی دسترسی خواهند داشت که متناسب با نقش و اختیاراتشان است.
محدودیتهای نظارت را صادقانه بپذیرید. برخی نشانههای موجود در این پرونده نه در ابزارهای نظارت محیط کار قابل مشاهدهاند و نه اصولاً باید چنین باشند. برای مثال، حساب چتبات متعلق به همسر یک کارمند خارج از حوزه نظارت کارفرما قرار میگیرد. Above پلتفرمی مبتنی بر دادههای پایش فعالیتهای دیجیتال است؛ بنابراین اطلاعات دستگاههای کارتخوان ورود و خروج یا تصاویر دوربینهای نظارتی در محدوده دادههایی که ما مشاهده میکنیم، قرار ندارند. برنامههای امنیتی قدرتمند، بررسی رفتارهای دیجیتال را با امنیت فیزیکی و همکاری منابع انسانی ترکیب میکنند و در عین حال، مرزهای مشخصی برای دامنه نظارت تعیین میکنند.
منتظر آشکار شدن بحران نمانید
بیشتر ابزارهای مدیریت تهدیدهای داخلی برای انتظار کشیدن طراحی شدهاند. آنها منتظر میمانند تا فایلی جابهجا شود، سیاستی نقض شود یا شاخصی از آستانه تعیینشده عبور کند. سپس هشداری برای تیم امنیت ارسال میکنند و بازسازی آنچه رخ داده را به این تیم میسپارند. این رویکرد زمانی عملکرد مناسبی دارد که خطر در قالب یک رویداد آشکار و مشخص ظاهر شود. اما در پروندههایی مانند ماجرای اخیر OpenAI چندان کارآمد نیست؛ پروندهای که در آن، هفتهها فعالیت آرام و ظاهراً عادی جریان داشته و معنای واقعی این رفتارها تنها پس از کنار هم قرار گرفتن سرنخها روشن شده است.
Above رویکرد متفاوتی را دنبال میکند. ما بهجای تدوین قواعد بهتر، سامانههای تحقیق مبتنی بر هوش مصنوعی را مستقیماً به بررسی رفتارها اختصاص دادهایم. این سامانهها نحوه واقعی فعالیت افراد را در حسابها و هویتهای دیجیتال، نرمافزارهای ارائهشده بهعنوان سرویس (SaaS)، دادهها و دستگاههای کاربری بررسی میکنند. سپس همان پرسشهایی را مطرح میکنند که یک بازرس باتجربه میپرسد: این فرد کیست؟ رفتار معمول او چگونه است؟ چه چیزی تغییر کرده و چرا درست در این زمان؟ هرگاه پاسخ این پرسشها بررسی بیشتری را ضروری کند، تیم امنیت بهجای دریافت یک هشدار دیگر که باید آن را ارزیابی و اولویتبندی کند، نتیجه یک بررسی کامل را همراه با جدول زمانی رویدادها و استدلالهای پشت آن دریافت خواهد کرد.
مدیریت تهدیدهای داخلی بیش از آنکه مسئله تدوین سیاست باشد، مسئله تحقیق و بررسی است. زمانبندی نیز در این میان نقشی اساسی دارد. هرچه الگوی رفتارهای خطرآفرین زودتر شناسایی شود، گزینههای بیشتری برای واکنش وجود خواهد داشت و احتمال اینکه ماجرا بهجای بازداشت، با یک گفتوگو پایان یابد، بیشتر میشود.
تهدیدهای داخلی شکلهای گوناگونی دارند؛ از جاسوسی گرفته تا سهلانگاری ساده. وظیفه ما این است که به شما کمک کنیم این تهدیدها را از همان زمانی ببینید که خطر در حال شکلگیری است، نه زمانی که سرانجام دستگاه ضبط صدای مخفی را پیدا میکنید.