
هشدار درباره کرمهای هوش مصنوعی و احتمال وقوع حوادث امنیتی بزرگ؛ درخواستها برای افزایش ایمنی در نشست صنعت فناوری
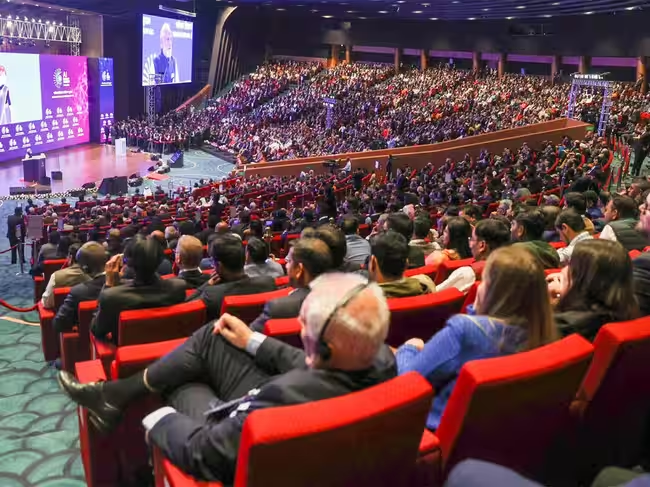
از نگرانی درباره کرمهای هوش مصنوعی که ممکن است حتی یخچالها را آلوده کنند تا هشدار درباره احتمال وقوع حوادث امنیتی «بزرگ» در آینده نزدیک، موضوع ایمنی هوش مصنوعی و ضرورت در اولویت قرار گرفتن آن در توسعه این فناوری، محور اصلی نشست روز چهارشنبه فعالان صنعت فناوری بود.
پس از آنکه مدلهای توسعهیافته شرکتهای اوپنایآی و آنتروپیک در جریان آزمایشها با حوادث امنیتی روبهرو شدند، نگرانیها درباره ناکافی بودن سازوکارهای حفاظتی هوش مصنوعی بهشدت افزایش یافته است. این اتفاقات فشارها برای قانونگذاری و نظارت بر این فناوری را نیز بیشتر کردهاند.
دمیس هاسابیس، رئیس گوگل دیپمایند، در این نشست که در دوبلین برگزار شد، درباره رشد سریع تواناییهای هوش مصنوعی هشدار داد. او این حوادث را «هشدارهای اولیه» از سوی سامانههایی توصیف کرد که «هنوز چندان قدرتمند نیستند».
هاسابیس گفت: «بنابراین، حوادثی که تاکنون رخ دادهاند چندان بزرگ نبودهاند. اما اگر ما بهعنوان یک صنعت، شرکتها بهصورت جداگانه و دولتها برای ایمنسازی این سامانهها اقدامات بیشتری انجام ندهیم، ممکن است در سال آینده و یکی دو سال پس از آن با حوادث بزرگی روبهرو شویم.»
او همچنین تأکید کرد که احتمالاً بهتر است مدلهای جدید هوش مصنوعی ابتدا در محیطهای آزمایشی ایزوله و آفلاین موسوم به «سندباکس» آزمایش شوند. این پیشنهاد پس از آن مطرح شد که مدلهای برخی شرکتهای دیگر توانسته بودند از محیطهای بستهای که برای ارزیابی قابلیتهایشان در نظر گرفته شده بود، خارج شوند.
شیر و کرمهای هوش مصنوعی
برد اسمیت، رئیس مایکروسافت، نیز خواستار وضع مقررات برای هوش مصنوعی شد. او گفت شرکتهای فعال در این صنعت و دولتها باید «فوراً اقدام کنند» و برای مهار خطرات مرتبط با هوش مصنوعی، «استانداردهای ایمنی واقعی و مؤثر» تدوین کنند.
اسمیت در این نشست گفت: «برای یک پاکت شیر، مقررات ایمنی بیشتری نسبت به هوش مصنوعی وجود دارد. حتی برای فر خانگی شما هم مقررات ایمنی بیشتری نسبت به هوش مصنوعی وضع شده است.»
او ادامه داد: «باید بپذیریم که قدرت هوش مصنوعی سریعتر از تدابیر ایمنی آن پیشرفت کرده است. اکنون ایمنی باید این عقبماندگی را جبران کند و برای این کار به قوانین و مقررات جدیدی در زمینه ایمنی هوش مصنوعی نیاز خواهیم داشت.»
به گفته اسمیت، عاملهای هوش مصنوعی باید به نوعی «ترمز ایمنی» مجهز شوند تا کاربران بتوانند هنگام وقوع حادثه آن را فعال کنند. او همچنین خواستار آن شد که شرکتهای ارائهدهنده خدمات هوش مصنوعی از نظر قانونی ملزم به گزارش حوادث امنیتی شوند.
رئیس مایکروسافت برای نشان دادن ابعاد نگرانیهای موجود به گزارش تازه شرکت آنتروپیک اشاره کرد. بر اساس این گزارش، ممکن است تنها چند ماه تا زمانی فاصله داشته باشیم که مدلهای کوچک هوش مصنوعی بتوانند رفتاری شبیه کرمهای رایانهای از خود نشان دهند؛ یعنی از خود نسخهبرداری کنند و از یک دستگاه متصل به اینترنت به دستگاه دیگر منتقل شوند.
شرکتهای فناوری در رقابتی فشرده تلاش میکنند هوش مصنوعی قدرتمندتری را مستقیماً در تلفنهای همراه، لپتاپها، خودروها و لوازم خانگی به کار بگیرند تا این سامانهها بهجای اجرا در مراکز داده دوردست، روی خود دستگاهها فعالیت کنند. آنتروپیک هشدار داده است که چنین هوش مصنوعیای ممکن است در نهایت بتواند بدون دخالت انسان، مستقلاً از دستگاهی به دستگاه دیگر منتقل شود.
اسمیت در نشست دوبلین با اشاره به این احتمال گفت: «واقعاً؟ من نمیخواهم کرمهای هوش مصنوعی وارد یخچالم شوند. اصلاً نمیخواهم هیچ نوع کرمی در یخچالم باشد و فکر میکنم بیشتر مردم هم همین احساس را دارند.»
سرعت توسعه و حفظ کنترل
به گفته آنتروپیک، از بین بردن کرم هوش مصنوعی که توانایی تکثیر خودکار دارد، کار دشواری خواهد بود؛ زیرا در چنین شرایطی هیچ کلید مرکزی برای خاموش کردن آن وجود نخواهد داشت.
هنا ویرکونن، مسئول حوزه فناوری اتحادیه اروپا، نیز در این نشست تأکید کرد که شرکتهای هوش مصنوعی برای حفظ کنترل بر سامانههای خود باید زمان بیشتری را به آزمایش آنها اختصاص دهند.
ویرکونن هنگام ورود به محل نشست به خبرنگاران گفت: «رقابت در سطح جهانی بهاندازهای شدید است که به نظر میرسد همه شرکتها زمان و منابع کافی برای آزمایش واقعی مدلهای خود اختصاص نمیدهند.»
او افزود: «این شرکتها باید بتوانند این سامانهها را کنترل کنند.» ویرکونن همچنین یادآور شد که اتحادیه اروپا برای تمام شرکتهای بزرگ هوش مصنوعی درخواست ارائه اطلاعات فرستاده و از آنها خواسته است تدابیر ایمنی و امنیتی خود را تشریح کنند.
کمیسیون اروپا در ماه اوت و بر اساس قانون هوش مصنوعی اتحادیه اروپا، اختیارات نظارتی جدیدی به دست آورد. این قانون که گستردهترین مجموعه مقررات جهان برای هوش مصنوعی به شمار میرود، با هدف محدود کردن کاربردهای بالقوه خطرناک این فناوری تدوین شده است.
با این حال، سارا فرایر، مدیر مالی اوپنایآی، هشدار داد که باید میان ایمنی و نوآوری «تعادل» برقرار شود تا مقررات ایمنی مانع پیشرفت فناوری نشوند.
او گفت: «ما میخواهیم شفاف باشیم و اطمینان حاصل کنیم که افراد واجد صلاحیت میتوانند مدلها را بررسی کنند. اما در عین حال باید مراقب باشیم که این روند آنقدر سرعت ما را کاهش ندهد که در نهایت از کسانی عقب بمانیم که از این فناوری برای مقاصد مخرب استفاده میکنند.»