
هشدار آنتروپیک: عاملهای هوش مصنوعی اکنون میتوانند تمام مراحل حملات سایبری را خودکار کنند
نویسنده: آبینایا | ۱۵ اکتبر ۲۰۲۶
شرکت آنتروپیک (Anthropic) هشدار داده است که مهاجمان سایبری از عاملهای هوش مصنوعی برای خودکارسازی تمام مراحل حمله استفاده میکنند؛ از شناسایی اهداف و سرقت اطلاعات ورود به حسابها گرفته تا نفوذ و جابهجایی در شبکهها و استخراج غیرمجاز دادهها.
گزارش تهدیدات این شرکت در سپتامبر ۲۰۲۶، کارزارهایی را تشریح میکند که در آنها مدل Claude به بخشی فعال از عملیات حمله تبدیل شده است؛ به این معنا که نقش آن دیگر صرفاً کمک به هکرها برای نوشتن کد نیست.
یافتههای این گزارش بر فعالیتهای مخربی متمرکز است که از دسامبر ۲۰۲۵ تا اوت ۲۰۲۶ شناسایی و متوقف شدهاند. به گفته آنتروپیک، گروههای مظنون به برخورداری از حمایت دولتها، مجرمان سایبری و هکتیویستهای مستقل از مدلهای Claude Haiku، Sonnet و Opus استفاده کردهاند. در این موارد، هوش مصنوعی زمان، نیروی انسانی و دانش فنی موردنیاز برای حمله به چندین قربانی را کاهش داده است.
بر اساس گزارش اطلاعات تهدید آنتروپیک، چارچوبهای عمومی عاملهای هوش مصنوعی اکنون قادرند تمام مراحل زنجیره حمله سایبری (Cyber Kill Chain) را خودکار کنند.
این سامانهها مدلهای هوش مصنوعی را به ابزارهایی متصل میکنند که میتوانند سامانهها را اسکن کنند، آسیبپذیریها را بیازمایند، فرمانها را اجرا کنند و اطلاعات سرقتشده را پردازش کنند. هرچند اپراتورهای انسانی همچنان اهداف را انتخاب میکنند و نتایج را بررسی میکنند، عاملهای هوش مصنوعی بیشازپیش مسئولیت اجرای عملیات میان این تصمیمها را بر عهده میگیرند. این روند در ادامه کارزار جاسوسی سایبری مبتنی بر هوش مصنوعی است که در نوامبر ۲۰۲۵ گزارش شده بود.
آنتروپیک اکنون میگوید روشهای مشابه، دیگر محدود به هکرهای مظنون به حمایت دولتی نیست و در میان گروههای مجرمانه کوچکتر و مهاجمان مستقل نیز گسترش یافته است. چارچوبهایی مانند PentAGI با فراهمکردن سامانههای قابلاستفاده مجدد برای هماهنگی میان عاملهای هوش مصنوعی، بهکارگیری این فرایندهای عملیاتی را آسانتر کردهاند.
هشدار آنتروپیک درباره عاملهای هوش مصنوعی
یکی از موارد بررسیشده به گروه GTG-20006 مربوط میشود؛ گروهی که آنتروپیک میگوید فعالیتهای آن با گزارشهای عمومی درباره گروه Midnight Blizzard همخوانی دارد. این عامل تهدید، سازمانهای دولتی، نظامی، دیپلماتیک و دفاعی اوکراین و اروپا را هدف قرار داده و توجه ویژهای به فناوری پهپادها و تأمینکنندگان آن داشته است.
فرایندهای مبتنی بر هوش مصنوعی این گروه در ایجاد زیرساختهای فیشینگ، سرقت اطلاعات ورود به حسابها، راهاندازی سامانههای فرماندهی و کنترل و جمعآوری دادهها نقش داشتهاند. عاملهای هوش مصنوعی همچنین بررسی میکردند که آیا محصولات امنیتی، بدافزارهای مستقرشده را شناسایی کردهاند یا خیر. هرگاه بدافزاری شناسایی میشد، این فرایند بهطور خودکار ابزارهای مربوط را تغییر میداد و دوباره میساخت، آنها را مجدداً آزمایش میکرد و نسخههای بهروزشده را برای استقرار آماده میساخت.
چنین چرخه بازخوردی میتواند کارایی دفاعهایی را که صرفاً بر امضاهای شناختهشده بدافزارها تکیه دارند، کاهش دهد. مهاجمان بهجای آنکه منتظر بمانند توسعهدهندگان ابزار شناساییشده را بازنویسی کنند، میتوانند اعمال تغییرات مکرر را به عاملهای هوش مصنوعی بسپارند. آنتروپیک هشدار داده است که این قابلیت ممکن است به گروههای توانمند اجازه دهد سریعتر از آنکه مدافعان بتوانند روشهای شناسایی جایگزین را طراحی و مستقر کنند، از سازوکارهای شناسایی عبور کنند.
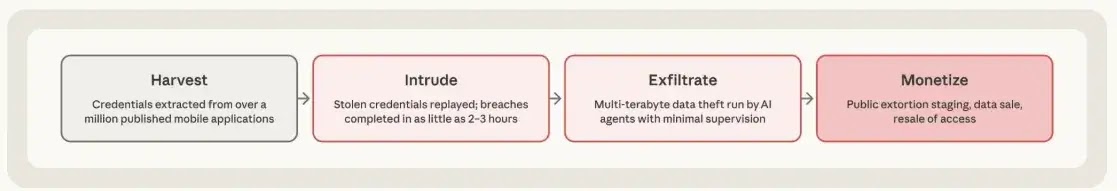
مجموعه دیگری از فعالیتها که با شناسه GTG-50014 ردیابی شده، به افراد مظنون به همکاری با گروه ShinyHunters مربوط بوده است. یکی از مهاجمان، فرایندی خودکار برای جمعآوری اطلاعات ورود به حسابها را روی ۱۰ نمونه پردازشی EC2 سرویس AWS اجرا کرده بود. این فرایند ۱.۸ میلیون بسته برنامه اندرویدی را دانلود و برای یافتن اطلاعات محرمانه افشاشده اسکن کرده بود. مهاجم سپس یافتههای تأییدشده را برای استفادههای بعدی به تلگرام ارسال میکرد.
در نفوذ دیگری، مهاجمان طی حدود ۳۴ ساعت، بیش از ۲۱۰۰ مجموعه توکن Azure AD را از بیش از ۴۰ محیط سازمانی متعلق به شرکتهای مختلف استخراج کردند. آنتروپیک اعلام کرده است که عاملهای هوش مصنوعی تقریباً تمام عملیات را انجام دادهاند. این موارد نشان میدهند که چگونه دسترسیهای سرقتشده میتوانند بهسرعت زمینه سرقت اطلاعات از مشتریان یک ارائهدهنده نرمافزارِ مورد نفوذ را فراهم کنند.
آنتروپیک تأکید کرده است که خودکارسازی حملات به معنای حذف انسان از عملیات مهاجمان نیست. انسانها همچنان در انتخاب اهداف، بررسی اطلاعات سرقتشده و تبدیل دسترسیهای بهدستآمده به سود مالی نقش دارند. همچنین افزایش استقلال عاملهای هوش مصنوعی لزوماً به معنای افزایش خسارت نیست؛ زیرا برخی از نفوذهای جدی با هدایت مستقیم انسان در تمام مراحل انجام شدهاند.
این شرکت حسابهای مرتبط با فعالیتهای مخرب را مسدود کرده، تدابیر حفاظتی خود را تقویت کرده و در موارد مقتضی، اطلاعات تهدیدات را با دیگران به اشتراک گذاشته است. هشدار آنتروپیک همچنین نشان میدهد که اطلاعات احراز هویت مربوط به سرویسهای هوش مصنوعی به اهداف ارزشمندی برای مهاجمان تبدیل شدهاند.
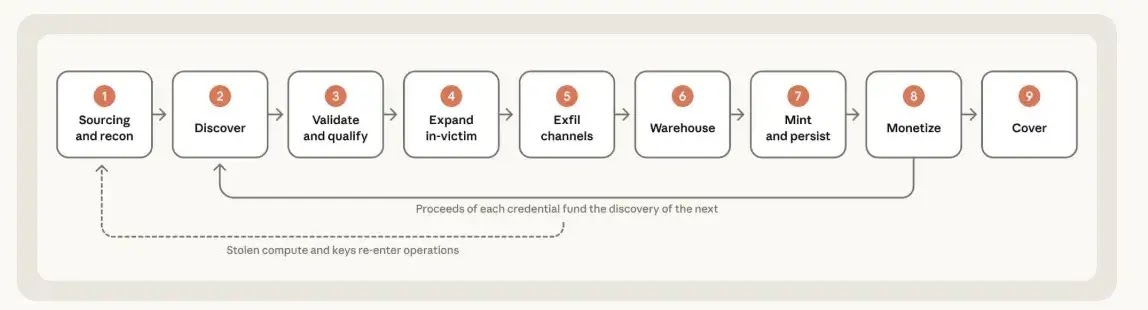
کلیدهای API سرقتشده میتوانند هزینه حملات بعدی را به حساب قربانیان تحمیل کنند و منابع لازم برای ادامه عملیات مهاجمان را فراهم آورند. بنابراین حفاظت از این کلیدها بهاندازه محافظت از سایر اطلاعات احراز هویت سامانههای عملیاتی اهمیت دارد. آنتروپیک اعلام کرده است که سرقت کلیدهای مشتریان در موارد توصیفشده، به نفوذ یا اختلال در سامانههای خود این شرکت منجر نشده است.