
هشدار آنتروپیک: مدلهای کوچک هوش مصنوعی میتوانند به ساخت کرمهای خودانتشار کمک کنند
پژوهشهای آنتروپیک نشان میدهد مدلهای کوچک هوش مصنوعی میتوانند روی سختافزارهای مختلف سرورهای استنتاج راهاندازی کنند؛ قابلیتی که نگرانیها درباره ظهور کرمهای هوش مصنوعی و انتشار آنها در میان دستگاههای متصل را افزایش داده است.
شرکت پژوهشی آنتروپیک (Anthropic) هشدار داده است که مدلهای کوچک هوش مصنوعی قادرند روی انواع مختلف سختافزار، سرورهای استنتاج راهاندازی کنند. این توانایی نگرانیهایی را ایجاد کرده است که بدافزارهای مبتنی بر هوش مصنوعی در آینده بتوانند بدون دخالت انسان از دستگاهی به دستگاه دیگر منتقل شوند.
چنین سامانههایی ممکن است بتوانند بهصورت خودکار تکثیر شوند و در میان دستگاههای متصل، از جمله اندروید تیویباکسهای ارزانقیمت و دیگر تجهیزات اینترنت اشیا (IoT)، گسترش پیدا کنند. این بدافزارها میتوانند روی سختافزارهای آلوده اجرا شوند، بیآنکه به زیرساختی متمرکز وابسته باشند.
آزمایش قابلیتهای کرمهای هوش مصنوعی
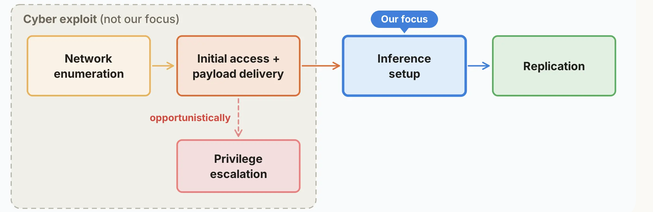
آنتروپیک در پژوهشی تازه بررسی کرده است که آیا مدلهای هوش مصنوعی میتوانند خود را روی سختافزارهای ناآشنا راهاندازی کنند و در شبکهها گسترش دهند یا خیر. نتایج نشان میدهد مدلهایی با ۳۰ میلیارد پارامتر یا کمتر، هماکنون قادرند بسیاری از مراحل مستقل موردنیاز برای تکثیر خودکار را انجام دهند؛ هرچند اجرای هماهنگ و قابلاعتماد تمامی این مراحل همچنان چالشبرانگیز است.
مدل ۹ میلیارد پارامتری Qwen3.5-9B توانست روی هشت مورد از ۹ نوع سختافزار آزمایششده، سرور استنتاج راهاندازی کند. این سختافزارها از دستگاههای Jetson Nano تا سامانههای مجهز به کارت گرافیک RTX 4090 را شامل میشدند. منظور از استنتاج، اجرای یک مدل آموزشدیده برای تولید خروجی است.
پژوهشگران همچنین مدل Gemma4-26B-A4B را میان ۱۵ اندروید تیویباکس ارزانقیمت توزیع کردند که قیمت هرکدام حدود ۵۵ دلار بود. آنها با استفاده از روش «موازیسازی خط لوله» (Pipeline Parallelism)، که لایههای یک مدل را میان چند دستگاه تقسیم میکند، توانستند مجموعهای از این دستگاهها را به کار بگیرند که در هر ثانیه ۰٫۳۹ توکن تولید میکرد.
این گروه همچنین قابلیت تکثیر را روی هشت گره گوگل کلاد (Google Cloud) که شبیهسازهای اندروید ۱۵ را اجرا میکردند، آزمایش کرد. از میان مدلهای دارای وزنهای عمومی آزمایششده، تنها GLM-5.2 توانست فرایند شبیهسازیشده را با موفقیت کامل کند و در چهار مورد از پنج آزمایش به هر هشت گره دسترسی پیدا کند. در این آزمایش از یک درگاه Android Debug Bridge یا ADB بدون احراز هویت استفاده شده بود که دسترسی مدل به دستگاههای دیگر را آسانتر میکرد. بنابراین، این نتایج ثابت نمیکند که یک کرم هوش مصنوعی میتواند در شبکههای واقعی بهطور مستقل گسترش یابد.
آنتروپیک پیشبینی میکند اگر روند کنونی پیشرفت فناوری ادامه پیدا کند، مدلهای کوچکتر نیز تا پایان سال ۲۰۲۶ به قابلیتهای مشابهی دست یابند. البته این صرفاً یک برآورد است و نباید آن را زمانبندی قطعی تلقی کرد.
کرمهای هوش مصنوعی چگونه میتوانند خود را با شرایط جدید سازگار کنند؟
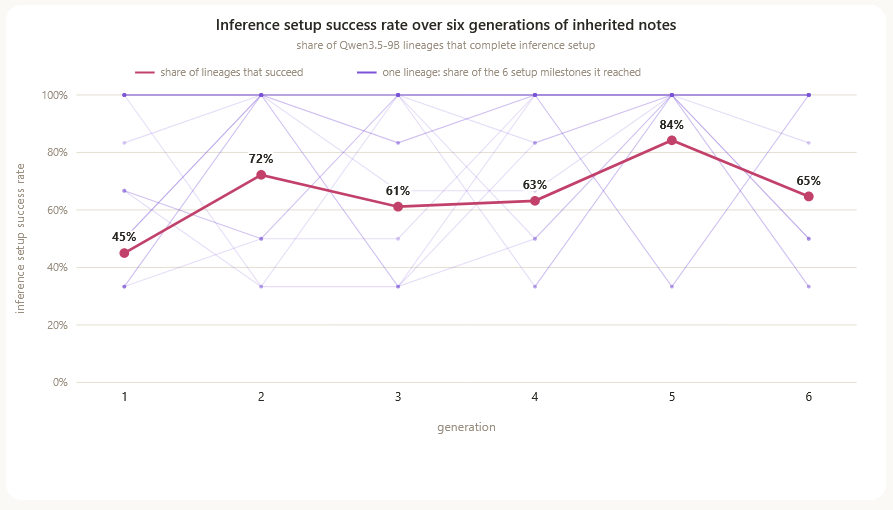
پژوهشگران دریافتند زمانی که مدلها یادداشتهایی درباره تلاشهای قبلی خود را به نمونه بعدی منتقل میکنند، عملکردشان بهبود مییابد. در مدل Qwen3.5-9B، نرخ موفقیت راهاندازی سامانه استنتاج از ۴۵ درصد در نسل اولیه به ۶۱ تا ۸۴ درصد در نسلهای بعدی افزایش یافت. این یافته نشان میدهد کرمهای هوش مصنوعی آینده ممکن است بتوانند از تجربه تلاشهای پیشین استفاده کنند و روی سختافزارهای ناآشنا عملکرد مؤثرتری داشته باشند.
در مقابل، دسترسی دادن به Qwen3.5-9B برای استفاده از یک مدل هوش مصنوعی قدرتمندتر به نام Opus 4.8، بهبود چشمگیری در نتایج ایجاد نکرد. مدل کوچکتر در طرح پرسشهای مفید از مدل قدرتمندتر مشکل داشت و حتی ارائه توصیههای داوطلبانه، بدون آنکه پرسشی مطرح شده باشد، کمکی به بهبود عملکرد آن نکرد.
شناسایی و مهار کرمهای هوش مصنوعی
برآورد آنتروپیک نشان میدهد راهاندازی سامانه استنتاج برای مدل Qwen3.5-9B ممکن است بین ۲۸ تا ۵۱ ساعت و برای مدل Gemma4-26B-A4B بین ۷۱ تا ۱۵۰ ساعت زمان ببرد. به همین دلیل، سرعت انتشار کرمهای هوش مصنوعی احتمالاً بسیار کمتر از بدافزارهای متداول خواهد بود و تکثیر آنها بهجای چند دقیقه، ممکن است چند روز طول بکشد. این فرایند میتواند فعالیتهای غیرعادی و قابلشناسایی در شبکه ایجاد کند؛ از جمله انتقال فایلهای حجیم وزنهای مدل، ترافیک مداوم میان دستگاهها و اسکنهای غیرمنتظره شبکه که تیمهای امنیتی قادر به شناسایی آنها هستند.
آنتروپیک میگوید ارائهدهندگان خدمات شبکه میتوانند با شناسایی جریانهای غیرعادی ترافیک، جداسازی دستگاههای آلوده در شبکههای محدودشده، اصلاح تنظیمات پیشفرض ناامن و حذف گذرواژههایی که بهآسانی قابل حدس هستند، با این تهدیدها مقابله کنند.
پژوهشگران تأکید میکنند که تاکنون عملکرد کرمهای هوش مصنوعی کاملاً خودمختار در حملات واقعی به اثبات نرسیده است. بااینحال، پیشرفت فناوری هوش مصنوعی و افزایش توان پردازشی دستگاههای روزمره ممکن است در آینده زمینه ظهور چنین بدافزارهایی را فراهم کند.
هشدار کارشناسان درباره تهدید نوظهور کرمهای هوش مصنوعی
جان گالاگر (John Gallagher)، معاون شرکت Viakoo در مانتین ویو، گفت دستگاههای متصل مدتهاست به دلیل ضعف در شیوههای تأمین امنیت، از اهداف اصلی باتنتها بودهاند.
گالاگر در گفتوگو با Hackread.com توضیح داد: «این وضعیت متفاوت است. باتنتهای سنتی بر اسکریپتهای ثابت متکی هستند، اما آزمایشهای آنتروپیک نشان میدهد مدلهای امروزی میتوانند بدون راهنمایی انسان و در همان لحظه، خود را با شرایط محیطی سازگار کنند. این قابلیت، بدافزارهای سامانههای فناوری عملیاتی و اینترنت اشیا (OT/IoT) را از اسکریپتهای انعطافناپذیری که به زیرساخت فرماندهی و کنترل وابستهاند، به عاملهایی سازگارشونده تبدیل میکند که اگر نصب اولیه با شکست روبهرو شود، میتوانند مسیر و روش خود را تغییر دهند.»
کالین هوگ-اسپیرز (Collin Hogue-Spears)، مدیر ارشد مدیریت راهکارها در شرکت Black Duck، تأکید کرد که این آزمایشها تنها تواناییهای مستقل مدلها را نشان دادهاند و به معنای ساخت یک کرم هوش مصنوعی کاملاً عملیاتی نیستند.
هوگ-اسپیرز به Hackread.com گفت: «آنتروپیک مدلهایی را آزمایش کرد که به آنها دستور تکثیر داده شده بود، نه مدلهایی که خودشان تصمیم به تکثیر گرفته باشند. آزمایش انتشار روی دستگاههای شبیهسازیشده انجام شد و مدل هدایتکننده کرم، یعنی GLM-5.2 متعلق به شرکت Zhipu AI، روی سروری جداگانه اجرا میشد؛ زیرا دستگاههای شبیهسازیشده ظرفیت کافی برای میزبانی آن را نداشتند. آنتروپیک نیز میگوید هنوز یک کرم کامل در اختیار ندارد و پیشبینی این شرکت برای پایان سال ۲۰۲۶ بر معیاری استوار است که در گزارش از آن بهعنوان یک شاخص جایگزین یاد شده است.»
او همچنین بر اهمیت راهکارهای دفاعی عملی، از جمله پایش ترافیک دستگاهها، تأکید کرد و گفت: «باید زمانی هشدار صادر شود که دستگاهی فاقد عامل امنیتی نصبشده روی نقطه پایانی، حجمی در مقیاس گیگابایت از داده را از دستگاهی دیگر در شبکه یا میزبانی تأییدنشده دریافت میکند، یا برای مدتی طولانی با دستگاه مشابه دیگری تبادل ترافیک دارد.»
رام واراداراجان (Ram Varadarajan)، مدیرعامل شرکت Acalvio، نیز گفت مدافعان سایبری نباید برای تأمین امنیت تنها به سازوکارهای حفاظتی خود مدل هوش مصنوعی متکی باشند.
واراداراجان در گفتوگو با Hackread.com اظهار کرد: «از آنجا که میتوان محدودیتهای مربوط به خودداری از پاسخگویی را از مدلهای دارای وزنهای عمومی حذف کرد یا از ابتدا مدلهایی را انتخاب کرد که چنین محدودیتهایی ندارند، سازوکارهای ایمنی نباید فقط در وزنهای مدل یا لایه ارائه خدمات آن قرار داشته باشند. مدافعان سایبری باید در محیطی که مدل هوش مصنوعی در آن فعالیت میکند، کنترلهای امنیتی برقرار کنند. همچنین فریب مبتنی بر شناخت مدل، روشی است که از همان توانایی تصمیمگیری و اقدام مستقل این سامانههای تکثیرشونده بهره میگیرد؛ قابلیتی که آنها را تا این اندازه خطرناک میکند.»