
ماجرای جاسوسی در OpenAI از مشکلی بزرگتر در امنیت شرکتهای هوش مصنوعی پرده برمیدارد
ماجرای جاسوسی در OpenAI نشان میدهد این شرکت باید هرچه سریعتر به بلوغ سازمانی برسد
فرهنگ استارتاپی نمیتواند امنیت موردنیاز OpenAI، آنتروپیک و دیگر شرکتهای پیشرو هوش مصنوعی را تضمین کند
نویسنده: جیمز بال | ۱۵ اکتبر ۲۰۲۶
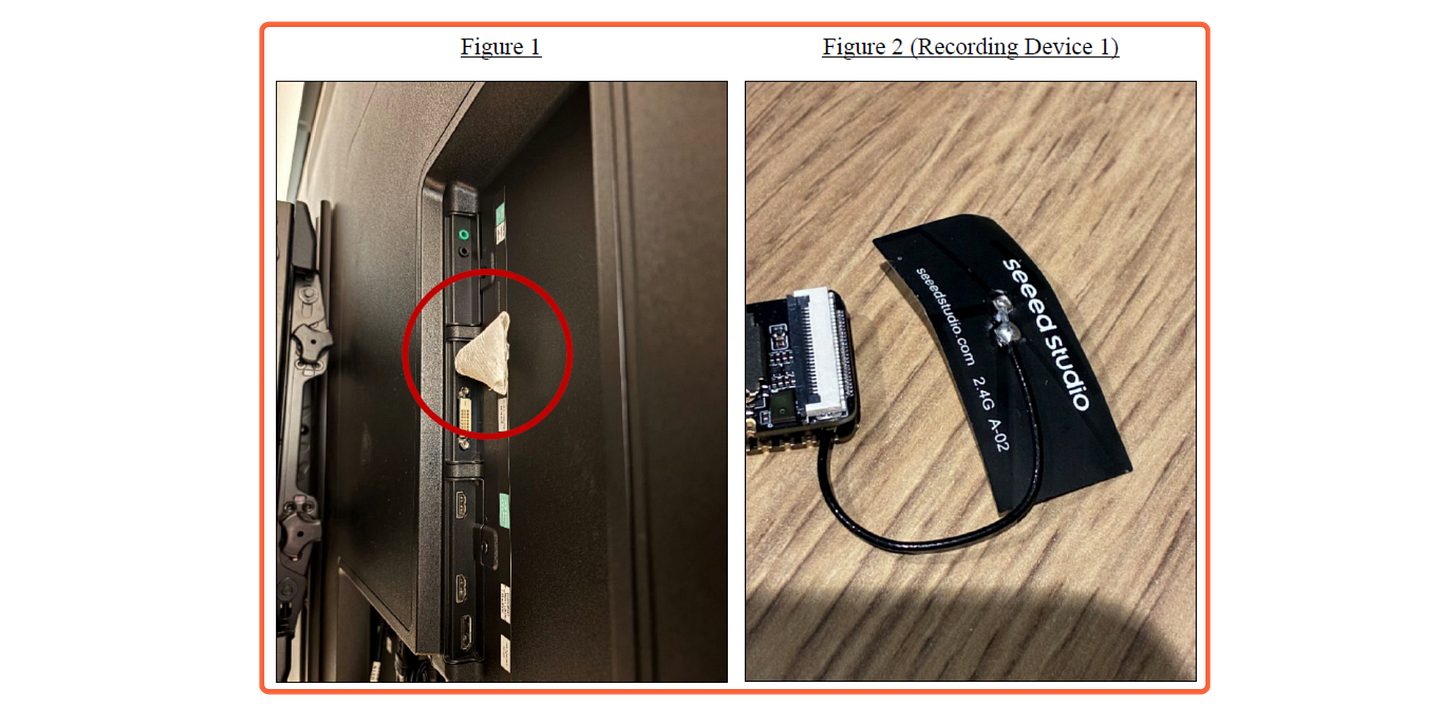
ماجرا بیشتر به داستان فیلمهای جاسوسی شباهت دارد: مقامهای آمریکایی یکی از کارکنان OpenAI به نام عبدالرحمن الفوزان، شهروند عربستان سعودی، را متهم کردهاند که در اتاق جلسات مدیران این شرکت در دفتر سانفرانسیسکو، مخفیانه یک دستگاه ضبط صدا نصب کرده است.
این دستگاه شنود به پشت نمایشگری که روی دیوار نصب شده بود متصل شده بود تا گفتوگوهای مدیران ارشد شرکت را ضبط کند. OpenAI اعلام کرده است که تصور نمیکند در نتیجه این رخنه امنیتی، کد منبع، وزنهای مدلهای هوش مصنوعی یا دادههای مشتریانش به خطر افتاده باشد.
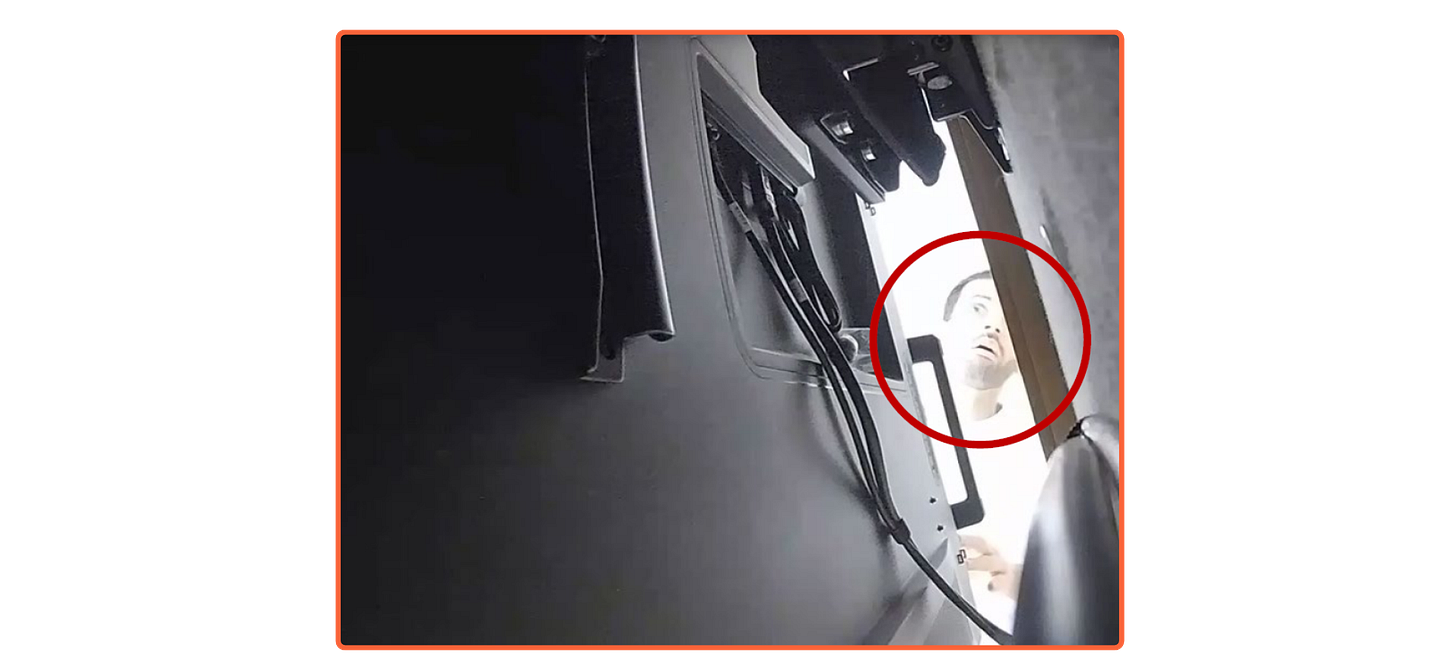
با این حال، هرچه جزئیات بیشتری از این ماجرا منتشر میشود، عملیات ادعایی بیشتر به مجموعهای از اشتباهات مضحک شباهت پیدا میکند. به گفته وزارت دادگستری آمریکا، فردی که از حساب کاربری مرتبط با الفوزان استفاده میکرد، بارها از یک مدل هوش مصنوعی برای طراحی و اجرای این عملیات کمک خواسته بود. پرسشهای او شامل چگونگی «ساخت دستگاه ضبط صدای مداوم»، «تنظیم اتصال وایفای»، «بهبود کیفیت صدا و شنود زنده» و «رمزگذاری کارت حافظه SD» میشد. حتی به نظر میرسد دوربین نظارتی لحظهای را ثبت کرده که الفوزان هنگام بررسی پشت نمایشگر، مستقیماً به دوربین نگاه میکند.
بعید است این اتفاق بهتنهایی یک رخنه امنیتی بزرگ برای OpenAI محسوب شود. اهمیت اصلی آن در یادآوری مخاطراتی است که شرکتهای پیشرو در توسعه هوش مصنوعی با آن روبهرو هستند. این شرکتها بهتدریج مراکزی را اداره میکنند که از حساسترین بخشهای مرتبط با امنیت ملی و اقتصادی آمریکا به شمار میروند؛ مراکزی که در آنها پژوهشهای پزشکی، فعالیتهای دفاعی و تحقیقات فناورانه در پیشرفتهترین سطوح انجام میشود. پرسش این است که آیا این شرکتها برای مدیریت خطرات ناشی از فعالیتهای خود، رویههای داخلی مناسبی ایجاد کردهاند؟
هیچیک از گزارشهای منتشرشده تاکنون مشخص نکردهاند که الفوزان ظاهراً برای چه کسی جاسوسی میکرده است. البته فهرست طرفهایی که ممکن است پشت چنین عملیاتی باشند کوتاه نیست: دولتهای خارجی، شرکتهای مستقر در کشورهای دیگر که میخواهند فاصله خود را با برتری OpenAI در توسعه پیشرفتهترین مدلهای هوش مصنوعی کاهش دهند، یا حتی یکی از رقبای داخلی که به دنبال کسب مزیت مالی یا تجاری است. احتمال آخر بهویژه از آن جهت مطرح میشود که دستگاه شنود در اتاق جلسات مدیران نصب شده بود، نه در محل کار توسعهدهندگان.
ناشیانه بودن ظاهری این عملیات شاید در نگاه نخست اطمینانبخش به نظر برسد، اما واقعیت احتمالاً کاملاً متفاوت است: این فقط همان پروندهای است که از وجودش اطلاع پیدا کردهایم. الفوزان از ژوئیه ۲۰۲۵ در OpenAI مشغول به کار بود. پرسشهای او از چتبات در ۲۴ سپتامبر سال جاری آغاز شد. بنا بر ادعاها، دستگاه شنود در ۲۸ سپتامبر نصب و در ۳۰ سپتامبر کشف شد. افبیآی میگوید او یک هفته بعد تلاش کرده بود دستگاه دومی را در اتاق دیگری نصب کند و سرانجام در ۹ اکتبر بازداشت شد.
این جزئیات پرسش مهمی را پیش میکشد: اگر فردی که عملیاتش تا این اندازه ابتدایی بوده که حتی با وجود کار در یک شرکت هوش مصنوعی، برای اجرای آن از چتبات کمک میگرفته، توانسته است هفتهها بدون شناسایی به فعالیت خود ادامه دهد، وضعیت در برابر افرادی که مهارت و توانایی بیشتری دارند چگونه خواهد بود؟
زمانی که ادوارد اسنودن اسناد محرمانه آژانس امنیت ملی آمریکا (NSA) و ستاد ارتباطات دولت بریتانیا (GCHQ) را در اختیار روزنامههای گاردین و واشنگتن پست قرار داد، واکنش تحلیلگران بیرونی عمدتاً بر این متمرکز بود که چگونه رخنهای با چنین ابعادی امکانپذیر شده است. برخی نیز نگران بودند که خود اسنودن اطلاعاتی را در اختیار روسها قرار میدهد.
اما متخصصان باتجربهتر و کمسروصداتر حوزه ضدجاسوسی و امنیت سایبری، بیشتر نگران پیامد دیگری بودند: اگر چنین حجمی از اطلاعات به دست اسنودن خارج شده بود، دشمنان پیچیدهتری مانند چین و روسیه احتمالاً چه میزان اطلاعات را توانسته بودند با روشهایی بسیار پنهانیتر از دسترس خارج کنند؟
میان آن ماجرا و پرونده کنونی شباهت روشنی وجود دارد. الفوزان همان موردی است که از آن خبر داریم. اگر او با چنین روشهایی فعالیت میکرده، تقریباً تردیدی باقی نمیماند که بازیگران ماهرتر نیز همین شرکتها را هدف گرفتهاند و به احتمال بسیار زیاد موفقیت بیشتری داشتهاند.
این اتفاق هم زنگ خطری جدی است و هم رخدادی که چندان نباید غافلگیرکننده باشد. غولهای فناوری آمریکا در دو دهه گذشته با تهدیدهای جدی جاسوسی صنعتی روبهرو بودهاند. آنها تیمهای امنیتی پیشرفتهای دارند که بهطور مداوم این تهدیدها را زیر نظر میگیرند و در کنار آن، کارکنانشان باید مجموعهای از رویههای امنیتی را رعایت کنند که اغلب وقتگیر و گاهی آزاردهنده است. چنین الزاماتی بخشی از واقعیت اداره یک شرکت بزرگ در آمریکای قرن بیستویکم است.
مشکل OpenAI و بهویژه آنتروپیک این است که مسیری را که شرکتهای فناوری پیش از آنها طی کردهاند، با سرعتی بسیار بیشتر پشت سر میگذارند. OpenAI تنها ۱۱ سال قدمت دارد و از تأسیس آنتروپیک هنوز شش سال هم نگذشته است. هر دو شرکت از جنبههای مهمی همچنان استارتاپ محسوب میشوند؛ از جمله اینکه هنوز برای ادامه فعالیت و رشد خود، حجم زیادی پول مصرف میکنند.
با این همه، هر دو شرکت در مدتزمانی مشابه، به جایگاهی در اقتصاد آمریکا و جهان رسیدهاند که حتی از اهمیت مایکروسافت، گوگل یا فیسبوک در دوره مشابهی از عمر آن شرکتها فراتر میرود. حتی اگر فقط تواناییهای فعلی و وضعیت مالی آنها را در نظر بگیریم، این دو شرکت اکنون نقشی اساسی در رشد اقتصادی آمریکا دارند. رشد درآمد و تعداد کاربران آنها از زمان عرضه نخستین محصولاتشان بیسابقه بوده است. افزون بر این، هر دو شرکت تاکنون در مقام پیمانکاران دفاعی فعالیت کردهاند، در پروژههای حساس مرتبط با امنیت ملی مشارکت داشتهاند و ابزارهایی توسعه دادهاند که اگر به دست افراد نامناسب بیفتند، ممکن است بسیار خطرناک باشند.
مجموع این عوامل مسئولیتی بر دوش این شرکتها گذاشته که بهمراتب سنگینتر از مسئولیت هر استارتاپ دیگری در گذشته است. تازه این وضعیت بدون در نظر گرفتن تواناییهایی است که مدلهای پیشرفته هوش مصنوعی ممکن است در دو تا پنج سال آینده به دست آورند؛ یا بحث خطرات وجودی هوش مصنوعی که در تابستان گذشته به یکی از موضوعات داغ این صنعت تبدیل شده بود. نوع و شدت تهدیدهایی که شرکتهای هوش مصنوعی با آن مواجهاند، رویکردی به امنیت را ضروری میکند که فرهنگ سازمانی آنها هنوز به اندازه کافی برای ارائه آن تکامل نیافته است.
این مشکل فرهنگی را برخی از کارکنانی که OpenAI را ترک کردهاند نیز بهطور مشخص مطرح کردهاند. یکی از برجستهترین آنها دیوید رابینسون است که مسئولیت فعالیتهای مرتبط با شفافیت در تیم ایمنی OpenAI را بر عهده داشت. او اوایل ماه جاری در مقالهای در نشریه آتلانتیک به این موضوع پرداخت. رابینسون توضیح داد که فرهنگ سازمانی مبتنی بر روحیه «از پسش برمیآییم» و دورههای کاری فشرده و پیدرپی در این شرکت، برای ساخت سامانههای بزرگتر و بهتر بسیار مؤثر بوده است، اما در حوزه ایمنی کارایی لازم را ندارد.
او نوشت: «رویکردی به ایمنی که از چنین فرهنگی شکل میگیرد، بر خوشبینی بیقیدوشرط نسبت به توانایی حل مشکلات در زمان بروز آنها استوار است. با توجه به خطرات امروز، شرکتهای پیشرو باید مانند نیروگاههای هستهای یا فرودگاههای پرتردد اداره شوند؛ با چندین لایه حفاظتی و پشتیبان و برنامهریزی دقیق و زمانبر، تا خطاهای انسانی که گاهبهگاه رخ میدهند و اجتنابناپذیرند، راه را برای وقوع فاجعه باز نکنند. شرکتهای هوش مصنوعی در حال حاضر نمیدانند چگونه چنین کاری انجام دهند؛ اما افراد دیگری هستند که این کار را بلدند.»
فرهنگ استارتاپی با سرعت تحولات فناورانهای که OpenAI و آنتروپیک میکوشند خود را با آن هماهنگ کنند، تناسب دارد. اما همین فرهنگ اغلب با ابعاد مالی این شرکتها و تواناییهای فناوری آنها سازگار نیست.
در تابستان گذشته، مواردی از هک خودکار پلتفرم هاگینگ فیس به دست عاملهای هوش مصنوعی OpenAI مشاهده شد و پس از آن نیز گزارشهای متعددی درباره رخدادهای مشابه در OpenAI و شرکتهای دیگر منتشر شد. این اتفاقات واکنش آمیخته با بهت و نگرانی متخصصان ارشد امنیت سایبری را برانگیخت. آنچه این متخصصان را شوکه کرده بود، نه توانایی مدلهای هوش مصنوعی، بلکه سهلانگاری شرکتهای درگیر در شیوه انجام پژوهشهای امنیتی بود.
یکی از مقامهای ارشد که به دلیل ادامه فعالیتش در این صنعت، به شرط افشا نشدن هویتش با ترنسفورمر گفتوگو کرده، پژوهشهای امنیتی شرکتهای هوش مصنوعی را اینگونه توصیف کرده است: «انگار متوجه شوید کسی در آشپزخانه خانهاش مشغول تحقیق درباره سلاحهای بیولوژیک است و بعد بگویید اشکالی ندارد، چون دستهایش را شسته است.»
تردیدی نیست که اداره یک آزمایشگاه بزرگ توسعه پیشرفتهترین مدلهای هوش مصنوعی، از دشوارترین مسئولیتهای مدیریتی در جهان است. راضی نگه داشتن سرمایهگذاران و وامدهندگان، تعامل با نهادهایی که در پی تنظیم مقررات هستند، تلاش برای تبدیل هوش مصنوعی به محصولی مناسب مصرفکنندگان و همزمان پیش بردن پژوهشهای پیشرفته، بهخودیخود مجموعهای از چالشهای بسیار سنگین را ایجاد میکند.
اما واقعیت این است که دیگر هیچ شرکت بزرگ توسعهدهنده هوش مصنوعی نمیتواند به ادامه فرهنگ استارتاپی بسنده کند. شعار «سریع حرکت کن و چیزها را خراب کن» حتی برای شبکههای اجتماعی هم بهاندازه کافی مشکلساز بود. چنین رویکردی برای فناوریای با ظرفیتهای بالقوه هوش مصنوعی، بههیچوجه قابل دوام نخواهد بود.
شاید ایجاد ساختارهای اداری جاافتاده و سازوکارهای حفاظتی سختگیرانه، کمجاذبهترین کاری باشد که شرکتهای هوش مصنوعی میتوانند انجام دهند؛ کاری که مدیران آنها نیز احتمالاً ترجیح میدهند تمرکز خود را صرف آن نکنند. با این حال، ایجاد همین زیرساختهای سازمانی باثبات و تدابیر حفاظتی، احتمالاً تنها راهی است که به این شرکتها امکان میدهد با مشکلات فزاینده ناشی از گسترش فعالیتهایشان مقابله کنند؛ مشکلاتی مانند تدوین پروتکلهای ایمن برای پژوهش، مدیریت تهدیدهای داخلی و خارجی و رسیدگی به موج ظاهراً پایانناپذیر دعاوی حقوقی مربوط به مسئولیت و خسارت.
کمتر چیزی به اندازه ساختارهای خشک و دستوپاگیر شرکتهای بزرگ، از جذابیت و هیجان به دور است. با وجود این، شاید دقیقاً همین چیزی باشد که OpenAI و آنتروپیک اکنون به آن نیاز دارند.