
پرونده دستگاه ضبط مخفی در اوپنایآی، نقطهضعفی در مدیریت تهدیدهای داخلی را آشکار کرد
تحلیل تهدیدهای داخلی
نویسنده: تیم اوپنتولز | ۱۵ اکتبر ۲۰۲۶
ماجرای نصب ادعایی یک دستگاه ضبط مخفی در اوپنایآی، چند حوزه امنیتی را به یکدیگر پیوند میدهد: دسترسی فیزیکی به ساختمان، تجهیزات اتاق جلسات، حسابهای کاربری کارکنان و سامانههای نظارتی. این پرونده نشان میدهد چرا حفاظت از فعالیتهای حساس در حوزه هوش مصنوعی به کنترلهای امنیتی هماهنگ نیاز دارد و نمیتوان تنها به گزارشهای ثبتشده در سامانههای جداگانه تکیه کرد.
مسیر حمله ادعایی از چهار سامانه عبور کرده که معمولاً جداگانه نظارت میشوند
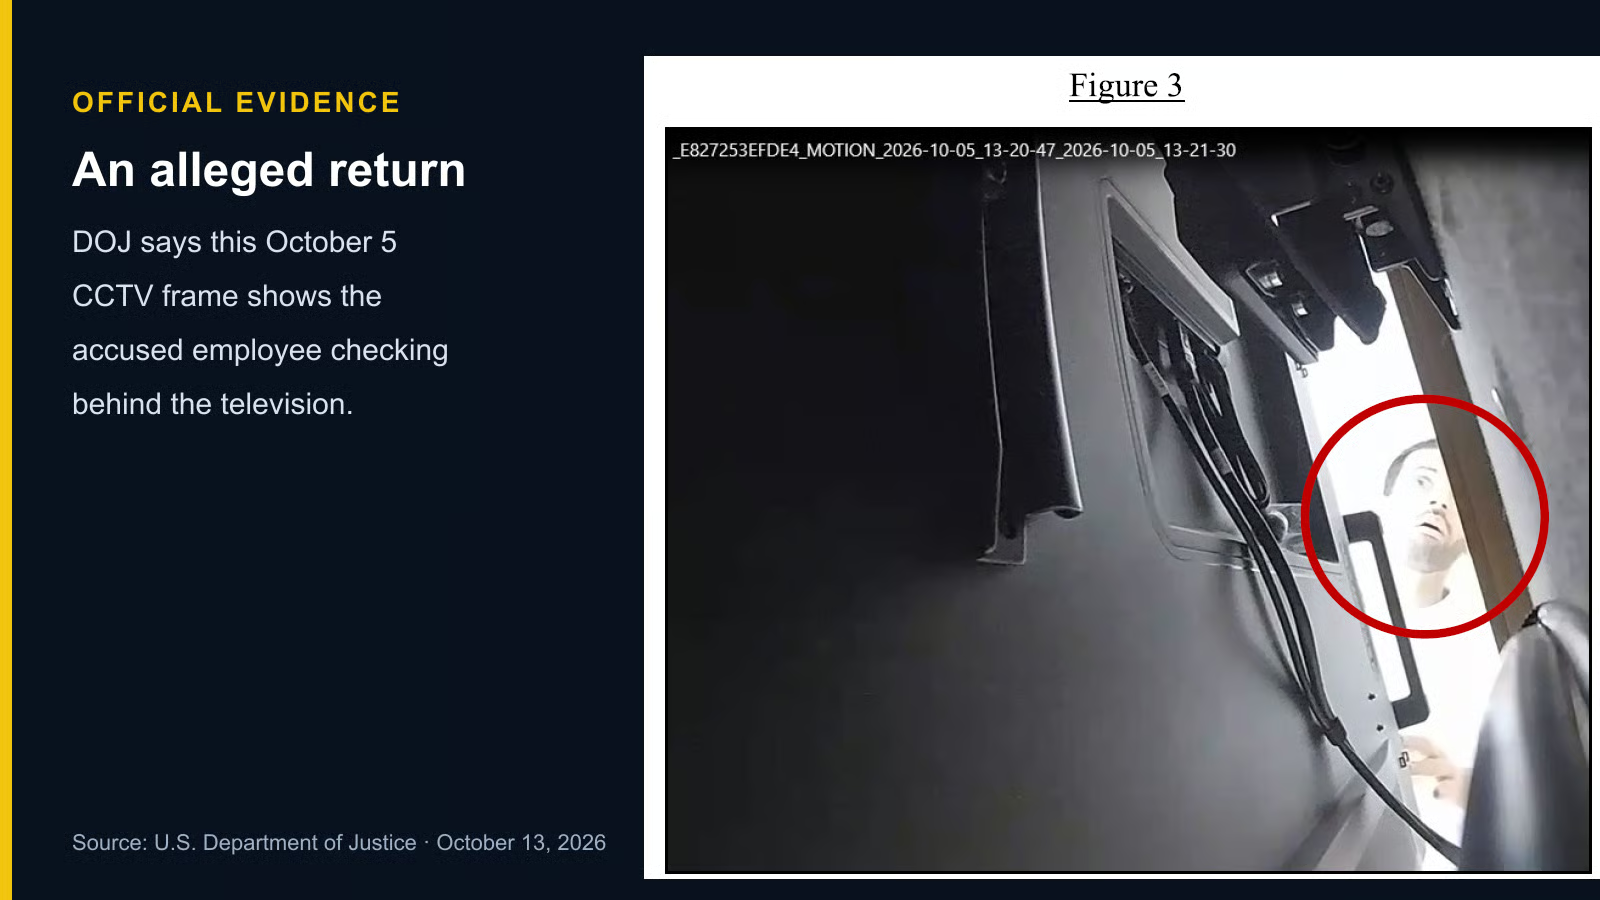
گزارش مقامهای فدرال درباره حادثه اوپنایآی مجموعهای از فعالیتها را در بر میگیرد: ورود با کارت شناسایی یا دسترسی به اتاقها، تجهیزات اتاق کنفرانس، جستوجو در ابزارهای داخلی مورد استفاده کارکنان و تصاویر دوربینهای مداربسته که بعداً بررسی شدهاند. هرکدام از این نشانهها بهتنهایی ممکن است کاملاً عادی به نظر برسند؛ حضور یک کارمند در نزدیکی اتاق جلسه، وسیلهای متصل به درگاه USB در پشت تلویزیون، جستوجو در تقویم رزرو اتاقها یا مراجعه برای بررسی تجهیزات. اما به گفته دادستانها، کنار هم قرار گرفتن این فعالیتها، زنجیرهای از رویدادها را در ارتباط با یک دستگاه ضبط مخفی ادعایی آشکار میکند.
این پرونده هشداری عملی برای آزمایشگاههای هوش مصنوعی و دیگر سازمانهای پژوهشی است. گفتوگوهای محرمانه خود نوعی دارایی اطلاعاتی ارزشمند به شمار میروند، حتی اگر هیچکس به مخازن کد منبع، محل نگهداری وزنهای مدل یا پایگاههای داده مشتریان دسترسی پیدا نکرده باشد. سازمانی که از شبکه رایانهای خود محافظت میکند، اما اتاقهای جلسه و تجهیزات صوتی و تصویری را در همان چارچوب ارزیابی خطر قرار نمیدهد، عملاً یک خلأ امنیتی باقی میگذارد.
البته شکایت کیفری مطرحشده هنوز در حد اتهام است. بنابراین هنگام بازبینی کنترلهای امنیتی باید از توالی رویدادهای افشاشده بهعنوان یک سناریوی قابل بررسی استفاده کرد، نه اینکه هر مراجعه غیرمعمول به اتاق جلسات یا هر جستوجوی مرتبط با تجهیزات را نشانه قطعی سوءنیت دانست.
ابتدا مشخص کنید کدام اتاقها و گفتوگوها داراییهای حیاتی محسوب میشوند
منابع آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) درباره کاهش تهدیدهای داخلی توصیه میکنند سازمانها داراییهای حیاتی خود را شناسایی و وضعیت آنها را پیگیری کنند؛ از جمله محل قرارگیری، کاربرد و افرادی که مجاز به استفاده از آنها هستند. در یک شرکت هوش مصنوعی، چنین فهرستی باید اتاقهایی را نیز شامل شود که برای گفتوگو درباره پژوهشهای منتشرنشده، برنامههای آینده محصولات، مذاکرات با نهادهای دولتی، تصمیمهای مرتبط با ایمنی و مذاکرات مهم با شرکای تجاری استفاده میشوند.
پس از شناسایی این فضاها میتوان کنترلهای امنیتی را متناسب با میزان حساسیت آنها تعیین کرد؛ از جمله فهرست افراد مجاز به ورود، مجوزهای مهمان با اعتبار زمانی محدود، تعیین و ثبت مسئول هر اتاق، بررسی نشانههای دستکاری تجهیزات پیش از جلسات بسیار حساس و تدوین مقررات روشن درباره استفاده از وسایل ضبط شخصی. البته نصب گسترده دوربین در همه فضاها لزوماً اقدامی متناسب با خطر نیست. ملاحظات حریم خصوصی، قوانین کار و مقررات محلی مربوط به ضبط صدا و تصویر باید هنگام طراحی این کنترلها بررسی شوند.
هدف آن است که بتوان درباره هر دسترسی توضیح روشنی ارائه داد و آن را بررسی کرد. تعیین افراد مجاز به ورود به اتاقی که میزبان جلسات بسیار محرمانه است، نباید صرفاً به دانستههای غیررسمی و نانوشته کارکنان وابسته باشد.
تلویزیونها و درگاههای USB اتاق جلسات نیز باید در فهرست تجهیزات ثبت شوند
بر اساس اتهام مطرحشده، دستگاه ضبط به درگاه USB یک تلویزیون متصل شده بود. این موضوع نشان میدهد تجهیزات صوتی و تصویری معمولی نیز بخشی از محدودهای هستند که باید تحت حفاظت امنیتی قرار گیرد. تیمهای مسئول باید تلویزیونها، دستگاههای برگزاری کنفرانس، کنترلکنندههای دیواری، آداپتورهای شبکه، هابهای USB و منابع تغذیه موجود در اتاقهای حساس را ثبت کنند و مشخص سازند چه تجهیزاتی باید در پشت هر دستگاه وجود داشته باشد.
استفاده از برچسبها و پلمبهایی که دستکاری را آشکار میکنند، پوشاندن درگاههای بدون استفاده، بازرسی چشمی دورهای و ثبت تغییرات تجهیزات میتواند شناسایی وسایل اضافهشده بدون مجوز را آسانتر کند. تیمهای شبکه نیز میتوانند بهطور جداگانه برای شناسایی دستگاههای بیسیم جدید یا ترافیک غیرمنتظره تجهیزات اتاقها هشدار تنظیم کنند. بااینحال، یک دستگاه ضبط صدا حتی بدون اتصال به شبکه سازمانی نیز ممکن است کار کند.
نباید تصور کرد نرمافزارهای امنیتی نصبشده روی دستگاههای سازمانی میتوانند وسیلهای را که بهصورت فیزیکی پشت نمایشگر قرار گرفته است نیز شناسایی کنند. بازرسی امنیتی باید کابلها و اشیایی را در بر بگیرد که هرگز در کنسول مدیریت تجهیزات سازمان ظاهر نمیشوند.
شواهد مربوط به دسترسی فیزیکی، هویت کاربران و فعالیت نرمافزارها را با ضوابط سختگیرانه یکپارچه کنید
آژانس امنیت سایبری و امنیت زیرساخت آمریکا در راهنمای کاهش تهدیدهای داخلی تأکید میکند که برنامههای مؤثر باید اطلاعات مربوط به ورود و خروج از ساختمان، تصاویر دوربینهای نظارتی، اطلاعات مرتبط با کارکنان، گزارشهای شبکه و شواهد فعالیت کاربران را در کنار یکدیگر بررسی کنند. اتهامهای مطرحشده در پرونده اوپنایآی اهمیت این رویکرد را نشان میدهد؛ زیرا دادستانها بهجای اتکا به یک گزارش ثبتشده و تعیینکننده، مجموعهای از شواهد شامل حضور در نزدیکی اتاق، جستوجوهای داخلی، فعالیت حساب کاربری مرتبط با دستگاه مشخص و تصاویر دوربین مداربسته را مطرح کردهاند.
بااینحال، بررسی ارتباط میان این دادهها باید محدود، قابل حسابرسی و منوط به رسیدن به آستانهای مشخص برای آغاز تحقیقات باشد. نظارت گسترده و دائمی میتواند به حریم خصوصی آسیب بزند و هشدارهای اشتباه ایجاد کند؛ بهویژه زمانی که سامانهها از فعالیتهای پژوهشی کاملاً مجاز، درباره نیت افراد نتیجهگیری میکنند. دسترسی به اطلاعات تحقیقاتی باید به گروه کوچکی محدود شود، هویت افرادی که شواهد را جستوجو یا بررسی کردهاند ثبت شود و مقررات نگهداری دادهها پیش از وقوع حادثه تعیین شده باشد.
همین محدودیتها باید درباره تحقیقات مبتنی بر هوش مصنوعی نیز رعایت شوند. مدلهای هوش مصنوعی میتوانند به دستهبندی مستندات تجهیزات یا بررسی ارتباط میان نشانههای شناختهشده کمک کنند، اما نتیجهگیریهای مهم باید به تأیید انسان برسند و شواهد اصلی نیز بدون تغییر حفظ شوند.
یک مانور شبیهسازی مؤثر باید کشف حادثه، حفظ شواهد و اطلاعرسانی را بیازماید
سازمانها میتوانند تمرینی با دامنه مشخص طراحی کنند که در آن یک دستگاه ناشناس با تغذیه USB در اتاق جلسهای با دسترسی محدود پیدا شده است. در این سناریو، تیم مسئول باید بدون دستکاری شیء، دسترسی به اتاق را محدود کند، فرمانده رسیدگی به حادثه را تعیین کند، سوابق کارتهای ورود و تصاویر دوربینها را حفظ کند، گزارشهای فنی مرتبط را گردآوری کند و مشخص سازد در چه مرحلهای باید مشاوران حقوقی و نهادهای مجری قانون وارد فرایند شوند.
نحوه اطلاعرسانی به گروههای مختلف نیز باید در این تمرین آزمایش شود. کارکنان به اطلاعیهای مبتنی بر واقعیت نیاز دارند که به روند تحقیقات لطمه نزند؛ در مقابل، تصمیم درباره اطلاعرسانی به مشتریان باید جداگانه و بر اساس شواهد مربوط به تأثیر احتمالی حادثه گرفته شود. بر اساس گزارش آسوشیتدپرس، اوپنایآی اعلام کرده هیچ نشانهای از دسترسی غیرمجاز به وزنهای مدلها، کد منبع یا دادههای مشتریان در اختیار ندارد. دامنه این اظهارنظر محدودتر از آن است که گفته شود هیچ گفتوگویی ضبط نشده یا هیچ نقص امنیتی رخ نداده است.
پس از پایان تمرین، باید مسئولیت مدیریت تجهیزات اتاقها، کنترل دسترسی به فضاهای حساس، گزارشدهی و نگهداری شواهد به افراد یا تیمهای مشخص سپرده شود. این پرونده ثابت نمیکند که یک کنترل امنیتی خاص میتوانست از رفتار ادعایی جلوگیری کند، اما سناریویی ملموس در اختیار تیمها قرار میدهد تا ضعفهای احتمالی خود را شناسایی کنند. برای پیگیری تحولات مهم مربوط به این شرکت میتوان به صفحه اختصاصی اوپنایآی مراجعه کرد.
تصویر: مدرک رسمی دوربین مداربسته وزارت دادگستری آمریکا که با ابعاد پیکسلی اصلی خود در قالبی مستند و دارای برچسب توضیحی حفظ شده است.