
OpenAI راهبرد دفاع سایبری مبتنی بر هوش مصنوعی را برای حدود ۶۰ مدیر امنیت اطلاعات در کره جنوبی تشریح کرد
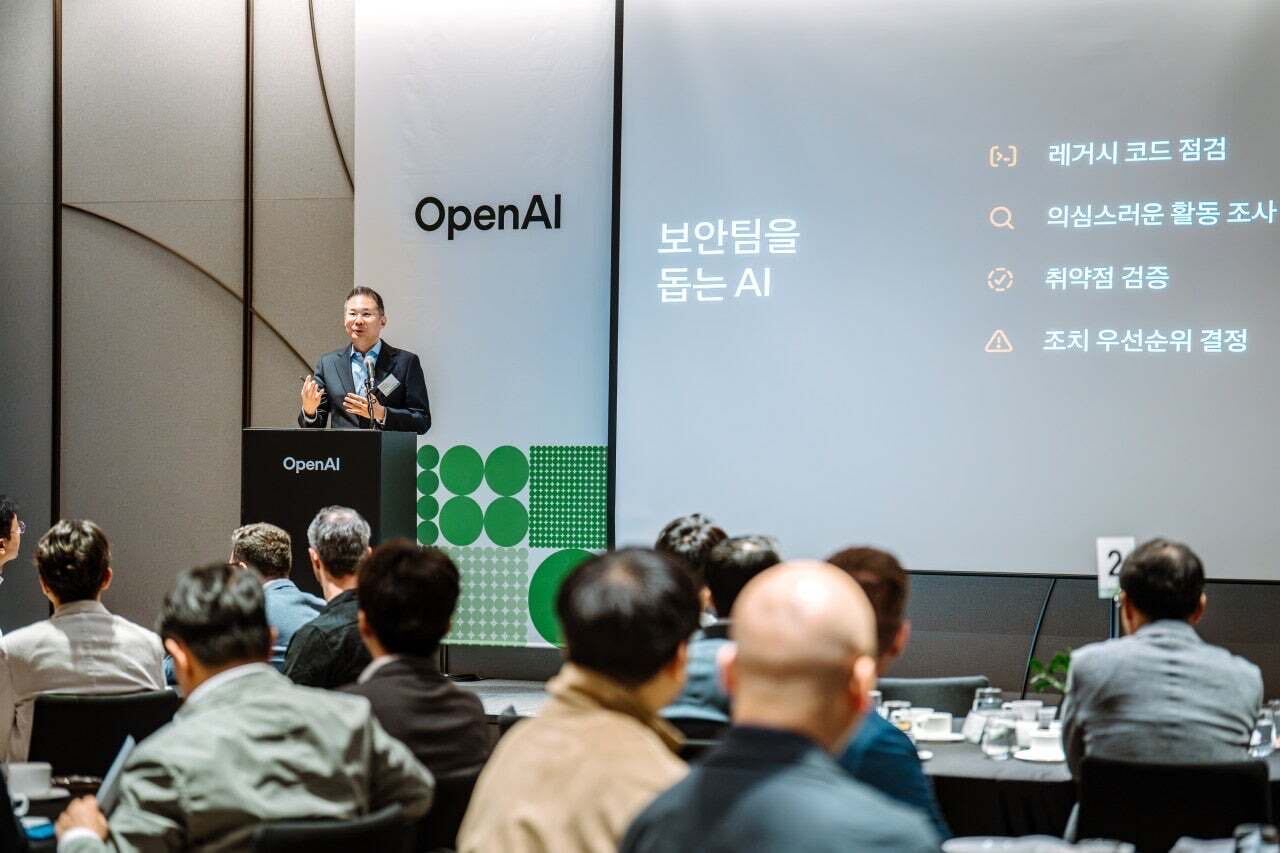
OpenAI اعلام کرد روز پنجشنبه میزگردی با عنوان «Cyber CXO Roundtable» در هتل وستین سئول پارناس برگزار کرده و حدود ۶۰ مدیر، از جمله مدیران ارشد امنیت اطلاعات شرکتهای کره جنوبی، را به این نشست دعوت کرده است.
در این رویداد، کیم کیونگ-هون (김경훈)، رئیس OpenAI کره، به همراه دومینیک گریلو، مدیر موفقیت فنی، و وانا تون، مهندس متخصص امنیت، راهبردهای مبتنی بر هوش مصنوعی برای مقابله با تهدیدهای سایبری را تشریح کردند.
OpenAI اعلام کرد با بهبود توانایی هوش مصنوعی در شناسایی آسیبپذیریها و تحلیل مسیرهای حمله، شرکتها شاهد کاهش زمان واکنش امنیتی هستند. این شرکت بر اهمیت سامانههای دفاعی پیشگیرانه تأکید کرد؛ سامانههایی که بتوانند مشکلات را پیش از آنکه مهاجمان از آسیبپذیریها سوءاستفاده کنند، شناسایی و برطرف کنند.
OpenAI همچنین راهکار یکپارچه دفاع سایبری مبتنی بر هوش مصنوعی خود با نام Daybreak را معرفی کرد. Daybreak مدلهای هوش مصنوعی OpenAI را با Codex و Codex Security پیوند میدهد تا فرایندی از شناسایی آسیبپذیری و بررسی امکان بهرهبرداری از آن گرفته تا آمادهسازی اصلاحات و تأیید اثربخشی این اصلاحات را پشتیبانی کند.
OpenAI تجربه خود در ساخت Defense Factory را نیز به اشتراک گذاشت؛ مدلی عملیاتی که این شرکت ایجاد کرده و در آن عاملهای هوش مصنوعی به ابزارهای موجود در حوزه امنیت و توسعه متصل میشوند تا آسیبپذیریها بهطور مستمر بررسی و برطرف شوند.
این شرکت بهطور ویژه تأکید کرد که سازمانها باید محدوده دسترسی هوش مصنوعی به دادهها، سامانهها و وظایف را بهروشنی مشخص کنند و اقدامات امنیتی کلیدی نیز باید توسط انسانها بررسی و تأیید شوند.
کیم گفت شرکتها باید امنیت سایبری را بهعنوان یکی از وظایف اصلی مدیریت در نظر بگیرند تا در عصر هوش مصنوعی بتوانند خطرات عمده امنیتی را بهسرعت شناسایی و به آنها واکنش نشان دهند. او افزود OpenAI به شرکتهای کره جنوبی کمک خواهد کرد تا هوش مصنوعی را در سامانههای امنیتی موجود به کار بگیرند، اثربخشی آن را در محیط عملیاتی ارزیابی کنند و این فناوری را به توانمندیهای دفاعی پایدار تبدیل کنند.