
پژوهشگران گونههای جدید بدافزار مرتبط با حملات سایبری مجهز به هوش مصنوعی Midnight Blizzard را شناسایی کردند
نویسنده: وارشینی
پژوهشگران نمونههای بیشتری از بدافزار و زیرساختهای تحویل مرتبط با کارزاری را شناسایی کردهاند که Anthropic و Microsoft آن را به Midnight Blizzard نسبت میدهند.
این یافتهها گزارشهای پیشین درباره مهاجمانی را گسترش میدهد که پس از شناسایی بدافزار توسط ابزارهای امنیتی، با استفاده از هوش مصنوعی آن را تغییر میدهند.
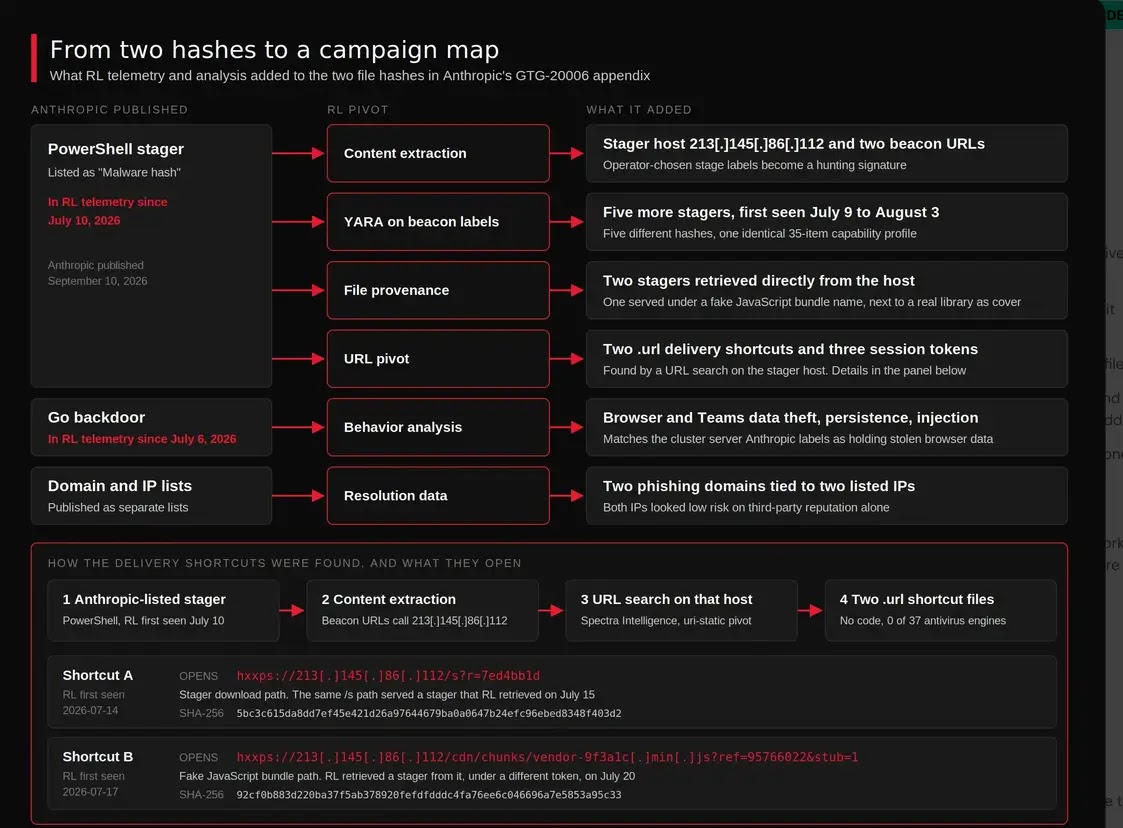
پژوهشگران با شروع از دو هش منتشرشده از بدافزار، پنج استیجر اضافی PowerShell، دو میانبُر تحویل و ارتباط میان دامنههای فیشینگ و سرورها را ردیابی کردند.
این بررسی نشان میدهد حتی زمانی که مهاجمان کد خود را تغییر میدهند، ردیابی رفتارهای مشترک میتواند به شناسایی تهدیدهای مرتبط کمک کند.
بر اساس پژوهش ارائهشده، Anthropic گزارش کرده است که عامل تهدید از Claude برای شناسایی، تغییر و استقرار مجدد ایمپلنتهایی که شناسایی شده بودند، استفاده کرده است.
ReversingLabs نیز شواهدی از بازسازی مکرر بدافزار پیدا کرد، اما دادههای تلهمتری این شرکت نمیتواند مشخص کند که آیا هوش مصنوعی نمونههای منفرد را تولید کرده است یا خیر.
این کارزار گستردهتر، بیش از ۲۰ سازمان دولتی، دیپلماتیک، اندیشکده و دفاعی را هدف قرار داده بود که عمدتاً در اوکراین و اروپا قرار داشتند. مهاجمان همچنین از فیشینگ مبتنی بر کد دستگاه Microsoft 365 برای سرقت دسترسی به حسابها استفاده کردند.
بدافزار Midnight Blizzard با کمک هوش مصنوعی
این بررسی بر ChocoShell، یک استیجر PowerShell، و CornFlake، یک درِ پشتی نوشتهشده با زبان Go، متمرکز بود. Microsoft پیشتر هر دو ابزار را در گزارش خود درباره CaptiveCrunch نام برده بود.
ReversingLabs نخستین بار در ۶ ژوئیه ۲۰۲۶ این درِ پشتی و در ۱۰ ژوئیه استیجر منتشرشده را مشاهده کرد. ChocoShell پنجره خود را مخفی میکند، تنظیمات اجرای PowerShell را تغییر میدهد و دستورهای Base64 را پیش از اجرا رمزگشایی میکند.
این بدافزار سابقه مرورگر را با استفاده از کدی مرتبط با PowerSploit و Empire جمعآوری میکند، نسخههای سایهای ویندوز را بررسی میکند و وظایف خود را از طریق کارهای پسزمینه انجام میدهد.
این اسکریپت از طریق HTTPS با نشانی 213[.]145[.]86[.]112 ارتباط برقرار میکند. درخواستهای ارسالشده به /t/pixel.gif حاوی برچسبهای وضعیت، از جمله stage2_entry و stage2_ctx_ هستند که به عامل تهدید امکان میدهند روند اجرای بدافزار را ردیابی کند. Microsoft نیز بهطور جداگانه گزارش کرده است که دادههای سرقتشده از طریق /t/event خارج میشوند.
CornFlake خود را در یک پوشه کاربری کپی میکند، یک ورودی راهاندازی در رجیستری ایجاد میکند و به پروفایلهای مرورگر و دادههای کش Microsoft Teams دسترسی پیدا میکند.
پژوهشگران همچنین تزریق فرایند و نشانههایی مرتبط با پایش صفحهکلید را مشاهده کردند. با این حال، ReversingLabs نحوه رسیدن این درِ پشتی به قربانیان یا وجود یک ارتباط مستقیم برای تحویل آن از طریق ChocoShell را مشاهده نکرد.
پژوهشگران دو فایل کوچک Internet Shortcut ویندوز را نیز مشاهده کردند که به محلهای دانلود استیجر اشاره داشتند. هیچیک از این فایلها حاوی کد اجرایی نبود و هیچکدام نیز از سوی ۳۷ موتور آنتیویروس شناسایی نشدند؛ موضوعی که اهمیت بررسی مقصد فایلهایی را نشان میدهد که در ظاهر بیضرر به نظر میرسند.
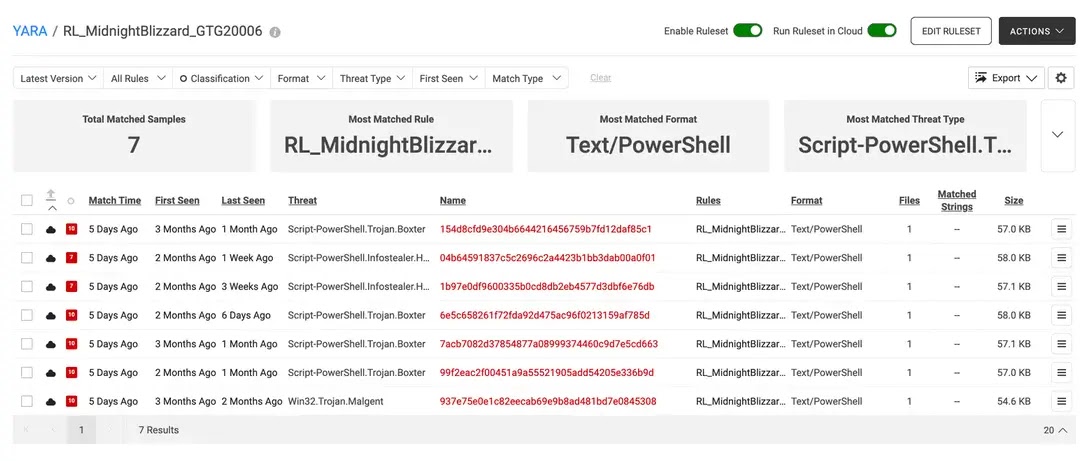
پژوهشگران با استفاده از مسیر پیکسل ردیابی، برچسبهای وضعیت متمایز و فرمانهای اجرای PowerShell، یک قانون YARA hunting ایجاد کردند.
این قانون هفت اسکریپت مخرب را پیدا کرد که شامل نمونه اصلی، پنج استیجر اضافی و یک نمونه مرتبط دیگر بود که هنوز نیازمند مقایسه بیشتر است.
پنج استیجر اضافی هشهای متفاوتی داشتند، اما در مجموعهای شامل ۳۵ قابلیت، پروفایلی کاملاً یکسان را به اشتراک میگذاشتند. تحلیل شباهت، این اسکریپتها را به دو گونه کدی تقسیم کرد، در حالی که قابلیتهای اصلی جمعآوری داده و الگوهای ارتباطی آنها بدون تغییر باقی مانده بود.
با این حال، نسبتدادن این نمونهها همچنان با احتیاط انجام میشود. دو استیجر اضافی و هر دو میانبُر، ارتباطات زیرساختی قوی با کارزار گزارششده داشتند.
نمونههای دیگر نیز همین مجموعه ابزار را به اشتراک میگذاشتند، اما هیچ ارتباط شبکهای برای آنها مشاهده نشد؛ بنابراین همچنان این احتمال وجود دارد که عامل دیگری از این ابزارها استفاده کرده باشد.