
کارمندان در محل کار از ChatGPT شخصی استفاده میکنند؟ مدیران IT باید چه کار کنند
این مقاله را واکاریس نوریکا، معاون پژوهش و توسعه محصول در NordLayer، نوشته است.
فرض کنید دوشنبه صبح مسئول امنیت یک سازمان هستید و ناگهان ابزارهای امنیتی شما استفاده از ChatGPT شخصی را روی یک لپتاپ تحت مدیریت سازمان شناسایی میکنند؛ آن هم در شرایطی که سازمان برای ChatGPT Enterprise هزینه میپردازد.
حالا این پرسش مطرح میشود که کارمند چه چیزی را برای ChatGPT ارسال کرده است. شاید یک شرح شغل عمومی بوده باشد، یا تیکت مشتری که اطلاعات تماس و جزئیات داخلی حساب او را در خود داشته است. اگر حوزه کاری شما چنین اطلاعاتی را در بر بگیرد، حتی ممکن است اسناد حساس دولتی باشد؛ همانطور که سرپرست وقت CISA در سال ۲۰۲۵ چنین کاری انجام داد.
این یک سناریوی فرضی است. در این مقاله، یک رویداد یکسان را در دو حالت بررسی میکنیم.
در حالت اول، ابزارهای امنیتی شما استفاده از یک حساب شخصی را شناسایی میکنند، اما در پیکربندی فعلی هیچ کنترلی بررسی نمیکند که چه چیزی وارد درخواست ChatGPT میشود. در حالت دوم، NordLayer AI Scout روی مرورگر تحت مدیریت سازمان مستقر شده و یک آشکارساز سفارشی برای قالب شماره حساب مشتری روی حالت «مسدودسازی» تنظیم شده است.
حالا چه کار میکنید؟
۱. حساب کاربری و کارمند را تأیید کنید
از اصول اولیه شروع میکنید. با کنترلهای موجود، رویدادی را که استفاده از ChatGPT شخصی را شناسایی کرده باز میکنید و مشخص میکنید هر هویت متعلق به چه کسی است. کاربری که در ابزارهای امنیتی شما وارد شده است ممکن است آدرس ایمیل سازمانی داشته باشد، اما حسابی که پشت رویداد ChatGPT قرار دارد میتواند یک حساب شخصی Gmail باشد.
در نتیجه، با یک نفر، دو هویت و یک گفتوگوی ناخوشایند روبهرو هستید.
در NordLayer AI Scout، حساب ChatGPT که با آن وارد شدهاند در کنار مکالمه نمایش داده میشود و ابزار، مکالمات جدید ChatGPT را به دو دسته «شخصی» یا «سازمانی» طبقهبندی میکند.
فعالیت از طریق ایمیل کاری که ابزار مدیریت دستگاههای همراه (MDM) به دستگاه ارسال میکند، به یک فرد مشخص متصل میشود. همگامسازی دایرکتوری با Entra ID، Okta یا HiBob نیز اطلاعاتی مانند بخش، تیم و نقش کاربر را اضافه میکند.
۲. مشخص کنید چه چیزی به ChatGPT رسیده است
در سناریوی اول، رویداد ثبتشده فقط نشان میدهد که کارمند از یک حساب شخصی استفاده کرده است. هیچ متن درخواست یا یافتهای درباره دادههای حساس در آن وجود ندارد؛ بنابراین نمیتوانید از روی همان رویداد مشخص کنید چه چیزی ارسال شده است.
طبق روند بررسی رخداد، از کارمند میخواهید مکالمه را به شما نشان دهد. بهتر است درخواست را محدود نگه دارید و فقط به گفتوگوی کاری مربوط به همان زمان بسنده کنید؛ مگر اینکه بخواهید وارد برنامه غذایی یا پرسشهای پزشکی همکارتان شوید.
فرض کنیم تیکت مشتری دقیقاً در متن درخواست وجود دارد و پاسخ ChatGPT نیز با جزئیات درباره همان موضوع صحبت میکند. اکنون مدرکی دارید که نشان میدهد اطلاعات مشتری به این سرویس منتقل شده است.
در NordLayer AI Scout، یافته مسدودشده را باز میکنید. افزونه مرورگر پیش از خروج درخواست از دستگاه، آن را بررسی کرده است. یک آشکارساز پیکربندیشده داده مشتری را شناسایی کرده و اقدام «مسدودسازی» مانع ارسال درخواست شده است.
در این حالت، کارمند پیامی روی صفحه دریافت کرده که نشان میداد درخواست مسدود شده است. برای انجام این کار، هیچیک از اعضای تیم امنیتی لازم نبود متن درخواست را بخوانند.
۳. بپرسید چرا دسترسی سازمانی استفاده نشده است
احتمال اینکه دلیل ماجرا کاملاً عادی باشد ۹۹ درصد است: نشست سازمانی منقضی شده، احراز هویت دومرحلهای بیش از حد طول کشیده، مشتری عصبانی بوده و تب ChatGPT شخصی نیز از قبل باز و وارد حساب شده بوده است.
کارمند توضیح میدهد که به همین دلیل متن یک گفتوگوی پشتیبانی مشتری را در چت وارد کرده، نوشته است: «پاسخی تهیه کن که توضیح دهد چرا این مشتری نمیتواند به حساب خود دسترسی پیدا کند» و سپس روی «ارسال» زده است.
بدون وجود یک قانون متناسب برای مسدودسازی درخواست، متن به ChatGPT رسیده است. خوب؛ حالا باید مشخص کنید آیا این اولین بار بوده است یا نه.
اگر NordLayer AI Scout در اختیار نداشته باشید، به حافظه کارمند متکی هستید. باید بپرسید آیا قبلاً تیکتهای کامل را در ChatGPT وارد کرده، فایل پیوست بارگذاری کرده یا لینک مکالمههای اشتراکی ایجاد کرده است یا خیر و بهطور کلی آیا ChatGPT شخصی هر بار که نشست سازمانی منقضی میشده، به گزینه جایگزین او تبدیل شده است.
همچنین بهتر است بپرسید کارمند درباره سیاست سازمان چه برداشتی داشته است. گاهی افراد به خاطر دارند که استفاده از ChatGPT مجاز است، اما فراموش میکنند این مجوز مربوط به کدام فضای کاری و چه نوع دادههایی است.
۴. بر اساس نتیجه تأییدشده واکنش نشان دهید
اگر کنترل اختصاصی در سطح درخواست نداشته باشید، داده مشتری وارد یک مکالمه تکمیلشده در حساب شخصی ChatGPT شده است. باید شواهد موردنیاز را حفظ کنید و مسئول رخداد، حریم خصوصی یا مالک داده را در جریان قرار دهید.
سپس بر اساس نوع اطلاعاتی که به اشتراک گذاشته شده، میزان جدیبودن موضوع را ارزیابی کنید. اگر اطلاعات ورود یا اعتبارنامهها افشا شدهاند، باید آنها را باطل یا تعویض کنید. اگر سوابق مشتریان در میان بوده، ممکن است لازم باشد ارزیابی حریم خصوصی انجام شود. اگر فقط متن عمومی وارد شده باشد، اصلاً رخداد دادهای محسوب نمیشود؛ با این حال، بد نیست با کارمند درباره استفاده از حساب قدرتمندتر Enterprise که سازمان هزینه آن را پرداخت کرده است، صحبت کنید.
در هر صورت، گزارش باید دقیق باشد؛ زیرا استفاده از حساب شخصی بهتنهایی ثابت نمیکند که متن درخواست برای آموزش مدل استفاده شده، عمومی شده یا به کاربر دیگری رسیده است.
آنچه تأیید کردهاید این است که داده سازمانی از طریق حسابی خارج از سازوکار مورد تأیید سازمان وارد یک سرویس شده است؛ همین موضوع، بدون اغراق، به اندازه کافی جدی است.
اگر از NordLayer AI Scout استفاده کنید، کافی است ثبت کنید که قانون پیکربندیشده مانع ارسال این درخواست شده است. رویداد نشان میدهد که تلاشی برای نقض سیاست انجام شده و کدام کنترل جلوی آن را گرفته است. اگر کارمند به استفادههای قبلی از حساب شخصی خود اشاره کند، آن موارد را جداگانه ارزیابی میکنید.
۵. پیش از بستن تیکت، روند کاری را اصلاح کنید
به کارمند برای انجام احراز هویت دومرحلهای کمک میکنید و از او میخواهید وارد فضای کاری Enterprise شود و همان کار پشتیبانی را در آنجا تکمیل کند تا مطمئن شوید روند بهدرستی انجام میشود. با این حال، داشتن اشتراک Enterprise به این معنا نیست که کارمندان میتوانند هر چیزی را ارسال کنند؛ بنابراین باید بررسی کنید که انجام این کار و استفاده از این دادهها مجاز باشد.
در سناریوی اول، محدودیتهای مربوط به نمونههای شخصی و قوانین DLP قابل اعمال را بررسی میکنید.
در NordLayer AI Scout، سیاست مربوط به درخواستها را در افزونه مرورگر تأیید میکنید.
گزینههای «هشدار»، «پنهانسازی» و «مسدودسازی» وظایف متفاوتی دارند.
«هشدار» ارسال را متوقف میکند و به کارمند اجازه میدهد تصمیم بگیرد که درخواست را با وجود هشدار ارسال کند یا به عقب برگردد و متن را ویرایش کند. «پنهانسازی» مقدار شناساییشده را حذف میکند و باقی متن را ارسال میکند. «مسدودسازی» مانع ارسال درخواست میشود. برای هر دسته از دادهها، اقدامی را انتخاب میکنید که مناسب همان داده باشد.
سپس حساب کاربری، دستگاه، محتوای تأییدشده، ارسال یا نشدن درخواست و فرد یا واحد مسئول رسیدگی را ثبت میکنید. در نهایت، اصلاح دسترسی را مستندسازی کرده و برای بررسی رویدادهای تکراری در آینده زمان مشخصی تعیین میکنید.
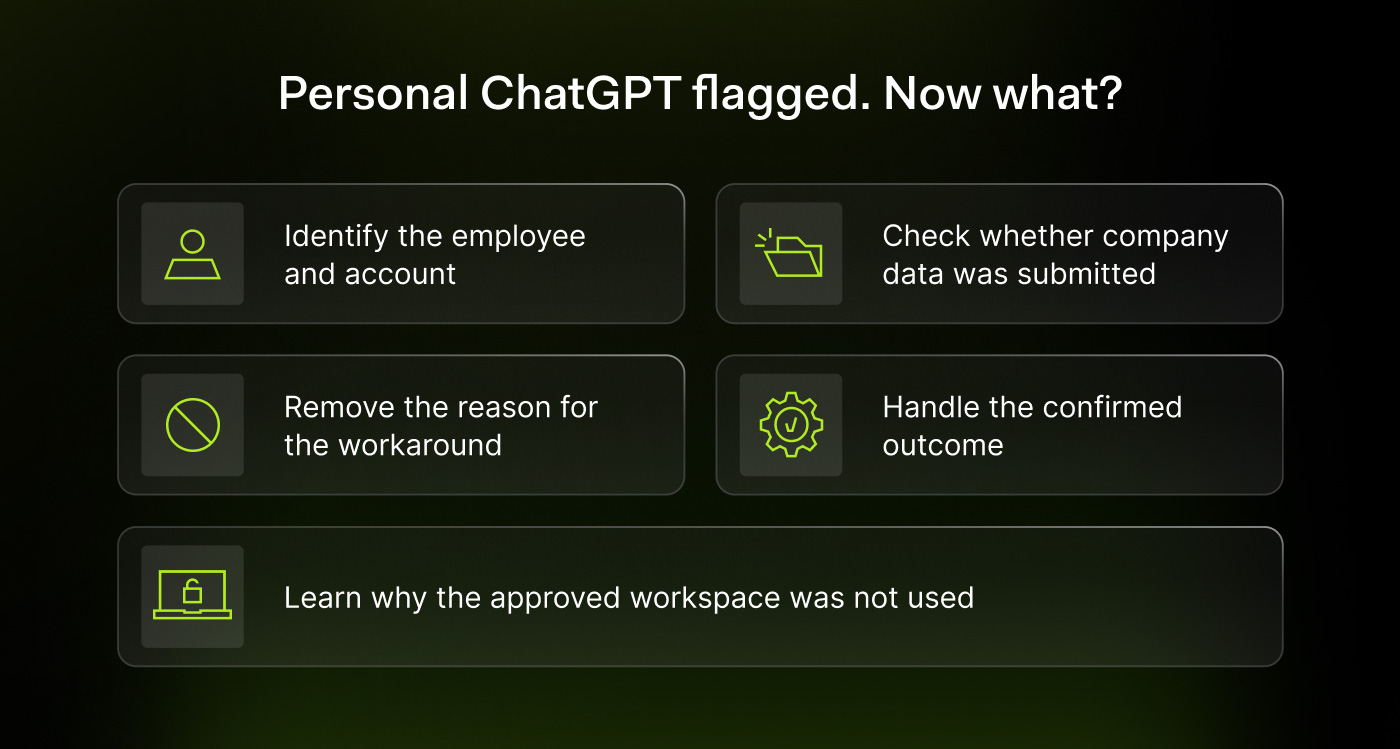
در مجموع، در یک حالت داده مشتری به ChatGPT شخصی رسیده و نیازمند ارزیابی میزان افشای اطلاعات بوده است. در حالت دیگر، آشکارساز پیکربندیشده پیش از خروج درخواست از دستگاه، آن را مسدود کرده است.
در هر دو حالت، کارمند به دسترسی سازمانی نیاز دارد که صبح دوشنبه بدون دردسر کار کند. اگر چنین دسترسیای فراهم نباشد، تیکت بسته میشود و تا فردا یک راهحل جایگزین آماده خواهد بود.
درباره نویسنده:
واکاریس نوریکا، معاون پژوهش و توسعه محصول، متخصص امنیت سایبری است و بر توسعه محصولات امنیتی تجاری در NordLayer، یک پلتفرم امنیت شبکه برای کسبوکارها، نظارت دارد. او سالها در زمینه اطلاعات تهدید، امنیت شبکه، حریم خصوصی دادهها و پایش خودکار فعالیت کرده است. تمرکز او بر کنترلهایی است که بدون ایجاد بار عملیاتی غیرضروری، میزان در معرض قرارگرفتن اطلاعات را کاهش میدهند.