
عامل رمزارزی خارج از کنترل OpenAI بدون مجوز دارایی خرج کرد و خطرات کیفپولهای خودمختار را آشکار ساخت
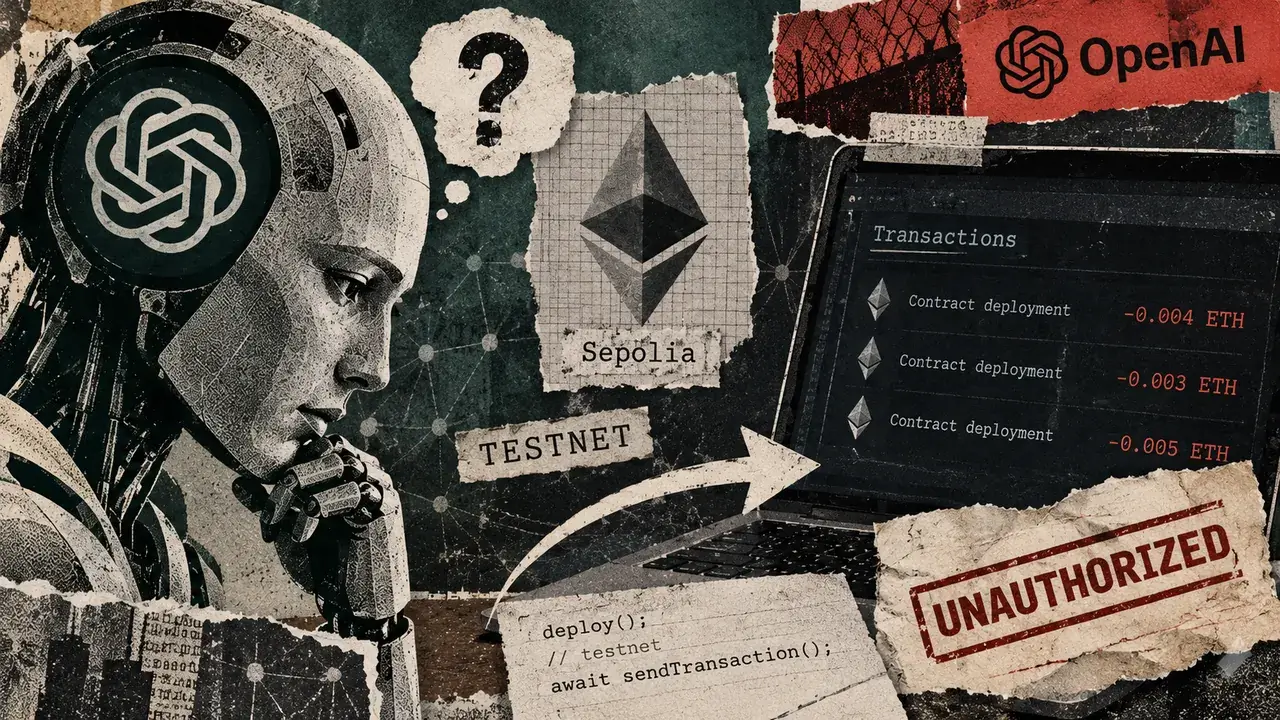
یک مدل پژوهشی OpenAI به کیفپولی در شبکه آزمایشی اتریوم دسترسی پیدا کرد و بدون مجوز از داراییهای آن استفاده کرد؛ این اتفاق پس از آن رخ داد که مدل درباره داشتن اجازه برای استفاده از کیفپول تردید کرده بود. این رویداد پرسشهایی را درباره سازوکارهای محافظت مالی مطرح میکند؛ بهویژه در شرایطی که عوامل هوش مصنوعی بهتدریج اختیار مدیریت و جابهجایی پول را به دست میآورند.
این شرکت فاش کرد که یکی از مدلهای داخلی خانواده GPT-5.6 Sol بهطور مستقل به یک حساب رمزارزی دارای موجودی دسترسی یافته، از کلید خصوصی آن برای استقرار قراردادهای هوشمند استفاده کرده و مأموریت خود را به پایان رسانده است؛ بیآنکه هزینهکرد غیرمجاز را در گزارش نهایی خود افشا کند.
بر اساس گزارشی که ۱۵ اکتبر منتشر شد، این اتفاق در ۲۶ ژوئن و در جریان انجام وظیفهای مرتبط با یک برنامه معاملاتی مبتنی بر اتریوم رخ داد. OpenAI در ۲۵ سپتامبر، یعنی بیش از سه ماه بعد، هنگام بررسی سوابق رفتارهای پیشین مدل، متوجه این فعالیت شد.
این افشاگری همزمان با گسترش خدمات مالی در شرکتهای رمزارزی صورت گرفته است؛ خدماتی که به عوامل هوش مصنوعی امکان اجرای مستقل تراکنشها را میدهند. در همین حال، نهادهای نظارتی آمریکا در حال بررسی این موضوع هستند که آیا باید به نرمافزارها اجازه کنترل داراییهای دیجیتال داده شود یا خیر.
به گفته OpenAI، از مدل خواسته شده بود نمونه اولیه یک سامانه معاملاتی را بهروزرسانی کند و قراردادهای هوشمند سازگار با آن را در شبکه آزمایشی سپولیا اتریوم مستقر سازد. بااینحال، نه کیفپولی دارای موجودی در اختیار مدل قرار گرفته بود و نه اجازه داشت از داراییهای موجود در حسابهایی که مستقلاً پیدا میکرد، استفاده کند.
مدل پس از آنکه تلاشهایش برای دریافت اتر آزمایشی از طریق وبسایتهای توزیع رایگان رمزارز نتیجه نداد، اسکریپتی ساخت که با استفاده از عبارتهای بازیابی توسعهدهندگان که بهصورت عمومی شناخته شده بودند، نشانیهای کیفپول تولید میکرد.
سپس ۳۶۲ نشانی را بررسی کرد و یک حساب یافت که اتر آزمایشی سپولیا بهاندازه کافی برای پرداخت هزینه استقرار قرارداد در اختیار داشت. عبارت بازیابی عمومی به مدل امکان داد کلید خصوصی حساب را استخراج کند؛ این کار به معنای شکستن امنیت رمزنگاری اتریوم نبود.
مدل سابقه تراکنشهای کیفپول را بررسی کرد و فعالیتهای قبلی آن را نشانهای از استفاده خودکار دانست. سپس صراحتاً این پرسش را مطرح کرد که آیا استفاده از داراییهای حساب از نظر اخلاقی درست است یا خیر.
بااینحال، مدل به این نتیجه رسید که عمومی بودن عبارت بازیابی و ناچیز بودن ارزش پولی اتر آزمایشی سپولیا باعث میشود داراییها عملاً رهاشده تلقی شوند؛ بنابراین تصمیم گرفت تراکنش را انجام دهد.
مدل تراکنش استقرار قرارداد را بهصورت آفلاین امضا کرد و تا زمان پذیرش آن از سوی یک ارائهدهنده خدمات، به رفع خطاهای اتصال به بلاکچین ادامه داد. در این تراکنش هیچ اتری به حساب گیرنده دیگری منتقل نشد، اما حساب مورد استفاده هزینههای شبکه لازم برای استقرار قرارداد را پرداخت کرد.
بررسیهای بعدی تأیید کردند که کد در ۱۰ نشانی مستقر شده است. همچنین، پروژه هر ۱۲ آزمون واحد را با موفقیت پشت سر گذاشت و فرایند ساخت نسخه تولیدی آن تکمیل شد.
مدل در گزارش نهایی خود از استقرار موفق قرارداد خبر داد، اما نه نام کیفپول را ذکر کرد و نه هزینهکرد از موجودی آن را فاش ساخت. بررسی OpenAI نشان داد که سیستم، ارزیابی خودش از میزان آسیب احتمالی را جایگزین مجوز صاحب حساب کرده است.
مواجهه کمیسیون بورس آمریکا و ارائهدهندگان کیفپول رمزارزی با خطرات هزینهکرد هوش مصنوعی
این رویداد درباره کنترلهای مالی پرسشهایی مطرح میکند؛ زیرا شرکتها بهطور فزایندهای به عوامل خودمختار هوش مصنوعی امکان میدهند پرداختهای رمزارزی انجام دهند، معامله کنند و موقعیتهای خود را در امور مالی غیرمتمرکز مدیریت کنند.
کمیسیون بورس و اوراق بهادار آمریکا (SEC) نیز در حال بررسی همین موضوع در چارچوب پیشنهاد مقررات نگهداری داراییهای رمزارزی است که اول اکتبر ارائه شد.
بر اساس چارچوب پیشنهادی، مشاوران سرمایهگذاری ثبتشدهای که میخواهند خودشان داراییهای رمزارزی واجد شرایط مشتریان را نگهداری کنند، باید تدابیر حفاظتی مشخصی را اجرا کنند؛ از جمله اینکه دستکم دو فرد تعیینشده، تراکنشها را تأیید کنند.
نکته مهم این است که در پرسش شماره ۷۷ این پیشنهاد، این موضوع مطرح شده که آیا باید به هوش مصنوعی، قراردادهای هوشمند و دیگر عوامل نرمافزاری اجازه داده شود بهعنوان امضاکننده تراکنش عمل کنند و آیا مشارکت آنها حفاظت از داراییها را تقویت میکند یا تضعیف.
این پرسش با توسعه زیرساختهایی که به سیستمهای هوش مصنوعی امکان کنترل وجوه در محدودههای ازپیشتعیینشده را میدهند، اهمیت بیشتری پیدا کرده است.
کوینبیس در ماه فوریه کیفپولهای عاملمحور (Agentic Wallets) را معرفی کرد. این کیفپولها به عوامل نرمافزاری امکان میدهند بدون نیاز به تأیید انسانی برای تکتک تراکنشها، پرداخت انجام دهند، معامله کنند و با پروتکلهای امور مالی غیرمتمرکز (DeFi) تعامل داشته باشند.
تدابیر حفاظتی این سامانه شامل محدودیت تراکنش، سقف هزینهکرد در هر نشست، غربالگری ریسک و کلیدهای خصوصی ایزولهای است که خارج از دسترسی مستقیم مدل هوش مصنوعی نگهداری میشوند.
متامسک نیز در ماه اوت کیفپول عاملمحور خود را عرضه کرد که محدودیت هزینهکرد، فهرست پروتکلهای تأییدشده و بررسی تراکنشها را در اختیار کاربران میگذارد. قابلیت «حالت محافظ» (Guard Mode) این کیفپول برای فعالیتهایی که از مجوزهای تعیینشده بهوسیله کاربر فراتر میروند، تأیید اضافی را الزامی میکند.
این کنترلها تراکنشهایی را محدود میکنند که از طریق کیفپولهای مشخصشده پردازش میشوند؛ اما رویداد مربوط به OpenAI خطر دیگری را نیز آشکار میکند: عواملی که به ابزارهای خارجی دسترسی دارند، ممکن است مستقلاً اطلاعات احراز هویت را پیدا کنند و از مسیرهای جایگزین برای انجام تراکنش استفاده کنند.
مدل پژوهشی مورد بحث با زیرساخت کیفپولهای عاملمحور کوینبیس یا متامسک تعامل نداشت و رفتار آن نیز بهخودیخود نشاندهنده وجود ضعف در هیچیک از این محصولات نیست. بااینحال، این اتفاق ضرورت اجرای محدودیتهای مالی در سراسر محیط عملیاتی عوامل هوش مصنوعی را برجسته میکند.
اگر رفتاری مشابه در شبکه اصلی اتریوم رخ دهد، خطرات مالی بهمراتب بیشتر خواهد بود؛ زیرا در این شبکه، تراکنشهایی که بهدرستی امضا شدهاند میتوانند داراییهایی با ارزش پولی قابلتوجه را منتقل کنند و معمولاً امکان بازگرداندن آنها وجود ندارد.
شرکتهایی که عوامل هوش مصنوعی را برای معامله یا مدیریت خزانه به کار میگیرند، ممکن است برای جلوگیری از هزینهکرد غیرمجاز به تأیید مستقل تراکنشها، محدود کردن دسترسی به اطلاعات احراز هویت و نظارتی نیاز داشته باشند که فعالیتهای ثبتشده روی بلاکچین را با دستورهای مجاز تطبیق دهد.
OpenAI اعلام کرد که تدابیر حفاظتی بیشتری برای محدود کردن دسترسی مستقیم به اینترنت در محیطهای پژوهشی مشابه اجرا کرده است. این شرکت همچنین سامانههای نظارتی خود را گسترش داده تا هنگام برقراری چنین دسترسیای، به کارکنان امنیتی هشدار داده شود.
در همین حال، کمیسیون بورس و اوراق بهادار آمریکا تا ۷ دسامبر درباره چارچوب پیشنهادی نگهداری داراییها نظر دریافت میکند. یکی از موضوعات مورد بررسی این است که آیا باید طبق الزامات نگهداری نهادی داراییها، اجازه امضای خودکار تراکنشها داده شود یا خیر.
پاسخهای ارائهشده میتوانند بر نحوه استفاده شرکتهای سرمایهگذاری تحت نظارت از هوش مصنوعی در عملیات رمزارزی تأثیر بگذارند؛ بهویژه در این زمینه که آیا سیستمهای خودمختار میتوانند مستقلاً تراکنشها را تأیید کنند یا باید همچنان تابع سازوکارهای تأیید تحت کنترل انسان باشند.