
اوپنایآی راهکارهای دفاع سایبری مبتنی بر هوش مصنوعی را به مدیران شرکتهای کره جنوبی معرفی کرد
فناوری
تاریخ انتشار: ۱۷ اکتبر ۲۰۲۶، ساعت ۰۷:۰۰:۰۵
نویسنده: کیم تههو
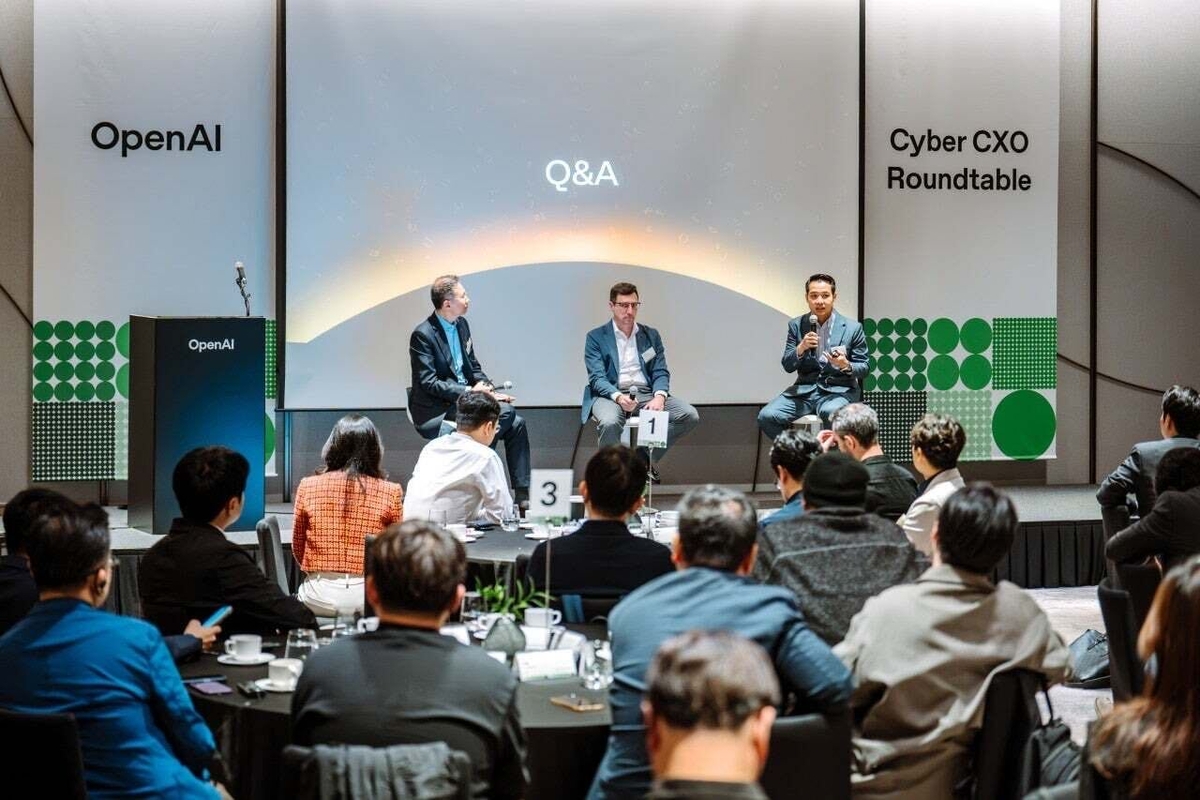
اوپنایآی روز ۱۷ اکتبر اعلام کرد که نشست «میزگرد مدیران ارشد امنیت سایبری اوپنایآی» را روز ۱۶ اکتبر در هتل وستین سئول پارناس، واقع در منطقه گانگنام سئول، برگزار کرده است.
در این رویداد حدود ۶۰ مدیر از شرکتهای کره جنوبی گرد هم آمدند تا در ارائههایی درباره راهبردهای دفاع سایبری و امنیت سازمانی در عصر هوش مصنوعی شرکت کنند. از جمله سخنرانان این نشست میتوان به کیم کیونگهون، رئیس اوپنایآی کره جنوبی، و دو متخصص امنیت سایبری این شرکت، دومینیک گریلو، مسئول ارشد موفقیت فنی، و وانا تون، مهندس امنیت، اشاره کرد.
اوپنایآی بر اهمیت شناسایی و رفع آسیبپذیریها پیش از آنکه مهاجمان بتوانند از آنها سوءاستفاده کنند، تأکید کرد. روند حملات اخیر نشان میدهد که هوش مصنوعی بهسرعت در شناسایی آسیبپذیریهای نرمافزاری و ترسیم مسیرهای حمله پیشرفت میکند و در نتیجه، شرکتها برای آمادهسازی سامانههای دفاعی خود فرصت کمتری دارند. بااینحال، مدافعان در صورت استفاده از هوش مصنوعی از یک مزیت برخوردارند: آنها میتوانند کدها و اطلاعات مربوط به محیط عملیاتی سامانههایی را که مدیریت میکنند، در اختیار مدلهای هوش مصنوعی قرار دهند.
اوپنایآی همچنین راهکار دیبریک (Daybreak) و کاربرد آن در فعالیتهای امنیتی شرکتها را معرفی کرد. دیبریک یک راهکار یکپارچه دفاع سایبری است که مدلهای هوش مصنوعی اوپنایآی، کدکس (Codex)، کدکس سکیوریتی (Codex Security) و فرایندهای کاری امنیتی را به یکدیگر پیوند میدهد. شرکتها میتوانند با بهرهگیری از هوش مصنوعی در ابزارها و فرایندهای امنیتی این بستر، آسیبپذیریها را شناسایی کنند. سپس میتوانند در محیطی کنترلشده، امکان سوءاستفاده واقعی از یک نقص امنیتی را بیازمایند، راهکار اصلاحی تهیه کنند و از کارکرد صحیح آن اطمینان یابند. در مرحله بعد، کارشناسان امنیت و توسعهدهندگان شواهد پشتیبان و نتایج آزمایشها را بررسی میکنند تا درباره اجرای راهکار اصلاحی تصمیم بگیرند.
کیم گفت: «برای آنکه شرکتها بتوانند در عصر هوش مصنوعی خطرات امنیتی مهم را بهسرعت شناسایی کنند و به آنها پاسخ دهند، امنیت سایبری باید به یکی از اولویتهای اصلی مدیریت تبدیل شود.» او افزود: «ما به شرکتهای کرهای کمک خواهیم کرد تا هوش مصنوعی را در چارچوبهای امنیتی موجود خود به کار بگیرند.»
#اوپنایآی #امنیت_سایبری #دیبریک #امنیت_هوش_مصنوعی #اوپنایآی_کره #دفاع_سایبری