
هوش مصنوعی کلودِ آنتروپیک پس از ۲۵ سال منشأ بذرهای رمزنگاری ارائهشده از سوی آژانس امنیت ملی آمریکا را کشف کرد
شرکت آنتروپیک اعلام کرد که یک مدل پژوهشی داخلی از کلود توانسته است در کمتر از ۳۰ دقیقه، روش تولید مقادیر اولیه پنج منحنی بیضوی NIST را که آژانس امنیت ملی آمریکا (NSA) در اختیار گذاشته بود، بازسازی کند؛ دستاوردی که به حل معمایی رمزنگاریشده با قدمت حدود ۲۵ سال کمک میکند.
بر اساس گزارشی که آنتروپیک در ۱۶ اکتبر منتشر کرد، این مقادیر اولیه با استفاده از یک مولد استاندارد اعداد شبهتصادفی در زبان برنامهنویسی C و با مقداردهی اولیه بر مبنای مُهرهای زمانی یونیکس تولید شده بودند، نه عبارتهای عبور محرمانه.
با وجود اشاره به کلیدهای رمزنگاری، این کشف به پارامترهای عمومی منحنیها مربوط میشود، نه کلیدهای خصوصی یا اسرار مورد استفاده برای امضای دیجیتال. آنتروپیک این پژوهش را بازسازی تاریخی توصیف کرده و گزارش داده است که در جریان آن، نه رمزنگاری شکسته شده، نه حمله جدیدی کشف شده و نه دلیلی برای تغییر سامانههای مستقر به دست آمده است.
حل معمای ۲۵ ساله رمزنگاری آژانس امنیت ملی با هوش مصنوعی کلود
مؤسسه ملی استانداردها و فناوری آمریکا (NIST) در سال ۲۰۰۰، الگوریتم امضای دیجیتال مبتنی بر منحنی بیضوی (ECDSA) و منحنیهای بیضوی پیشنهادی را در استاندارد امضای دیجیتال FIPS 186-2 خود پذیرفت. بذرهای منتشرشده امکان بررسی و تأیید فرایند استخراج پارامترهای منحنیها را فراهم میکردند، اما نامشخص بودن منشأ آنها باعث شده بود پژوهشگران این احتمال را مطرح کنند که آیا آژانس امنیت ملی عمداً بر انتخاب منحنیها تأثیر گذاشته است یا خیر.
جایزهای که فیلیپو والسوردا، متخصص رمزنگاری، برای یافتن توضیحی درباره منشأ این بذرها در نظر گرفته بود، تلاشها برای حل این معما را تشویق کرد. روایتهای پیشین حاکی از آن بودند که این مقادیر ممکن است از عبارتهای طنزآمیزی گرفته شده باشند که با جری سولیناس، ریاضیدان آژانس امنیت ملی، ارتباط داشتند.
اما کلود بهجای تکیه بر این فرضیه، الگوهای برنامهنویسی رایج در کتابخانههای زبان C در دهه ۱۹۹۰ را بررسی کرد و به تابع lrand48 رسید؛ مولدی خطی همنهشتی که حالت داخلی آن ۴۸ بیت است.
این مدل بذرهای منتشرشده را در ۳۴ ترکیب مختلف از مولد و بخش خروجی بررسی کرد. در چهار بذر مربوط به منحنیهای بیضوی دودویی، پنج واژه ۳۲ بیتی وجود داشت که بیتهای پرارزش آنها همواره صفر بودند. این الگو با خروجی ۳۱ بیتی مولد lrand48 مطابقت داشت.
مدل با بررسی تمام حالتهای ممکن برای ۱۷ بیت پنهان و تطبیق خروجیهای بعدی، توانست حالتهای احتمالی مولد را بازیابی کند. در بذرهای مربوط به منحنیهای اولی، اطلاعات قابل استخراج از هر بار فراخوانی مولد کمتر بود.
کلود برای بازسازی حالتهای داخلی مولد از خروجیهای ناقص، الگوریتم کاهش پایه شبکهای لنسترا–لنسترا–لوواس (LLL) را به کار گرفت. پنج بذر NIST و پنج بذر نمونه از استاندارد ANSI X9.62 با روشی مطابقت داشتند که در آن بایتها از خروجی عبارت lrand48() >> 23 استخراج میشوند.
معکوسسازی عملکرد مولد نشان داد که مقادیر مقداردهی اولیه با مُهرهای زمانی یونیکس مربوط به فاصله زمانی مه ۱۹۹۷ تا آوریل ۱۹۹۸ مطابقت دارند. این روش بازسازیشده توانست منحنیهای P-192، P-224، P-256، P-384 و P-521 را بازتولید کند. در مورد منحنی P-256، بذر استانداردشده در جایگاه ۱٬۸۴۲ از دنبالهای قرار داشت که تولید آن در ۱۶ اوت ۱۹۹۷ آغاز شده بود.
کلود همچنین روش تولید نقاط پایه برای منحنی P-192 و پنج منحنی نمونه ANSI را با استفاده از مولد موجود در بسته محاسباتی FreeLIP، متعلق به آریِن لنسترا، بازسازی کرد. این نقاط پایه با بذرهای منحنی تفاوت دارند و بهعنوان نقاط ثابتی برای عملیات رمزنگاری به کار میروند.
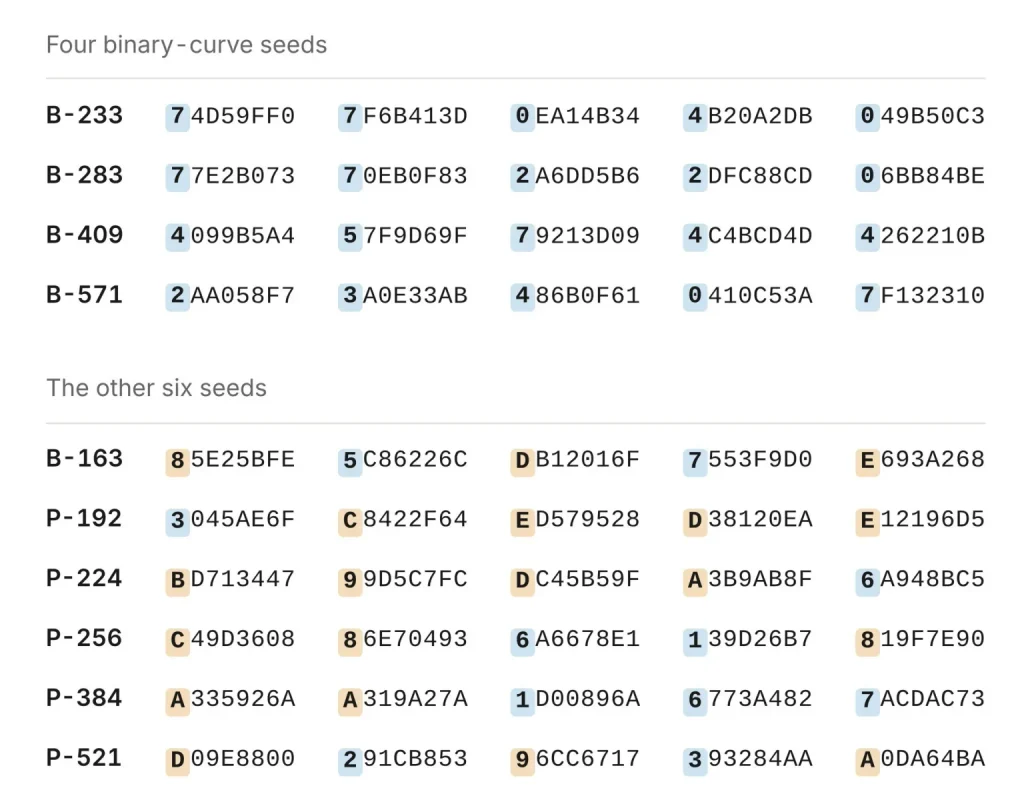
بااینحال، بازسازی انجامشده هنوز کامل نیست. آنتروپیک نتوانسته است منشأ بذر منحنی B-163 یا چند نقطه پایه را توضیح دهد. پژوهشگران همچنین به مواردی برخوردند که در آنها برخی گزینههای میانی کنار گذاشته شده بودند، با وجود اینکه ظاهراً منحنیهای مناسبی تولید میکردند. در نتیجه، معیارهای اصلی انتخاب همچنان مشخص نیستند.
آنتروپیک استدلال میکند که بازسازیپذیری روش تولید مبتنی بر مُهر زمانی نگرانیها درباره دستکاری عمدی را کاهش میدهد. بااینحال، این نتیجه تمام تصمیمهای تاریخی را توضیح نمیدهد و ثابت نمیکند که در فرایند اصلی، اجرای جایگزین دیگری برای تولید مقادیر انجام نشده است.
جایزه ۳۶٬۸۶۴ دلاری این پژوهش به گروه پژوهشی امنیت اینترنت (ISRG) اهدا خواهد شد. از دید مدافعان امنیت سایبری، نتیجه این بررسی شفافیت بیشتر درباره پارامترهای عمومی رمزنگاری است، نه بازیابی اسرار یا اثبات وجود ضعف در الگوریتم ECDSA.