
اوپنکد از رخنه امنیتی خبر داد؛ احتمال افشای کلیدهای API کاربران در OpenAI، آنتروپیک و گوگل
اوپنکد (OpenCode)، عامل برنامهنویسی هوش مصنوعی متنبازی که به توسعهدهندگان امکان میدهد کلیدهای API خود را از OpenAI، آنتروپیک، گوگل و دهها ارائهدهنده دیگر در یک ابزار مبتنی بر ترمینال به کار بگیرند، از وقوع یک رخنه امنیتی خبر داده است. به گفته این شرکت، در جریان این حادثه اطلاعات دسترسی برخی از کاربران به سرویسهای ارائهدهندگان مدلهای هوش مصنوعی در معرض افشا قرار گرفته است.
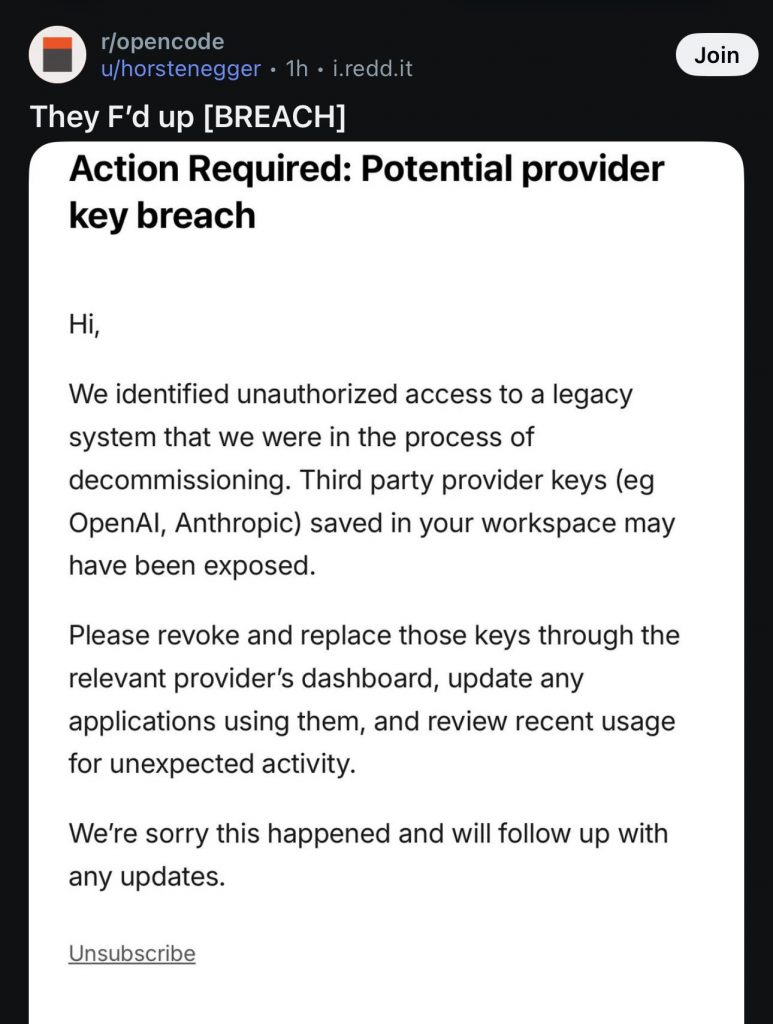
اوپنکد در بیانیهای که در انجمن کاربران منتشر کرد و همچنین در ایمیلهایی که صبح ۱۸ اکتبر برای مشتریان آسیبدیده فرستاد، اعلام کرد که «دسترسی غیرمجاز به یک سامانه قدیمی را شناسایی کرده است؛ سامانهای که در حال خارج شدن از چرخه استفاده بود». این شرکت هشدار داد که «کلیدهای ارائهدهندگان شخص ثالث، مانند OpenAI و آنتروپیک، که در فضای کاری شما ذخیره شدهاند، ممکن است افشا شده باشند».
اوپنکد این رویداد را «حملهای گسترده برای استخراج دانش مدل» توصیف کرده و گفته است که حدود ۱.۴ درصد از کاربران OpenCode Console تحت تأثیر آن قرار گرفتهاند. به گفته شرکت، همه کاربران آسیبدیده صبح همان روز بهصورت جداگانه از طریق ایمیل مطلع شدهاند. اوپنکد تأکید کرده است کاربرانی که چنین ایمیلی دریافت نکردهاند، جزو افراد آسیبدیده نیستند.
We had a security breach last night related to a large scale distillation attack that impacted 1.4% of OpenCode Console users
We have notified them all this morning via email. If you did not get an email you were not impacted, it was a subset of users who had external providers…
این شرکت تاکنون جزئیات فنی بیشتری منتشر نکرده است و تنها گفته که «این حادثه همچنان در جریان است و در حال حاضر نمیتوانیم اطلاعات بیشتری ارائه کنیم». اوپنکد اعلام کرده که برای رفع مشکل با آنتروپیک، OpenAI و گوگل همکاری میکند. از کاربران آسیبدیده نیز خواسته شده است کلیدهای افشاشده را از طریق داشبورد ارائهدهنده مربوطه باطل و جایگزین کنند، برنامههایی را که از این کلیدها استفاده میکنند بهروزرسانی کنند و سوابق مصرف اخیر حسابهایشان را برای یافتن فعالیتهای غیرمنتظره بررسی کنند.
اوپنکد دقیقاً چه کاری انجام میدهد؟
اوپنکد یک عامل برنامهنویسی هوش مصنوعی کاملاً متنباز است که تیم سازنده چارچوب بدونسرور SST، اکنون با نام Anomaly Innovations، آن را توسعه داده است. برخلاف ابزارهای بستهای که به یک ارائهدهنده خاص وابستهاند، اوپنکد با هدف پشتیبانی از ارائهدهندگان مختلف طراحی شده است. این ابزار در قالب رابط کاربری ترمینال، برنامه دسکتاپ یا افزونه محیط توسعه یکپارچه (IDE) اجرا میشود و به توسعهدهندگان اجازه میدهد آن را به بیش از ۷۵ ارائهدهنده مدل متصل کنند؛ از مدلهای Claude شرکت آنتروپیک و GPT شرکت OpenAI گرفته تا Gemini گوگل و مدلهای دارای وزنهای باز که بهصورت محلی میزبانی میشوند. اوپنکد از زمان عرضه در ژوئن ۲۰۲۵ به یکی از پرکاربردترین عاملهای برنامهنویسی متنباز تبدیل شده و بنا بر گزارشها، شمار ستارههای آن در گیتهاب از ۱۵۰ هزار عبور کرده است.
از آنجا که استفاده از خود اوپنکد رایگان است، بیشتر کاربران فقط هزینه مدل هوش مصنوعیای را میپردازند که به ابزار متصل میکنند. در نتیجه، این ابزار به ذخیره کلیدهای API متعلق به کاربران برای دسترسی به ارائهدهندگان مختلف متکی است. OpenCode Console داشبورد میزبانیشدهای است که کاربران از طریق آن حسابها، اشتراکها و، از همه مهمتر، اطلاعات دسترسی ارائهدهندگان متصلشده را مدیریت میکنند. به همین دلیل، در صورت نفوذ به این سامانه، ممکن است چندین حساب کاربری همزمان در معرض خطر قرار بگیرند و این داشبورد به نقطهای حساس برای امنیت اطلاعات تبدیل شود.
منظور از «حمله استخراج دانش مدل» در این ماجرا چیست؟
استفاده اوپنکد از اصطلاح «حمله استخراج دانش مدل» (Distillation Attack) قابل توجه است. در حوزه هوش مصنوعی، تقطیر مدل معمولاً به روشی مشروع گفته میشود که در آن یک مدل کوچکتر با استفاده از خروجیهای مدل بزرگتر آموزش میبیند تا بتواند قابلیتهای مشابهی را با هزینه کمتر ارائه کند. با این حال، شرکتهایی از جمله OpenAI و آنتروپیک در سالهای اخیر از این اصطلاح برای توصیف تلاشهای غیرمجاز دیگری نیز استفاده کردهاند: پرسوجوی نظاممند و گسترده از یک مدل پیشرفته با استفاده از دسترسی پولی متعلق به دیگران، با هدف جمعآوری خروجیهای آن و آموزش یک مدل رقیب.
آنتروپیک پیشتر به سرمایهگذاران گفته بود که استخراج خروجی مدلهایش از سوی آزمایشگاههای رقیب، تأثیر قابل اندازهگیری بر درآمد این شرکت داشته است. جزئیات بیشتر درباره این موضوع در این گزارش آمده است.
اگر توصیف اوپنکد از این حادثه درست باشد، کاربران آسیبدیده با دو خطر اصلی روبهرو هستند. نخست، مهاجمان ممکن است با ارسال درخواستهای انبوه از طریق حسابهای متصل به OpenAI، آنتروپیک یا گوگل، هزینههای مصرف API را به حساب کاربران تحمیل کنند. دوم، همین حسابها ممکن است به ابزاری برای استخراج حجم زیادی از پاسخهای مدلها و استفاده از آنها در آموزش مدلهای دیگر تبدیل شده باشند؛ اقدامی که احتمال دارد ناقض شرایط استفاده هر یک از ارائهدهندگان باشد. این احتمال میتواند توضیح دهد که چرا اوپنکد بهجای رسیدگی صرف بهعنوان یک مشکل داخلی، با هر سه شرکت همکاری میکند.
سابقه امنیتی اوپنکد
این نخستین بار نیست که امنیت اوپنکد زیر سؤال میرود. پژوهشگران امنیتی در اوایل سال ۲۰۲۶ از وجود یک آسیبپذیری بحرانی در این ابزار خبر دادند که امکان اجرای کد از راه دور را فراهم میکرد. این آسیبپذیری با شناسه CVE-2026-22812 ثبت شده بود و ریشه آن یک سرور HTTP محلی بدون احراز هویت بود که نسخههای قدیمیتر اوپنکد بهطور خودکار راهاندازی میکردند. در بدترین حالت، این نقص میتوانست به یک وبسایت مخرب اجازه دهد صرفاً با بازدید توسعهدهنده از آن، کد دلخواهی را روی رایانه او اجرا کند. اوپنکد این مشکل را در نسخه ۱.۱.۱۰ برطرف کرد.
به نظر میرسد رخنهای که این هفته اعلام شده، ارتباطی با آسیبپذیری قبلی ندارد و منشأ آن سامانه داخلی قدیمیای است که اوپنکد میگوید از پیش در حال کنار گذاشتن آن بوده است. با این حال، این حادثه به مجموعه نگرانیهای امنیتی درباره عاملهای برنامهنویسی هوش مصنوعی میافزاید.
این رخنه برای کاربران چه معنایی دارد؟
توصیه فوری اوپنکد به حدود ۱.۴ درصد از کاربران OpenCode Console که تحت تأثیر این حادثه قرار گرفتهاند، روشن است: همه کلیدهای API ارائهدهندگانی را که به اوپنکد متصل کردهاند، باطل و جایگزین کنند؛ گزارش مصرف حسابهای خود را در داشبوردهای OpenAI، آنتروپیک و گوگل بررسی کنند تا هرگونه فعالیت غیرعادی را شناسایی کنند؛ و ابزارها، برنامهها یا اسکریپتهایی را که به کلیدهای قبلی وابسته بودهاند، بهروزرسانی کنند.
در مقیاسی گستردهتر، این حادثه خطری ساختاری را در دسته روبهرشد ابزارهای هوش مصنوعی با الگوی «کلید خودت را بیاور» (Bring Your Own Key) یادآوری میکند. این ابزارها با فراهم کردن امکان انتخاب آزادانه ارائهدهندگان، کار را برای کاربران آسانتر میکنند؛ اما در عین حال، چندین کلید دسترسی ارزشمند را در یک برنامه شخص ثالث متمرکز میسازند. در چنین شرایطی، نفوذ به همان یک برنامه میتواند اطلاعات دسترسی چندین حساب هوش مصنوعی را بهطور همزمان در معرض خطر قرار دهد.
اوپنکد اعلام کرده است که با ادامه تحقیقات، اطلاعات و بهروزرسانیهای بیشتری درباره این حادثه منتشر خواهد کرد.