
حمله سایبری به OpenCode؛ کلیدهای API اوپنایآی، آنتروپیک و گوگل در معرض خطر قرار گرفتند
OpenCode، عامل برنامهنویسی متنبازی که در محیط ترمینال اجرا میشود، روز ۱۷ اکتبر ۲۰۲۶ در شبکه اجتماعی ایکس تأیید کرد که پنل آنلاین Console این سرویس هدف حمله سایبری قرار گرفته و ۱.۴ درصد از کاربران آن، یعنی افرادی که حسابشان به ارائهدهندگان خارجی متصل بوده است، تحت تأثیر این حادثه قرار گرفتهاند. طبق اطلاعیهای که برای مشتریان آسیبدیده ارسال شده و نشریه Startup Fortune گزارش داده است، احتمال دارد کلیدهای API اوپنایآی، آنتروپیک و گوگل که در فضای کاری کاربران ذخیره شده بودند، افشا شده باشند.
هرکسی که از OpenCode استفاده میکند و کلیدهای خود را در Console ذخیره کرده است، باید در اسرع وقت آنها را مستقیماً از پنلهای رسمی ارائهدهندگان مربوطه باطل و جایگزین کند. پس از آن نیز لازم است گزارش مصرف حساب از روز جمعه، ۱۶ اکتبر، به بعد بررسی شود. شرکت میگوید این حادثه همچنان در جریان است و فعلاً اطلاعات بیشتری درباره آن منتشر نمیکند.
OpenCode یک عامل برنامهنویسی مبتنی بر ترمینال است که تیم SST، با نام کنونی Anomaly Innovations، آن را توسعه داده است. این ابزار با استفاده از کلیدهای API متعلق به کاربران، به بیش از ۷۵ ارائهدهنده مدل هوش مصنوعی متصل میشود. Console پنل تحت وب این شرکت است که کاربران از طریق آن فضاهای کاری و طرحهای پولی، از جمله OpenCode Go، را مدیریت میکنند و همانطور که اطلاعیه اخیر نشان میدهد، میتوانند کلیدهای API سرویسهای شخص ثالث را نیز در آن نگه دارند. کلید API مانند گذرواژهای است که یک برنامه با استفاده از آن از اعتبار حساب کاربر در سرویسی مانند ChatGPT یا Claude مصرف میکند؛ بنابراین، هرکس این کلید را به دست آورد، ممکن است بتواند هزینه استفاده از سرویس را به حساب صاحب آن تحمیل کند.
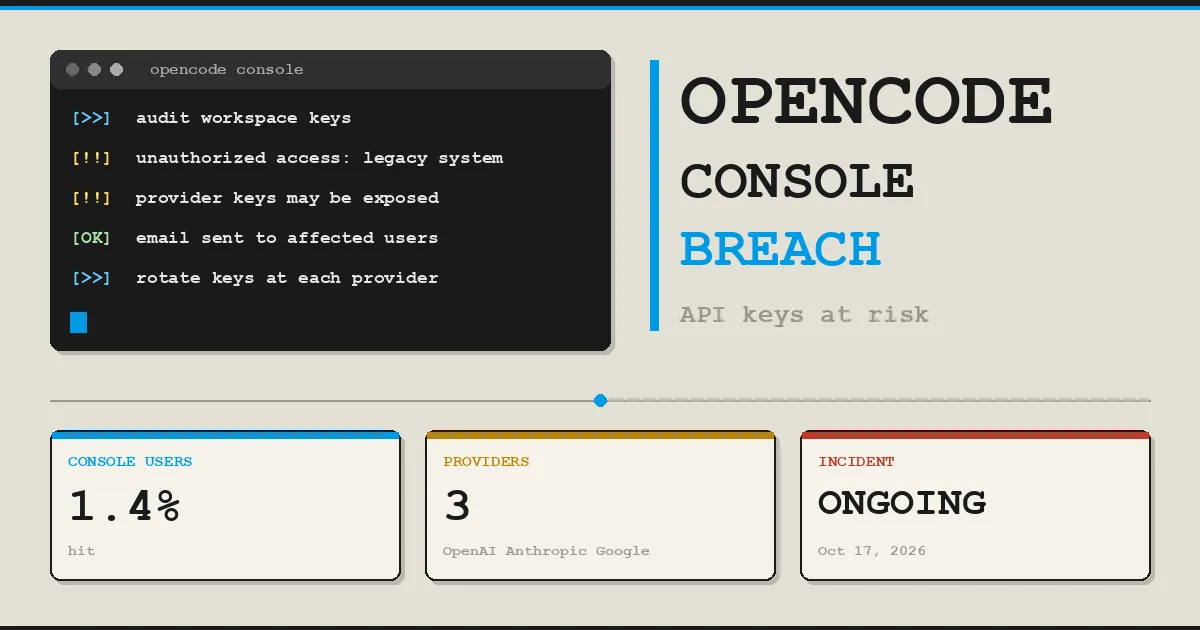
در شب ۱۶ تا ۱۷ اکتبر چه اتفاقی برای OpenCode افتاد؟
حساب رسمی @opencode روز شنبه، ۱۷ اکتبر، اعلام کرد که این شرکت شب قبل هدف یک رخنه امنیتی مرتبط با «حمله گسترده استخراج دانش از مدل» قرار گرفته است. در این اطلاعیه آمده است که تمام کاربران آسیبدیده همان صبح از طریق ایمیل مطلع شدهاند. طبق توضیح شرکت، افرادی که ایمیلی دریافت نکردهاند، تحت تأثیر این حادثه قرار نگرفتهاند؛ زیرا مشکل فقط حسابهایی را شامل میشود که به ارائهدهندگان خارجی متصل بودهاند.
We had a security breach last night related to a large scale distillation attack that impacted 1.4% of OpenCode Console users We have notified them all this morning via email. If you did not get an email you were not impacted, it was a subset of users who had external providers linked The incident is ongoing so we cannot share more details at this point but we are working with Anthropic, OpenAI, and Google to remediate
این اطلاعیه مشخص نمیکند مهاجمان چگونه به سامانه نفوذ کردهاند. جزئیات فنی بیشتر از ایمیلی به دست میآید که Startup Fortune محتوای آن را خلاصه کرده است. بر اساس این گزارش، شرکت متوجه دسترسی غیرمجاز به یکی از سامانههای قدیمی Console شده است؛ سامانهای که در حال کنار گذاشته شدن بوده است. OpenCode پذیرفته که کلیدهای ارائهدهندگان خارجی ذخیرهشده در فضای کاری کاربران «ممکن است افشا شده باشند». این شرکت نمیتواند تأیید کند که آیا کسی از این کلیدها برای استفاده غیرمجاز بهره برده است یا نه و تا این لحظه نیز شواهدی از افشای سایر دادهها پیدا نکرده است.
دکس رعد (Dax Raad)، یکی از بنیانگذاران OpenCode، نیز روز ۱۷ اکتبر نوشت که حسابهای شخصی خودش هم هدف حمله قرار گرفتهاند. او از شکلگیری دنیای تازهای از حملات سایبری مبتنی بر هوش مصنوعی سخن گفت؛ موضوعی که وبسایت OfficeChai نیز به آن پرداخته است.
کدام کلیدها در معرض خطرند و چه بخشهایی ظاهراً آسیب ندیدهاند؟
طبق اطلاعات منتشرشده، دامنه این حادثه به Console، یعنی سرویس میزبانیشده توسط OpenCode، محدود میشود. کلیدهای مورد بحث همان کلیدهایی هستند که کاربران در این پنل بارگذاری کردهاند تا عامل برنامهنویسی بتواند بدون نیاز به وارد کردن مجدد آنها در هر بار استفاده، به سرویسهای موردنظر متصل شود. تحلیل ExplainX تأکید میکند که اطلاعات منتشرشده تاکنون هیچ نشانهای از به خطر افتادن خود برنامه متنباز OpenCode، یعنی نسخهای که کاربران روی رایانه شخصی خود نصب میکنند، ارائه نمیدهد.
این تفاوت اهمیت زیادی دارد. افرادی که OpenCode را بهصورت محلی اجرا میکنند، معمولاً اطلاعات احراز هویت خود را در فایلی روی دیسک رایانهشان نگه میدارند؛ همانطور که در راهنمای Warp توضیح داده شده است. این فایل از سرورهای شرکت عبور نمیکند. در مقابل، هنوز مشخص نیست چه اتفاقی برای کلیدهایی افتاده که در Console ذخیره شده بودند و OpenCode نیز تاکنون توضیح دقیقی درباره این موضوع نداده است.
افشای کلیدهای دسترسی اتفاق تازهای در سال ۲۰۲۶ نیست. شرکت Truffle Security تعداد ۵۴۳٬۶۹۹ اعتبارنامه فعال در گیتهاب را شناسایی کرده که تقریباً همه آنها بر اثر بیاحتیاطی کاربران در این پلتفرم باقی مانده بودند. اما در حادثه OpenCode، سازوکار متفاوت است: کاربر کلید خود را از روی فراموشی منتشر نکرده، بلکه آن را در مخزنی نگه داشته است که تصور میکرد شخص دیگری مسئول حفاظت از آن است.
حمله استخراج دانش از مدل چیست و چرا این اصطلاح در اینجا نامتناسب به نظر میرسد؟
حمله استخراج دانش از مدل (Distillation Attack) به روشی گفته میشود که در آن مهاجم با ارسال تعداد زیادی درخواست به یک مدل هوش مصنوعی، پاسخهای آن را جمعآوری میکند تا از آنها برای آموزش یک مدل رقیب استفاده کند. بنابراین، این اصطلاح به بهرهبرداری غیرمجاز از خدمات یک شرکت دیگر اشاره دارد و ارتباط مستقیمی با سرقت گذرواژهها یا دادههای کاربران ندارد.
به همین دلیل، انتخاب این عنوان از سوی OpenCode پرسشهایی را مطرح کرده است. نمونههای شناختهشده این نوع حمله را میتوان در مواردی دید که آنتروپیک از تدابیر دفاعی خود در برابر استخراج دانش از مدل سخن گفت و نام شرکتهای Zhipu و Kimi را مطرح کرد و همچنین علیبابا را به انجام آنچه بزرگترین عملیات استخراج دانش از مدل Claude توصیف کرد، متهم کرد. در حادثه OpenCode، ماجرا میتواند متفاوت باشد، اما همچنان با چنین انگیزهای سازگار است: فردی که کلیدهای API دیگران را سرقت میکند، ممکن است بدون پرداخت هزینه به مدلهای گرانقیمت دسترسی پیدا کند و از این دسترسی، از جمله برای استخراج پاسخها در مقیاس وسیع، بهره ببرد. بااینحال، ExplainX یادآوری میکند که «استخراج دانش از مدل» در حال حاضر صرفاً انگیزهای احتمالی و اثباتنشده است. هیچ منبعی تاکنون نام عامل حمله را اعلام نکرده است.
هزینههای غیرعادی و کلیدهای باطلشده؛ کاربران چه گزارش میکنند؟
نخستین گزارشها درباره هزینههای غیرمنتظره در شبکه اجتماعی ایکس منتشر شدهاند. یک کاربر نوشته است که اعتبار حسابهای اوپنایآی و آنتروپیکش تمام شده و حساب گوگل او نیز در وضعیت محدودشده قرار گرفته است. کاربران دیگری نیز از هزینههایی بیش از ۴۰۰ دلار در یک شب و حتی ۱٬۷۰۰ دلار خبر دادهاند؛ مبالغی که وبسایت Digg به آنها اشاره کرده است. این موارد روایتهای شخصی کاربران هستند و OpenCode تاکنون آنها را نه تأیید کرده و نه رد کرده است.
در سوی ارائهدهندگان خدمات، آنتروپیک در پیامی در ایکس که Digg نیز آن را بازتاب داده است، اعلام کرد با OpenCode همکاری کرده و کلیدهای API سرویس Claude را که احتمال میدهد در این حادثه دخیل بودهاند، باطل کرده است. این شرکت از افرادی که کلیدهای خود را در OpenCode ذخیره کرده بودند خواسته است کلیدهای تازهای بسازند. در نتیجه، ممکن است آنتروپیک کلیدی را باطل کرده باشد، پیش از آنکه صاحب حساب حتی متوجه مشکل شود. دو ارائهدهنده دیگر، یعنی اوپنایآی و گوگل، تاکنون تأیید مشابهی منتشر نکردهاند.
محدودیتها و نکاتی که باید در نظر داشت
- رقم ۱.۴ درصد بهتنهایی تعداد واقعی حسابهای درگیر را مشخص نمیکند. تا زمانی که تعداد کل حسابها معلوم نباشد، نمیتوان گفت با چند ده کاربر روبهرو هستیم یا هزاران کلید در معرض خطر قرار گرفتهاند.
- اصطلاح «استخراج دانش از مدل» را خود OpenCode انتخاب کرده است. هیچ منبعی هویت مهاجمان یا روش نفوذ آنها را اعلام نکرده است؛ بنابراین، نمیتوان احتمال سرقت اطلاعاتی فراتر از کلیدهای API را منتفی دانست.
- گزارشهای مربوط به استفاده متقلبانه از کلیدها از سوی کاربران در ایکس منتشر شدهاند و هزینههای اعلامشده هنوز تأیید نشدهاند. مطمئنترین راه بررسی، مشاهده گزارش مصرف در حساب شخصی نزد ارائهدهنده سرویس است.
- OpenCode متن کامل ایمیل ارسالی را منتشر نکرده است؛ بنابراین، جزئیات مربوط به سامانه قدیمی و کلیدهای ذخیرهشده در فضای کاری را نمیتوان با متن اصلی اطلاعیه مقایسه کرد.
اگر از OpenCode با کلیدهای ذخیرهشده استفاده میکنید، اکنون چه باید کرد؟
اولین اقدام، تعویض کلیدهاست؛ حتی اگر ایمیلی از شرکت دریافت نکردهاید. OpenCode گفته است کاربرانی که ایمیلی نگرفتهاند، در محدوده این حادثه قرار نداشتهاند، اما بررسی امنیتی همچنان ادامه دارد. تغییر یک کلید فقط چند دقیقه زمان میبرد، درحالیکه پیگیری اختلاف بر سر هزینههای ناخواسته ممکن است هفتهها طول بکشد. اقدامات زیر توصیه میشوند:
- کلیدهای قبلی را باطل کنید و کلیدهای تازهای از پنلهای رسمی اوپنایآی، آنتروپیک و گوگل بسازید. برای اطلاعات بیشتر میتوانید به راهنمای آنتروپیک درباره کلیدهای احتمالا افشاشده و توصیههای گوگل برای مدیریت امن کلیدهای API مراجعه کنید. برای انجام این کار از پیوندهای دریافتی در ایمیل استفاده نکنید و مستقیماً به وبسایت رسمی ارائهدهنده بروید.
- گزارش مصرف حسابها را از ۱۶ اکتبر به بعد بررسی کنید و به مدلهایی که استفاده نمیکنید، افزایش ناگهانی تعداد درخواستها و فعالیت در ساعتهای غیرمعمول توجه داشته باشید.
- برای هر کلید، مستقیماً در پنل ارائهدهنده محدودیت هزینه تعیین کنید؛ زیرا سقف بودجه تعریفشده در Console اوپنکد مانع مصرف اعتبار از طریق یک کلید سرقتشده نمیشود.
- کلید قدیمی را در تمام محلهایی که ذخیره شده است، از جمله فایلهای
.env، اسرار ذخیرهشده در سامانههای یکپارچهسازی و استقرار مداوم (CI) و تنظیمات همکاران، با کلید جدید جایگزین کنید. - از این پس، تا حد امکان کلیدها را در مدیر اسرار تحت کنترل خود نگه دارید، نه در پنلی که شخص یا شرکت دیگری آن را اداره میکند.
افرادی که OpenCode را با استفاده از راهنمای ما برای استفاده رایگان از آن با مدلهای خارجی نصب کردهاند و کلیدهای خود را در Console بارگذاری کردهاند، در وضعیت توصیفشده در این گزارش قرار میگیرند. هر سرویسی که کلیدهای شما را نگه میدارد، به هدفی بالقوه برای حمله تبدیل میشود. انتخاب محل نگهداری کلیدها بهاندازه انتخاب خود ابزار اهمیت دارد.
پرسشهای متداول
۱. آیا استفاده از OpenCode در حال حاضر امن است؟
به نظر نمیرسد برنامهای که بهصورت محلی نصب میشود، در این حادثه به خطر افتاده باشد. گزارشها خطر را متوجه Console میدانند؛ پنل میزبانیشدهای که کلیدهای ارائهدهندگان در سرورهای شرکت در آن ذخیره شده بودند. تا زمانی که بررسی حادثه ادامه دارد، بهتر است هیچ کلیدی در این پنل باقی نگذارید و کلیدهایی را که قبلاً در آن بارگذاری کردهاید، باطل و جایگزین کنید.
۲. اگر ایمیلی دریافت نکردهام، یعنی حسابم امن است؟
طبق اعلام OpenCode، بله. شرکت گفته است کاربرانی که ایمیلی دریافت نکردهاند، تحت تأثیر حمله قرار نگرفتهاند. بااینحال، از آنجا که بررسی حادثه همچنان ادامه دارد، ممکن است محدوده آن تغییر کند. بنابراین، تعویض کلیدهایی که در Console ذخیره کردهاید، حتی در صورت دریافت نکردن ایمیل، اقدامی احتیاطی و منطقی است.
۳. آیا میتوانم هزینههای مشکوک را پس بگیرم؟
این موضوع به ارائهدهنده سرویس بستگی دارد. تاکنون گزارشی مبنی بر تأیید بازپرداخت هزینهها منتشر نشده است. بهتر است هرچه زودتر درخواست پشتیبانی برای اوپنایآی، آنتروپیک یا گوگل ثبت کنید و تاریخها، مبالغ و گزارشهای مصرف را به آن پیوست کنید. اقدام سریع اهمیت دارد، زیرا مهلت اعتراض به هزینهها در بسیاری از سرویسها محدود است.
۴. آیا این حمله OpenCode Zen و Go را هم تحت تأثیر قرار میدهد؟
هنوز مشخص نیست. OpenCode فقط درباره Console و کاربرانی توضیح داده است که حسابشان به ارائهدهندگان خارجی متصل بوده است. این شرکت تاکنون درباره Zen و Go اطلاعاتی منتشر نکرده است. تا زمان روشن شدن وضعیت، کاربران این طرحها نیز میتوانند کلید OpenCode خود را از طریق پنل تعویض کنند. مدخل GitGuardian محل یافتن این کلید را توضیح میدهد.
گذرواژهای که به دیگری سپرده شده است
هرچه استفاده از عاملهای برنامهنویسی آسانتر میشود، کلیدهای بیشتری که ارزش مالی واقعی دارند در مخازنی قرار میگیرند که شرکتهای دیگر آنها را مدیریت میکنند. طبق ایمیل OpenCode، مسیر نفوذ در این حادثه از سامانهای میگذشت که شرکت از پیش در حال کنار گذاشتن آن بود؛ بخشی از زیرساخت که ظاهراً دیگر توجه چندانی به آن نمیشد. کلیدی که در پنل شخص دیگری ذخیره میشود، بهاندازه امنیت همان پنل قابل اعتماد است.