
کلود راز قدیمی NSA درباره امنیت کلیدهای عبور اتریوم را روشن کرد
یک زمانمهر مربوط به سال ۱۹۹۷، بذر عمومی منحنی P-256 را بازتولید میکند و به توضیح چگونگی تولید این منحنی مورد استفاده برای امضای مبتنی بر کلید عبور کمک میکند.
نویسنده: لیام «آکیبا» رایت، سردبیر ارشد CryptoSlate
۱۸ اکتبر ۲۰۲۶
خلاصه خبر
- آنتروپیک پژوهشی منتشر کرده است که نشان میدهد کلود چگونه بذر عمومی منحنی P-256 را با استفاده از یک مولد مبتنی بر زمان بازسازی کرده است.
- پیشنهاد EIP-7951 اتریوم، این منحنی را به سختافزارهای امن و امضای WebAuthn مرتبط میکند؛ بنابراین، این یافته برای توسعهدهندگان کیف پولهای مبتنی بر کلید عبور اهمیت دارد.
- آنتروپیک میگوید کاربران نیازی به اقدام ندارند، اما معیارهای کنار گذاشتن گزینههای اولیه و منشأ نقطه پایه منحنی P-256 همچنان نامشخص است.
آنتروپیک در ۱۶ اکتبر اعلام کرد که مدل کلود به بازسازی بذر عمومی مورد استفاده در منحنی P-256 کمک کرده است؛ منحنی رمزنگاری استانداردشده از سوی مؤسسه ملی استانداردها و فناوری آمریکا (NIST) که برای امضای مبتنی بر کلید عبور در اتریوم نیز پشتیبانی میشود. این یافته شواهد تازهای در اختیار توسعهدهندگان کیف پول قرار میدهد تا یکی از نگرانیهای دیرینه درباره منشأ این منحنی را بررسی کنند.
بذر مورد بحث، یک ورودی عمومی در طراحی است که برای استخراج یکی از ضرایب معادله منحنی به کار میرود. این مقدار با اطلاعات محرمانهای که برای امضای تراکنشها و مجاز کردن فعالیتهای کیف پول استفاده میشوند، تفاوت دارد. به گفته آنتروپیک، بذرهایی که آژانس امنیت ملی آمریکا (NSA) بدون توضیح منشأ آنها ارائه کرده بود، موجب شکلگیری سوءظنهایی درباره احتمال تضعیف عمدی پارامترهای رمزنگاری شده بودند.
آنتروپیک در دستورالعمل منتشرشده خود توضیح میدهد که چگونه مولد اعداد شبهتصادفی قدیمی کتابخانه C با نام lrand48 را با زمان ۱۶ اوت ۱۹۹۷، ساعت ۰۱:۵۲:۳۴ به وقت هماهنگ جهانی (UTC)، مقداردهی اولیه میکند. این مولد دنبالهای از بذرهای پیشنهادی تولید میکند. با پیش رفتن تا گزینه شماره ۱٬۸۴۲، مقدار منتشرشده برای بذر P-256 به دست میآید. در نتیجه، روشی تکرارپذیر برای تولید این ثابت عمومی در اختیار پژوهشگران قرار میگیرد.
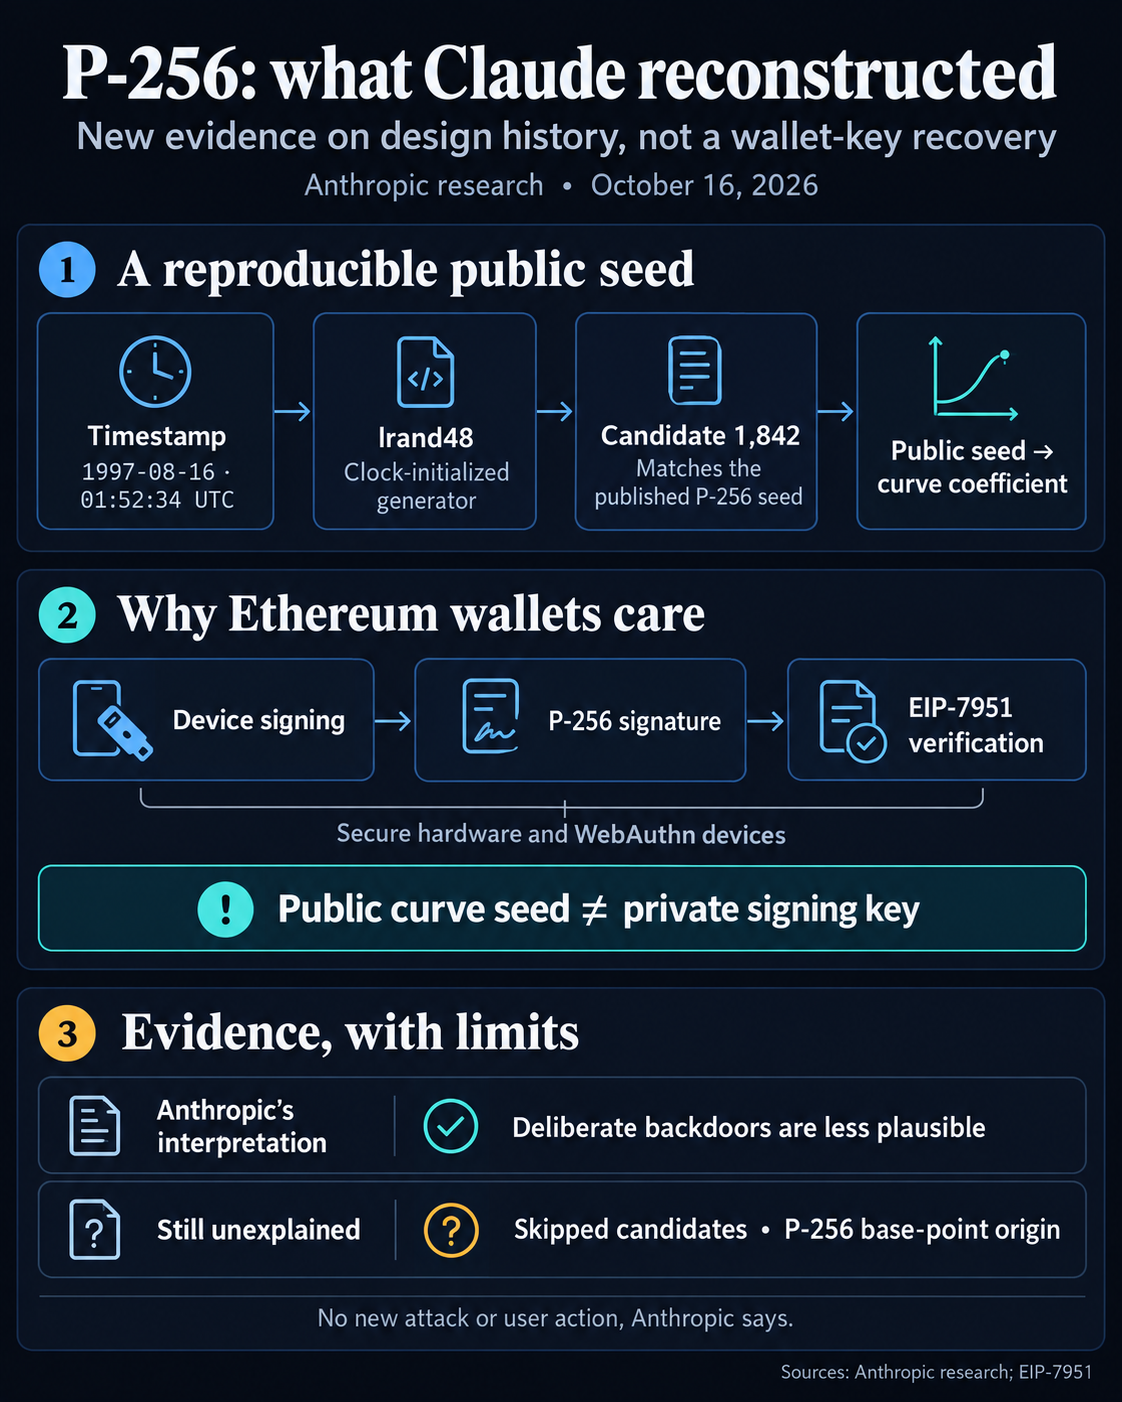
آنتروپیک میگوید این نتیجه، احتمال وجود درِ پشتی عمدی را کمتر میکند. این شرکت از کشف هیچ حمله تازه یا ضعف جدیدی در منحنی خبر نداده و تأکید کرده است که کاربران نیازی به انجام اقدام خاصی ندارند.
ارتباط این یافته با اتریوم از طریق پیشنهاد بهبود اتریوم EIP-7951 برقرار میشود؛ پیشنهادی که سازوکار راستیآزمایی امضاهای مبتنی بر P-256، با نام دیگر secp256r1، را مشخص میکند. در این پیشنهاد، سختافزارهایی مانند Secure Enclave اپل، Android Keystore و دستگاههای سازگار با FIDO2/WebAuthn بهعنوان فناوریهای مرتبط معرفی شدهاند. به این ترتیب، مجوزدهی در کیف پولها به قابلیتهای امضای تعبیهشده در دستگاهها و ابزارهای احراز هویت متصل میشود.
در توضیحات مربوط به اهداف EIP-7951، امضای بومی دستگاه، احراز هویت چندعاملی و سادهتر شدن مدیریت کلیدها از جمله کاربردهای انتزاع حساب (Account Abstraction) عنوان شدهاند.
مستندات حسابهای اتریوم میان کلیدهای خصوصی مورد استفاده برای امضای تراکنشها و اطلاعات عمومی مورد استفاده برای راستیآزمایی امضاها تمایز قائل میشوند. کنترل حسابهای قراردادی نیز از طریق کد انجام میشود.
عملیات P256VERIFY در EIP-7951، هش پیام، امضا و کلید عمومی را دریافت میکند و سپس اعتبار امضا را بررسی میکند. بذر عمومی بازسازیشده، مستقل از اطلاعات محرمانهای است که برای امضا به کار میروند.
منحنی P-256 با منحنی secp256k1 نیز تفاوت دارد؛ منحنی دوم از قبل در اتریوم استفاده میشود. بنابراین، اهمیت این یافته به سازوکارهای امضای سازگار با P-256 مربوط است و همه کیف پولهای اتریوم را در بر نمیگیرد.
آنتروپیک گزارش میدهد که گزینه شماره ۸۷۶ نیز به منحنیای با مرتبه اول و اندازه موردنیاز منجر شده است. این موضوع باعث میشود معیارهای انتخاب گزینه نهایی همچنان نامشخص بمانند. همچنین، تعداد دفعات اجرای مولد برای رسیدن به نتیجه نهایی و منشأ نقطه پایه منحنی P-256، که یک نقطه ریاضی ثابت و مستقل است، هنوز مشخص نشدهاند.