
همبنیانگذار OpenCode: هنگام مقابله با حمله عوامل هوش مصنوعی، سامانههای حفاظتی هوش مصنوعی مانع تحقیقات ما شدند
با افزایش حملات سایبری با هدایت عاملهای هوش مصنوعی به سامانههای کسبوکارهای قانونی، چالشی تازه در حال شکلگیری است.
دکس راد، همبنیانگذار OpenCode، تصویری کمسابقه و همزمان از تجربه مقابله با یک حمله فعال مبتنی بر هوش مصنوعی ارائه کرده است. او میگوید تیمش به مدت ۴۸ ساعت بیوقفه تلاشهای نفوذ به سامانههای خود را دفع کرده، در حالی که مدلهای پیشرفته هوش مصنوعی مورد اتکای این تیم برای واکنش به رخداد امنیتی، خودداری از همکاری را آغاز کردهاند.
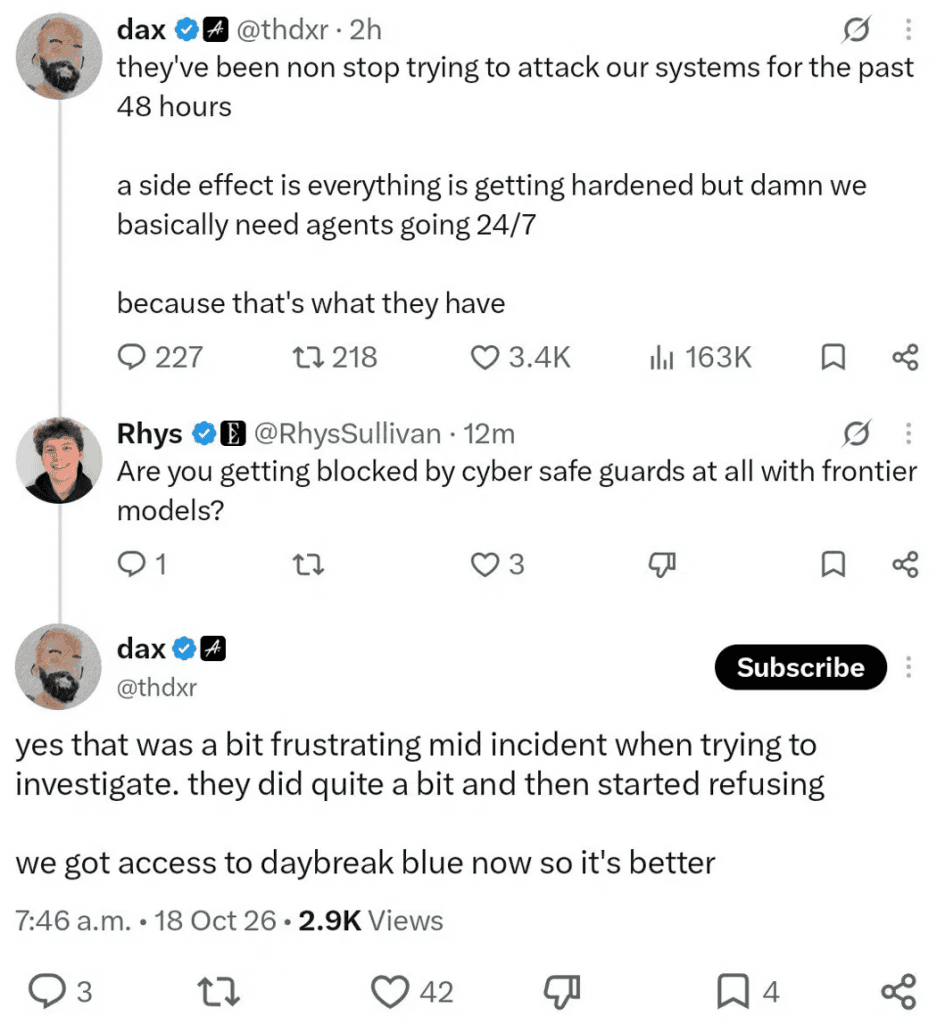
راد صبح ۱۸ اکتبر در پستی در شبکه اجتماعی ایکس نوشت: «آنها در ۴۸ ساعت گذشته بیوقفه تلاش کردهاند به سامانههای ما حمله کنند.» او افزود: «یکی از پیامدهای این وضعیت این است که امنیت همهچیز تقویت میشود، اما واقعاً ما هم به عاملهایی نیاز داریم که شبانهروزی فعال باشند، چون طرف مقابل همین کار را میکند.» این اظهارات پس از آن مطرح شد که OpenCode اعلام کرد رخنه در یک سامانه داخلی قدیمی ممکن است به افشای کلیدهای API برخی کاربران برای سرویسهای OpenAI، Anthropic و Google منجر شده باشد. این شرکت حمله را یک «حمله تقطیر در مقیاس بزرگ» توصیف کرده و گفته است که حدود ۱٫۴ درصد از کاربران OpenCode Console تحت تأثیر آن قرار گرفتهاند. گزارش افشای رخنه امنیتی OpenCode و احتمال دسترسی مهاجمان به کلیدهای API کاربران
وقتی مدلهای ایمنی به مانعی برای تیم امنیتی تبدیل میشوند
اظهار نظر مهمتر راد در پاسخ به یکی از دنبالکنندگانش، توسعهدهندهای به نام رایس سالیوان، مطرح شد. سالیوان پرسیده بود که آیا تیم راد هنگام بررسی حمله، با محدودیتهای حفاظتی مدلهای پیشرفته در حوزه امنیت سایبری روبهرو شده است یا نه. پاسخ راد صریح بود: «بله، این موضوع در میانه رسیدگی به رخداد و هنگام تلاش برای بررسی آن تا حدی آزاردهنده بود. مدلها تا حد قابلتوجهی کمک کردند و بعد شروع به رد درخواستها کردند.» او افزود که تیم اکنون به «Daybreak Blue» دسترسی پیدا کرده و شرایط بهتر شده است. این عبارت به سطحی از دسترسی در طرح Daybreak شرکت OpenAI اشاره دارد؛ ابتکاری در حوزه امنیت سایبری که دسترسی کنترلشده و تحت ضوابط به مدلهای پیشرفته هوش مصنوعی را برای مدافعان مجاز فراهم میکند.
این اتفاق معضل دشواری را آشکار میکند که تیمهای امنیتی شرکتهای مبتنی بر هوش مصنوعی بیش از پیش با آن مواجه میشوند: همان سازوکارهای حفاظتی که آزمایشگاههای پیشرو هوش مصنوعی برای جلوگیری از سوءاستفاده از مدلهایشان در هککردن طراحی میکنند، ممکن است توان مدافعان قانونی را نیز برای استفاده از عاملهای هوش مصنوعی در بررسی یک رخنه امنیتی فعال در سامانههای خود محدود کنند. برای یک سامانه خودکار تشخیص خطر، درخواست تحلیل الگوهای مشکوک ترافیک شبکه، ردیابی مسیر نفوذ یا بررسی سازوکار یک آسیبپذیری میتواند تفاوت چندانی با درخواست مهاجمی نداشته باشد که میخواهد برای حمله به سامانهای متعلق به دیگران راهنمایی بگیرد.
مهاجمانی که نمیخوابند
تأکید راد بر اینکه مدافعان «عملاً به عاملهایی نیاز دارند که شبانهروزی فعال باشند، چون طرف مقابل همین کار را میکند»، به تغییری گستردهتر در حوزه عملیات تهاجمی سایبری اشاره دارد. مهاجمان بیش از پیش از عاملهای هوش مصنوعی استفاده میکنند تا بهطور پیوسته اهداف را بررسی و به آنها حمله کنند؛ رویکردی که جایگزین اتکای صرف به اپراتورهای انسانی در شیفتهای کاری میشود.
این روند با هشدارهایی همخوانی دارد که امسال در بخشهای مختلف صنعت مطرح شدهاند. پژوهشگران امنیتی شرکت Datadog و دیگران، استفاده از عاملهای هوش مصنوعی برای شناسایی و نفوذ به سامانههای آسیبپذیر در مقیاس گسترده را بررسی کردهاند. در همین حال، نهاد مرکزی امنیت سایبری هند اخیراً اعلام کرده است که چندین آزمایشگاه هوش مصنوعی گزارش دادهاند مدلهایشان بدون مجوز به سامانههای هندی دسترسی پیدا کردهاند.
خود OpenCode نیز پیشتر با چنین بررسیهای امنیتی روبهرو شده بود. در اوایل سال ۲۰۲۶، یک آسیبپذیری بحرانی در این ابزار که امکان اجرای کد از راه دور را فراهم میکرد، با شناسه CVE-2026-22812 افشا شد و وصله آن نیز منتشر شد.
حمله تقطیر، نه صرفاً سرقت اطلاعات ورود
OpenCode تأکید کرده است که رخداد امنیتی این هفته فراتر از سرقت ساده اطلاعات ورود بوده است. این شرکت اعلام کرده که برای رفع پیامدهای رخنه، مستقیماً با Anthropic، OpenAI و Google همکاری میکند. این اقدام با توصیف شرکت از حمله نیز سازگار است: هدف، استخراج حجم زیادی از خروجی مدلها از طریق حسابهای بهخطرافتاده بوده، نه صرفاً خارجکردن دادهها از سامانه.
تقطیر مدل، روشی که در آن از خروجیهای یک مدل در مقیاس وسیع برای آموزش مدلی رقیب با هزینه کمتر استفاده میشود، به مسئلهای جدی در رقابت تجاری میان آزمایشگاههای پیشرو هوش مصنوعی تبدیل شده است. شرکت Anthropic به سرمایهگذاران گفته است که تقطیر غیرمجاز از سوی آزمایشگاههای رقیب بهطور قابلاندازهگیری از درآمد این شرکت کاسته است. OpenAI نیز جداگانه اعلام کرده که کارزارهای هماهنگشدهای را که با هدف استخراج ردپاهای استدلال مدلهایش انجام میشدند، مختل کرده است.
راد نگفته است که آیا سامانههای OpenCode اکنون بهطور کامل ایمن شدهاند یا دوره ۴۸ ساعته حملات به پایان رسیده است. در حال حاضر، این رخداد نمونه روشنی از مشکلی است که شرکتهای مبتنی بر هوش مصنوعی با آن روبهرو هستند: مقابله با مهاجمی که از هوش مصنوعی کمک میگیرد، در حالی که هوش مصنوعی مورد استفاده برای دفاع گاهی تصمیم میگیرد خود مدافع مهاجم است.