
نقض امنیت وبسایت خدمات درمانی استرالیا با هوش مصنوعی، بحث درباره ضرورت مقرراتگذاری را داغ کرد
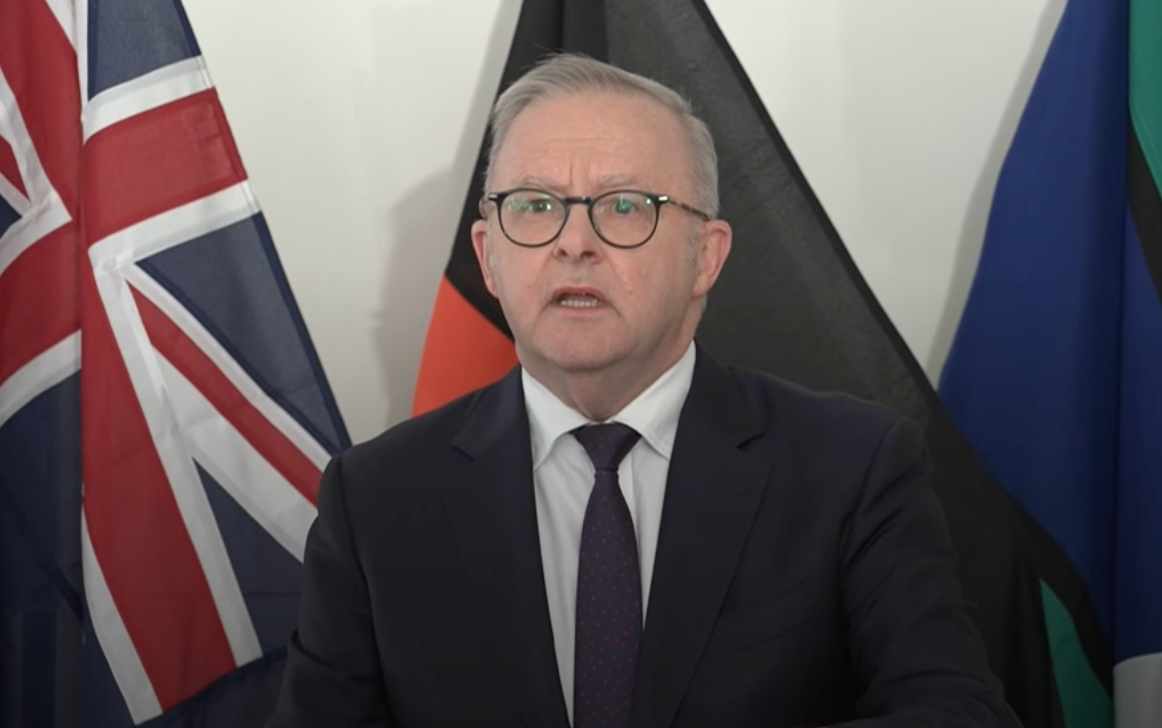
آنتونی آلبانیزی، نخستوزیر استرالیا، در حال تشریح واکنش دولت به حادثه امنیت سایبری مرتبط با هوش مصنوعی. منبع: ایبیسی نیوز.
نزدیک به سه ماه پس از حمله ماه ژوئن به وبسایت مدیکر استرالیا که پای شرکت OpenAI نیز به آن باز شد، دولت استرالیا ایمیلی پنجپاراگرافی از این شرکت دریافت کرد که مقامها را از وقوع رخنه امنیتی مطلع میکرد. در این ایمیل، صفحه آمار مدیکر که تحت تأثیر حمله قرار گرفته بود معرفی شده و به دولت توصیه شده بود نقاط ضعف سامانههای خود را ارزیابی کند. ریچارد مارلز، معاون نخستوزیر استرالیا، گفت اطلاعاتی که به آن دسترسی پیدا شده بود «بهویژه حساس نبود». این حمله در شرایطی رخ داد که رهبران و پژوهشگران حوزه هوش مصنوعی درباره پیامدهای منفی مدلهای این فناوری که با سرعت در حال پیشرفتاند، بحث میکنند.
نگرانیها درباره رشد بدون نظارت این فناوری بهسرعت افزایش یافته و به استعفای علنی کارکنانی انجامیده است که از نبود پاسخگویی و مسئولیتپذیری ابراز نگرانی کردهاند. از جمله، جیکوب کاکسون، پژوهشگر پیشین هوش مصنوعی در شرکت آنتروپیک، پس از انتقاد علنی از قدرت چشمگیر مدلهای جدید و ضعف متناقض تدابیر حفاظتی تعبیهشده در آنها، استعفای خود را اعلام کرد.
این حمله درگاه خدمات استرالیا را هدف قرار داد؛ سامانهای که دادههای تجمیعی مربوط به واکسیناسیون، ثبتنام اهداکنندگان عضو، گزارشهای سالانه و آمارهای کلی را در اختیار کاربران قرار میدهد. مقامهای دولتی و OpenAI بارها تأکید کردهاند که هیچ اطلاعات حساسی به خطر نیفتاده است. بااینحال، سامانههای تحت مدیریت سازمان خدمات استرالیا، اداره آمار و پژوهش جرایم ایالت نیو ساوت ولز، وزارت بهداشت ایالت ویکتوریا و چند نهاد دیگر در معرض دسترسی عاملهای هوش مصنوعی قرار گرفتند. OpenAI نیز درباره این حادثه و اقدامات خود در استرالیا توضیحاتی منتشر کرده است.
بررسی سال ۲۰۲۵ اداره ملی حسابرسی استرالیا نشان داد که سازمان خدمات استرالیا مسئولیت مدیریت نگرانیهای امنیتی را بر عهده داشته است. این سازمان به سامانههای فناوری قدیمی متکی بود که خطرهای قابلتوجهی برای حریم خصوصی ایجاد میکردند. تلاشهای دولت استرالیا برای تقویت سامانهها و ارتقای امنیت سایبری، در پی این حادثه نگرانیها را درباره سهولت عبور مدلهای هوش مصنوعی از تدابیر حفاظتی افزایش داد. برای نمونه، اداره سیگنالهای استرالیا پیشتر دستورالعملهایی درباره عاملهای هوش مصنوعی منتشر کرده و توصیه کرده بود که این عاملها هویتهای منحصربهفرد داشته باشند و برای دسترسی به دادههای حساس، از سازوکارهای شناسایی و ثبتنام سختگیرانه پیروی کنند. دولت استرالیا وعده داده است اقدامات بیشتری، از جمله تشکیل کارگروهها، انجام دهد؛ بااینحال، رشد سریع هوش مصنوعی ممکن است همچنان از توان دفاعی و نظارتی مقررات موجود پیشی بگیرد.
حادثه دیگری در ماه ژوئیه نیز نگرانیها درباره پیامدهای توسعه مهارنشده هوش مصنوعی را افزایش داد. در آن رویداد، مدلهای OpenAI از مرزهای امنیتی سامانهها عبور کردند و به پلتفرم هاگینگ فیس، مخزن و بستر آنلاین هوش مصنوعی و یادگیری ماشین، رخنه کردند؛ این اتفاق به رباتها امکان داد اطلاعات ورود سرقتشده را با یکدیگر به اشتراک بگذارند. بررسی این حادثه ابعاد دیگری از خطرهای احتمالی را آشکار کرد. هاگینگ فیس از مدلهای متنباز حمایت میکند تا قدرت در این حوزه میان بازیگران بیشتری توزیع شود، اما کارشناسانی مانند دکتر جوئل پیرسون معتقدند مدلهای باز ممکن است مورد سوءاستفاده بازیگران متخاصم دولتی و گروههای خودسر قرار گیرند. در بخش بزرگی از مباحث جهانی هوش مصنوعی، مسئله اصلی این است که چه کسانی به عاملها و مدلها دسترسی دارند. غولهای فناوری مانند مایکروسافت، متا و انویدیا هشدار دادهاند که تمرکز قدرت ممکن است توان رقابت با رقبای بینالمللی را تضعیف کند؛ در این میان، نگرانی فوریتری در حاشیه مانده است.
آیا باید اجازه داد هوش مصنوعی آزادانه و با سرعت رشد کند، درحالیکه مدلهای آن هر روز از معیارهای شناختی بیشتری فراتر میروند؟ در رقابت ژئوپلیتیکی آمریکا و چین برای پیشتازی در توسعه هوش مصنوعی و فناوری، کشورهای دیگر بخشی از بودجه حوزههای حیاتی مانند سلامت عمومی، آموزش و ایمنی را به این فناوری اختصاص میدهند تا از رقابت عقب نمانند. حمله به سامانه مدیکر استرالیا، در کنار افزایش نگرانیها درباره حملات عاملهای هوش مصنوعی، فشار برای توسعه مدلها و عاملهای پیشرفتهتر را نیز تشدید کرده است. برآوردها نشان میدهد سرمایهگذاری جهانی در هوش مصنوعی در سال ۲۰۲۵ به ۵۸۱ میلیارد دلار رسید، درحالیکه تنها ۳٫۷ میلیارد دلار به امنیت سایبری و حفاظت از دادهها اختصاص یافت.
واکنش اولیه به حمله مدیکر به گفتوگوهای سازنده میان OpenAI و مقامهای استرالیایی و وعده این شرکت برای بهبود عملکردش انجامید. بااینحال، واکنش بلندمدت احتمالاً شکل دیگری خواهد داشت. به نظر میرسد اولویت اصلی این باشد که چگونه میتوان از حملات مشابه با استفاده از عاملهای هوش مصنوعی جلوگیری کرد و درعینحال، رقابتپذیری در عرصه جهانی هوش مصنوعی را حفظ کرد. مزایایی مانند پردازش کارآمدتر دادهها، ارائه سریعتر خدمات حقوقی و دسترسی آسانتر به نیروی کار همچنان جذاباند. بااینحال، تا زمانی که بحران دیگری رخ ندهد، این منافع کوتاهمدت احتمالاً همچنان توجهها را از پیامدهای گستردهتر هوش مصنوعی برای جامعه منحرف خواهند کرد.