
بحران امنیتی OpenCode؛ افشای کلیدهای API و تخلیه اعتبار حسابهای GPT و Claude
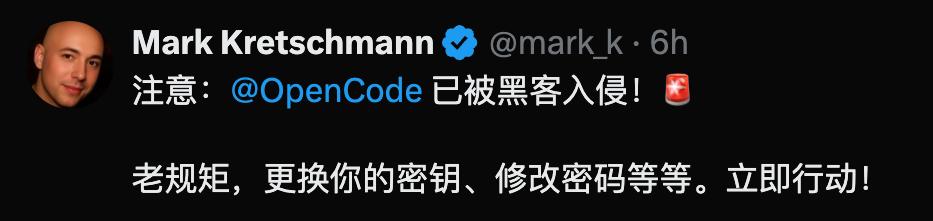
فاجعهای تمامعیار در انتظار کاربران بود؛ شمار زیادی از توسعهدهندگان OpenCode در سراسر جهان با سوءاستفادهای گسترده روبهرو شدند.
تنها ظرف چند ساعت، تقریباً تمام اعتبار توکنی حسابهای برخی کاربران مصرف شد و این اتفاق موجی از نگرانی را در صنعت هوش مصنوعی به راه انداخت.
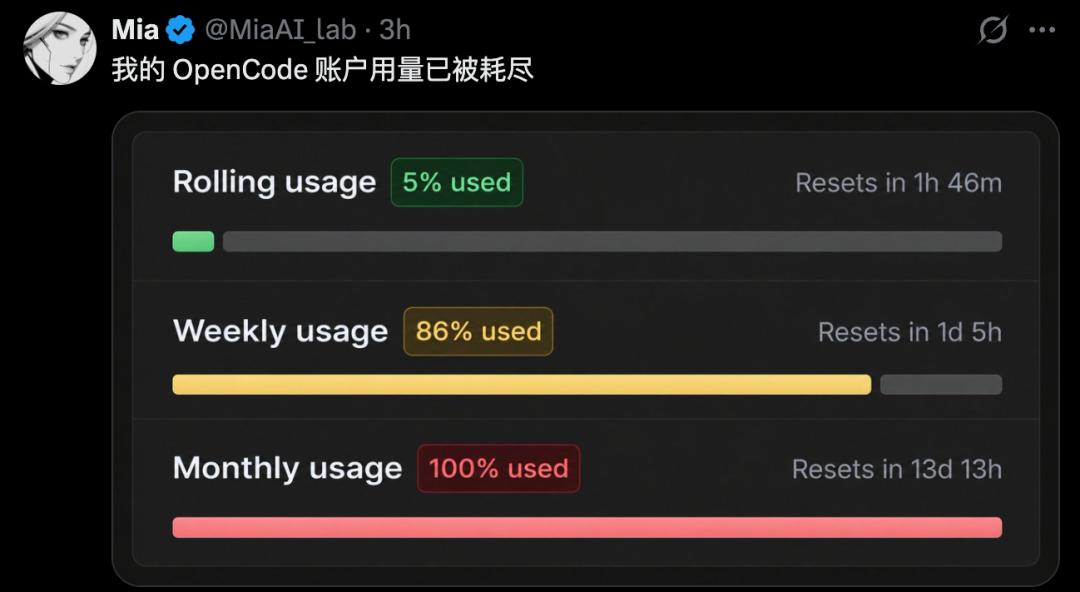
پس از این حادثه، OpenCode، ابزار متنباز برنامهنویسی مبتنی بر هوش مصنوعی، بلافاصله تحقیقات را آغاز کرد و تأیید کرد که ماجرا به یک آسیبپذیری امنیتی مربوط است.
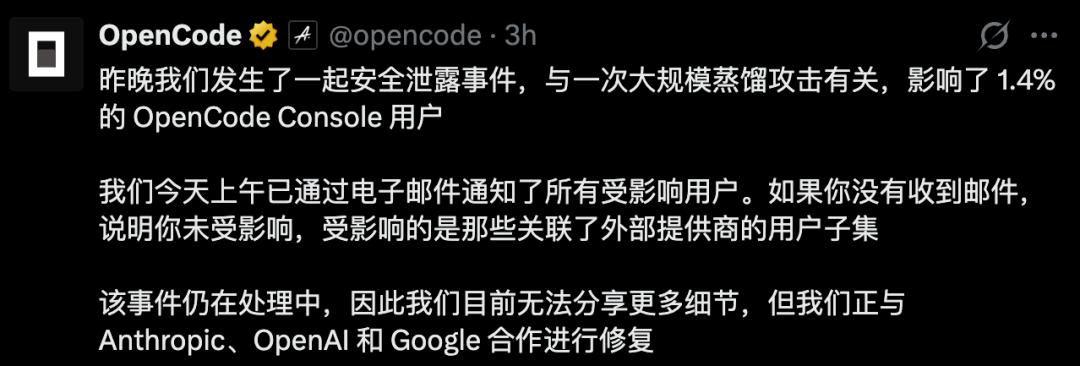
در این رخداد، حدود ۱٫۴ درصد از کاربران Console تحت تأثیر قرار گرفتند.
کلیدهای API سه ارائهدهنده بزرگ هوش مصنوعی، یعنی OpenAI، Claude و Gemini، که در محیط کاری این ابزار ذخیره شده بودند، بدون حفاظت کافی در معرض افشا قرار گرفتند.
مهاجمان پس از دستیابی به این کلیدها، بیدرنگ درخواستهای گستردهای به مدلهای زبانی پیشرفته ارسال کردند.
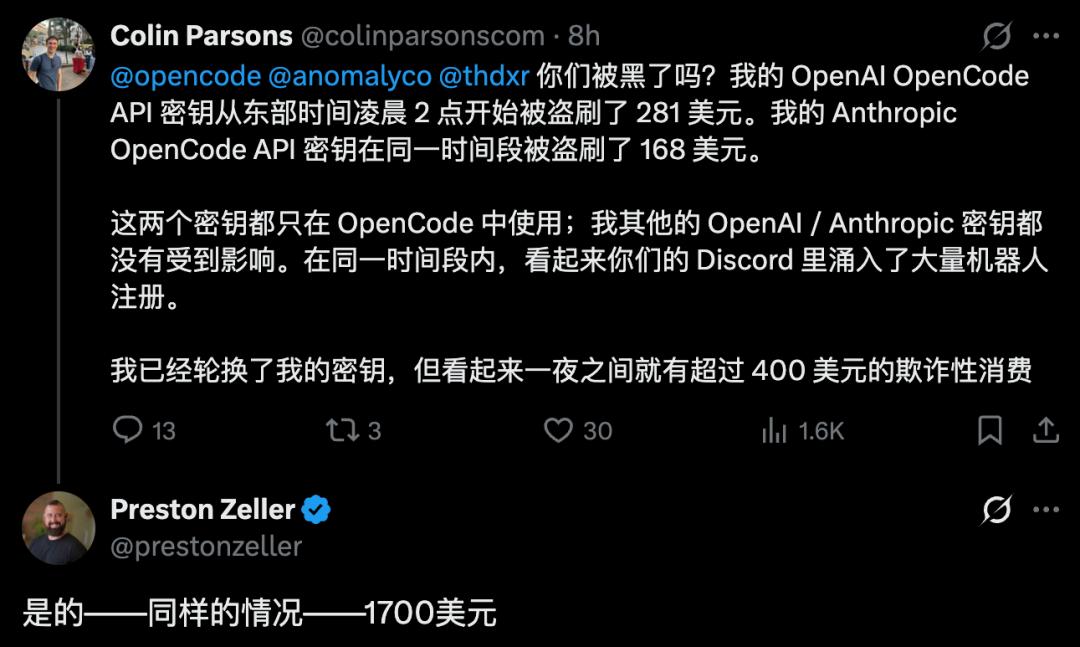
یکی از کاربران آسیبدیده تصویری از صورتحساب خود منتشر کرد که نشان میداد حساب Anthropic او در مدتزمانی بسیار کوتاه ۴۰۰ دلار هزینه داشته است. وضعیت برای برخی دیگر وخیمتر بود؛ بهطوریکه بیش از ۱۷۰۰ دلار از اعتبارشان با درخواستهای غیرمجاز مصرف شد.
OpenCode در طول شب ایمیلهای هشدار را برای توسعهدهندگان ارسال کرد و اعلام کرد که برای مهار بحران، با Anthropic، OpenAI و Google همکاری میکند.
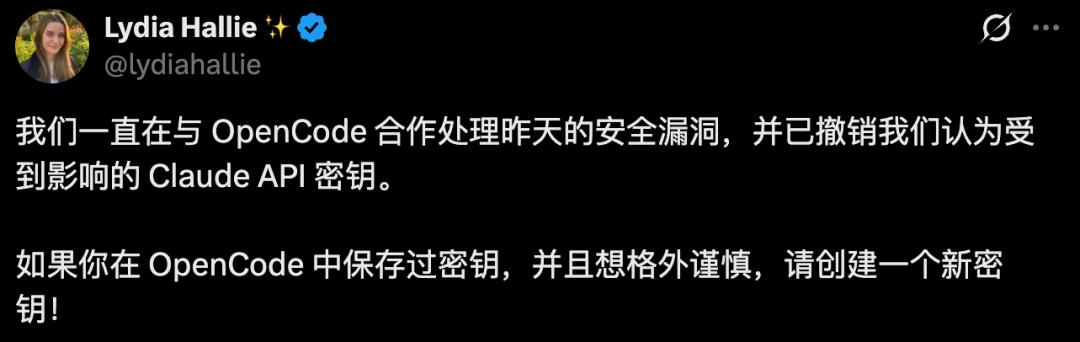
لیدیا هالی، از مدیران Anthropic، نیز بهسرعت واکنش نشان داد و گفت: «در حال حاضر، تمام کلیدهای API کلود که احتمال افشای آنها مطرح بوده، بهاجبار باطل شدهاند.»
آسیبپذیری تکاندهنده در OpenCode
مصرف غیرمجاز API و خسارت بیش از ۱۷۰۰ دلاری در یک شب
خبر سوءاستفاده گسترده از OpenCode بهسرعت در فضای آنلاین منتشر شد.
در ابتدا، تنها چند برنامهنویس بهطور پراکنده از صورتحسابهای غیرعادی و سرسامآور خود خبر دادند.
اما پس از یک شب، میزان مصرف توکن در پسزمینه بهشدت افزایش یافت؛ اعتبار حسابها به صفر رسید و حتی در برخی موارد، قابلیت شارژ خودکار حساب نیز فعال شد.
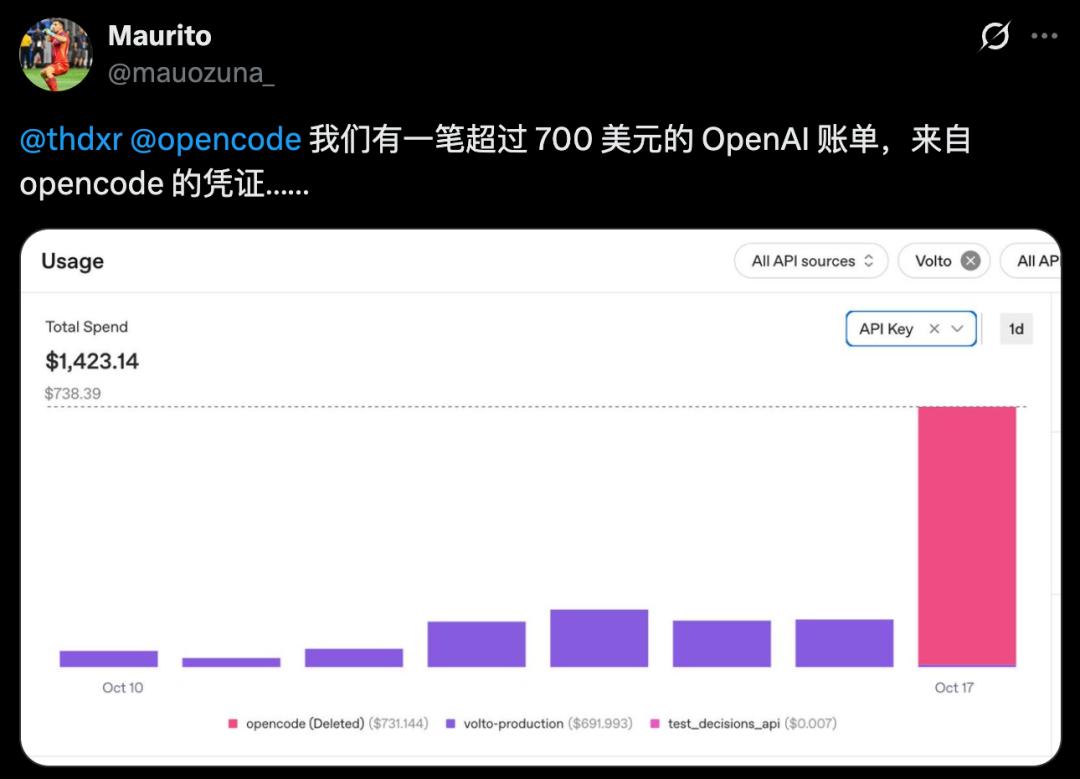
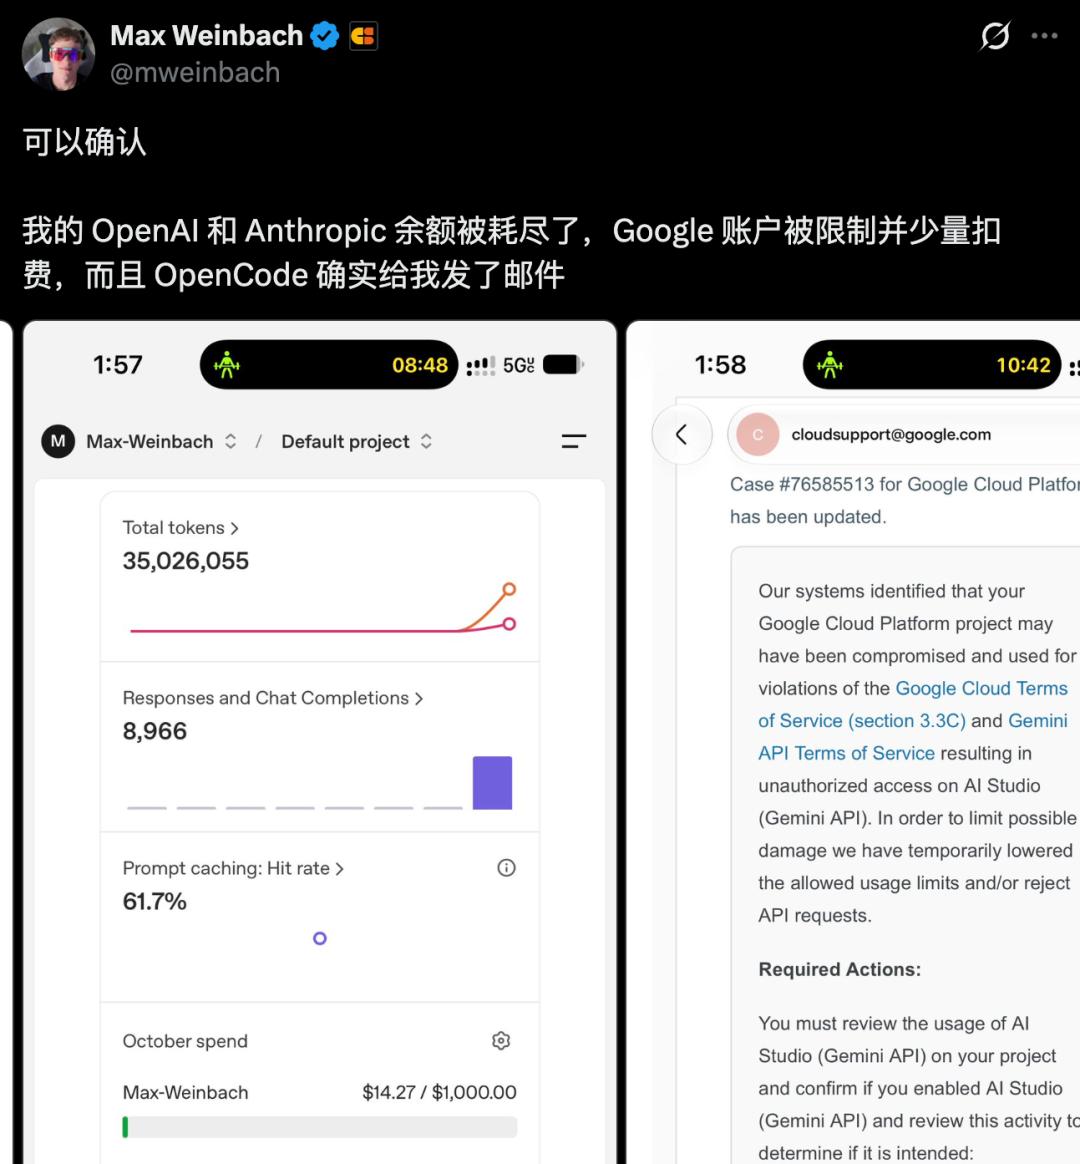
اندکی بعد، یکی از کاربران تصویری منتشر کرد که نشان میداد بدون اطلاع او، ۴۰۰ دلار از حساب Anthropic وی هزینه شده است.
در مواردی دیگر، هزینههای API در Google Cloud نیز بهشدت افزایش یافت و برخی کاربران با برداشتهای غیرمنتظره بیش از هزار دلار روبهرو شدند.
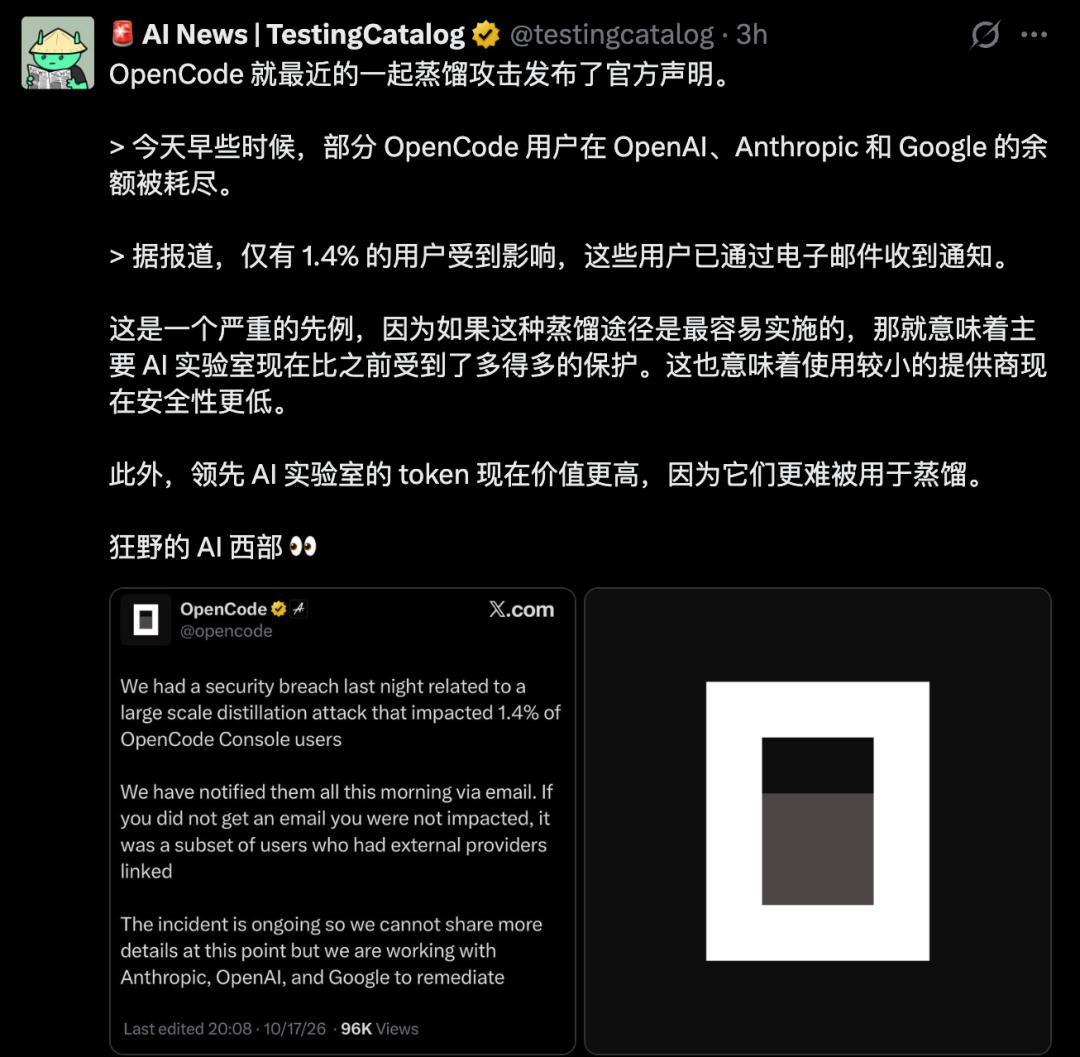
با گسترش ابعاد حادثه، حساب رسمی OpenCode در شبکه اجتماعی ایکس بیانیهای فوری منتشر کرد و بدترین احتمال را تأیید کرد.
در این بیانیه آمده بود که OpenCode شب گذشته با یک آسیبپذیری امنیتی مرتبط با حملهای گسترده برای استخراج دادههای موردنیاز آموزش مدلها مواجه شده است؛ حملهای که ۱٫۴ درصد از کاربران OpenCode Console را تحت تأثیر قرار داده است.
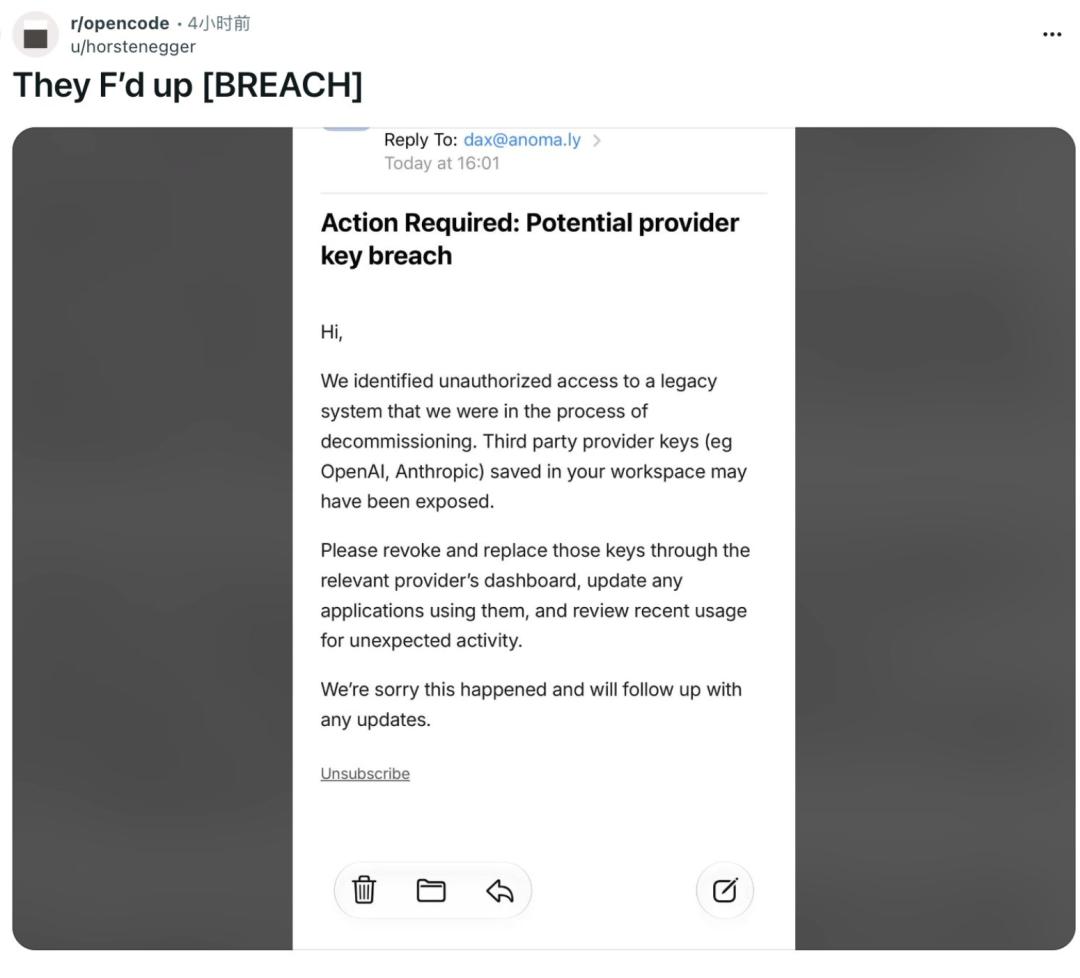
OpenCode در ایمیل هشدار خود به کاربران، سرانجام جزئیات بیشتری از علت حادثه را فاش کرد:
یک سامانه قدیمی که قرار بود بهزودی از رده خارج شود، عامل اصلی این رخداد امنیتی بود.
حتی بنیانگذار شرکت هم در امان نماند
بررسیهای رسمی نشان داد هکرها سامانهای را که بهموقع خاموش نشده بود، بهطور کامل به خطر انداختهاند.
در نتیجه این نفوذ، تمام کلیدهای API مربوط به ارائهدهندگان خدمات شخص ثالث که در محیط کاری ذخیره شده بودند، از جمله کلیدهای OpenAI و Anthropic، ممکن بود افشا شده باشند.
OpenCode از کاربران خواسته است فوراً اقدامات لازم را انجام دهند: کلیدهای API را باطل و دوباره ایجاد کنند، تنظیمات برنامههای خود را بهروزرسانی کنند و تمام صورتحسابهای مربوط به درخواستهای اخیر را با دقت بررسی کنند.
نکته تلخ ماجرا این است که در این حمله سایبری گسترده، حتی یکی از بنیانگذاران OpenCode نیز از آسیب در امان نماند.
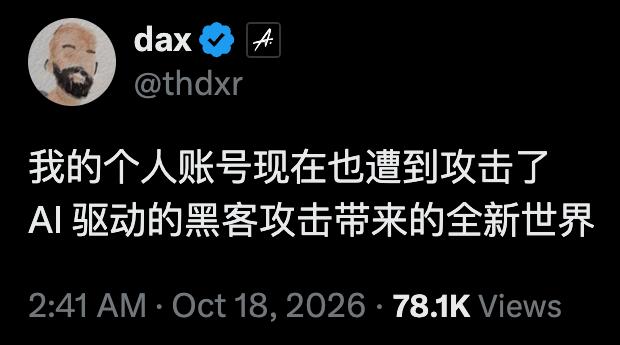
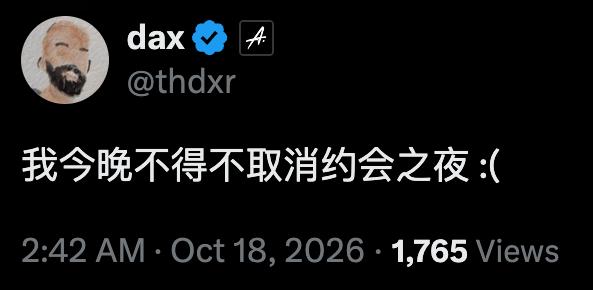
اندکی پس از انتشار بیانیه رسمی، دکس راد، همبنیانگذار OpenCode، در شبکه اجتماعی ایکس از شوک و درماندگی خود نوشت:
«حتی حساب شخصی خودم هم همین حالا هدف حمله قرار گرفته است. این موج از حملات هکری خودکار مبتنی بر هوش مصنوعی واقعاً ابعاد تازهای از این ماجرا را به من نشان داده است.»
هکرها از دسترسی رایگان به APIها برای آموزش مدلهای خود استفاده میکنند
نکته قابلتوجهتر این است که هدف مهاجمان فروش مجدد کلیدهای سرقتشده یا دسترسی به سوابق گفتوگوهای شخصی کاربران نبود.
آنها از توکنها برای «آموزش مدلهای خودشان» استفاده کردند.
مهاجمان با هدف قرار دادن OpenCode توانستند در عرض چند ساعت، تمام اعتبار موجود در این کلیدها را به توکنهای باکیفیت تولیدشده توسط مدلهای پیشرفته هوش مصنوعی تبدیل کنند.
برای اینکه یک مدل کوچک عملکرد خوبی داشته باشد، به حجم عظیمی از دادههای باکیفیت، از جمله دادههای زنجیره استدلال و نمونههای تولید کد، نیاز است.
اگر کسی بخواهد چنین دادههایی را مستقیماً با استفاده از APIهای OpenAI و Claude تولید کند، هزینه کار بهراحتی میتواند به چند میلیون یا حتی دهها میلیون دلار برسد.
از سوی دیگر، شرکتهای بزرگ هوش مصنوعی مدتهاست در شرایط استفاده از خدمات خود، آموزش مدلها با خروجی مدلهایشان را ممنوع کردهاند و سامانههای سختگیرانهای برای شناسایی و کنترل سوءاستفاده در پشت صحنه به کار گرفتهاند.
مهاجمان در واکنش به این محدودیتها، روشی مخرب برای رسیدن به دو هدف با یک تیر در پیش گرفتند: با فریب توسعهدهندگان، به دسترسی رایگان و توزیعشده به APIها دست پیدا کردند.
آنها با نفوذ به پلتفرمهای واسطه ارائه و تجمیع خدمات هوش مصنوعی، مانند OpenCode، توانستند یکباره به کلیدهای API هزاران توسعهدهنده واقعی دسترسی پیدا کنند.
در تمام این فرایند، هزینه مصرف هر توکن به حساب همان توسعهدهندهای منظور میشد که کلید API او به خطر افتاده بود.
رسانه و منبع اطلاعاتی حوزه هوش مصنوعی TestingCatalog هشدار داد که این اتفاق سابقهای بسیار خطرناک ایجاد میکند. به گفته این منبع، استفاده از ارائهدهندگان خدمات شخص ثالث کوچک و متوسط اکنون بیش از هر زمان دیگری با خطر همراه است.
فقط رمز عبور خود را تغییر ندهید!
تا زمانی که کلیدهای قدیمی باطل نشدهاند، ممکن است هزینههای شما همچنان افزایش یابد
برای کاربرانی که ایمیل هشدار امنیتی OpenCode را دریافت کردهاند، مهمترین اقدام در حال حاضر بهروشنی در این پیام اعلام شده است:
به کنسول رسمی ارائهدهنده سرویس مدل مربوطه مراجعه کنید و هر کلید API که احتمال افشای آن وجود دارد، باطل کرده و کلید جدیدی جایگزین آن کنید.
تغییر رمز عبور ورود به حساب، جایگزین باطل کردن کلیدهای API نیست.
حذف تنظیمات از داخل OpenCode یا بستن برنامه روی رایانه نیز اعتبارنامههایی را که پیشتر افشا شدهاند، بهطور خودکار باطل نمیکند. برای بیاعتبار کردن کلیدهای قدیمی، باید مستقیماً به پلتفرمی مراجعه کنید که آنها را صادر کرده است.
پس از آن، میزان مصرف و صورتحسابهای اخیر خود را بررسی کنید، سوابق درخواستهای غیرعادی، زمان مصرف و اعلانهای مرتبط را نگه دارید و از ارائهدهنده سرویس بخواهید موضوع را بررسی کند و درباره هزینههای ثبتشده تصمیم بگیرد.
همچنین باید تنظیمات برنامههای عادیای را که همچنان از کلیدهای قدیمی استفاده میکنند، بهروزرسانی کنید.
در این رخداد، کلیدهای کاربران ۱٫۴ درصد از حسابهای OpenCode در معرض افشا قرار گرفتند. این سهم چندان زیاد نیست، اما درس این حادثه بسیار مهم است:
در عصر هوش مصنوعی، کلیدهای API حکم شناسهای دوم را برای توسعهدهندگان دارند.
این کلیدها را بیمحابا در اختیار هر کنسولی که صرفاً استفاده از آن راحتتر به نظر میرسد، قرار ندهید. در نهایت، هکرها هیچ اهمیتی به صورتحساب شما نمیدهند.
منبع:
این مقاله از حساب رسمی ویچت «AI Era» با نویسندگی ASI Revelation و ویراستاری Taozi منتشر شده و با مجوز 36Kr بازنشر شده است. صفحه اصلی AI Era