
آزمایشگاه SANDS مسیر تکامل بدافزارهای تغییریافته با هوش مصنوعی مولد را ردیابی میکند
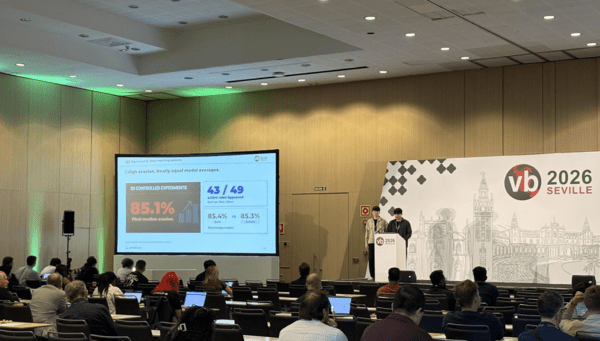
آزمایشگاه SANDS در کنفرانس بینالمللی امنیتی Virus Bulletin (VB) 2026 که ۱۴ اکتبر به وقت محلی در شهر سویا، اسپانیا، برگزار شد، پژوهشی درباره ردیابی بدافزارهای تغییریافته با استفاده از هوش مصنوعی مولد ارائه کرد.
جون چانبین و لیم سونگبوم، پژوهشگران ارشد این آزمایشگاه، در نشستی با عنوان «ردیابی تبار گونههای بدافزاری مبتنی بر مدلهای زبانی بزرگ (LLM): آیا GHOST ردپایی بر جای میگذارد؟» بهصورت مشترک یافتههای خود را ارائه کردند. این پژوهش پس از بررسی کمیته انتخاب کنفرانس VB 2026، برای قرار گرفتن در برنامه رسمی ارائههای کنفرانس انتخاب شد.
این پژوهش به نگرانیها درباره سوءاستفاده احتمالی از هوش مصنوعی مولد برای تغییر خودکار بدافزارها و تولید تعداد زیادی گونه جدید از آنها میپردازد. در روشهای متداول تحلیل، گونههای بدافزاری بر اساس شباهت الگوهای کدنویسی و دیگر ویژگیهایشان شناسایی میشوند. بااینحال، اگر مدلهای زبانی بزرگ ساختار و سبک کدنویسی بدافزار را تغییر دهند، درحالیکه عملکرد آن همچنان حفظ شود، تشخیص ارتباط میان گونههای مختلف میتواند دشوار باشد.
تیم پژوهشی آزمایشگاه SANDS برای بررسی این مسئله، ابزاری پژوهشی با نام «پنهانسازی ابتکاری مولد و تبدیل معنایی» (Generative Heuristic Obfuscation and Semantic Transformation یا GHOST) توسعه داد. این ابزار از مدلهای زبانی بزرگ برای تغییر خودکار ساختار و بازنمایی بدافزارها استفاده میکند. تیم پژوهشی در مجموع ۵۰ آزمایش را با بررسی پنج خانواده بدافزاری و استفاده از دو مدل زبانی بزرگ انجام داد.
پژوهشگران دریافتند که حتی پس از تغییر کد، بسته به مدل مورد استفاده، برخی ویژگیهای تکرارشونده در ساختار توابع و روشهای پردازش داده همچنان باقی میمانند. آنها بر اساس این یافتهها روشی برای ردیابی ارتباط میان گونههای مختلف بدافزار پیشنهاد کردند که میتواند دامنه نمونهها و توابع نیازمند بررسی بیشتر را محدود کند.
جون چانبین، پژوهشگر ارشد آزمایشگاه SANDS، گفت: «با تکیه بر تبادل نظرهایی که در چارچوب VB داشتهایم، به اعتبارسنجی و توسعه بیشتر فناوریهای موردنیاز برای تحلیل تهدیدات در دنیای واقعی ادامه خواهیم داد.»
لیم سونگبوم، دیگر پژوهشگر ارشد آزمایشگاه SANDS، نیز گفت: «امیدواریم فناوری توسعهیافته ما به مقابله با تهدیدات نوظهوری که از سوءاستفاده از هوش مصنوعی ناشی میشوند کمک کند و زمینهای برای پیشبرد فناوریهای امنیتی در عصر هوش مصنوعی فراهم آورد.»
آزمایشگاه SANDS پیش از این نیز در سالهای ۲۰۲۳ و ۲۰۲۵ در کنفرانس VB شرکت کرده و یافتههای پژوهشی خود را ارائه داده بود. کنفرانس VB که در سال ۱۹۹۱ تأسیس شد، رویدادی بینالمللی در حوزه امنیت است و بهدلیل اعتبار خود در زمینه تحلیل بدافزار و اطلاعات تهدیدات سایبری (CTI) شناخته میشود.