
هوش مصنوعی با شناسایی یک آسیبپذیری حیاتی، امنیت بخش بزرگی از اینترنت را به خطر انداخت
آسیبپذیریهایی که بهتازگی شناسایی و اعلام شدهاند، ممکن است بخش بزرگی از اینترنت را تحت تأثیر قرار دهند. این حفرههای امنیتی را گروههایی از متخصصان امنیت سایبری با کمک گسترده هوش مصنوعی کشف کردهاند.
این مشکلات به PHP مربوط میشوند؛ زبان برنامهنویسی متنباز و پرکاربردی که زیرساخت بسیاری از سیستمهای مدیریت محتوا، از جمله وردپرس، را تشکیل میدهد. وردپرس نیز نیروی محرک شمار زیادی از وبسایتها، از جمله وبسایتهای مرکز گزارشگری تحقیقی، است.
اگر این آسیبپذیریها برطرف نشوند، مهاجمان میتوانند با سرعت عمل کنترل یک وبسایت را به دست بگیرند، بدافزار روی آن نصب کنند یا اطلاعات کاربران را به سرقت ببرند.
پس از اعلام این آسیبپذیریها، تیمهای امنیت سایبری برای نصب اصلاحیههایی که توسعهدهندگان PHP منتشر کردهاند، با شتاب وارد عمل شدند. نهادهای دولتی در کشورهای مختلف هشدارهای فوری صادر کردند و برخی وبسایتهای دولتی در اروپا و کانادا برای انجام بهروزرسانیها موقتاً از دسترس خارج شدند.
بر اساس گزارش والاستریت ژورنال، نوع این آسیبپذیری چند دهه پیش شناسایی شده بود، اما «بهرهبرداری از این نقص بیش از حد دشوار تلقی میشد و تا حد زیادی به فراموشی سپرده شده بود». این وضعیت تا ماه اوت ادامه داشت؛ زمانی که پژوهشگران با استفاده از مدلهای جدید راهی برای سوءاستفاده از آن پیدا کردند. از جمله این مدلها، جدیدترین مدل منتشرشده گوگل و مدلی از شرکت OpenAI بود که در ماه ژوئیه عرضه شد.
شرکت OpenAI این کشف را در بیانیهای «یکی از تأثیرگذارترین مسائل امنیتی در سالهای اخیر» توصیف کرد، اما این اتفاق بخشی از روندی بسیار گستردهتر است. نموداری که مؤسسه پژوهشی غیرانتفاعی Epoch AI گردآوری کرده است، تعداد آسیبپذیریهای مهمی را نشان میدهد که شرکتهای بزرگ فناوری و پروژههای متنباز هر ماه گزارش میکنند.
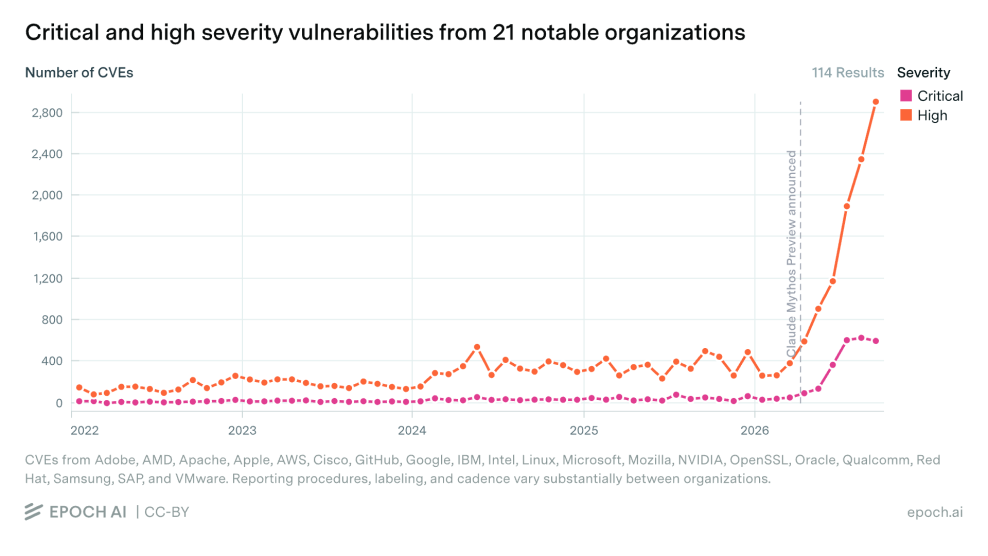
چند سال پیش، ممکن بود در طول یک ماه تنها چند ده آسیبپذیری حیاتی گزارش شود؛ اما اکنون تعداد معمول در هر ماه به ۶۰۰ مورد رسیده است. OpenAI در همان بیانیه اعلام کرد آسیبپذیریهایی که امروز از آنها پردهبرداری شده، تنها چند مورد از «چندین آسیبپذیری مهمی هستند که پیشتر شناسایی کردهایم و در حال برطرفکردن آنها هستیم؛ انتظار داریم شمار یافتههای مشابه در ماههای آینده بهشدت افزایش یابد».
گرگ براکمن، رئیس و دومین مدیر ارشد OpenAI، نیز امروز در پیامی جداگانه نوشت که فرایند آمادهسازی اصلاحیه برای آسیبپذیری PHP کند و متکی بر کار دستی بوده است؛ روشی که با توجه به انتظار برای کشف موارد و حملات بیشتر در ماههای آینده، پاسخگوی نیازها نخواهد بود.
او مطرح کرد که ممکن است دولتها ناچار شوند نقشی بسیار گستردهتر در نظارت بر زیرساختهای سراسر اینترنت بر عهده بگیرند و حتی برای رفع آسیبپذیریها مستقیماً وارد عمل شوند و سرورهای دیگران را اصلاح کنند.
امنیت سایبری به یکی از محورهای اصلی توجه رهبران حوزه هوش مصنوعی و سیاستگذاران تبدیل شده است؛ بهویژه از ماه آوریل، زمانی که مشخص شد مدل Claude Mythos Preview شرکت آنتروپیک میتواند بهطور مستقل آسیبپذیریهای حیاتی نرمافزاری را شناسایی کند و از آنها بهرهبرداری کند. آنتروپیک در پی این اتفاق از انتشار عمومی مدل خودداری کرد. این شرکت و OpenAI نیز تلاش کردهاند دسترسی زودهنگام به مدلهایشان را برای شرکای مورد اعتماد، از جمله شرکتهای بزرگ و نهادهای دولتی، فراهم کنند تا این سازمانها بتوانند دفاع سایبری خود را تقویت کنند.
وقتی در ماه اوت با کارشناسان خطرات هوش مصنوعی گفتوگو کردم، آنها گفتند احتمالاً تنها چند ماه با زمانی فاصله داریم که هوش مصنوعی بتواند در حملات سایبری پیشرفته کمک کند.
بخش بزرگی از نگرانی آنها به مدلهای دارای وزنهای باز مربوط میشد؛ مدلهایی که میتوان سازوکارهای حفاظتیشان را حذف کرد و توانایی آنها معمولاً حدود ۶ تا ۱۲ ماه از بهترین مدلهای دارای وزنهای بسته عقبتر است. نگرانی این است که بهزودی هر هکری به مدلی با تواناییهایی در حد Claude Mythos دسترسی پیدا کند و بتواند هر نهادی را که در زمینه امنیت سایبری اندکی عقبتر است، هدف بگیرد؛ از شرکت خدمات شهری محل زندگی شما گرفته تا بیمارستانی در همان نزدیکی.
این نگرانی همچنان جدی است و مدلهای دارای وزنهای باز میتوانند در بهرهبرداری از آسیبپذیریهایی مانند حفرههای PHP کمک زیادی کنند. اما خبر امروز نشان میدهد که مدلهای دارای وزنهای باز تنها منشأ نگرانی در حوزه امنیت سایبری نیستند.
افزون بر مسئله PHP، نشریه The Information امروز گزارش داد که هکرها با کمک مدلهای ساختهشده توسط آنتروپیک، شرکت چینی مونشات و شرکت SpaceXSI متعلق به ایلان ماسک ــ که پیشتر SpaceXAI و قبل از آن xAI نام داشت ــ حملات علیه ۴۰۰ مؤسسه مالی در سراسر آمریکای لاتین را تا حد زیادی خودکار کردهاند. ظاهراً مهاجمان توانستهاند با متقاعدکردن مدلها به اینکه در محیطهایی بیخطر و آزمایشی فعالیت میکنند، از برخی سازوکارهای حفاظتی آنها عبور کنند.
البته تواناییهای فراتر از سطح انسانی مدلهای هوش مصنوعی به فضای سایبری محدود نمیشود. مدلهای پیشرو اکنون در حل مسائلی موفق شدهاند که حتی ریاضیدانان برجسته را درمانده کرده بود و بهطور فزایندهای در حال حل مسائل دشوار فیزیکدانان نیز هستند. هوش مصنوعی به طراحی پروتئینها و ویروسها هم کمک میکند؛ قابلیتی که میتواند کاربردهای امیدوارکنندهای در پزشکی داشته باشد و در عین حال، زمینه را برای پژوهشهای خطرناک درباره سلاحهای زیستی فراهم کند.
هوش مصنوعی همین حالا ما را وارد جهانی کرده است که هم امکانات بیشتری دارد و هم خطرات بیشتری. برای همگامشدن با این تحولات و مهار خطرهای آن، هنوز کارهای بسیار زیادی باید انجام شود.