
استیلیَن امکان بررسی رایگان و فوری آسیبپذیری PHP2Shell را فراهم کرد
شرکت استیلیَن (Stealien)، فعال در حوزه امنیت هوش مصنوعی و به مدیریت پارک چانآم، روز ۲۲ اکتبر اعلام کرد یک سرویس آنلاین رایگان راهاندازی کرده است که با وارد کردن نشانی اینترنتی (URL) وبسایت، امکان بررسی آسیبپذیری آن در برابر PHP2Shell را فراهم میکند.
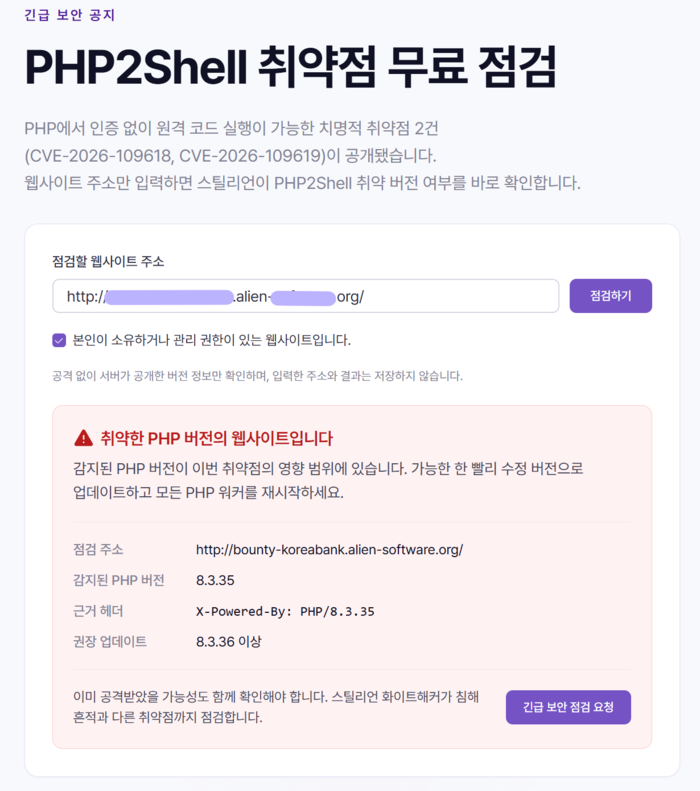
کاربران میتوانند با مراجعه به صفحه اختصاصی این سرویس در وبسایت استیلیَن، به نشانی stealien.com/php2shell، و وارد کردن نشانی وبسایتی که قصد بررسی آن را دارند، از وضعیت آسیبپذیری آن مطلع شوند. این ابزار به مسئولان امنیت سایبری و مدیران وبسایتهای شرکتها و سازمانها کمک میکند خطرهای امنیتی سرویسهای فعال خود را شناسایی کرده و اقدامات اصلاحی لازم را بررسی کنند.
وزارت علوم و فناوری اطلاعات کره جنوبی و آژانس اینترنت و امنیت کره (KISA) از شرکتها و سازمانهای داخلی خواستهاند برای مقابله با آسیبپذیری PHP، بهروزرسانیهای امنیتی را فوراً نصب کنند. این وزارتخانه همچنین از ظهر روز ۲۲ اکتبر، سطح هشدار بحران سایبری در بخش خصوصی را از «توجه» به «احتیاط» افزایش داد تا برای مقابله پیشگیرانه با احتمال حملات هکری گسترده آماده باشد.
PHP2Shell عنوانی کلی برای دو آسیبپذیری امنیتی بحرانی در PHP با شناسههای CVE-2026-109618 و CVE-2026-109619 است. PHP یکی از فناوریهای پرکاربرد برای راهاندازی سرویسهای وب به شمار میرود. سوءاستفاده از این آسیبپذیریها میتواند به مهاجمانی که احراز هویت نشدهاند اجازه دهد کد دلخواه خود را روی سرور اجرا کنند یا به اطلاعات حساس دسترسی پیدا کنند.
PHP در طیف گستردهای از سرویسهای وب، از جمله وبسایتها، فروشگاههای اینترنتی، تالارهای گفتگو و صفحات مدیریت، به کار میرود. ابزارهای ساخت وبسایت که در کره جنوبی کاربرد گستردهای دارند، از جمله وردپرس (WordPress) و گنوبرد (Gnuboard)، نیز بر پایه PHP فعالیت میکنند. این آسیبپذیری به کد اختصاصی یک وبسایت خاص مربوط نیست، بلکه از مشکلی در خود PHP ناشی میشود؛ بنابراین، حتی اگر وبسایتی با رعایت اصول امنیتی توسعه یافته باشد، استفاده از محیط PHP آسیبپذیر میتواند آن را در معرض این تهدید قرار دهد.