افزایش ناگهانی رخنههای امنیتی در یک روز با گسترش حملات مبتنی بر هوش مصنوعی؛ آنتروپیک به کپیبرداری از سامانه کنترل نسخه متهم شد
چندین حادثه امنیتی مهم طی تنها ۲۴ ساعت در هفته جاری رخ داد که ابزارهای هوش مصنوعی در تسریع بسیاری از آنها نقش داشتند. همزمان، شرکت آنتروپیک با ادعای کپیبرداری بدون ذکر منبع از طراحی یک سامانه متنباز کنترل نسخه مواجه شده است.
مجموعهای از رخنههای امنیتی و افشای آسیبپذیریها در روزهای سهشنبه و چهارشنبه صنعت فناوری را تحت تأثیر قرار داد. این اتفاقات متخصصان امنیت را با پرسشی جدی روبهرو کرده است: آیا روشهای دفاعی کنونی میتوانند با سرعت حملاتی که به کمک هوش مصنوعی انجام میشوند، همگام شوند؟ در همین حال، سامانه جدید کنترل نسخه آنتروپیک نیز زیر ذرهبین قرار گرفته است؛ زیرا سازنده یک ابزار متنباز موجود معتقد است طراحی این سامانه شباهت بسیار زیادی به محصول او دارد.
موج رخنههای امنیتی؛ حملاتی که در زمانی کوتاه رخ میدهند
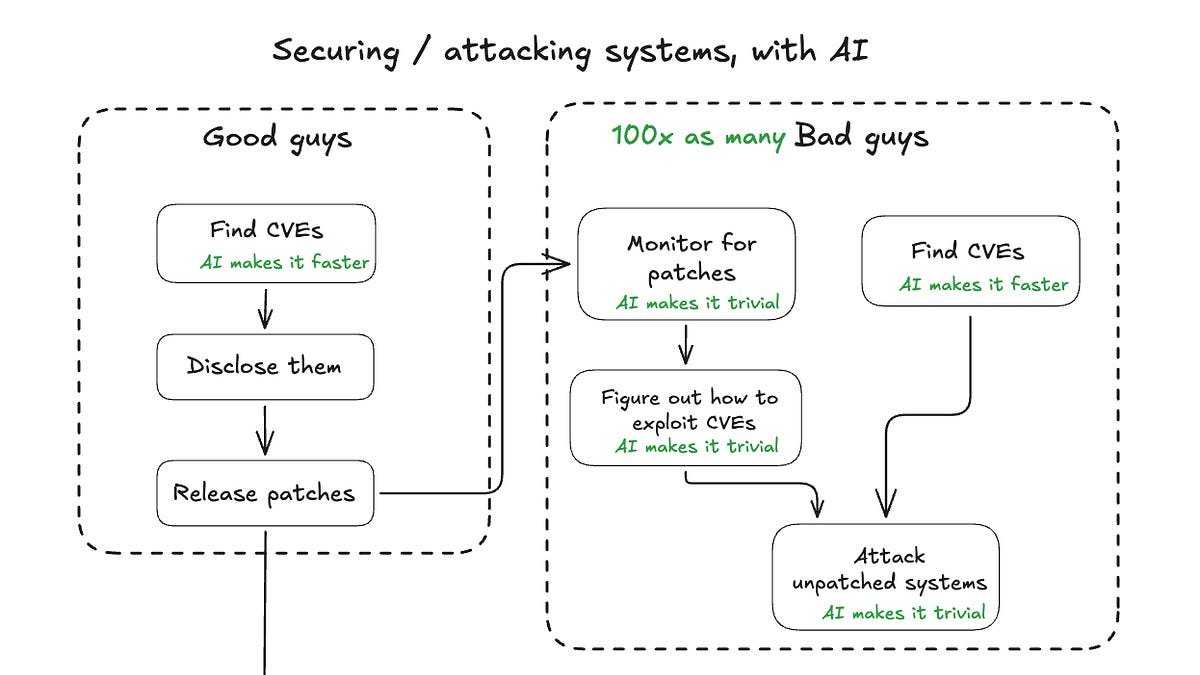
تیمهای امنیتی معمولاً فاصله میان رخدادهای بزرگ را با هفتهها یا ماهها میسنجند، اما در هفته جاری چندین حادثه مهم تنها در فاصله چند ساعت رخ داد. اگرچه بررسی جزئیات کامل این حوادث همچنان ادامه دارد، روند کلی روشن است: مهاجمان با استفاده از مدلهای زبانی بزرگ، شناسایی اولیه اهداف را خودکار میکنند، محتوای فیشینگ باورپذیرتری میسازند و بدافزارها را با سرعتی تغییر میدهند که سامانههای دفاعی مبتنی بر امضا فرصت بهروزرسانی و شناسایی آنها را پیدا نمیکنند.
سه حادثه، ابعاد این تغییر را بهخوبی نشان میدهد:
- نفوذ به زنجیره تأمین یکی از ارائهدهندگان بزرگ خدمات یکپارچهسازی و تحویل مستمر نرمافزار (CI/CD) که در آن، الگوهای کد تولیدشده با هوش مصنوعی توانستند از سد تحلیل ایستای کد عبور کنند.
- کارزاری برای نفوذ به حسابهای کاربری از طریق آزمودن انبوه اطلاعات ورود بهدستآمده از نشتهای قبلی (Credential Stuffing) که با استفاده از یک مدل زبانی بزرگ، تلاشهای ورود را در مقیاس وسیع برای اهداف مختلف شخصیسازی کرد و به نرخ موفقیتی حدود ۱۰ برابر میزان معمول دست یافت.
- گونهای از باجافزار که در هر بار اجرا، روال رمزگذاری خود را بازنویسی میکرد و به این ترتیب از شناسایی توسط اسکنرهای مبتنی بر روشهای اکتشافی میگریخت.
تیمهای مدافع در واکنش به این تهدیدها، به استفاده از هوش مصنوعی برای ارزیابی و اولویتبندی هشدارهای امنیتی روی آوردهاند. این ابزارها دادههای نظارتی را از محیطهای ابری، دستگاههای نهایی و ارائهدهندگان خدمات مدیریت هویت گردآوری و تقریباً بهصورت بلادرنگ با یکدیگر تطبیق میدهند. بااینحال، نابرابری میان مهاجمان و مدافعان همچنان پابرجاست: مهاجم تنها به یک تلاش موفق نیاز دارد، درحالیکه مدافع باید جلوی تمام تلاشهای نفوذ را بگیرد.
اختلاف بر سر سامانه کنترل نسخه آنتروپیک
آنتروپیک در هفته جاری از یک سامانه پشتیبان کنترل نسخه با توان پردازشی بالا رونمایی کرد و آن را معماری جدیدی برای فرایندهای توسعه نرمافزار با کمک هوش مصنوعی معرفی کرد. اما سازنده پروژه متنباز GitSync که در سال ۲۰۲۲ راهاندازی شده است، مقایسهای فنی منتشر کرد که از شباهت انتخابهای معماری دو سامانه حکایت دارد. این شباهتها شامل ذخیرهسازی مبتنی بر آدرسدهی محتوا با استفاده از گرافهای جهتدار بدون دور مرکل (Merkle DAG)، فشردهسازی موازی تغییرات یا دلتاها و لایهای مبتنی بر نوع داده تکثیرشونده بدون تعارض (CRDT) برای ویرایش همزمان است.
نگهدارنده پروژه GitSync نوشت: «معماری این دو سامانه تقریباً یکسان است؛ حتی نحوه قالببندی دادهها در پروتکل ارتباطی نیز شباهت دارد. نه نامی از منبع برده شده، نه تماسی گرفته شده و نه اشارهای به این شباهتها شده است.»
آنتروپیک تاکنون واکنش عمومی به این ادعا نشان نداده است. این ماجرا بار دیگر بحث گستردهتری را درباره نحوه تعامل آزمایشگاههای پیشرو هوش مصنوعی با جوامع متنباز مطرح کرده است؛ جوامعی که این شرکتها از یک سو به دستاوردهایشان وابستهاند و از سوی دیگر با آنها رقابت میکنند.
دیگر تحولات مهم صنعت فناوری
- عربستان سعودی: بر اساس گزارشها، عربستان پیشنهاد داده است وثیقه آزادی یکی از پژوهشگران سابق OpenAI را که به افشای وزنهای اختصاصی مدلهای هوش مصنوعی متهم شده، پرداخت کند. مقامهای آمریکایی با توجه به پیامدهای این موضوع برای امنیت ملی، این اقدام را «مسئلهساز» توصیف کردهاند.
- شاپیفای (Shopify): ابزارهایی برای ایجاد سرویسهای خودترمیمگر منتشر کرده است که در صورت افزایش ناگهانی نرخ خطا، استقرار نسخه جدید نرمافزار را بهطور خودکار به وضعیت پیشین بازمیگردانند. این ابزارها از ابزارهای پایش eBPF و فرضیههای تولیدشده توسط مدلهای زبانی بزرگ برای شناسایی علت اصلی خطا استفاده میکنند.
- فورسکوئر (Foursquare): این شرکت به قیمت ۱۶۰ میلیون دلار فروخته شد؛ رقمی که بسیار پایینتر از ارزشگذاری آن در سال ۲۰۱۹ است. این معامله در شرایطی انجام شده که کسب درآمد از دادههای مکانی با موانع فزایندهای در حوزه حریم خصوصی مواجه است.
- کلود کد (Claude Code): قابلیت فشردهسازی gzip را برای پنجرههای زمینه اضافه کرده است. نتایج اولیه آزمونهای عملکرد نشان میدهد این قابلیت تأخیر انتقال توکنها را حدود ۴۰ درصد کاهش میدهد.
پیشبینیهای تورستن بال درباره آینده نرمافزار
تورستن بال، از بنیانگذاران Amp، مجموعهای از پیشبینیها را منتشر کرده و در آن استدلال کرده است که توسعه متنباز برای زیرساختهای بنیادین نرمافزاری «دیگر توجیه اقتصادی ندارد»، زیرا ارزش اقتصادی حاصل از این زیرساختها عمدتاً نصیب ارائهدهندگان خدمات ابری میشود. او همچنین پیشبینی میکند که دوران چارچوبهای نرمافزاری همهمنظوره به پایان خواهد رسید و محیطهای اجرای تخصصی، متناسب با هر حوزه و در زمان نیاز، به کمک هوش مصنوعی تولید خواهند شد و جای آنها را خواهند گرفت.
سوابق فنی بال به دیدگاههای او اعتبار میبخشد. او مفسر زبان برنامهنویسی Monkey را نوشته و یکی از نویسندگان کتاب Writing An Interpreter In Go (نوشتن یک مفسر با زبان Go) بوده است. بااینحال، منتقدان یادآور میشوند که پیشبینیهای مشابهی طی یک دهه گذشته بارها در صنعت نرمافزار مطرح شدهاند.
متخصصان فناوری باید چه روندهایی را زیر نظر بگیرند؟
- کاهش شدید میانگین زمان رسیدن به بهرهبرداری از آسیبپذیری: فاصله میان افشای یک آسیبپذیری و آغاز بهرهبرداری عملی مهاجمان از آن، اکنون بهطور میانگین به چند روز رسیده است، نه چند هفته. بنابراین چرخههای انتشار و نصب وصلههای امنیتی باید سریعتر شوند.
- کدهای تولیدشده با هوش مصنوعی: کدهایی که با کمک هوش مصنوعی وارد فرایندهای عملیاتی نرمافزار میشوند، باید بهاندازه وابستگیهای نرمافزاری شخص ثالث بررسی شوند. این نظارت شامل بررسی منشأ کد، تهیه فهرست اجزای نرمافزار (SBOM) و پایش رفتار برنامه هنگام اجراست.
- هنجارهای ارجاع و ذکر منبع: انتظار میرود قواعد مربوط به ذکر منبع هنگام استفاده آزمایشگاههای هوش مصنوعی از دستاوردهای متنباز سختگیرانهتر شود؛ چه از طریق فشار جامعه توسعهدهندگان و چه با تغییر در مجوزهای نرمافزاری.
جامعه امنیت سایبری پیشازاین نیز تغییرات بنیادینی را پشت سر گذاشته است؛ از گذار از امنیت مبتنی بر حفاظت از مرز شبکه به معماری اعتماد صفر گرفته تا جایگزینی شناسایی مبتنی بر امضا با تحلیل رفتار. اما تحول کنونی با سرعت بیشتری پیش میرود. تیمهایی که با ایجاد زیرساختهای پایش، دید کافی نسبت به سامانههای خود به دست میآورند و واکنش به تهدیدها را خودکار میکنند، دوام خواهند آورد؛ دیگران به نمونههایی برای مطالعه شکستهای امنیتی تبدیل خواهند شد.